Uno scadenzario fornitori utile per la compliance non è un elenco di fatture da pagare o di contratti in scadenza. È un registro operativo che collega ogni verifica a un responsabile, a un criterio di accettazione e alle evidenze necessarie per dimostrarne l’esecuzione. La differenza emerge durante l’audit: una data segnata come «completata» non basta se non puoi ricostruire cosa è stato controllato, su quale documento e con quale esito.
Il metodo seguente serve a organizzare verifiche periodiche, rinnovi documentali e controlli attivati da eventi, senza confondere la raccolta dei documenti con la chiusura del controllo.
Definisci il perimetro prima di inserire le date
Parti dai servizi acquistati, non soltanto dalla ragione sociale. Lo stesso fornitore può gestire un servizio marginale e un sistema essenziale: le verifiche devono riflettere questa differenza. Collega quindi ogni attività al servizio, al contratto e al rischio interessato.
I riferimenti normativi aiutano a definire il perimetro, ma non vanno trasformati in un calendario identico per tutti:
- GDPR: quando il fornitore è responsabile del trattamento, l’articolo 28 del regolamento riguarda garanzie sufficienti, obblighi contrattuali e disponibilità delle informazioni necessarie a dimostrare il rispetto degli obblighi, compresi gli audit.
- NIS2: l’articolo 21 della direttiva include la sicurezza della catena di approvvigionamento e procedure per valutare l’efficacia delle misure di gestione del rischio.
- DORA: l’articolo 28 del regolamento disciplina principi generali per la gestione del rischio derivante da fornitori terzi di servizi ICT, secondo un approccio proporzionato.
Questi riferimenti non stabiliscono una frequenza annuale universale per ogni documento di ogni fornitore. Applicabilità, obblighi specifici e impegni contrattuali richiedono una valutazione separata. Qui il focus è operativo, non un parere legale.
Per ciascuna voce dello scadenzario fornitori, registra dunque l’origine della verifica: requisito applicabile, clausola contrattuale, trattamento del rischio o procedura interna.
Assegna frequenze diverse a controlli diversi
Una frequenza difendibile nasce da una motivazione documentata. Considera criticità del servizio, accesso ai dati, dipendenze operative, possibilità di sostituzione e precedenti rilievi. Non serve duplicare l’intera valutazione del rischio nel calendario: basta collegare la classificazione approvata e riportare il motivo della frequenza scelta.
Distingui tre tipi di scadenza. La verifica periodica controlla qualcosa a intervalli stabiliti, per esempio l’esito dei controlli concordati sul servizio. La scadenza documentale o contrattuale riguarda una data esterna al processo, come la fine della validità di un documento o il termine per esercitare una disdetta. La verifica su evento si attiva quando cambia una condizione rilevante, come un incidente, un nuovo subfornitore o una modifica sostanziale del servizio.
Come esempio di impostazione interna, non di obbligo normativo, un servizio ad alta criticità potrebbe avere verifiche trimestrali su specifici indicatori e una revisione complessiva annuale. Un servizio meno esposto potrebbe richiedere controlli meno frequenti. La scelta deve restare coerente con il rischio e con gli impegni assunti.
Definisci anche cosa succede dopo un evento: chi valuta l’impatto, entro quale termine e se il calendario ordinario debba essere aggiornato. Un controllo straordinario non sostituisce automaticamente quello periodico; l’eventuale sostituzione va motivata e approvata.
Lo scadenzario fornitori deve collegare controlli, owner ed evidenze
Progetta una riga per ogni verifica, non una sola riga per fornitore. Un fornitore può avere più controlli con frequenze, responsabili ed evidenze differenti. Questo evita che la generica etichetta «fornitore verificato» nasconda attività ancora aperte.
| Campo | Contenuto operativo |
|---|---|
| ID della verifica | Identificativo stabile, distinto dall’ID del fornitore |
| Fornitore e servizio | Ragione sociale, servizio interessato e riferimento contrattuale |
| Controllo e origine | Oggetto della verifica e requisito, clausola o procedura collegata |
| Frequenza e motivazione | Intervallo scelto, livello di rischio e ragione della scelta |
| Date | Scadenza, avvio della raccolta, esecuzione e prossima verifica |
| Responsabilità | Owner interno, verificatore ed eventuale approvatore |
| Evidenza attesa | Documento, periodo coperto, versione e criterio di accettazione |
| Stato ed esito | Avanzamento dell’attività e risultato del controllo, tenuti separati |
| Eccezioni e azioni | Rilievo, remediation, responsabile, termine ed eventuale approvazione |
Il referente commerciale del fornitore non è l’owner interno. Quest’ultimo risponde della conclusione della verifica, anche quando la raccolta viene svolta da procurement o da un consulente. Prevedi inoltre un sostituto per assenze e cambi di ruolo.
Per rendere utilizzabili le evidenze di audit, specifica cosa deve essere consegnato: non «report sicurezza», ma tipologia, servizio coperto, periodo e criteri di verifica. Nello scadenzario fornitori, il collegamento al file deve identificare la versione effettivamente esaminata, non soltanto una cartella che cambia nel tempo.
Porta ogni attività dalla richiesta alla chiusura verificata
Avvia la raccolta prima della scadenza
La data limite non coincide con il giorno in cui inviare la prima richiesta. Calcola a ritroso il tempo necessario per ottenere il documento, verificarlo e gestire eventuali integrazioni. Se il fornitore impiega abitualmente alcune settimane, un sollecito a ridosso della scadenza rende il ritardo prevedibile.
Puoi definire, come regola interna, una prima richiesta trenta giorni prima, un sollecito a quindici giorni e un’escalation alla scadenza. Sono intervalli illustrativi: vanno adattati al controllo e alla criticità del servizio.
Conserva la traccia delle richieste e delle risposte. Un promemoria inviato dimostra che hai avviato la raccolta, non che il controllo sia stato superato. Se usi strumenti diversi per calendario e documenti, mantieni lo stesso ID della verifica per riconciliare le attività.
Separa avanzamento, esito e accettazione del rischio
Gli stati possono essere «da avviare», «richiesto», «ricevuto», «in verifica», «chiuso» e «scaduto». L’esito è un campo diverso: conforme ai criteri, parzialmente conforme o non conforme. Un documento ricevuto può infatti risultare incompleto o riferito al servizio sbagliato.
Lo scadenzario fornitori deve distinguere il completamento della verifica dalla risoluzione del problema: puoi aver concluso il controllo e avere ancora una remediation aperta. In quel caso conserva il rilievo, il suo impatto, l’azione prevista e la relativa scadenza.
L’eventuale accettazione temporanea del rischio richiede un decisore autorizzato, una motivazione e un termine di riesame. Non equivale a dimostrare la conformità né elimina il rilievo. Per seguire questa distinzione, collega la verifica al registro delle non conformità e delle azioni correttive.
Esempio: una verifica trimestrale conclusa in ritardo
Considera un caso fittizio: un fornitore gestisce un servizio ICT rilevante e il controllo trimestrale concordato consiste nel verificare il report sul rispetto dei livelli di servizio. La verifica è prevista per il 30 settembre 2026, con raccolta avviata all’inizio del mese.
Il documento arriva incompleto. Il verificatore chiede un’integrazione e conclude l’attività l’8 ottobre. Il report integrato mostra inoltre uno scostamento che richiede un’azione correttiva entro il 31 ottobre.
Registra separatamente la scadenza originaria del 30 settembre, la chiusura dell’8 ottobre, il ritardo e la remediation del 31 ottobre. La verifica successiva resta al 31 dicembre, se il calendario approvato segue i trimestri: non slitta automaticamente all’8 gennaio.
In questo modo, lo scadenzario fornitori conserva sia il mancato rispetto del termine sia l’esito del controllo. Spostare la scadenza originaria alla data di completamento cancellerebbe proprio l’informazione che serve all’auditor per valutare il funzionamento del processo.
Se invece il controllo segue un intervallo mobile dalla precedente esecuzione, documenta questa regola fin dall’inizio. Le due logiche sono possibili, ma non devono essere alternate per nascondere ritardi.
Gestisci rinnovi e richieste urgenti senza perdere il calendario
Non confondere validità del documento e data di verifica
Un documento può essere ancora valido, ma non coprire più il servizio attuale. Al contrario, una verifica può essere stata eseguita correttamente su un documento valido all’epoca, poi sostituito da una nuova versione.
Mantieni quindi distinti il periodo coperto dall’evidenza, l’eventuale validità dichiarata e la data in cui l’hai verificata. Per i contratti, separa la scadenza dalla data entro cui decidere il rinnovo o inviare la disdetta: attendere la fine del contratto può essere troppo tardi per esercitare le opzioni previste.
Tratta le richieste straordinarie come attività autonome
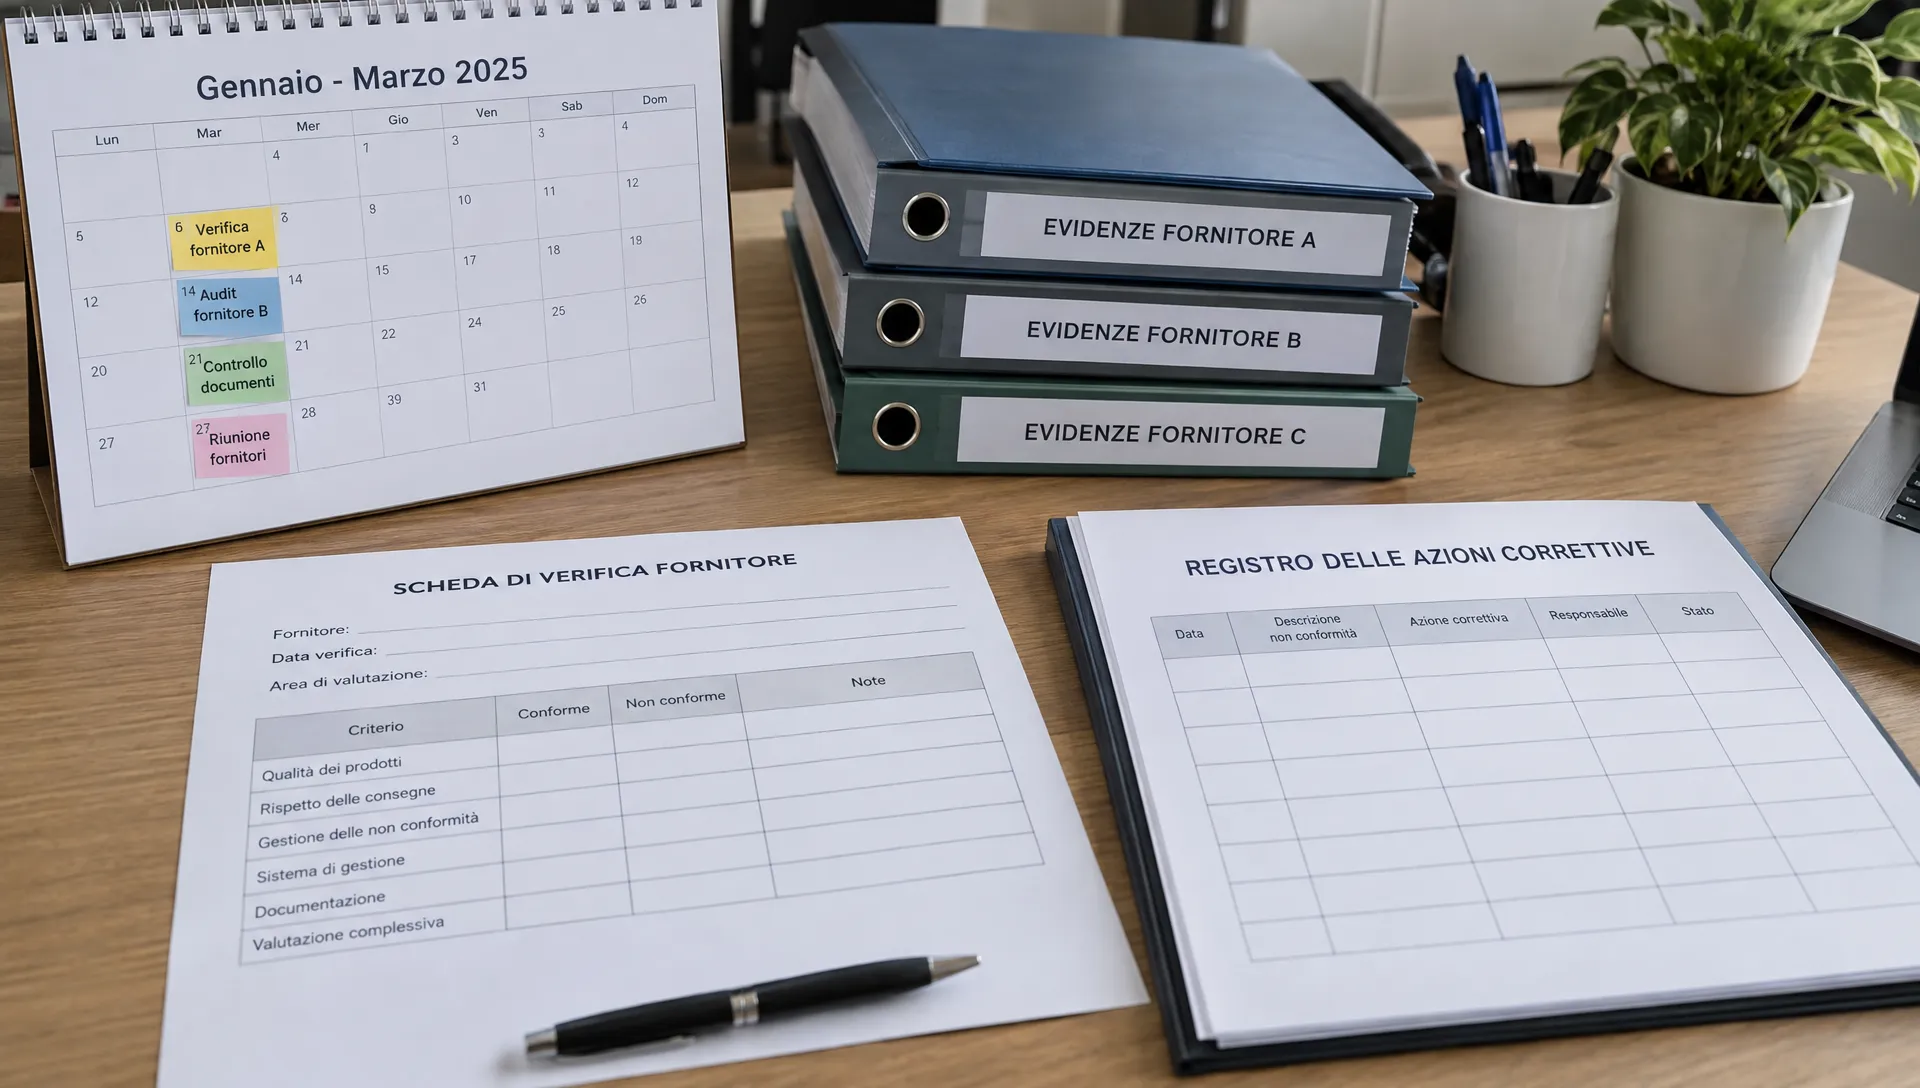
Questionari di clienti, audit aggiuntivi e richieste urgenti non devono sovrascrivere le verifiche ordinarie. Crea un’attività collegata e valuta quali evidenze già disponibili siano pertinenti, aggiornate e condivisibili.
Questo vale anche quando la tua azienda è a sua volta fornitore di un grande cliente. Nello scadenzario fornitori, distingui le attività con cui controlli le terze parti dalle richieste con cui dimostri la tua affidabilità ai clienti.
Un esempio pertinente è il percorso di tre settimane per preparare evidenze di due diligence anticorruzione richieste dai grandi clienti: inventario delle prove, individuazione delle lacune e piano di remediation con owner e termini. Il principio utile è riutilizzare prove verificabili, senza dichiarare conclusi controlli ancora aperti.
Prepara una vista per l’audit, non soltanto un elenco di attività
L’auditor deve poter seguire il percorso dalla scadenza all’esito. Prepara una vista riferita al periodo esaminato, con verifiche previste, concluse, in ritardo e non eseguite. Conserva anche le attività annullate, indicando chi ha autorizzato l’annullamento e perché.
Per ogni campione selezionato, rendi disponibili il criterio del controllo, l’evidenza esaminata, il verificatore e la decisione finale. Se il documento contiene informazioni riservate, predisponi una copia condivisibile senza perdere il collegamento all’originale e alla versione verificata.
Una ricostruzione affidabile delle modifiche richiede un audit trail delle decisioni e degli aggiornamenti: cambiare owner, frequenza o scadenza deve lasciare una traccia, soprattutto quando la modifica avviene dopo un ritardo.
Lo scadenzario fornitori diventa così una prova del funzionamento del processo, purché il registro sia riconciliabile con documenti e decisioni. Misura almeno attività scadute, verifiche chiuse senza evidenza accettabile e remediation oltre termine, distinguendo i servizi più critici.
Come controllo interno, effettua una revisione mensile delle voci aperte. Usa le eccezioni per correggere tempi di raccolta, responsabilità o criteri poco chiari, non per rimuovere dal registro le attività problematiche.
Domande frequenti
Un foglio di calcolo può bastare? Sì, per un perimetro contenuto, se definisci responsabilità, accessi, gestione delle versioni e collegamenti stabili alle evidenze. Il limite non è il formato: è la difficoltà di ricostruire modifiche, documenti esaminati e decisioni quando aumentano fornitori e verificatori.
Ogni quanto bisogna verificare un fornitore? Non esiste una risposta unica applicabile a tutti. La frequenza dipende da rischio, servizio, obblighi applicabili e contratto. Documenta la motivazione e riesaminala quando cambiano le condizioni, senza trattare una frequenza esemplificativa come un obbligo normativo.
Un documento scaduto rende automaticamente non conforme il fornitore? Non in ogni situazione. Occorre verificare quale requisito supportava e quali condizioni contrattuali o operative valgono. Nello scadenzario fornitori, registra la lacuna e la decisione conseguente senza cancellare la scadenza né presumere che una richiesta di rinnovo risolva il problema.
Collega le scadenze alle prove
Se il calendario è già definito ma le evidenze restano disperse, puoi valutare AuditReady per organizzare controlli ed evidenze NIS2. La piattaforma centralizza evidenze con ownership, versioni e audit trail e permette di collegare controlli, rischi e remediation. Il criterio da verificare resta concreto: riuscire a ricostruire ogni controllo, dalla responsabilità iniziale alla prova esaminata e alla decisione finale.
audit-ready evidence pack demo / not legal advice