Un’app GDPR può mettere ordine nel lavoro del DPO, ma può anche trasferire dentro una nuova piattaforma gli stessi problemi dei fogli di calcolo: registri incompleti, responsabilità poco chiare e documenti senza una versione attendibile. Prima dell’adozione, la domanda utile non è quante funzioni siano disponibili, ma quale processo potrà funzionare meglio e con quali prove lo dimostrerai.
I criteri seguenti riguardano l’avvio operativo: delimitare un pilota, preparare i dati, coinvolgere chi dovrà aggiornarli e decidere quando procedere. Non sostituiscono la valutazione giuridica dei trattamenti né trasformano l’acquisto di un software in una garanzia di conformità.
Parti da un processo e da chi deve mantenerlo
Scegli un processo circoscritto, per esempio l’aggiornamento del registro relativo al servizio clienti. Individua chi conosce il trattamento, chi può fornire le evidenze tecniche e chi deve decidere sulle azioni correttive. Evita di partire dall’intero programma privacy: renderebbe difficile capire se gli ostacoli dipendono dallo strumento o dall’organizzazione.
Nel GDPR, gli articoli 24, 38 e 39 mantengono distinti gli obblighi del titolare dai compiti di consulenza e sorveglianza del DPO. La configurazione operativa dovrebbe rispettare questa distinzione, senza trasformare automaticamente il DPO nell’esecutore o nell’approvatore di ogni attività.
Prima di configurare gli utenti, assegna quindi un referente al processo e verifica che possa dedicare tempo agli aggiornamenti. Il DPO può formulare osservazioni e monitorare gli esiti; il referente operativo deve poter raccogliere informazioni dai sistemi e dalle persone coinvolte.
Il primo risultato atteso è semplice: per ogni attività del pilota deve essere possibile sapere chi agisce, chi decide e quale documento ne registra l’esito.
Un pilota per l’app GDPR: condizioni di ingresso e di uscita
Il pilota non serve a ripetere una dimostrazione commerciale. Deve verificare se un piccolo gruppo riesce a completare un ciclo reale, dall’emersione di una modifica alla chiusura dell’eventuale azione correttiva.
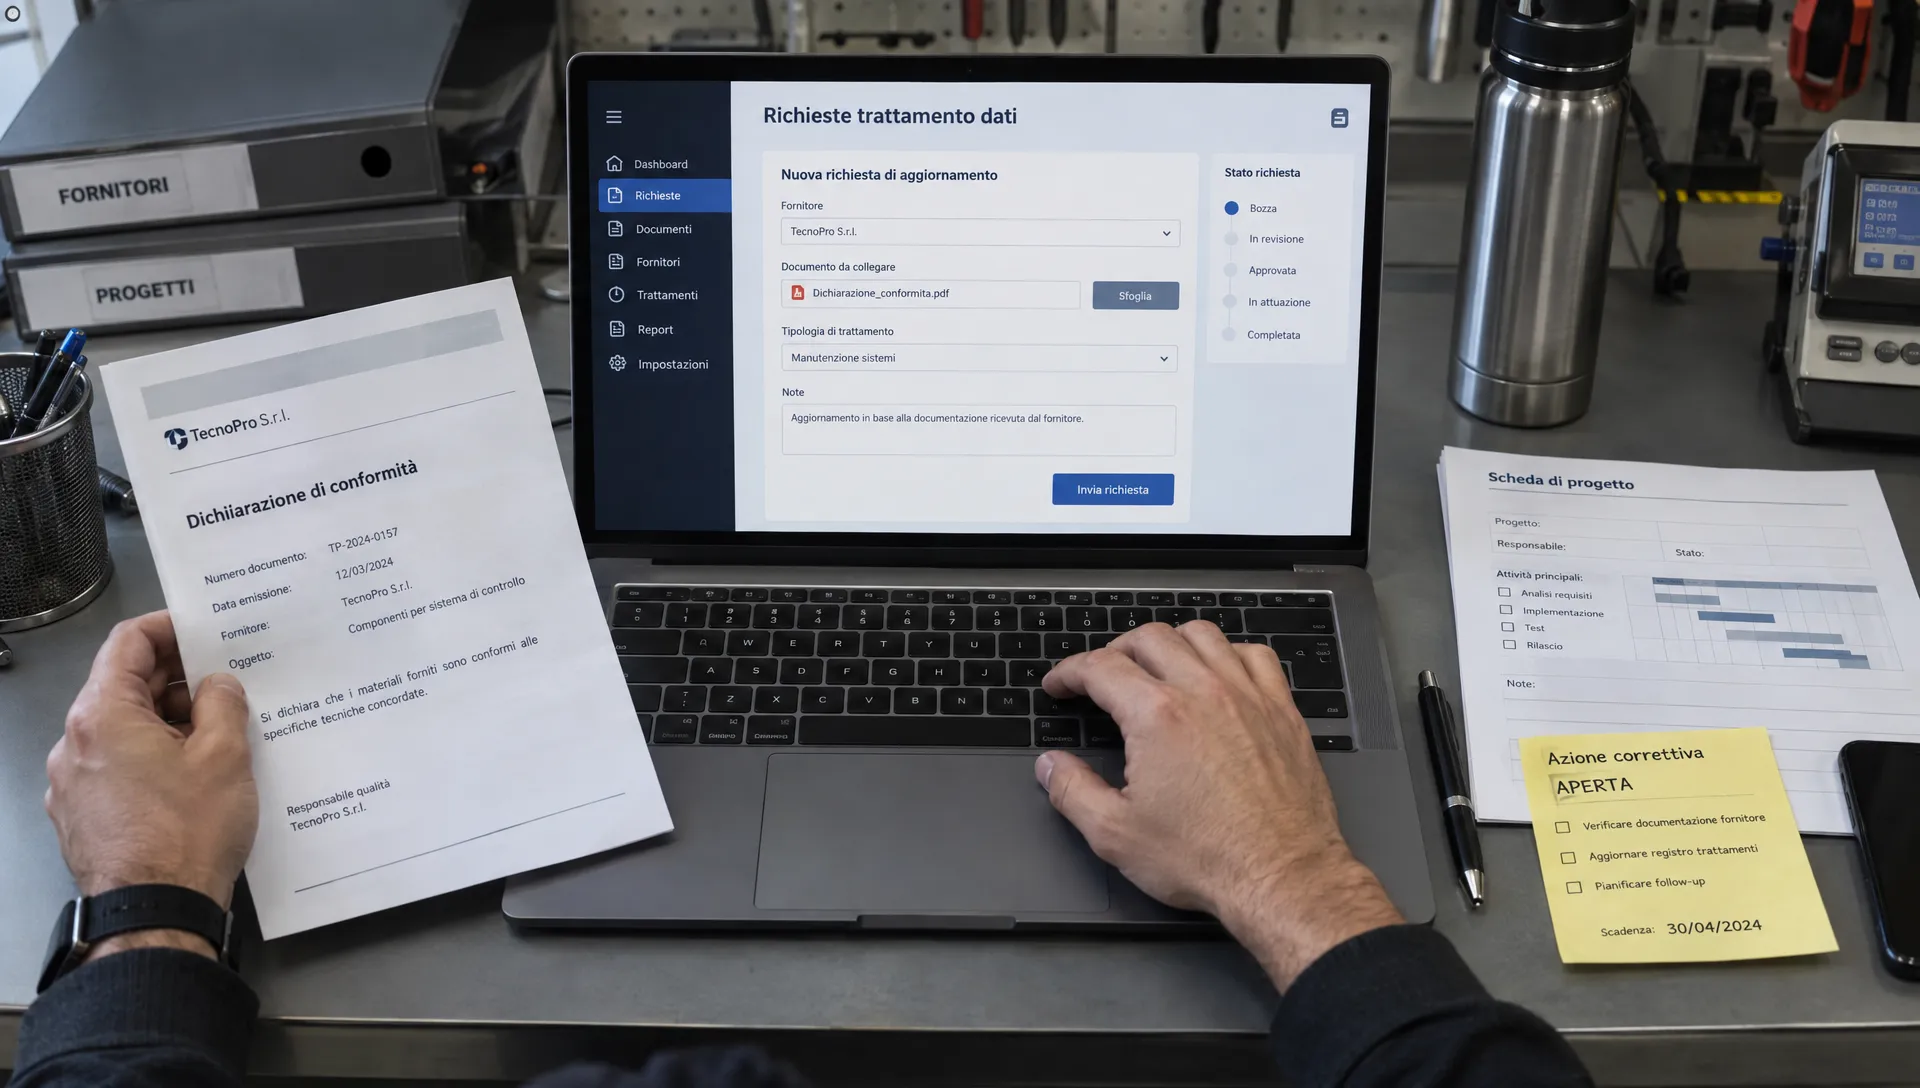
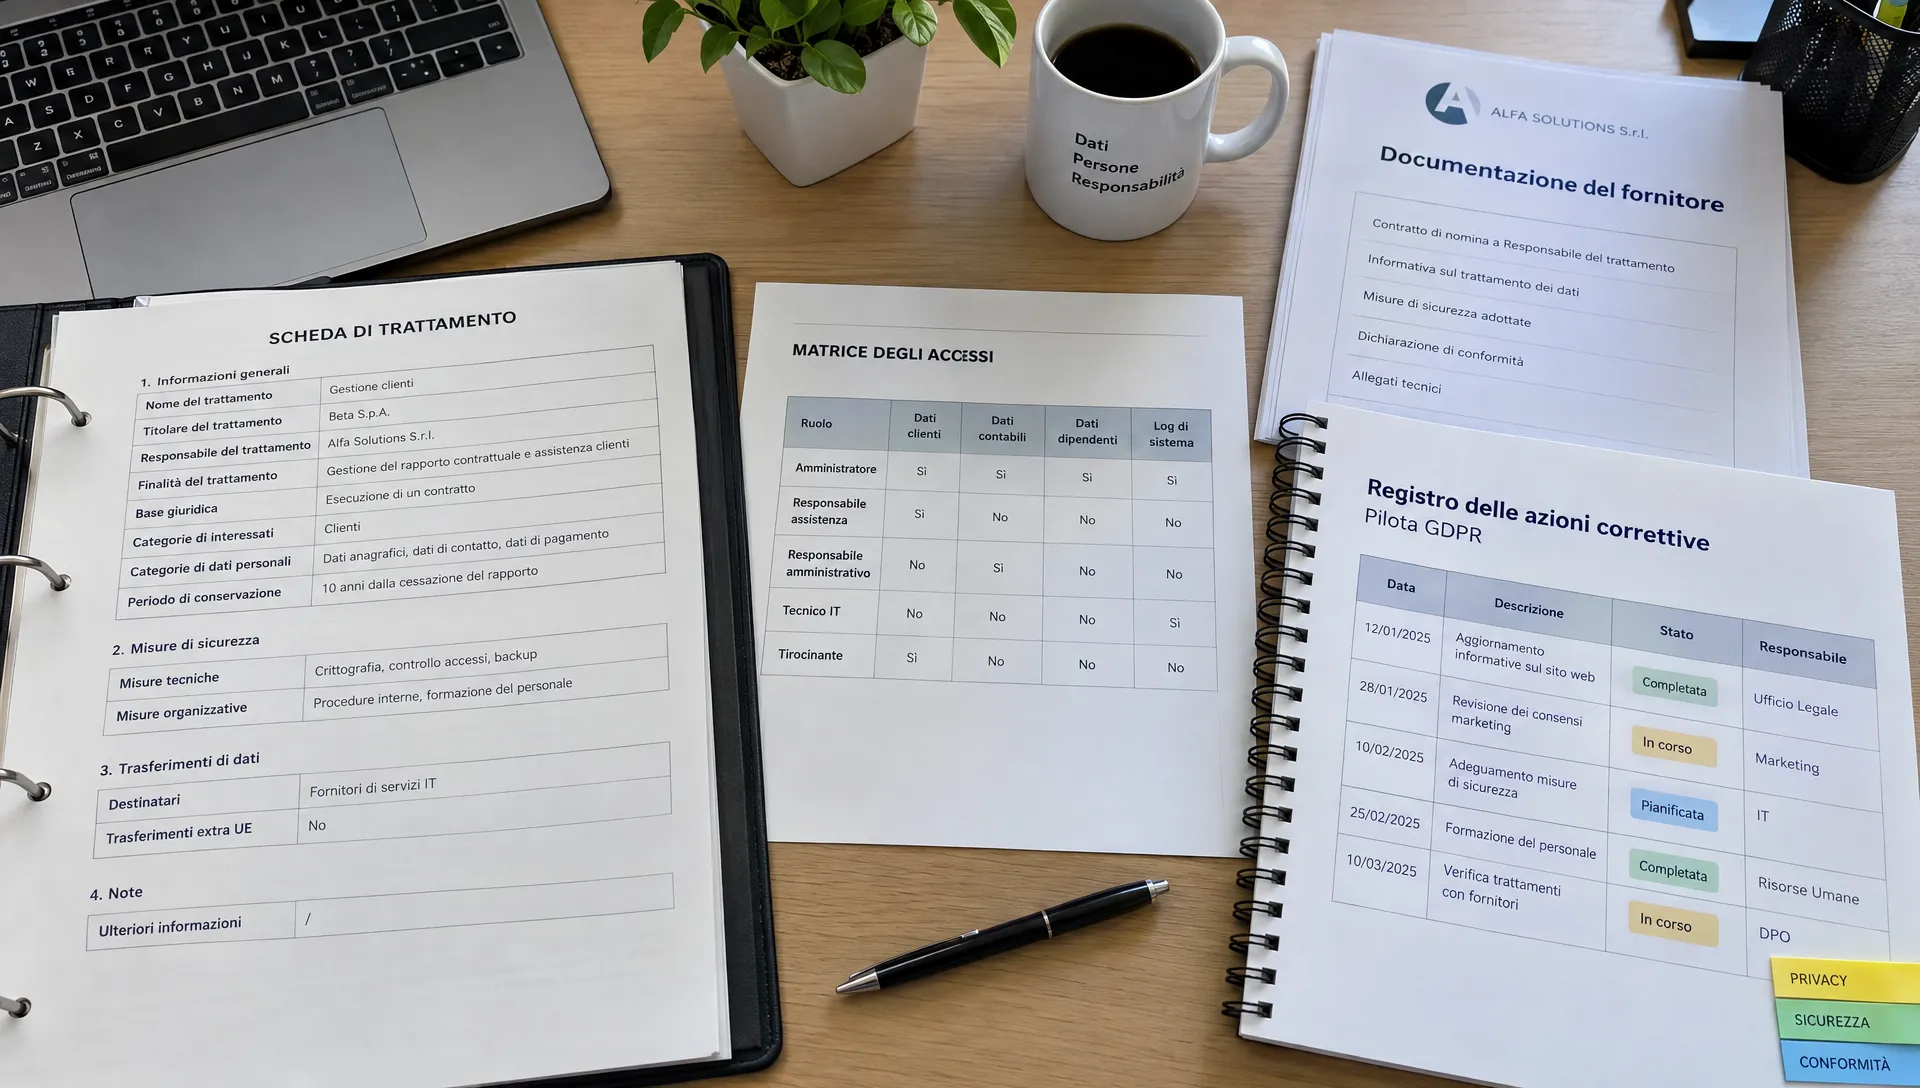
Prepara un dossier iniziale con una scheda di trattamento, un documento del fornitore e un rilievo ancora aperto. Puoi usare dati sintetici nella prima fase, passando a informazioni reali soltanto dopo aver verificato accessi e condizioni di trattamento.
Definisci gli esiti prima di iniziare, così da non adattare i criteri a ciò che il prodotto riesce a mostrare.
| Passaggio del pilota | Prova da raccogliere | Condizione per procedere |
|---|---|---|
| Aggiornamento del trattamento | Confronto tra versione iniziale e aggiornata | La modifica è attribuibile e comprensibile |
| Raccolta di un documento esterno | Documento collegato alla richiesta e al trattamento | Origine e pertinenza sono verificabili |
| Gestione di un rilievo | Assegnazione, intervento e verifica finale | La chiusura è sostenuta da una prova |
| Preparazione del fascicolo | Esportazione e controllo fuori dalla piattaforma | Un revisore può ricostruire il caso |
Registra anche gli interventi manuali necessari. Se per completare il ciclo servono continui messaggi privati o ricostruzioni del DPO, il processo non è ancora pronto, anche se ogni schermata risulta compilata.
Migra informazioni attendibili, non tutto quello che possiedi
L’importazione massiva è spesso il primo rischio operativo. Un registro storico può contenere fornitori dismessi, finalità copiate da altri trattamenti e documenti mai verificati. Portarli nella piattaforma non li rende aggiornati.
Per adottare un’app GDPR senza perdere il contesto, separa almeno tre stati: informazione verificata, informazione da confermare e materiale storico. Conserva la provenienza di ogni scheda, la data dell’ultima verifica e il nome del referente che può chiarirne il contenuto.
Non assegnare la data di migrazione come se fosse la data di revisione del trattamento. Sono eventi diversi e confonderli può produrre un’apparenza di aggiornamento che non corrisponde al lavoro svolto.
Per i documenti collegati, controlla che il nome del file non sia l’unico elemento identificativo. Servono riferimenti al trattamento o al controllo, versione pertinente e motivo per cui il documento costituisce una prova. I criteri per costruire evidenze di audit utilizzabili aiutano a evitare archivi pieni ma poco verificabili.
Prima del caricamento completo, esegui una riconciliazione sul campione del pilota: confronta origine e destinazione, verifica i collegamenti e annota le eccezioni. Un record incompleto deve restare riconoscibile come tale, con un’attività assegnata per completarlo.
Valuta la piattaforma anche come nuovo trattamento di dati
Lo strumento destinato alla compliance può contenere dati di dipendenti, interessati e referenti dei fornitori. Anche commenti, allegati e registrazioni delle attività possono includere informazioni personali. Il perimetro di valutazione non si ferma quindi alle schede del registro.
Prima di inserire dati reali in un’app GDPR, verifica quali informazioni saranno effettivamente necessarie. Per dimostrare che una richiesta è stata gestita, potrebbe bastare una scheda con riferimenti controllati, senza duplicare documenti di identità o intere conversazioni.
Se il fornitore tratta dati personali per conto dell’organizzazione, occorre verificare l’assetto previsto dall’articolo 28. La valutazione deve inoltre considerare le misure di sicurezza dell’articolo 32 e le condizioni degli eventuali trasferimenti disciplinati dal capo V del Regolamento generale sulla protezione dei dati. La sola localizzazione dichiarata del data center non esaurisce questi controlli.
Sul piano operativo, chiedi riscontri su accessi di assistenza, sub-responsabili, gestione degli incidenti e restituzione o cancellazione dei dati. Conserva documenti esaminati, domande aperte e decisioni assunte.
La verifica contrattuale e dei trasferimenti richiede il coinvolgimento delle competenze appropriate. Il dossier di adozione deve rendere visibile quella valutazione, non sostituirla con una casella selezionata.
Coinvolgi i fornitori su un cambiamento concreto
Un buon caso pilota comprende almeno una dipendenza esterna. Nel retail, per esempio, un progetto di sviluppo e ottimizzazione e-commerce, ambito in cui opera Space Dinosaurs, può coinvolgere analytics, integrazioni e nuove funzionalità di interazione con i clienti. Questi cambiamenti richiedono informazioni che il DPO non possiede da solo.
Per il pilota, scegli una modifica specifica, come l’introduzione di un servizio di assistenza in chat. Chiedi al referente di progetto di descrivere dati coinvolti, sistemi destinatari, accessi previsti e documentazione disponibile. Non attribuire automaticamente a ogni fornitore lo stesso ruolo privacy: la qualificazione va verificata rispetto alle attività effettive.
L’app GDPR dovrebbe aiutare a mantenere collegati richiesta, risposta, documento ricevuto e decisione interna. Se una risposta manca, deve restare un’attività aperta con un responsabile e una scadenza, non diventare un allegato vuoto considerato completo.
Nel dossier annota anche ciò che resta fuori dal pilota. Una modifica ancora da analizzare non deve apparire valutata soltanto perché il fornitore è già presente nell’anagrafica.
Prova passaggi di consegne, assenze e accessi revocati
Il processo va verificato anche quando non lavora la persona che lo ha configurato. Fai completare un’attività a un sostituto autorizzato, senza spiegazioni aggiuntive a voce. Deve poter capire che cosa manca, quale versione usare e chi contattare.
Prova poi un cambio di responsabilità: il referente del processo cambia ruolo e viene sostituito. Controlla che le attività aperte siano riassegnate e che lo storico continui a distinguere le azioni del precedente referente da quelle del nuovo.
Nel lavoro quotidiano, un’app GDPR è utile se riduce le ricostruzioni informali. Per verificarlo, scegli una modifica e ricostruisci autore, momento, contenuto e motivazione, nei limiti di ciò che il sistema registra. Non dare per scontato che un log di accesso documenti anche le modifiche ai contenuti.
Le buone pratiche per l’audit trail aiutano a distinguere una semplice cronologia da una traccia utilizzabile per le verifiche.
Completa la prova revocando un accesso di test. Verifica che l’utente non possa più consultare il perimetro precedente e che eventuali collegamenti di condivisione siano gestiti secondo la configurazione prevista. Conserva l’esito del test, comprese le anomalie e le correzioni effettuate.
Decidi l’avvio e prepara già il piano di uscita
Il pilota dovrebbe terminare con una decisione documentata, non con un’impressione positiva. Le opzioni sono procedere, procedere con limitazioni oppure sospendere l’estensione finché alcuni problemi non vengono risolti.
Un punteggio medio non compensa una criticità rilevante: una buona interfaccia non bilancia accessi eccessivi o l’impossibilità di ricostruire le evidenze. Per decidere se estendere l’app GDPR, separa i miglioramenti desiderabili dai problemi che impediscono un utilizzo controllato.
Prima dell’avvio, verifica quattro condizioni:
- Responsabilità coperte: ogni attività ricorrente ha un referente operativo e una modalità di sostituzione.
- Dati riconciliati: il campione migrato è stato confrontato con le fonti e le eccezioni sono tracciate.
- Problemi gestiti: ogni criticità residua ha una misura temporanea, un responsabile e una data di riesame.
- Uscita verificata: dati e documenti possono essere restituiti in una forma utilizzabile, con collegamenti e contesto sufficienti.
Prova l’esportazione prima di impegnarti nell’estensione. Apri i file fuori dalla piattaforma e controlla se un revisore riesce a seguire il caso senza accesso all’applicazione.
Il verbale finale deve indicare perimetro autorizzato, limitazioni, rischi residui e soggetti che hanno preso la decisione. La cancellazione successiva alla cessazione del servizio va affrontata separatamente dalla semplice possibilità di scaricare i dati.
Domande frequenti
Un software può certificare da solo la conformità GDPR? No. Può sostenere raccolta delle informazioni, tracciabilità e verifiche, ma la conformità dipende anche dai trattamenti effettivi, dalle decisioni e dalle misure adottate. Un report completo non dimostra automaticamente che quanto dichiarato avvenga nella pratica.
Bisogna caricare tutti i documenti privacy? No. Un’app GDPR dovrebbe contenere le informazioni necessarie al processo definito, evitando duplicazioni inutili. Quando un documento resta in un altro sistema, verifica che il riferimento sia stabile, accessibile agli autorizzati e associato alla versione pertinente.
Serve necessariamente un’applicazione installata sul telefono? No. Per questo caso d’uso, “app” indica lo strumento operativo e non implica un’applicazione mobile. Se l’accesso da smartphone è necessario, includi nel pilota autenticazione, download, notifiche e gestione dei dispositivi, senza presumere che il comportamento sia identico a quello da computer.
Usa il dossier del pilota come traccia di verifica
Per valutare AuditReady, richiedi una demo della soluzione GDPR e usa il dossier del pilota per verificare come collegare evidenze, responsabilità e attività aperte. Mantieni distinti la verifica operativa dello strumento e i pareri giuridici necessari per il tuo contesto.
audit-ready evidence pack demo / not legal advice