Confrontare un software sicurezza prima dell’acquisto significa verificare se risolve un problema preciso, quali prove produce e quanto lavoro richiede dopo l’attivazione. Una lista di funzionalità non basta: due prodotti possono dichiarare gestione dei rischi, report e controlli, ma offrire risultati molto diversi quando devi ricostruire un incidente o consegnare evidenze a un auditor.
Per CISO, IT manager e responsabili compliance, il confronto dovrebbe partire da un capitolato breve, uno scenario comune a tutti i fornitori e criteri di accettazione stabiliti prima delle presentazioni commerciali. Questo metodo serve a separare capacità dimostrate, promesse contrattuali e attività che resteranno a carico del tuo team.
Definisci il problema prima di selezionare i fornitori
La prima distinzione riguarda la categoria di prodotto. Uno strumento di protezione degli endpoint interviene sulle minacce; una piattaforma di monitoraggio raccoglie e correla eventi; un sistema di compliance operations organizza controlli, responsabilità ed evidenze. Possono essere complementari, ma non sono intercambiabili.
Scrivi quindi il risultato atteso in termini operativi: «identificare dispositivi non protetti», «ricostruire gli accessi privilegiati» oppure «dimostrare l’esecuzione dei controlli trimestrali». Evita obiettivi troppo ampi come «essere conformi».
Il perimetro di un software sicurezza deve chiarire anche quali attività restano esterne alla piattaforma. Nei siti fisici, per esempio, l’illuminazione esterna per la sicurezza degli accessi riguarda un intervento impiantistico: il software può eventualmente documentarne verifiche e manutenzione, ma non sostituisce il controllo fisico.
Se il problema principale è gestire verifiche, findings e follow-up, i criteri di scelta di un software per audit interno aiutano a delimitare la categoria senza confonderla con gli strumenti di protezione tecnica.
Stabilisci i requisiti eliminatori prima delle demo
Alcuni requisiti non dovrebbero essere compensati da un prezzo inferiore o da un’interfaccia più gradevole. Individua quelli indispensabili per il tuo contesto e chiedi una risposta documentata prima di investire tempo nella valutazione approfondita.
Un capitolato iniziale può contenere quattro elementi:
- Perimetro: processi, sistemi, sedi e tipologie di dati coinvolti, con le relative esclusioni.
- Responsabilità: chi amministra la piattaforma, chi esegue i controlli e chi approva gli esiti.
- Vincoli: requisiti di accesso, integrazione, disponibilità ed esportazione stabiliti dall’organizzazione.
- Accettazione: prove richieste, risultati attesi e condizioni che comportano l’esclusione del fornitore.
Per un software sicurezza che tratta informazioni riservate, un requisito eliminatorio potrebbe essere l’impossibilità di limitare l’accesso ai soli soggetti autorizzati. Per uno strumento destinato agli audit, potrebbe essere l’assenza di un’esportazione utilizzabile senza mantenere attivo l’abbonamento.
Non trasformare ogni preferenza in un vincolo assoluto. La distinzione utile è tra requisiti indispensabili, miglioramenti desiderabili e attività gestibili con procedure interne. Assegna a ogni requisito un responsabile della verifica: IT per le integrazioni, sicurezza per gli accessi, compliance per le evidenze e acquisti per le condizioni economiche.
Costruisci una griglia per confrontare un software sicurezza
Usa la stessa griglia per tutti i candidati. Ogni riga deve collegare un requisito a una prova osservabile, non soltanto a una risposta «sì» o «no».
| Area di confronto | Verifica da eseguire | Evidenza da conservare |
|---|---|---|
| Accessi e privilegi | Provare utenti con ruoli diversi e un accesso non autorizzato | Esito del test, configurazione dei ruoli e registrazioni disponibili |
| Tracciabilità | Modificare un dato e ricostruire autore, momento e contenuto della modifica | Cronologia esportata e confronto delle versioni |
| Gestione dei controlli | Assegnare un controllo, allegare una prova e verificarne l’approvazione | Record completo con owner, periodo ed esito |
| Remediation | Aprire un finding, assegnarlo e chiuderlo dopo la verifica | Collegamento tra rilievo, azione correttiva e prova di chiusura |
| Integrazioni | Importare dati di test e gestire un errore di sincronizzazione | Esito dell’importazione, log dell’errore e procedura di recupero |
| Continuità del servizio | Esaminare backup, ripristino e gestione delle indisponibilità | Documentazione, risultati disponibili dei test e impegni contrattuali |
| Uscita dal servizio | Esportare dati, allegati e relazioni necessarie | Pacchetto leggibile e condizioni di restituzione o cancellazione |
La griglia non presuppone che tutte queste capacità siano presenti in ogni categoria di prodotto. Se una funzione non appartiene al perimetro scelto, indica quale altro sistema o processo la copre.
Nel confronto di un software sicurezza, registra inoltre lo stato di ogni risposta: documentata, verificata, non disponibile oppure prevista in roadmap. Una funzionalità futura non va valutata come una capacità già acquistabile. Conserva versione del prodotto, data del test e configurazione utilizzata, così il risultato rimane interpretabile anche mesi dopo.
Verifica la sicurezza del fornitore, non soltanto le funzioni
Un prodotto destinato alla sicurezza può introdurre rischi propri: privilegi elevati, accesso a dati sensibili, dipendenza operativa o collegamenti con sistemi critici. La valutazione deve riguardare anche come il fornitore gestisce il servizio.
Chiedi come vengono autorizzati gli accessi del personale di supporto, come si revocano gli account e quali registrazioni sono disponibili. Verifica le opzioni di autenticazione, la separazione dei ruoli e le responsabilità sulla configurazione. Non dare per scontato che una funzione presente nel prodotto sia inclusa nell’offerta economica ricevuta.
Per confrontare un software sicurezza ospitato dal fornitore, richiedi anche informazioni su localizzazione dei dati, subfornitori, gestione delle vulnerabilità e comunicazione degli incidenti. La profondità della verifica deve riflettere criticità del servizio e dati coinvolti.
Una certificazione dichiarata può contribuire alla valutazione, ma occorre controllarne validità, perimetro e corrispondenza con il servizio acquistato. Non sostituisce il test dei tuoi requisiti. Se il fornitore non condivide un documento sensibile, concorda una modalità alternativa di verifica, per esempio una consultazione riservata o una sintesi verificabile.
Traduci i requisiti normativi in richieste verificabili
I riferimenti normativi servono a motivare i requisiti, non a costruire una classifica di prodotti «conformi» in astratto.
Il GDPR, agli articoli 28 e 32, disciplina rispettivamente il ricorso a responsabili del trattamento e le misure di sicurezza adeguate al rischio. Se il fornitore tratta dati personali per tuo conto, verifica il ruolo effettivo, le condizioni del trattamento e le informazioni necessarie a valutarne le garanzie. Sul piano operativo, conserva contratto applicabile, configurazioni rilevanti ed esiti delle verifiche effettuate.
Per le organizzazioni interessate, l’articolo 21 della direttiva NIS2 include, tra le misure di gestione del rischio, la sicurezza della catena di approvvigionamento e la continuità operativa. Nel capitolato, questi aspetti possono tradursi in richieste su gestione degli incidenti, ripristino e dipendenze del servizio.
Acquistare un software sicurezza non dimostra da solo l’adempimento degli obblighi. La verifica dell’applicabilità e dell’attuazione nazionale va svolta separatamente con le funzioni competenti; qui il punto è raccogliere prove delle scelte e dei controlli realmente eseguiti.
Esegui una prova comparativa con lo stesso scenario
Una demo guidata dal venditore mostra ciò che il prodotto sa fare meglio. Una prova comparativa deve invece riprodurre un problema della tua organizzazione, con gli stessi dati e gli stessi risultati attesi per tutti i candidati.
Usa dati sintetici o adeguatamente anonimizzati. Per una piattaforma orientata alle evidenze, puoi preparare un controllo sugli accessi, una prova incompleta e un finding da correggere. Per uno strumento di protezione tecnica, concorda con il team sicurezza un test autorizzato e coerente con il suo perimetro.
Introduci un errore e osserva come viene gestito
Non limitarti al percorso corretto. Prova un allegato mancante, un responsabile non più attivo o una sincronizzazione fallita. Osserva chi riceve l’informazione, se il problema rimane visibile e come viene documentata la risoluzione.
Durante la prova di un software sicurezza, misura anche il lavoro manuale necessario. Un processo che riesce solo grazie all’intervento continuo del consulente del fornitore può comportare costi e dipendenze non evidenti nella demo.
Verifica la chiusura, non soltanto l’apertura del finding
Un rilievo chiuso dovrebbe consentire di ricostruire problema iniziale, owner, azione correttiva, prova della correzione e verifica finale. Chiedi di riaprire il caso o contestarne la chiusura: il sistema conserva la storia oppure sovrascrive l’esito precedente?
Per definire cosa debba accompagnare il risultato, usa i criteri delle evidenze di audit verificabili: contesto, periodo coperto, provenienza e collegamento al controllo. Il risultato della prova deve essere comprensibile anche a chi non ha assistito alla sessione.
Prova l’esportazione e chiarisci l’uscita dal contratto
La reversibilità va verificata prima della firma. Un pulsante «export» non garantisce che i dati siano completi, comprensibili e riutilizzabili.
Chiedi un’esportazione campione che includa i contenuti necessari al tuo processo: record, allegati, identificativi, relazioni e cronologia disponibile. Apri i file fuori dalla piattaforma e controlla se riesci ancora a collegare un’evidenza al relativo controllo o una remediation al finding iniziale.
Nel confronto di un software sicurezza, distingui l’esportazione destinata all’auditor dalla migrazione verso un altro sistema. Un PDF può essere utile per una verifica, ma insufficiente per trasferire dati strutturati e relazioni.
Sul piano contrattuale, chiarisci tempi di restituzione, formati, eventuali costi di assistenza e disponibilità dei dati dopo la cessazione. Chiedi inoltre come vengono gestite cancellazione e copie residue secondo le condizioni applicabili. Conserva le risposte nel fascicolo di acquisto: non affidarti a rassicurazioni verbali che potrebbero non riflettersi nel contratto.
Calcola il costo totale sullo stesso perimetro
Il canone è solo una componente del costo. Confronta le offerte sullo stesso numero di utenti, sullo stesso volume di dati e sugli stessi servizi inclusi.
Una formula operativa è:
Costo totale = licenze + avvio + integrazioni + lavoro interno + supporto aggiuntivo + costi di uscita.
Per ogni voce, distingue importi contrattuali, stime interne e costi ancora da chiarire. L’avvio può comprendere configurazione, migrazione, formazione e definizione dei ruoli; il lavoro ricorrente può includere manutenzione delle integrazioni, raccolta manuale delle prove e preparazione degli export.
Un software sicurezza con un canone inferiore può richiedere più attività interne. Viceversa, una soluzione più costosa non è automaticamente più efficiente: il risparmio operativo deve emergere dalla prova comparativa.
Verifica quali limiti modificano il prezzo: utenti amministratori, ambienti aggiuntivi, spazio, connettori o assistenza specialistica. Usa un orizzonte temporale comune, scelto dall’organizzazione, e prepara anche uno scenario di crescita. Tutte le ipotesi devono essere esplicite, soprattutto quelle che il fornitore non ha ancora confermato.
Assegna i punteggi solo dopo aver raccolto le prove
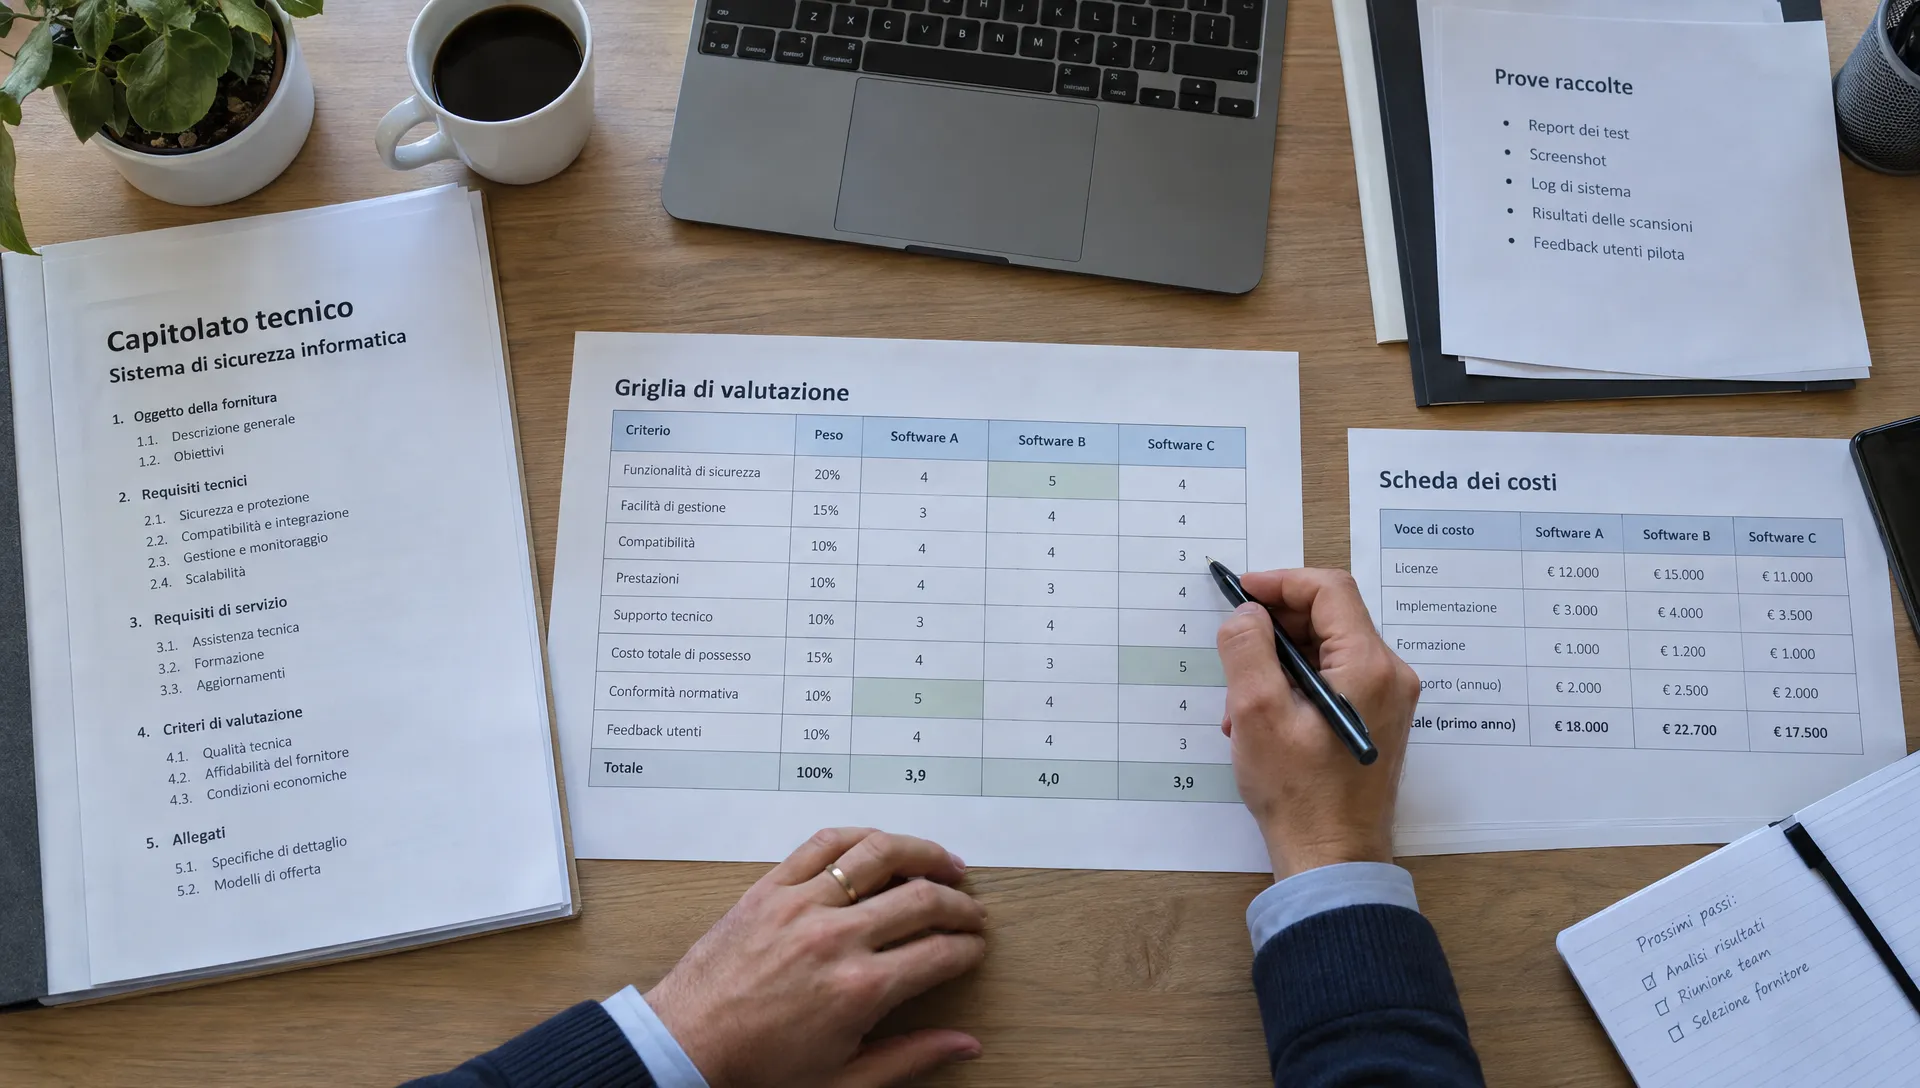
Superati i requisiti eliminatori, puoi confrontare i candidati con pesi condivisi tra IT, sicurezza, compliance e acquisti. La tabella seguente è un esempio di metodo interno, non uno standard normativo.
| Area | Peso esemplificativo |
|---|---|
| Sicurezza del servizio e gestione degli accessi | 25% |
| Qualità e ricostruibilità delle evidenze | 25% |
| Operatività di controlli e remediation | 15% |
| Integrazioni e qualità dei dati | 10% |
| Continuità e supporto | 10% |
| Costo totale | 10% |
| Reversibilità | 5% |
Per uno strumento di protezione tecnica, la capacità di rilevazione o prevenzione richiederà una voce specifica e una diversa distribuzione dei pesi. Non riutilizzare automaticamente una griglia pensata per la gestione delle evidenze.
Puoi adottare una scala da 0 a 3: requisito non soddisfatto, soddisfatto parzialmente, soddisfatto con prova oppure superato con un beneficio utile e documentato. Calcola ogni contributo come punteggio diviso tre, moltiplicato per il peso.
La scelta di un software sicurezza deve comunque riportare limiti e rischi residui. Per ciascuno, indica chi accetta il rischio, quale misura compensativa verrà adottata e quando sarà rivalutato. Il documento finale dovrebbe contenere punteggi, prove, costo stimato, condizioni ancora aperte e motivazione della decisione.
Domande frequenti
Una demo è sufficiente per scegliere? Può bastare per escludere un candidato chiaramente inadatto. Per sistemi critici o processi di audit, serve una prova sul tuo scenario, con risultati conservati e condizioni contrattuali coerenti con quanto verificato.
Quali documenti chiedere prima della firma? Il capitolato con le risposte del fornitore, l’offerta completa, le condizioni del servizio, la documentazione di sicurezza pertinente e gli esiti dei test. Se il servizio comporta trattamento di dati personali per tuo conto, vanno esaminate anche le condizioni applicabili a tale trattamento.
Come confrontare un software sicurezza con una piattaforma di compliance? Parti dal risultato atteso. Il primo può rilevare o contrastare minacce; la seconda può organizzare responsabilità, controlli e prove. Valuta l’integrazione tra i due quando il processo richiede sia l’esecuzione tecnica sia la dimostrazione del controllo.
Chi deve approvare l’acquisto? Le funzioni responsabili dei requisiti devono validare le rispettive verifiche. La decisione finale dovrebbe seguire le deleghe interne, con evidenza delle condizioni economiche, dei rischi residui e delle responsabilità operative.
Applica il metodo al tuo perimetro NIS2
Se stai valutando una piattaforma per organizzare controlli ed evidenze NIS2, valuta AuditReady sul tuo scenario operativo. Porta un controllo reale, un finding e il risultato atteso: confronta ownership, tracciabilità, remediation ed export rispetto al capitolato, senza confondere la gestione delle prove con la protezione tecnica dei sistemi.
audit-ready evidence pack demo / not legal advice