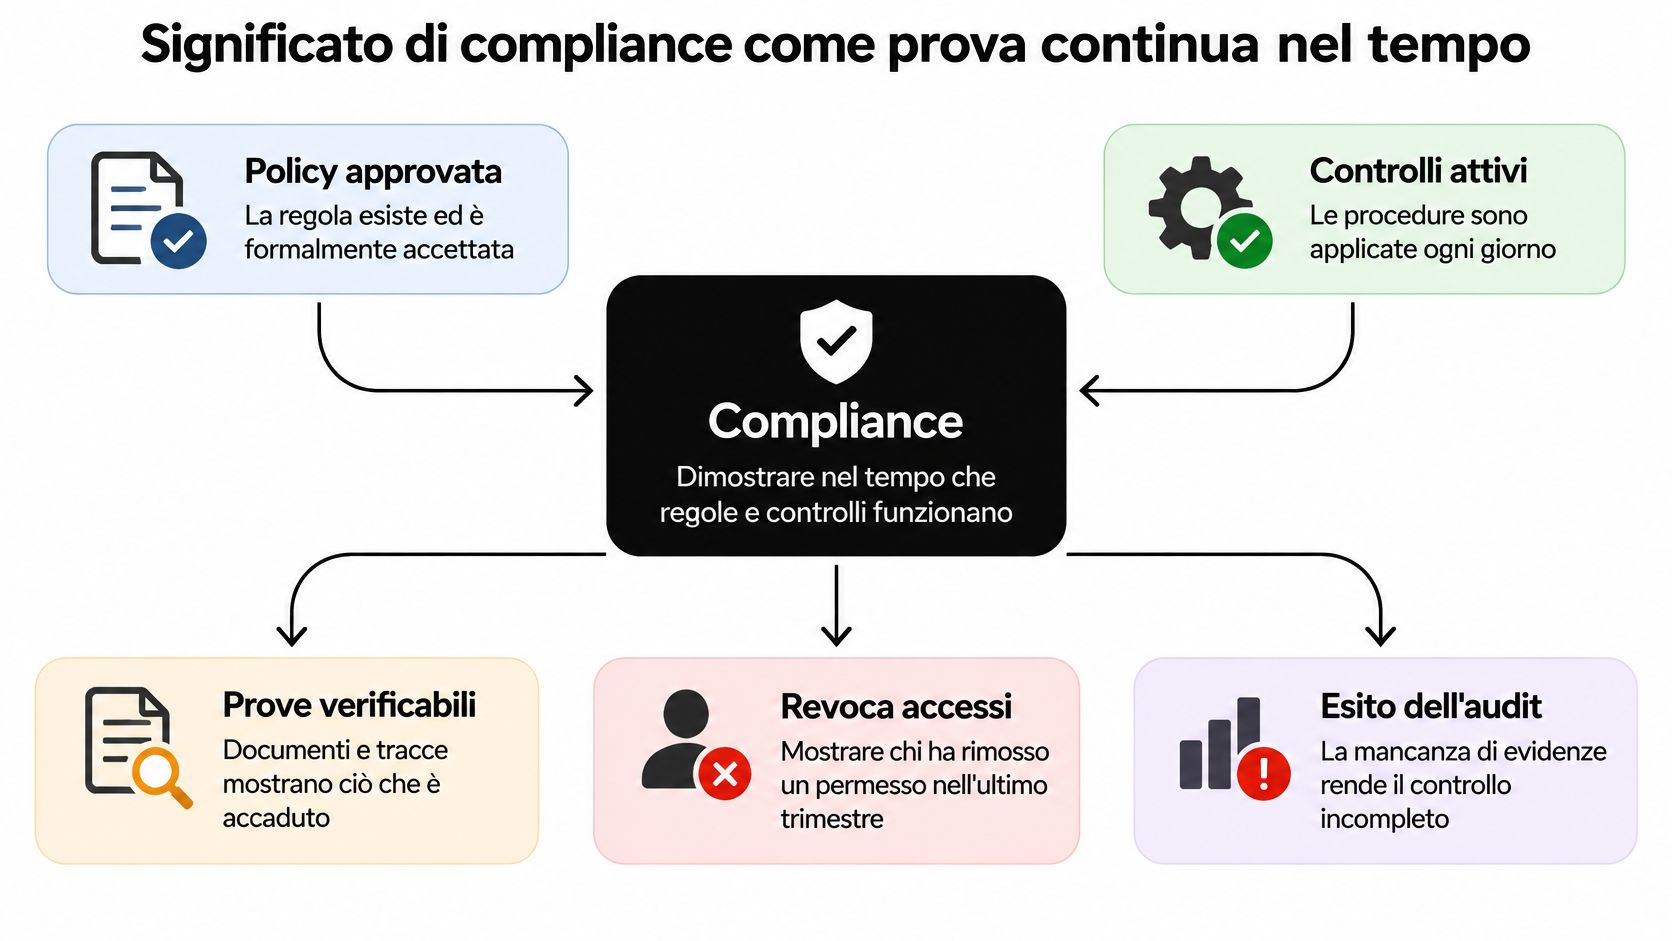
Compliance significa poter dimostrare nel tempo, con controlli assegnati a un responsabile e con evidenze verificabili, che requisiti normativi e policy interne sono davvero applicati; nel 2024 le notifiche di data breach in Italia sono state 2.204, di cui 1.706 nel settore privato.
La differenza tra un'organizzazione conforme e una che sembra tale non sta nei documenti che possiede, ma in ciò che riesce a esibire quando qualcuno le chiede conto di una decisione presa mesi prima. Un revisore interno apre la policy sulla gestione degli accessi. È firmata, datata, approvata. Poi chiede l'elenco delle revoche di accesso amministrativo dell'ultimo trimestre e nessuno, in quella riunione, sa dire chi le ha eseguite, quando e con quale autorizzazione. La regola esiste. Il controllo, probabilmente, è stato eseguito. Ma senza prova, in audit il controllo non esiste.
Questo articolo ha un taglio operativo, non legale. Affronta il significato di compliance dal punto di vista di chi deve costruire processi difendibili davanti a un auditor, a un Organismo di Vigilanza o a un'autorità di settore, tenendo separate tre cose che vengono confuse di continuo: la regola scritta, il controllo eseguito e l'evidenza che lo dimostra.
Indice
- Significato di compliance come prova continua nel tempo
- Ambiti principali della compliance tra privacy, sicurezza, governance e oltre
- Policy scritta e controllo eseguito nella catena delle evidenze
- Ruoli, responsabilità e controllo dei fornitori
- Sequenza di notifica di un incidente
- Errori comuni e limiti della compliance che indeboliscono l'audit
- Checklist per verificare la compliance prima del prossimo audit
- Domande frequenti sulla compliance operativa
Significato di compliance come prova continua nel tempo
Un accesso amministrativo revocato senza traccia non è un dettaglio organizzativo: è la dimostrazione che il controllo vive solo nel documento. La compliance si gioca in quello scarto, nella possibilità di ricostruire a distanza di mesi chi ha fatto cosa, quando e sulla base di quale autorizzazione.
Il fenomeno ha una dimensione misurabile. La Relazione sull'attività 2024 del Garante per la protezione dei dati personali registra 2.204 notifiche di data breach, di cui 498 nel settore pubblico e 1.706 nel settore privato, circa il 77,4% del totale. Nello stesso anno l'Autorità ha risposto a 4.090 reclami e 93.877 segnalazioni, ha adottato 835 provvedimenti collegiali e ha emesso 468 provvedimenti correttivi o sanzionatori.
Il dato del settore privato va letto per quello che è: un aggregato, non una fotografia delle sole PMI. Dice però che la platea tenuta a dimostrare i controlli si è allargata oltre i grandi gruppi, fino a includere professionisti e imprese senza una funzione compliance dedicata. Per loro la domanda utile non è quale norma si applichi, ma come si dimostra mese per mese che la misura gira.
Regola operativa: se non sai indicare data, responsabile e prova dell'ultima esecuzione di un controllo chiave, quel controllo non è compliance, è un'intenzione.
Documento posseduto, esecuzione dimostrata
Possedere un documento prova che qualcuno ha scritto e approvato una regola. Non prova che la regola sia stata applicata. Tra i due livelli c'è una catena che regge tutto l'impianto: requisito, controllo operativo, owner, evidenza datata, audit trail, gestione del finding, remediation. Quando un anello manca, l'auditor non vede un controllo parziale: vede un controllo assente.
La verifica che puoi fare subito, senza strumenti, è questa. Scegli un controllo chiave, per esempio la revisione trimestrale degli accessi privilegiati, e chiedi al team l'ultima esecuzione: data, nome di chi l'ha eseguita, file o registro prodotto, approvazione ricevuta. Se le quattro risposte non arrivano in pochi minuti, il problema non è la policy.
Ambiti principali della compliance tra privacy, sicurezza, governance e oltre
| Ambito | Obiettivo | Riferimento principale | Evidenza minima verificabile |
|---|---|---|---|
| Privacy | Tutelare i dati personali e prevenire o gestire le violazioni | GDPR (Reg. UE 2016/679) e orientamenti del Garante per la protezione dei dati personali | Registro dei trattamenti, registro delle violazioni, valutazioni d'impatto con owner e data |
| Sicurezza ICT | Garantire resilienza dei sistemi e gestione tempestiva degli incidenti | NIS2 con D.Lgs. 138/2024 e ACN; DORA (Reg. UE 2022/2554) per le entità finanziarie | Registro degli incidenti con orari, esiti dei test di resilienza, registro dei fornitori ICT |
| Governance e Modello 231 | Prevenire i reati presupposto e controllare i processi interni | D.Lgs. 231/2001 e attività dell'Organismo di Vigilanza | Verbali dell'OdV, flussi informativi periodici, piani di azione con responsabile e scadenza |
| Segnalazioni interne | Gestire in modo riservato le segnalazioni di illeciti | D.Lgs. 24/2023 (whistleblowing) | Procedura del canale, registro delle segnalazioni, esiti documentati e tempi di presa in carico |
| Intelligenza artificiale | Inventariare e supervisionare i sistemi AI | Regolamento UE sull'intelligenza artificiale (AI Act) | Inventario dei sistemi, classificazione del rischio, evidenza della supervisione umana |
Cinque ambiti, un solo metodo. Cambiano i riferimenti normativi, non la domanda di fondo: quale obbligo, quale controllo, quale owner, quale evidenza.
Per la sicurezza ICT il perimetro italiano è definito dal D.Lgs. 138/2024, pubblicato in Gazzetta Ufficiale il 1° ottobre 2024, che recepisce la direttiva NIS2 e attribuisce ad ACN il ruolo di autorità competente e di punto di contatto unico. Secondo l'Agenzia per la Cybersicurezza Nazionale il perimetro comprende 18 settori, undici altamente critici e sette critici, con oltre 80 tipologie di soggetti classificati come essenziali o importanti. L'applicabilità non si decide sulla sola dimensione aziendale: contano settore, tipologia di servizio, ruolo nella catena di fornitura e classificazione normativa. Il Regolamento DORA (UE) 2022/2554 aggiunge un secondo strato per le entità finanziarie e per una parte dei loro fornitori tecnologici.
Nella governance il Modello 231 segue una logica propria. L'Organismo di Vigilanza verifica adozione ed efficacia del modello, riceve i flussi informativi e formula rilievi; non è un consulente legale e non firma pareri. Quando gli si chiede di interpretare la norma al posto del legale, il verbale perde peso in sede di verifica.
Anche un documento pubblicato è un'evidenza, se è collegato a un owner e a una data. La pagina su come Quantum RE gestisce i dati è il tipo di informativa che un DPO deve poter agganciare al registro dei trattamenti, indicando chi l'ha approvata e quando è stata aggiornata. La mappatura degli ambiti applicabili parte sempre da due domande concrete: quali servizi eroghi e in quale settore sei classificato.
Policy scritta e controllo eseguito nella catena delle evidenze
La revisione trimestrale degli accessi amministrativi alla piattaforma delle paghe mostra bene la differenza. La policy stabilisce che la revisione avviene ogni tre mesi. Il controllo è la revisione realmente svolta, con l'elenco degli account esaminati e le revoche disposte. L'owner è il responsabile HR con delega formalizzata. L'evidenza è l'export datato, con identificativo univoco, conservato insieme all'approvazione. Se manca uno solo di questi anelli, in audit la catena si interrompe.
Una policy approvata dimostra un'intenzione; un controllo eseguito dimostra un fatto. Confondere i due piani è un modo ricorrente di raccogliere rilievi, e il motivo raramente è la negligenza: il documento è facile da produrre, l'evidenza è difficile da conservare nel tempo.
| Fase della catena | Domanda dell'auditor | Evidenza minima verificabile |
|---|---|---|
| Policy o requisito | Quale obbligo copre questo controllo? | Documento approvato con versione e data |
| Controllo operativo | Come viene eseguito e con quale frequenza? | Procedura o configurazione con criterio di esecuzione |
| Owner | Chi presidia il controllo e con quale delega? | Nome, ruolo e delega formalizzata |
| Evidenza datata | Che cosa dimostra l'esecuzione nel periodo? | File con data, fonte e identificativo univoco |
| Audit trail | Chi ha modificato o approvato, e quando? | Registro delle operazioni non modificabile |
| Finding | Che cosa non ha funzionato? | Non conformità registrata con severità e responsabile |
| Remediation | Come e quando è stata chiusa l'azione? | Piano di rimedio con prova di chiusura verificata |
Il tema ha smesso di essere rinviabile. Con il Regolamento DORA già in applicazione per le entità finanziarie e il recepimento italiano di NIS2, la vigilanza chiede come si dimostra che un controllo è operativo: una policy pubblicata, da sola, non basta più.
Tre distinzioni che gli audit confondono
- Eccezione autorizzata: ha motivazione, responsabile e scadenza esplicita. Non è una non conformità finché la scadenza tiene e il controllo compensativo viene eseguito davvero.
- Non conformità: è un finding, cioè uno scostamento registrato da chiudere con un piano di rimedio e una prova di chiusura verificata da una funzione diversa dall'esecutore.
- Incidente: è un evento di sicurezza o operativo con una propria sequenza di gestione e notifica. Può generare un finding, ma non coincide con esso.
Un'eccezione senza data di scadenza è un finding che non ha ancora fatto rumore.
Il software raccoglie, versiona e collega le evidenze, e riduce molto il lavoro di ricostruzione. La valutazione dell'adeguatezza del controllo resta però una responsabilità umana: AuditReady supporta il lavoro di conformità e non sostituisce le valutazioni, gli obblighi o le decisioni del cliente. Per ogni non conformità il registro deve contenere almeno ID, owner, asset o processo, descrizione del finding, severità, rischio residuo, controlli compensativi, scadenza, piano di rimedio e prova di chiusura verificata. Scorri la tabella qui sopra come checklist su ciascun controllo chiave prima del prossimo audit: trovare il buco da dentro costa meno che farselo indicare da fuori.
Ruoli, responsabilità e controllo dei fornitori
In audit la prima domanda su un controllo è quasi sempre la stessa: chi lo ha approvato? Un controllo regge quando quattro funzioni restano separate. Chi propone è il responsabile di processo, che individua requisito e rischio associato. Chi approva è il dirigente che accetta il rischio residuo o concede un'eccezione con scadenza. Chi esegue è l'owner operativo, che produce l'evidenza. Chi verifica è una funzione indipendente dall'esecutore: internal audit, DPO o OdV.
Prendi il backup dei dati del personale. Il responsabile IT configura il job, ne documenta l'esito e conserva il log. Il DPO controlla che il trattamento sia nel registro e che la misura corrisponda a quanto dichiarato. Se un ripristino non è stato testato nei termini, il responsabile di funzione approva un'eccezione temporanea con data di chiusura. Chi esegue non approva mai la propria evidenza: è la regola che rende la segregazione reale invece che formale.
L'esternalizzazione sposta lo schema, non lo cancella. La Banca d'Italia ricorda che, anche in presenza di esternalizzazioni, gli intermediari mantengono la responsabilità primaria della gestione dei rischi e devono controllare le proprie dipendenze tecnologiche. DORA introduce requisiti specifici per il rischio ICT di terze parti e un sistema di supervisione dei fornitori critici. NIS2 estende l'attenzione alla sicurezza della catena di approvvigionamento.
Il punto che le guide introduttive saltano è che la compliance non si scarica sul fornitore con una clausola contrattuale. Si dimostra con qualificazione, monitoraggio, evidenze con periodo di validità, gestione degli incidenti e piani di rimedio. La clausola definisce l'obbligo; la prova che lo hai fatto rispettare resta tua.
Le prove da chiedere a un fornitore
- Attestazione con validità: il documento deve riportare un periodo di riferimento, non una data di emissione isolata.
- Esito dell'ultimo test di resilienza: interessa la data e il perimetro testato, non il logo in copertina.
- Registro degli incidenti: solo quelli che riguardano il servizio fornito, con tempi di presa in carico.
- Piani di rimedio aperti: con responsabile e scadenza, aggiornati rispetto all'ultima verifica.
Ogni documento raccolto va collegato a sei campi: servizio, rischio, requisito, responsabile, scadenza ed evidenza. È la stessa logica di un questionario di due diligence per i fornitori: quando raccolta e verifica vivono nella stessa vista, il controllo sul fornitore è continuo. Quando i documenti restano sparsi tra email e cartelle condivise, ogni audit diventa una ricostruzione a posteriori.
Sequenza di notifica di un incidente
Un fornitore ICT che gestisce la documentazione per una PMI regolamentata segnala alle 09:40 di non riuscire ad accedere a una parte dell'archivio. Due ore dopo emerge che l'interruzione potrebbe aver esposto dati personali. Da quel momento la questione non è più tecnica: chi decide se l'evento è significativo, chi notifica, entro quando, e dove resta traccia di ogni passaggio.
La gestione di un incidente è un processo con orari, non una conversazione tra colleghi.
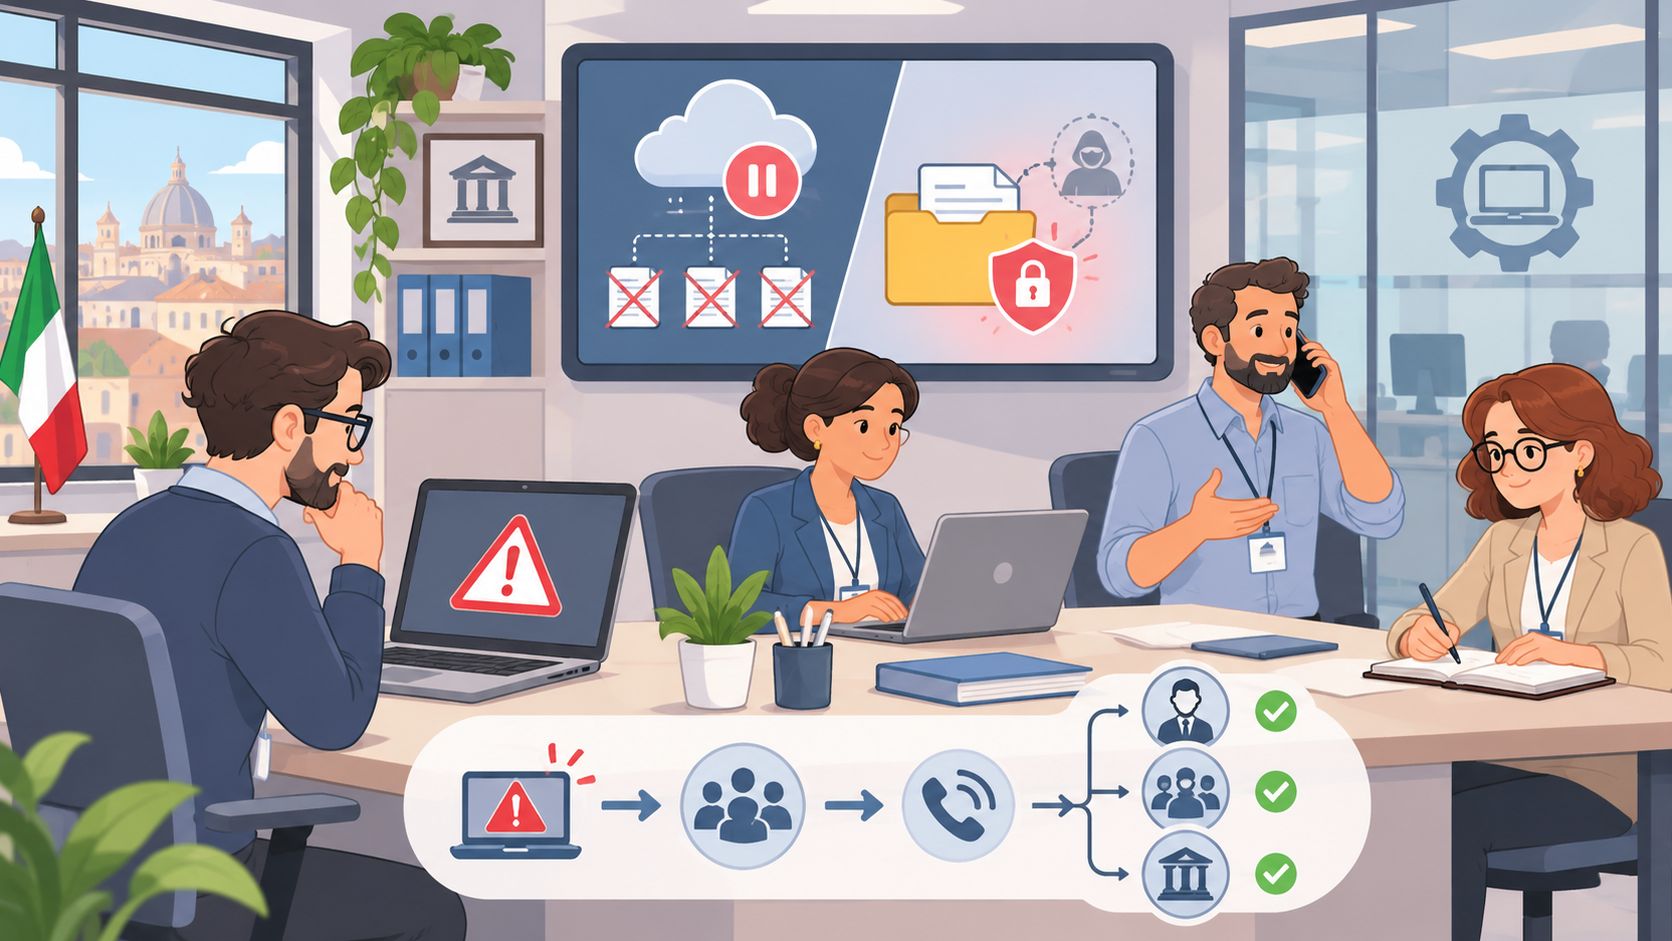
Il meccanismo NIS2 italiano, descritto nelle FAQ dell'ACN sul perimetro NIS, prevede una sequenza precisa per gli incidenti significativi. I soggetti essenziali e importanti inviano al CSIRT Italia una pre-notifica senza ingiustificato ritardo e, ove possibile, entro 24 ore dalla conoscenza dell'incidente, indicando anche se possa derivare da atti illegittimi o malevoli o avere impatto transfrontaliero. La notifica completa segue senza ingiustificato ritardo e comunque entro 72 ore, con valutazione iniziale di gravità e impatto e, se disponibili, indicatori di compromissione. Per i prestatori di servizi fiduciari il termine indicato da ACN è di 24 ore.
| Adempimento | Scadenza | Evidenza da conservare |
|---|---|---|
| Pre-notifica al CSIRT Italia (NIS2) | Senza ingiustificato ritardo e, ove possibile, entro 24 ore dalla conoscenza | Orario di rilevazione, qualificazione iniziale e indicazione di possibile impatto transfrontaliero |
| Notifica completa al CSIRT Italia (NIS2) | Senza ingiustificato ritardo e comunque entro 72 ore | Valutazione iniziale di gravità e impatto, indicatori di compromissione se disponibili |
| Prestatori di servizi fiduciari (NIS2, secondo ACN) | Entro 24 ore | Registro con decisione di escalation e responsabile della notifica |
| Notifica al Garante (GDPR, art. 33) | Entro 72 ore dalla conoscenza della violazione | Registro della violazione e motivazione di eventuali ritardi |
Un ticket tecnico non dimostra il rispetto della sequenza. Servono orario di rilevazione, qualificazione dell'evento, decisione di escalation, nome del responsabile della notifica, comunicazioni inviate e integrazioni successive. Se il caso ricade anche nella privacy, alla sequenza NIS2 si affianca la notifica al Garante prevista dall'art. 33 del GDPR.
Quale regime si applichi dipende dalla classificazione del soggetto e dal servizio coinvolto: è una valutazione giuridica, e va fatta prima dell'incidente. Un calcolatore delle scadenze di notifica aiuta a impostare i termini corretti in fase di disegno della procedura, non alle 11 di sera. Il registro degli incidenti deve contenere almeno ID evento, data e ora di rilevazione, sistemi e servizi impattati, categorie di dati coinvolte, qualificazione, escalation, responsabile della notifica, adempimenti inviati con orario, azioni di contenimento, causa e chiusura verificata.
Se la decisione di notifica non è scritta, per l'auditor non è stata presa.
Errori comuni e limiti della compliance che indeboliscono l'audit
L'errore più frequente ha una data. Una firma di approvazione apposta a marzo su un controllo eseguito a gennaio, per chiudere un buco documentale prima della revisione: l'auditor confronta le date e la catena tra decisione, esecuzione e prova si interrompe lì.
Gli errori che spezzano questa catena si ripetono quasi identici:
- Controlli senza responsabile: l'attività esiste nel registro ma nessuno risponde dell'esecuzione né della scadenza.
- Eccezioni rinnovate in serie: proroghe senza nuova motivazione né nuova scadenza, che trasformano un'eccezione in un controllo assente.
- Evidenze disperse: file in tre cartelle, conferme in chat, approvazioni via email senza identificativo univoco.
- Chiusure non verificate: il finding viene marcato come chiuso da chi ha eseguito il rimedio, senza una verifica indipendente.
- Screenshot senza data né fonte: la prova esiste visivamente ma non è collocabile nel periodo, quindi non dimostra l'esecuzione.
I confini vanno chiariti prima degli strumenti. Software e automazione raccolgono, versionano e collegano evidenze; la conformità resta una valutazione e una responsabilità umana, e un punteggio generato automaticamente non è una prova. L'intelligenza artificiale, quando entra nel processo, è una componente governata: inventario dei sistemi, limiti dichiarati, supervisione e firma umana prima di ogni decisione che conta. L'organizzazione operativa esegue e dimostra i controlli; l'interpretazione normativa resta ai consulenti legali.
Le non conformità non sono un'anomalia. La vigilanza AgID sui prestatori di servizi fiduciari e di identità digitale ha chiuso il 2022 con 68 valutazioni, di cui 35 non conformità e 33 osservazioni. Il rilievo apre il ciclo di rimedio; quello che pesa in revisione è la chiusura verificata, con una prova controllata da una funzione diversa da chi ha eseguito l'intervento.
Quattro equivalenze sbagliate spiegano gran parte dei problemi. La compliance non coincide con una certificazione: il certificato fotografa un perimetro in una data, la conformità va dimostrata in continuo. Una policy approvata non è un controllo attivo: dimostra l'intenzione, non l'esecuzione. Una clausola contrattuale non trasferisce la responsabilità: il fornitore esegue, il titolare risponde. E l'archivio si costruisce durante l'anno, controllo dopo controllo.
AuditReady si muove dentro questi confini e si ferma prima: raccoglie e collega le evidenze, rende immodificabili i documenti probatori, traccia le operazioni critiche e centralizza findings e piani di rimedio. Non promette governance automatica né conformità garantita, non valuta la conformità legale e non è un punteggio automatico di conformità.
Checklist per verificare la compliance prima del prossimo audit
Scegli un controllo per ciascun ambito della tabella e percorri la catena con queste sette domande. Una risposta negativa è un finding da registrare, non una giustificazione da scrivere.
- Versione e data: il requisito o la policy di riferimento riporta versione e data di approvazione?
- Owner nominato: il controllo ha un responsabile con delega formalizzata e rintracciabile?
- Esecuzione datata: l'ultima esecuzione cade nel periodo previsto e l'evidenza ha un identificativo univoco?
- Tracciabilità: l'audit trail mostra chi ha modificato o approvato e quando, senza possibilità di alterazione?
- Eccezioni sotto controllo: ogni eccezione ha motivazione, responsabile e scadenza, e non è stata rinnovata senza nuova approvazione?
- Finding governati: ogni rilievo aperto ha severità, responsabile, scadenza e piano di rimedio?
- Chiusura verificata: la chiusura è supportata da una prova controllata da una funzione diversa da chi ha eseguito il rimedio?
Se una risposta è no, il passo successivo non è scrivere una nota integrativa. È aprire il finding, assegnarlo e metterlo in scadenza. La checklist delle evidenze per l'audit aiuta a verificare che il pacchetto sia completo prima della revisione.
Ripeti il percorso per privacy, sicurezza ICT, Modello 231, segnalazioni whistleblowing e intelligenza artificiale. Il risultato non è un documento, è una mappa dei controlli scoperti e delle decisioni che richiedono escalation. Chiudi con un Audit Day Pack leggibile dal management, in cui ogni controllo mostra stato, owner, scadenza ed evidenza collegata. AuditReady centralizza controlli, evidenze, findings e Audit Day Pack, definendo perimetro, obiettivi, standard e scadenze; la verifica resta un'attività umana e nessuno strumento garantisce l'esito dell'audit.
Domande frequenti sulla compliance operativa
Una policy approvata basta a dimostrare la compliance? No. Dimostra l'intenzione. Serve la prova che il controllo sia stato eseguito nel periodo, con owner, data ed evidenza verificabile.
Un'eccezione può essere rinnovata? Solo con una nuova approvazione, una motivazione aggiornata e una nuova scadenza. Rinnovi ripetuti senza valutazione sono un finding.
Quando un'eccezione diventa non conformità? Quando scade senza autorizzazione, quando il controllo compensativo previsto non è stato eseguito o quando il perimetro cambia senza una nuova valutazione.
Un fornitore certificato è sufficiente? No. Serve un'evidenza con data di validità e ambito coerente con il servizio usato, più una verifica periodica che resti valida nel tempo.
Come gestire le evidenze scambiate in chat? Vanno spostate nel registro delle evidenze con data, fonte, owner e identificativo univoco, conservando il messaggio originale come allegato e collegando il file al controllo e al perimetro corretti.
Se stai ricostruendo le evidenze a mano ogni volta che si avvicina una revisione, AuditReady centralizza controlli, responsabili, scadenze ed evidenze e mantiene un audit trail delle operazioni, così il contesto resta leggibile quando serve. Puoi vedere come si organizza un Audit Day Pack richiedendo una demo di AuditReady. La piattaforma supporta il lavoro di conformità e non sostituisce le valutazioni, gli obblighi o le decisioni del cliente: la verifica resta tua, ed è proprio questo che la rende difendibile.