Un software controllo è utile solo se trasforma controlli ricorrenti, owner e scadenze in prove verificabili. Per chi prepara audit GDPR, NIS2, DORA, ISO 27001 o Modello 231, il punto non è avere una checklist elegante, ma poter dimostrare chi ha fatto cosa, quando, con quale evidenza, quale esito e quale remediation è stata aperta se il controllo non ha funzionato.
Questo articolo ha un taglio operativo e non sostituisce una valutazione legale. Le norme definiscono obblighi e responsabilità, ma l’organizzazione deve tradurli in controlli eseguibili, frequenze sostenibili, evidenze conservate e tracciabilità. È qui che molte attività di compliance si rompono: non perché manchi la policy, ma perché non esiste un modo affidabile per verificare che i controlli siano davvero avvenuti.
Perché un software controllo deve partire da frequenze e responsabilità
Un controllo senza frequenza è una dichiarazione di intenti. Un controllo senza owner è un rischio organizzativo. Un controllo senza evidenza è difficile da difendere in audit, anche quando l’attività è stata svolta correttamente.
Per questo un software controllo dovrebbe rendere visibili tre informazioni prima di tutto il resto: la periodicità prevista, la persona o il ruolo responsabile e lo stato dell’evidenza. Se queste tre dimensioni non sono governate, il team compliance finisce per inseguire email, file locali, screenshot non datati e approvazioni informali.
Frequenza: non solo calendario
La frequenza non coincide sempre con “mensile”, “trimestrale” o “annuale”. Alcuni controlli sono event-based, per esempio dopo l’onboarding di un fornitore critico, una modifica significativa a un sistema, un incidente o una nuova attività di trattamento.
Una frequenza verificabile deve indicare almeno:
- Periodicità o trigger operativo
- Finestra temporale di esecuzione
- Data di scadenza e data effettiva
- Evidenza attesa
- Regola di escalation in caso di ritardo
Questa distinzione evita un errore comune: trattare tutti i controlli come promemoria di calendario. Un controllo sui diritti di accesso può avere una ricorrenza definita, mentre una valutazione su un nuovo fornitore nasce da un evento di procurement. In audit, entrambe le logiche devono essere spiegabili.
Responsabilità: owner, esecutore e reviewer
Scrivere “IT” o “Compliance” nel campo owner non basta. L’auditor vuole capire se esiste una responsabilità assegnata, se la persona competente ha eseguito l’attività e se qualcuno ha verificato l’esito.
| Ruolo | Cosa deve dimostrare | Evidenza tipica |
|---|---|---|
| Control owner | Presidio del controllo e responsabilità dell’esito | Assegnazione, approvazione, commenti di review |
| Esecutore | Esecuzione dell’attività prevista | File, log, ticket, report, screenshot datati |
| Reviewer | Verifica indipendente o di secondo livello | Esito review, note, richiesta integrazioni |
| Risk o compliance owner | Collegamento con rischio, requisito e remediation | Registro rischi, finding, piano azioni |
La separazione dei ruoli non serve a complicare il processo. Serve a evitare che un controllo venga considerato valido solo perché qualcuno ha caricato un file, senza una verifica coerente con il rischio trattato.
Dalla norma al controllo operativo
Le fonti normative europee parlano spesso di accountability, gestione del rischio, misure organizzative e capacità di dimostrare il presidio nel tempo. Il Regolamento (UE) 2016/679 richiede al titolare di essere in grado di dimostrare il rispetto dei principi applicabili al trattamento dei dati personali. La Direttiva (UE) 2022/2555, nota come NIS2, collega governance, gestione del rischio cyber e misure tecniche e organizzative. Il Regolamento (UE) 2022/2554, DORA, porta la resilienza operativa digitale dentro processi, test, incidenti e fornitori ICT.
In un software controllo, questi riferimenti non dovrebbero restare testi normativi copiati in una matrice. Devono diventare controlli con owner, frequenza, evidenza attesa e stato. La distinzione è pratica: “verificare gli accessi amministrativi” è un’attività; “dimostrare che la verifica è stata eseguita nel trimestre, dal responsabile previsto, con esito approvato e ticket di remediation per le anomalie” è un controllo difendibile.
| Ambito | Esempio di controllo operativo | Frequenza possibile | Prova da conservare |
|---|---|---|---|
| GDPR | Review accessi a sistemi che trattano dati personali | Periodica o dopo cambio ruolo | Report accessi, approvazione owner, ticket revoche |
| NIS2 | Verifica stato misure di sicurezza essenziali | Periodica e dopo incidenti rilevanti | Checklist firmata, log, finding, remediation |
| DORA | Controllo su fornitori ICT critici | Periodica e al rinnovo contratto | Valutazione fornitore, evidenze richieste, esito review |
| Modello 231 | Controlli su processi sensibili e deleghe | Secondo piano di audit | Verbali, campioni, anomalie, azioni correttive |
| AI Act | Presidi su sistemi AI ad alto rischio, se applicabile | In base al ciclo di vita del sistema | Registro, valutazioni, change log, verifiche documentate |
La frequenza va definita dall’organizzazione sulla base di rischio, criticità, impatti e requisiti applicabili. Non va copiata da un template senza verificare se sia sostenibile e coerente con il contesto.
Come costruire un catalogo controlli verificabile
Il catalogo controlli è il punto in cui policy, rischi, requisiti e attività ricorrenti si incontrano. Un software controllo dovrebbe consentire di gestire questo catalogo senza perdere il collegamento tra obbligo, rischio, controllo ed evidenza.
Un buon record di controllo non deve essere lungo, ma deve essere completo. Se un auditor apre una scheda controllo, dovrebbe trovare abbastanza informazioni per capire perché quel controllo esiste, quando doveva essere svolto, chi ne risponde e quale prova ne supporta l’esito.
| Campo | Perché serve in audit |
|---|---|
| ID controllo | Evita duplicazioni e riferimenti ambigui |
| Requisito o framework collegato | Mostra il motivo del controllo |
| Rischio mitigato | Collega il controllo alla priorità aziendale |
| Owner | Attribuisce responsabilità verificabile |
| Frequenza o trigger | Dimostra la periodicità prevista |
| Evidenza attesa | Chiarisce cosa deve essere prodotto |
| Stato | Mostra avanzamento, ritardi o completamento |
| Reviewer | Documenta la verifica di secondo livello |
| Finding collegati | Collega l’esito alle anomalie riscontrate |
| Remediation | Dimostra la gestione dell’azione correttiva |
Per approfondire la qualità della prova, è utile distinguere tra documento caricato e prova utilizzabile: la guida sulle evidenze di audit affronta proprio il tema della verificabilità, della completezza e del contesto.
Frequenze sostenibili e controlli a rischio
La frequenza dovrebbe nascere dalla combinazione tra rischio e capacità operativa. Un controllo ad alta frequenza che nessuno riesce a eseguire genera ritardi cronici e falsi stati di conformità. Un controllo troppo raro può non intercettare anomalie significative.
Una regola pratica è classificare i controlli in base a criticità e variabilità. I controlli su accessi privilegiati, incidenti, backup, fornitori critici o sistemi esposti possono richiedere un presidio più ravvicinato rispetto a controlli documentali con basso tasso di cambiamento. La scelta deve però essere motivata e documentata, non dichiarata a posteriori.
Eccezioni e remediation
Un controllo non eseguito non deve sparire. Deve diventare un’eccezione visibile, con motivo, owner, nuova scadenza e valutazione del rischio. Se l’esito è negativo, serve una remediation tracciata.
La differenza tra una non conformità gestita e una debolezza nascosta sta nella traccia: apertura del finding, assegnazione, scadenza, evidenze di chiusura e review finale.
Responsabilità: come evitare owner nominali
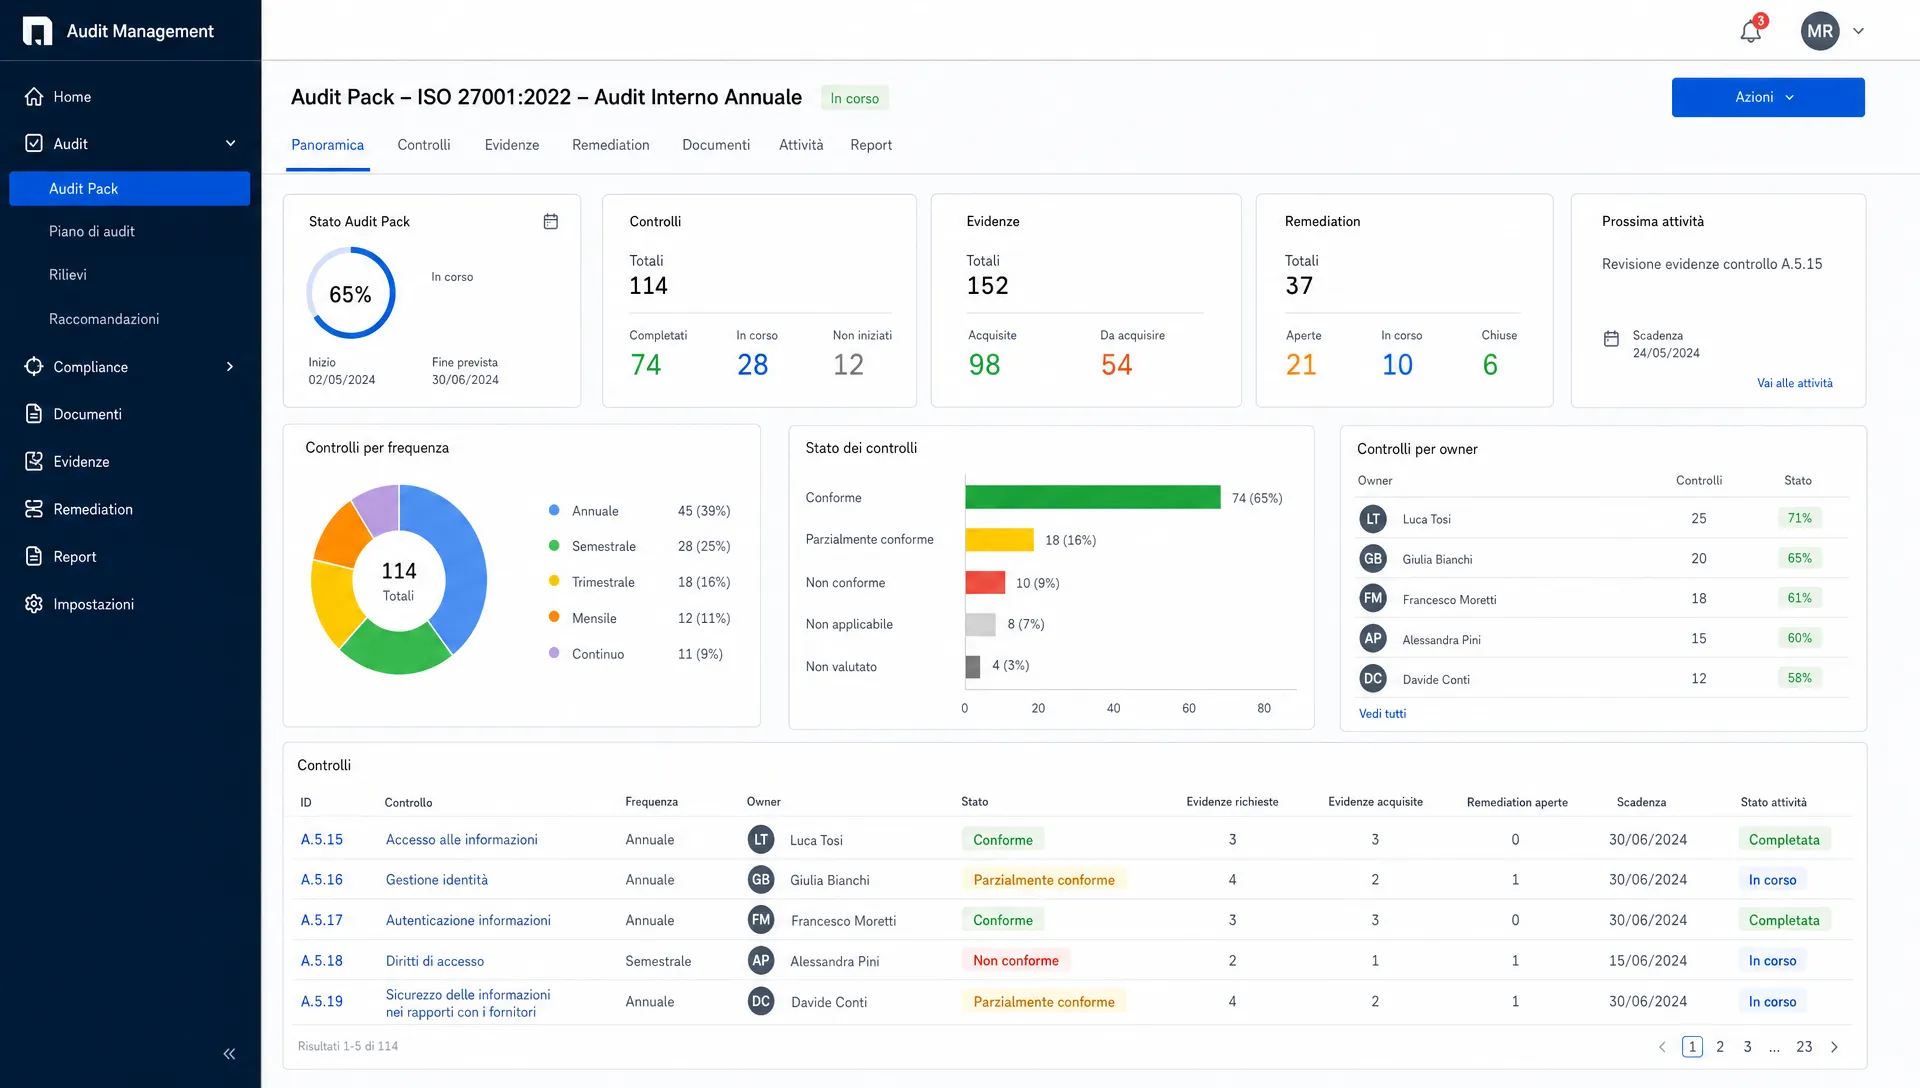
Un software controllo serio non dovrebbe limitarsi a salvare il nome del responsabile. Dovrebbe mostrare se quella persona ha ricevuto il compito, se ha eseguito o approvato il controllo nei tempi previsti e se eventuali deleghe o sostituzioni sono state tracciate.
Gli owner nominali sono un problema frequente nelle PMI e nelle organizzazioni mid-market: il controllo è formalmente assegnato, ma nella pratica viene gestito da chi ha tempo. Questo crea una frattura tra governance e operatività. In audit, la domanda diventa inevitabile: chi era davvero responsabile?
RACI leggero, non burocrazia
Non serve costruire una matrice complessa per ogni attività. È sufficiente distinguere quattro livelli quando il rischio lo richiede: responsabile del controllo, esecutore, reviewer e informato. Questa distinzione aiuta anche nei passaggi organizzativi, nelle ferie, nei cambi ruolo e nella gestione dei fornitori.
Per i controlli più critici, la responsabilità dovrebbe essere assegnata a un ruolo aziendale e collegata a una persona attuale. Se cambia la persona, lo storico deve restare leggibile: chi era owner al momento dell’esecuzione, chi ha approvato e chi ha chiuso eventuali azioni.
Audit trail delle decisioni
La tracciabilità non riguarda solo l’upload dei documenti. Riguarda anche cambi di stato, commenti, approvazioni, rifiuti, riaperture e modifiche alle scadenze. Un buon audit trail permette di ricostruire la sequenza senza dipendere dalla memoria delle persone.
Questo è particolarmente importante quando un controllo viene marcato come completato in ritardo o quando l’evidenza viene sostituita. L’auditor deve poter capire se la modifica è lecita, motivata e approvata.
Workflow di verifica: dalla scadenza al pacchetto evidenze
Quando un software controllo gestisce correttamente workflow e scadenze, il lavoro del team non si concentra sull’inseguire documenti, ma sulla qualità delle evidenze e sulla chiusura dei rischi aperti.
Un workflow minimo dovrebbe coprire l’intero ciclo di vita del controllo: pianificazione, richiesta evidenza, caricamento, review, eventuale rigetto, remediation e chiusura. Saltare la review può sembrare efficiente, ma rende più fragile il pacchetto finale.
| Stato | Significato operativo | Rischio se manca |
|---|---|---|
| Pianificato | Il controllo è previsto in una finestra temporale | Scadenze gestite informalmente |
| In raccolta | L’esecutore sta producendo evidenza | Mancanza di visibilità sul progresso |
| In review | Il reviewer verifica completezza e coerenza | Evidenze caricate ma non validate |
| Respinto | L’evidenza non è sufficiente | Accettazione implicita di prove deboli |
| Completato | Il controllo è eseguito e approvato | Chiusure non dimostrabili |
| Overdue | La scadenza è superata | Ritardi nascosti fino all’audit |
| In remediation | Esito negativo o anomalia aperta | Finding non collegati al controllo |
Il pacchetto evidenze dovrebbe essere esportabile per requisito, periodo, owner, processo o framework. Questo non serve solo all’auditor esterno. Serve anche a CISO, DPO, risk manager e internal auditor per vedere dove il sistema sta funzionando e dove invece produce ritardi ripetuti.
Errori comuni nella gestione di frequenze e responsabilità
Il problema più comune non è l’assenza di controlli, ma la presenza di controlli difficili da dimostrare. Un software controllo può ridurre questo rischio solo se il modello operativo è stato progettato con precisione.
Gli errori da evitare sono ricorrenti:
- Frequenze definite senza considerare carico operativo e rischio reale
- Owner assegnati a funzioni generiche invece che a ruoli verificabili
- Evidenze accettate senza criteri minimi di completezza
- Controlli chiusi senza review o con approvazioni informali
- Remediation gestite fuori dal sistema, per esempio solo via email
- Eccezioni non motivate o non collegate a un rischio
- Fornitori coinvolti senza canali controllati di raccolta evidenze
Questi problemi diventano evidenti quando l’audit chiede una ricostruzione storica. Se il team deve aprire cartelle condivise, cercare messaggi, chiedere conferme e ricostruire date a mano, il controllo non è davvero sotto controllo.
Spreadsheet o piattaforma dedicata: dove cambia la prova
Un foglio di calcolo può funzionare nella fase iniziale, soprattutto per mappare controlli e owner. Il limite emerge quando bisogna dimostrare esecuzione, versioni, approvazioni, eccezioni e remediation nel tempo.
A quel punto, un software controllo diventa rilevante perché collega il dato di pianificazione alla prova prodotta e alla storia delle decisioni. Non è solo una questione di comodità: è una questione di accountability operativa.
| Aspetto | Foglio di calcolo | Piattaforma dedicata |
|---|---|---|
| Frequenze | Gestite manualmente | Calcolate e monitorate con stati |
| Owner | Testo libero | Assegnazioni tracciabili |
| Evidenze | Link o allegati dispersi | Raccolta centralizzata |
| Review | Spesso fuori processo | Stato e approvazione registrati |
| Audit trail | Limitato o non affidabile | Sequenza storica delle azioni |
| Remediation | Separata in altri strumenti | Collegata a finding e controlli |
| Export audit | Preparato manualmente | Organizzato per perimetro e requisito |
Se stai valutando criteri più ampi per scegliere uno strumento, l’articolo sul software per audit interno aiuta a distinguere una semplice checklist da un sistema orientato alle evidenze.
Checklist minima prima di adottare uno strumento
Prima di introdurre o riconfigurare una piattaforma, conviene verificare se il modello dei controlli è pronto. La tecnologia accelera il processo, ma non corregge automaticamente controlli descritti male.
Una checklist pratica dovrebbe includere:
- Ogni controllo ha un ID stabile e una descrizione comprensibile
- Ogni controllo è collegato ad almeno un rischio, requisito o processo
- La frequenza è definita come periodicità o trigger
- L’owner è un ruolo verificabile, non una funzione generica
- L’evidenza attesa è descritta prima dell’esecuzione
- Il reviewer è distinto dall’esecutore quando il rischio lo richiede
- Le eccezioni hanno motivo, scadenza e approvazione
- Le remediation sono collegate al finding originario
- I fornitori critici hanno un percorso controllato per inviare prove
- L’export finale permette di costruire un audit pack leggibile
Questa checklist non sostituisce l’analisi normativa o contrattuale. Serve a verificare se l’organizzazione è pronta a dimostrare, in modo ordinato, ciò che dichiara di presidiare.
Dove si colloca AuditReady
AuditReady è pensato per centralizzare evidenze di audit, controlli, rischi, incidenti, registri privacy e governance in un unico spazio di lavoro. In un contesto di frequenze e responsabilità, il valore operativo sta nel collegare controlli, owner, stati, remediation ed evidenze verificabili, incluse le prove raccolte da fornitori tramite link controllati.
Non è utile presentarlo come un archivio documentale generico. Il punto è costruire un audit pack che mostri esecuzione, responsabilità e tracciabilità nel tempo. Per i team che devono gestire più framework, la mappatura dei controlli ai requisiti aiuta a ridurre duplicazioni e a mantenere una vista coerente su GDPR, NIS2, DORA, ISO 27001, AI Act e Modello 231, nei limiti del perimetro applicabile all’organizzazione.
FAQ
Un software controllo sostituisce il lavoro del DPO, del CISO o del consulente legale? No. Serve a organizzare controlli, owner, frequenze, evidenze e remediation. La qualificazione giuridica degli obblighi resta una valutazione professionale separata.
Qual è la frequenza corretta per un controllo? Dipende da rischio, criticità del processo, requisiti applicabili e capacità operativa. La frequenza deve essere motivata, sostenibile e verificabile, non scelta solo perché presente in un template.
Che differenza c’è tra evidenza caricata ed evidenza approvata? L’evidenza caricata è un documento o dato inserito nel sistema. L’evidenza approvata è stata verificata da un reviewer rispetto a criteri minimi di completezza, pertinenza e periodo coperto.
Come gestire un controllo in ritardo? Il ritardo dovrebbe aprire uno stato overdue o un’eccezione motivata, con owner, nuova scadenza, eventuale valutazione del rischio e tracciabilità della decisione.
Un software controllo è utile anche per i fornitori? Sì, quando consente di richiedere prove in modo controllato, mantenendo contesto, scadenza, owner interno e traccia della raccolta, invece di disperdere allegati in email.
Porta frequenze e responsabilità dentro un audit pack
Se il primo perimetro da rendere dimostrabile è NIS2, puoi valutare una demo operativa di AuditReady per organizzare controlli, owner, evidenze e remediation in un flusso tracciabile: richiedi una demo per NIS2.
audit-ready evidence pack demo / not legal advice