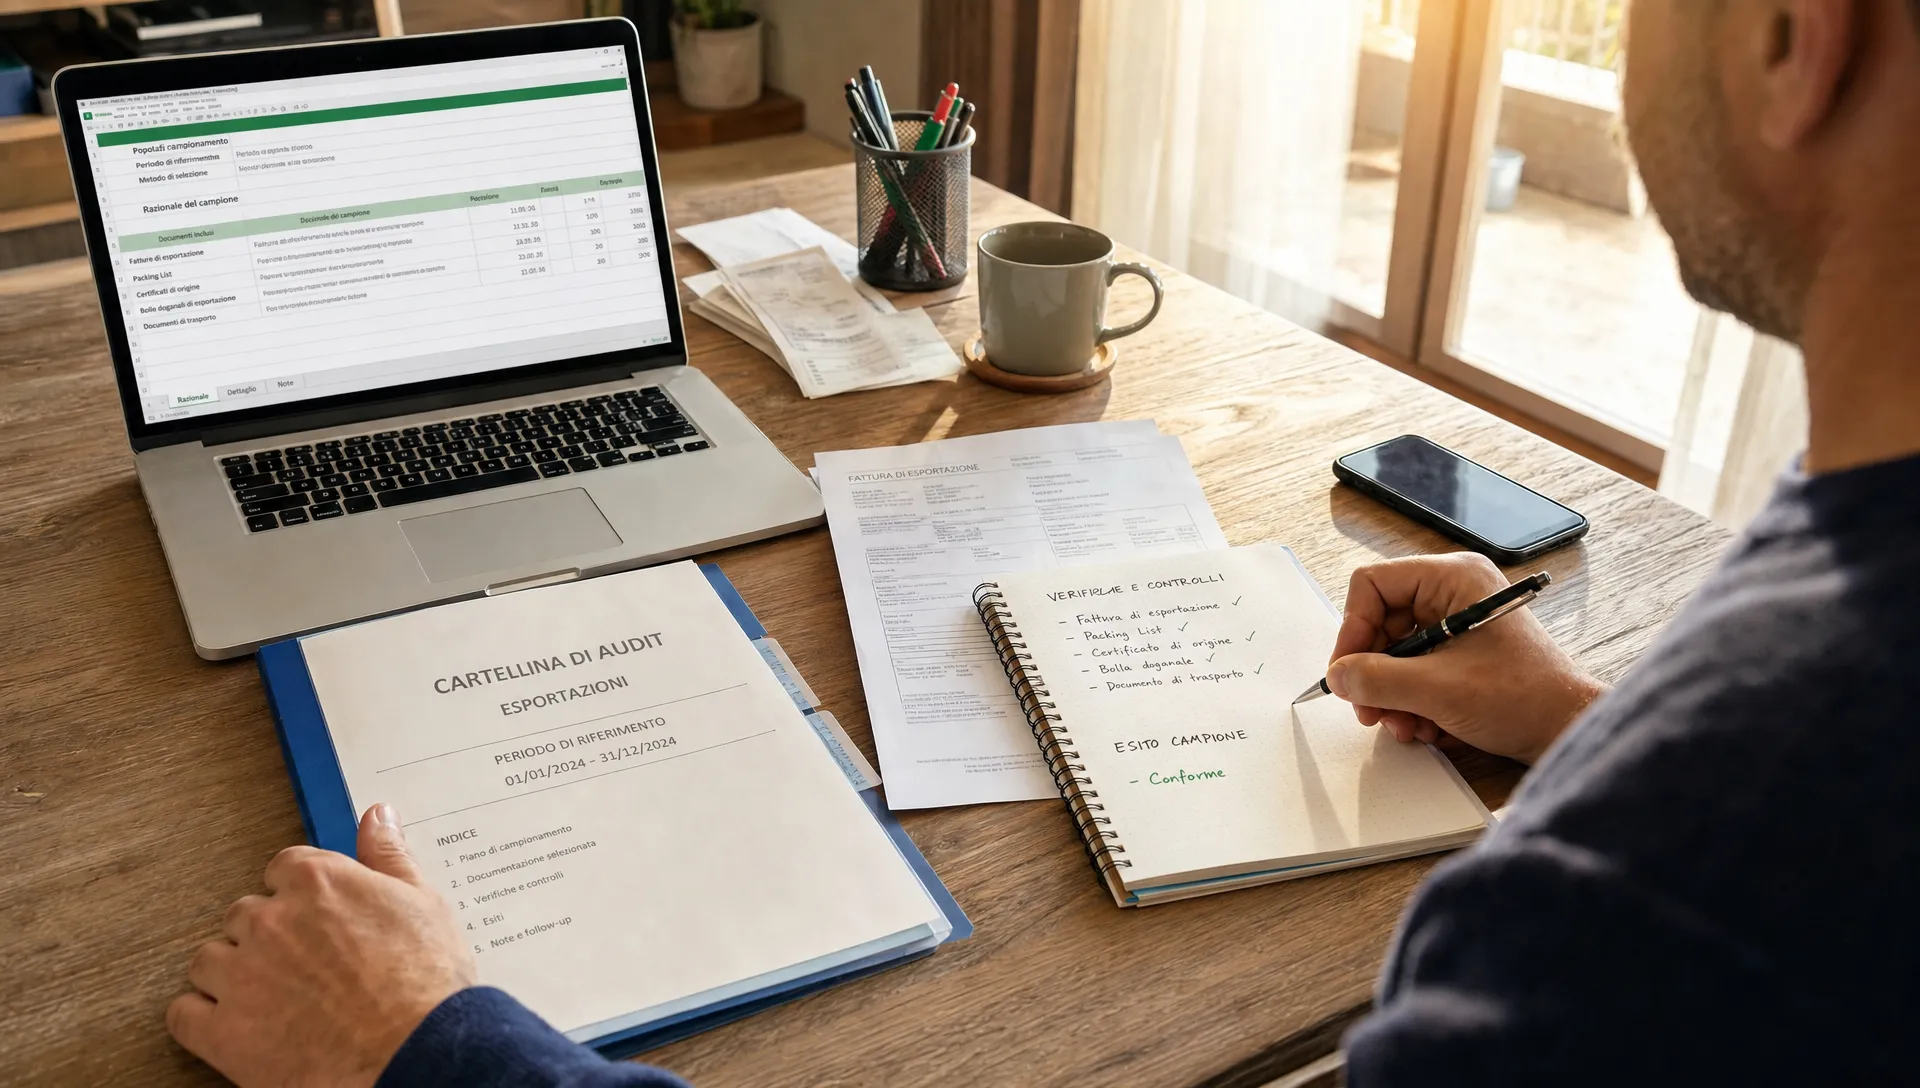
Un audit ict non dovrebbe dipendere da una raccolta casuale di screenshot, export e verbali messi insieme all’ultimo momento. Il campione di evidenze deve mostrare che un controllo esiste, è stato eseguito nel periodo corretto, ha un owner identificabile e produce una traccia verificabile. Questo articolo propone un metodo operativo per scegliere campioni difendibili, documentare il razionale di selezione e gestire gli esiti senza trasformare il lavoro in una revisione totale di ogni log, ticket o record. Le indicazioni sono pensate per compliance manager, DPO, CISO, IT manager e internal auditor. Sono informazioni operative, non consulenza legale.
Perché il campionamento conta in un audit ICT
In molte organizzazioni il problema non è l’assenza totale di controlli, ma l’impossibilità di dimostrare in modo coerente che quei controlli abbiano funzionato nel tempo. Un auditor non può, né dovrebbe, controllare ogni evento prodotto da sistemi, persone e fornitori. Il campionamento serve a selezionare una porzione rappresentativa e spiegabile delle evidenze, così da ridurre l’incertezza sul funzionamento del controllo.
Il quadro regolamentare europeo spinge le organizzazioni a dimostrare governance, misure tecniche e organizzative, gestione dei rischi, incidenti e fornitori. La Direttiva NIS2 su EUR-Lex e il Regolamento DORA su EUR-Lex non sostituiscono il lavoro di audit con una checklist generica: richiedono evidenze coerenti con l’ambito, il rischio e le responsabilità. Il campione diventa quindi parte della prova, non un dettaglio amministrativo.
Definisci popolazione, periodo e obiettivo del controllo
In un audit ICT, il primo errore è scegliere i file prima di aver definito la popolazione. La popolazione è l’insieme completo da cui estrai il campione: tutti i ticket di incident response del trimestre, tutte le richieste di accesso privilegiate del semestre, tutti i test di backup dell’anno o tutti i fornitori ICT critici censiti nel registro.
Prima di campionare, scrivi una frase semplice: “Voglio verificare che il controllo X sia stato eseguito su popolazione Y, nel periodo Z, da owner W, con evidenza K”. Se questa frase non è chiara, il campione sarà contestabile. Per strutturare la raccolta in modo coerente, può essere utile partire da una tassonomia di evidenze di audit già collegata a controlli, owner e requisiti.
| Obiettivo di controllo | Popolazione | Unità campionabile | Evidenza attesa | Owner tipico |
|---|---|---|---|---|
| Verificare le review degli accessi | Tutte le review effettuate nel periodo | Una review conclusa | Report, approvazione, elenco eccezioni | IT manager o system owner |
| Verificare la gestione incidenti | Tutti gli incidenti registrati | Un ticket incidente | Timeline, classificazione, azioni, chiusura | Security manager |
| Verificare i backup | Tutti i job o test documentati | Un test o job selezionato | Esito, log, restore test, firma owner | Infrastructure owner |
| Verificare fornitori ICT | Tutti i fornitori nel perimetro | Un fornitore o servizio | Valutazione, contratto, SLA, follow-up | Vendor manager |
| Verificare vulnerability management | Tutte le scansioni o findings | Una scansione o vulnerabilità | Report, priorità, remediation, verifica | CISO o IT operations |
Scegli la logica di campionamento
Per un audit ICT non esiste un’unica logica valida in ogni contesto. La scelta dipende dal rischio del controllo, dalla frequenza di esecuzione, dalla qualità storica delle evidenze e dall’impatto di un eventuale fallimento. L’aspetto decisivo è poter spiegare perché quel campione è adeguato rispetto all’obiettivo di verifica.
Campione basato sul rischio
Il campionamento risk-based privilegia asset, processi, fornitori o eventi più critici. È indicato quando il controllo protegge servizi essenziali, dati sensibili, sistemi esposti o processi regolamentati. Se hai pochi incidenti gravi e molti eventi minori, non ha senso estrarre solo eventi casuali: devi includere almeno gli eventi ad alto impatto, poi integrare con elementi ordinari per verificare il funzionamento ricorrente del processo.
Campione casuale o sistematico
Il campione casuale riduce il rischio di selezionare solo casi “comodi”. È utile quando la popolazione è ampia e omogenea, per esempio ticket di accesso standard o change request ripetitive. Il campione sistematico, come un elemento ogni N record dopo un punto di partenza documentato, funziona quando il registro è completo e ordinato. In entrambi i casi devi conservare la regola di estrazione.
Campione mirato su eccezioni
Il campione mirato serve quando l’obiettivo è verificare come l’organizzazione gestisce deviazioni, ritardi, rifiuti, incidenti o remediation non chiuse. Non è rappresentativo dell’intera popolazione, ma è molto utile per valutare capacità di escalation, responsabilità e follow-up.
| Logica | Quando usarla | Cosa documentare | Rischio da evitare |
|---|---|---|---|
| Risk-based | Controlli critici, fornitori rilevanti, sistemi core | Criteri di criticità e soglie usate | Selezione troppo soggettiva |
| Casuale | Popolazioni ampie e omogenee | Metodo di estrazione e data | Registro incompleto o duplicato |
| Sistematica | Record ordinati e tracciabili | Regola, punto di partenza e popolazione | Pattern nascosti nella lista |
| Mirata | Eccezioni, incidenti, ritardi, remediation | Motivo della selezione | Confondere eccezioni con rappresentatività |
Decidere la dimensione del campione senza fingere precisione
Il numero di elementi da verificare non dovrebbe essere scelto per abitudine. Un campione di tre record può bastare per un controllo annuale eseguito su tre eventi documentati, ma sarebbe debole per un processo giornaliero con centinaia di ticket. Allo stesso modo, controllare venti evidenze non aggiunge molto se tutte provengono dallo stesso mese, dallo stesso sistema e dallo stesso owner.
In un campione di audit ICT, la dimensione va legata ad almeno quattro variabili: frequenza del controllo, rischio associato, distribuzione temporale e qualità storica delle evidenze. Se il controllo è nuovo o ha già generato findings, aumenta la copertura. Se il controllo è stabile, automatizzato e supportato da audit trail affidabile, puoi concentrare la verifica su coerenza, eccezioni e completezza.
Una regola pratica è combinare ampiezza e profondità. Ampiezza significa coprire periodi, sedi, sistemi, team o fornitori diversi. Profondità significa seguire un singolo caso dall’evento iniziale fino alla chiusura, verificando approvazioni, log, remediation e owner. Un campione piccolo ma profondo può rivelare più di una raccolta ampia di file non collegati.
Criteri operativi per selezionare le evidenze
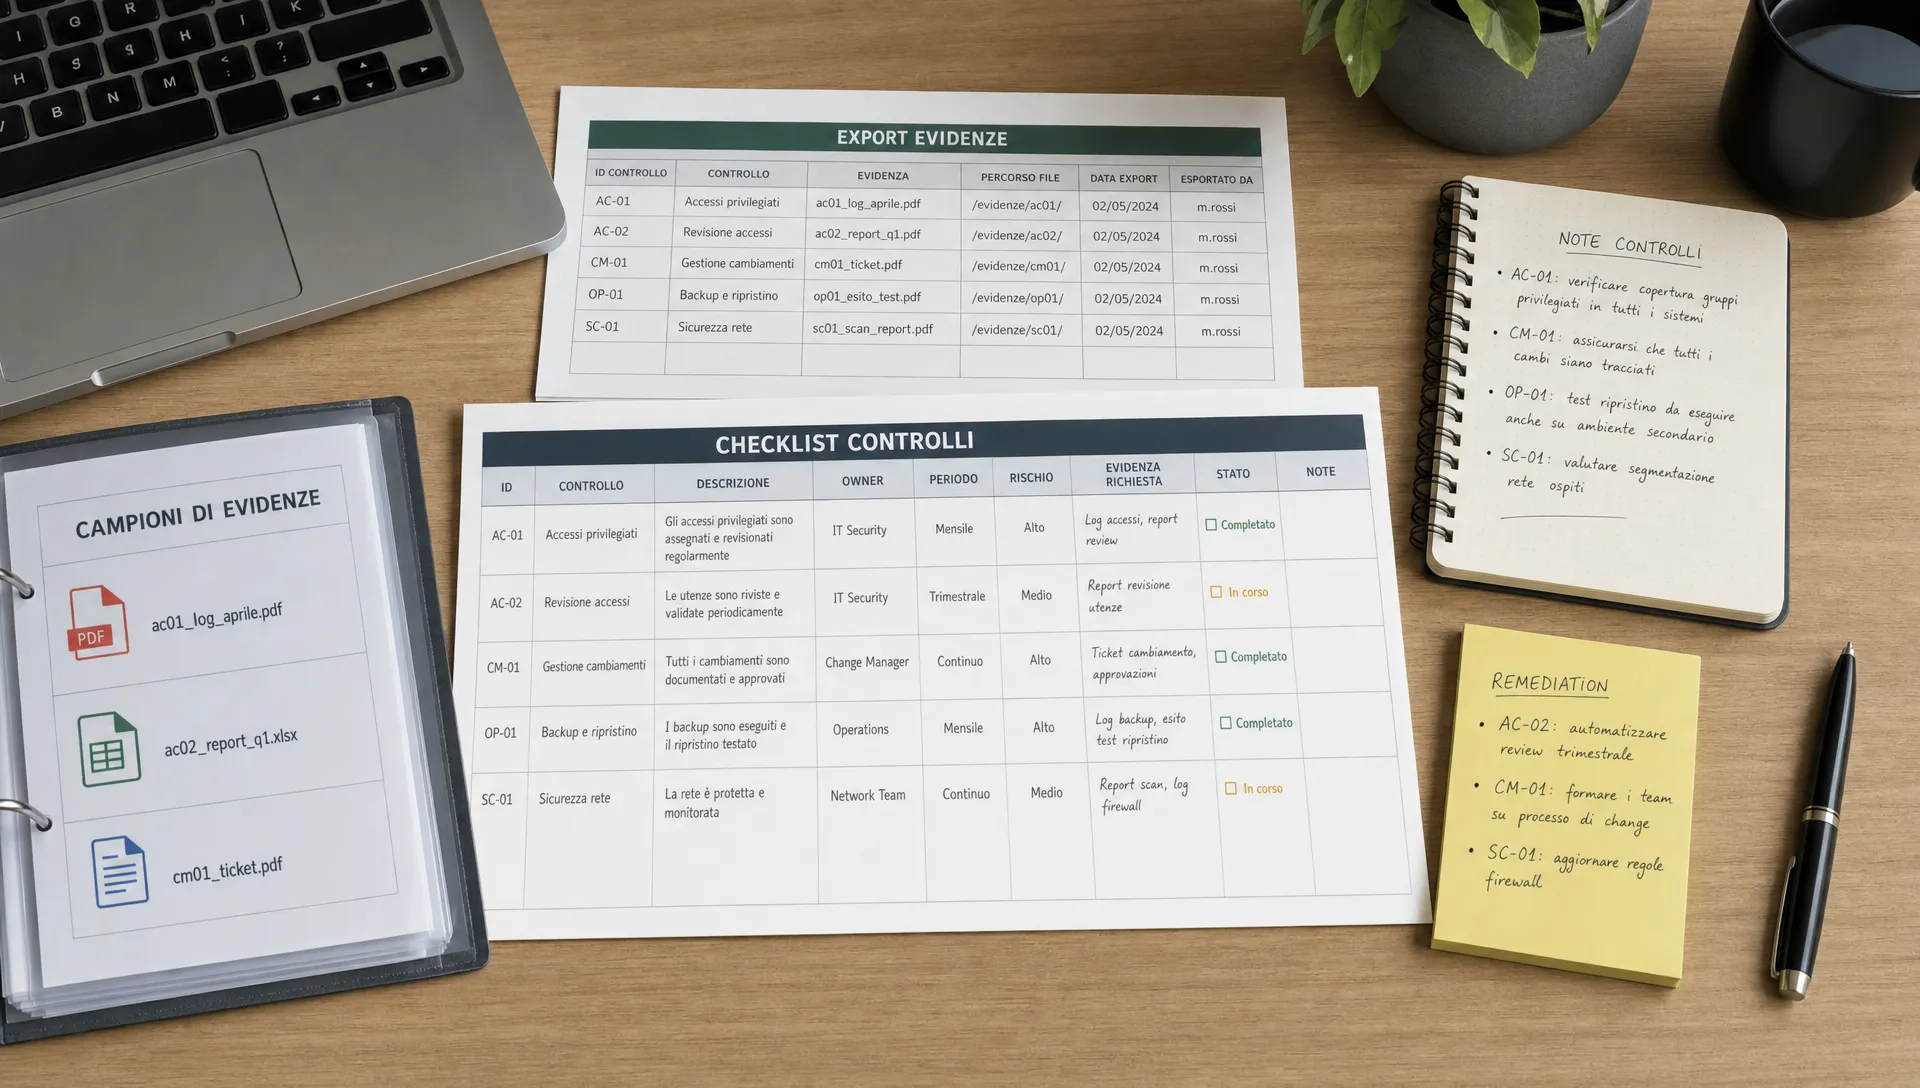
Nel campione di un audit ICT dovresti evitare sia la selezione “a vetrina”, cioè solo casi perfetti, sia la selezione puramente casuale quando il rischio non è uniforme. Un criterio solido combina copertura temporale, criticità, ownership e presenza di eccezioni.
Copertura temporale
Se l’audit copre dodici mesi, non limitarti all’ultimo periodo solo perché i documenti sono più facili da trovare. Seleziona evidenze da fasi diverse: inizio periodo, metà periodo, chiusura e momenti rilevanti come incidenti, migrazioni, cambi di fornitore o remediation significative. Questo dimostra continuità operativa, non solo preparazione pre-audit.
Copertura per rischio e asset
I sistemi più critici devono comparire nel campione. Se il perimetro include identità digitali, backup, logging, vulnerabilità e fornitori, il campione deve riflettere questi domini. Per i contesti NIS2, l’approccio dovrebbe collegare misure, responsabilità e prove operative, come descritto anche nella guida su controlli ed evidenze per audit NIS2.
Copertura per owner
Un campione composto da evidenze prodotte da un solo team non dimostra che il modello di controllo sia distribuito. Includi owner diversi: IT operations, security, procurement, legal privacy, business owner del servizio e vendor manager. Questo aiuta a verificare se le responsabilità sono note e se le approvazioni sono tracciabili.
Presenza di eccezioni
Un audit maturo non nasconde le eccezioni. Se esistono ritardi, fallimenti di backup, accessi non approvati, vulnerabilità scadute o incidenti con classificazione modificata, includi alcuni casi e mostra come sono stati gestiti. La conformità operativa non significa assenza di problemi, ma capacità di rilevarli, assegnarli e chiuderli.
Documenta il razionale del campione
La tracciabilità del campione in un audit ICT è spesso più importante del singolo allegato. Se l’auditor non capisce da quale popolazione hai estratto i record, perché li hai selezionati e chi li ha approvati, l’evidenza perde forza. Prepara quindi un sampling memo, anche sintetico, collegato al controllo verificato.
Il sampling memo dovrebbe indicare popolazione, periodo, fonte del registro, metodo di selezione, criteri di rischio, owner della selezione e data di congelamento del campione. Quando possibile, conserva anche l’export originale della popolazione, non solo i record scelti. In questo modo puoi dimostrare che il campione non è stato costruito dopo aver visto gli esiti.
| Campo del sampling memo | Perché serve | Esempio operativo |
|---|---|---|
| Controllo verificato | Collega il campione all’obiettivo | Review trimestrale accessi privilegiati |
| Popolazione | Dimostra il perimetro completo | 84 richieste di accesso nel semestre |
| Fonte | Rende verificabile l’origine | Export IAM del 30 giugno |
| Metodo di selezione | Spiega la logica | Risk-based più selezione casuale |
| Criteri di inclusione | Evita arbitrarietà | Accessi admin, sistemi critici, eccezioni |
| Owner | Attribuisce responsabilità | IT security manager |
| Esito | Collega campione e finding | 2 eccezioni, 1 remediation aperta |
Per rendere questa documentazione difendibile, applica buone pratiche di audit trail: versioni, timestamp, identità dell’utente, modifiche registrate e collegamento tra evidenza, controllo e finding.
Gestisci evidenze mancanti, incoerenti o non tracciabili
Un audit ICT ben campionato produrrà quasi sempre qualche anomalia. Il punto non è eliminarla dal campione, ma classificarla correttamente. Un’evidenza mancante indica che il controllo potrebbe non essere stato eseguito o che la prova non è stata conservata. Un’evidenza incoerente indica un conflitto tra fonti, per esempio ticket chiuso ma vulnerabilità ancora aperta. Un’evidenza non tracciabile indica che non si riesce a collegare il documento a owner, data, sistema o requisito.
Ogni anomalia dovrebbe generare un esito operativo: nessuna azione se la spiegazione è documentata e accettabile, richiesta di chiarimento se manca contesto, finding se il controllo non è dimostrabile, remediation se serve correggere processo o prova. La remediation deve avere owner, scadenza, stato e verifica di chiusura. Senza questi elementi, il campionamento resta un esercizio descrittivo.
Evita di correggere retroattivamente l’evidenza senza lasciare traccia. Se un documento viene integrato dopo la selezione del campione, registra cosa è cambiato, chi lo ha fatto e perché. La trasparenza riduce il rischio di contestazioni e rende più credibile il processo di audit.
Esempio pratico di campionamento per controlli ICT
Supponiamo di dover verificare un perimetro composto da accessi privilegiati, backup, incidenti, vulnerabilità e fornitori. L’obiettivo non è “raccogliere qualcosa per ogni area”, ma dimostrare che i controlli chiave siano stati eseguiti e seguiti fino alla chiusura.
| Area di controllo | Selezione consigliata | Cosa verificare | Possibile finding |
|---|---|---|---|
| Accessi privilegiati | Casi ad alto privilegio, casi ordinari ed eccezioni | Richiesta, approvazione, durata, revoca | Accesso attivo oltre la scadenza |
| Backup e restore | Test in periodi diversi e su sistemi critici | Esito, log, restore, firma owner | Test eseguito ma non validato |
| Incident management | Incidenti con severità diversa | Timeline, classificazione, escalation, chiusura | Mancata evidenza di comunicazione interna |
| Vulnerabilità | Finding critici, scaduti e chiusi | Priorità, assegnazione, remediation, retest | Chiusura senza verifica tecnica |
| Fornitori ICT | Fornitori critici e cambi contrattuali | Valutazione rischio, SLA, follow-up | Assenza di revisione periodica |
Questo tipo di matrice aiuta l’auditor a seguire il filo logico tra rischio, controllo, evidenza e remediation. Se usi un software per audit interno evidence-first, il valore non sta solo nel repository, ma nella capacità di mantenere collegati campione, owner, versioni, esiti e azioni correttive.
Errori comuni da evitare
Il primo errore è campionare solo evidenze facili da recuperare. Questo produce un campione comodo, non necessariamente credibile. Il secondo è confondere quantità e qualità: molti allegati non dimostrano nulla se non sono collegati a un controllo e a un periodo.
Un altro errore frequente è non congelare la popolazione. Se continui a modificare il registro durante l’audit senza distinguere la versione estratta dalla versione aggiornata, diventa difficile spiegare cosa sia stato effettivamente verificato. Lo stesso vale per gli owner: se una persona approva il campione ma un’altra modifica le evidenze, l’audit trail deve mostrarlo.
Infine, evita di trattare il campionamento come un lavoro isolato del team compliance. I team IT e security devono validare la fonte tecnica, i process owner devono confermare il significato operativo e l’auditor deve poter ripercorrere la scelta senza dipendere da spiegazioni verbali.
FAQ
Un campione casuale è sempre sufficiente per un audit ICT? No. Il campione casuale è utile su popolazioni ampie e omogenee, ma non basta quando il rischio è concentrato su sistemi critici, fornitori strategici, incidenti gravi o eccezioni operative. In questi casi serve combinare casualità e criteri risk-based.
Devo conservare anche la popolazione completa, oltre al campione? Sì, quando possibile. Conservare l’export o il registro completo alla data di selezione aiuta a dimostrare da dove nasce il campione e riduce il rischio che la selezione sembri arbitraria o costruita dopo l’esito.
Come gestisco un’evidenza mancante nel campione? Non sostituirla subito con un caso migliore. Prima registra l’anomalia, chiedi chiarimenti all’owner, valuta se la prova esiste altrove e decidi se aprire un finding o una remediation. La sostituzione senza traccia indebolisce il campione.
Il campionamento può dimostrare la conformità legale? Può supportare la dimostrazione operativa dei controlli, ma non sostituisce una valutazione legale. Le decisioni su obblighi, perimetro normativo e responsabilità devono essere valutate con i professionisti competenti.
Porta il campionamento dentro un evidence pack verificabile
Se stai preparando verifiche su controlli ICT, responsabilità e remediation in ambito NIS2, puoi organizzare campioni, owner, evidenze e audit trail in un percorso più strutturato con AuditReady per NIS2. L’obiettivo è arrivare all’audit con prove collegate ai controlli, non con cartelle da ricostruire a posteriori.
audit-ready evidence pack demo / not legal advice