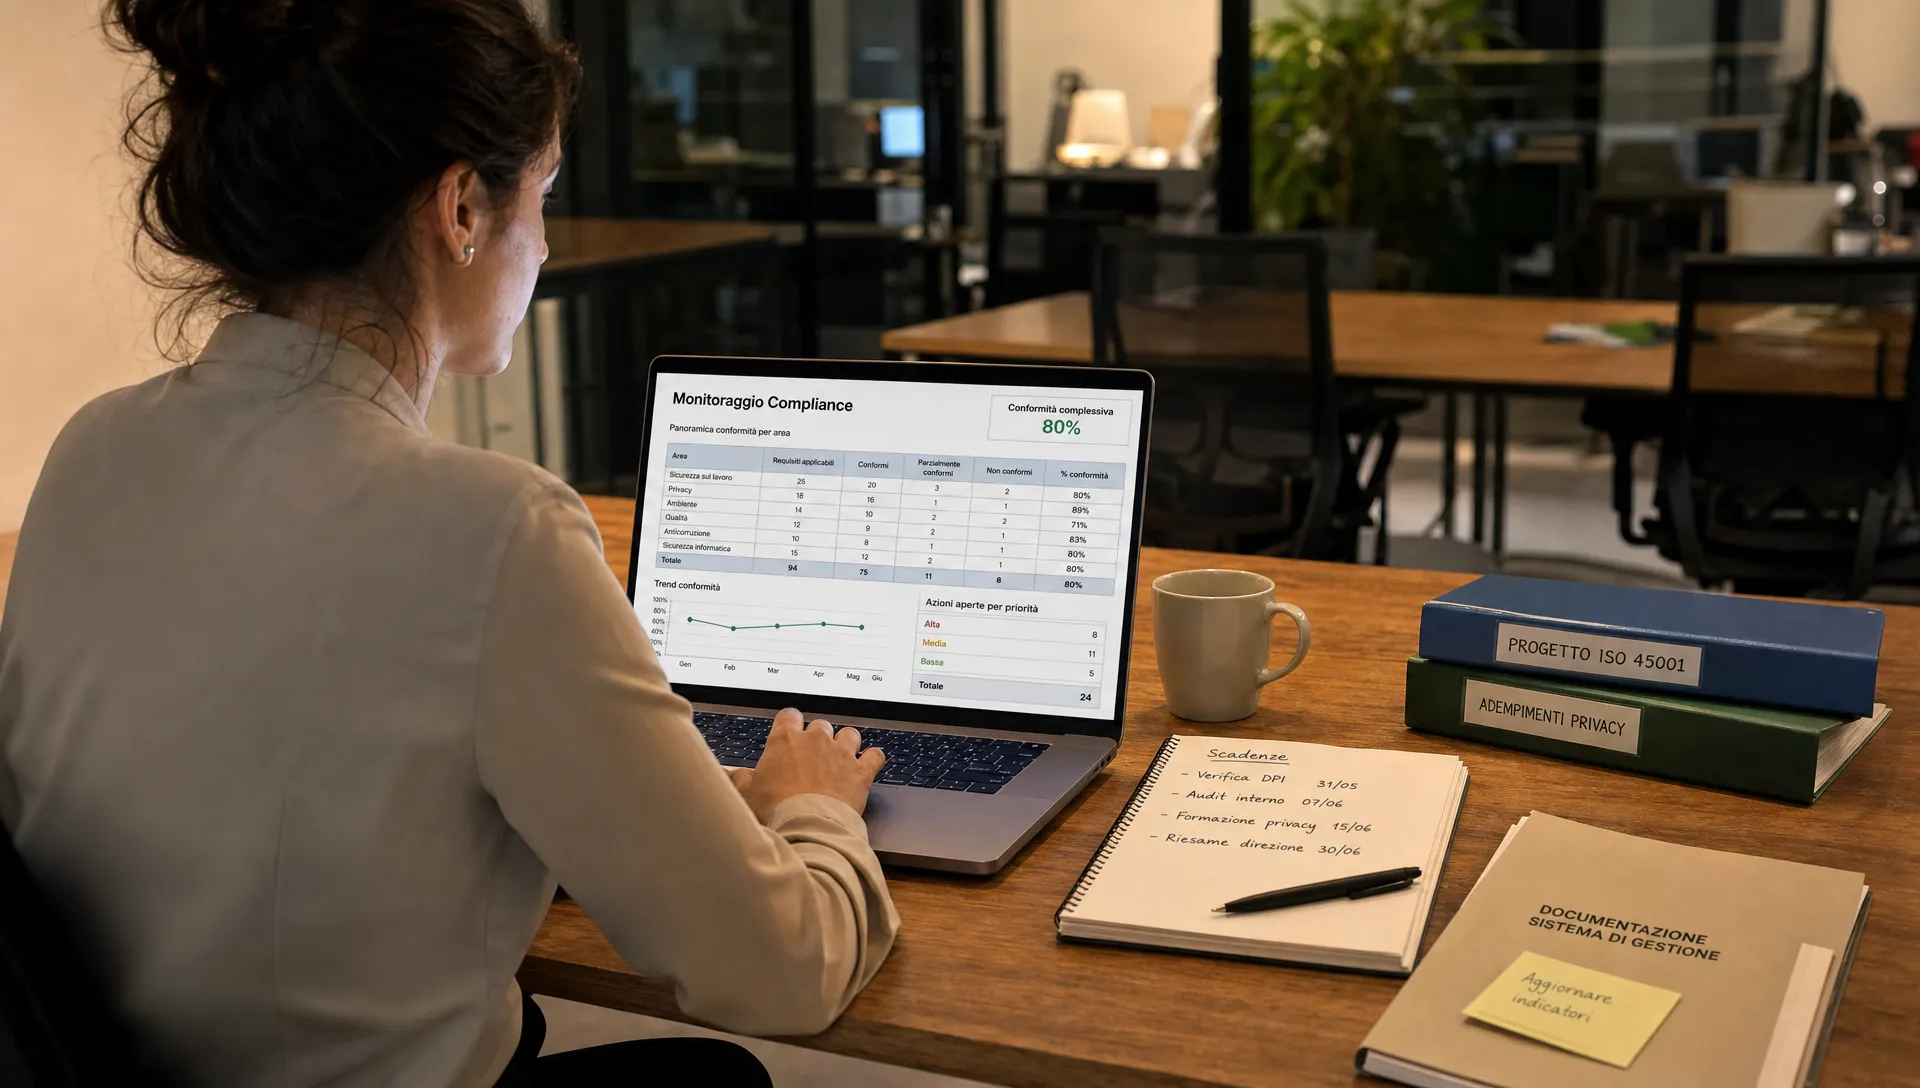
La conformità aziendale diventa davvero gestibile quando smette di essere una raccolta di documenti e diventa un sistema misurabile: requisiti collegati a controlli, controlli collegati a owner, owner collegati a evidenze verificabili. Senza indicatori, il team arriva all’audit con molte attività svolte, ma poca capacità di dimostrare cosa sia sotto controllo, cosa sia in ritardo e quali rischi siano ancora aperti.
Questo articolo ha un taglio operativo e non sostituisce una valutazione legale. L’obiettivo è aiutare DPO, compliance manager, CISO, risk manager, internal auditor e consulenti a costruire indicatori utili per preparare audit interni ed esterni, evitando metriche decorative che non reggono davanti a una richiesta di prova.
Perché la conformità aziendale va misurata con indicatori verificabili
Misurare la conformità non significa assegnare un punteggio generico al programma compliance. Significa sapere, in ogni momento, se i controlli previsti sono implementati, se funzionano, se le evidenze sono aggiornate e se le azioni correttive procedono nei tempi concordati.
Nel GDPR, il principio di responsabilizzazione richiede al titolare del trattamento di essere in grado di dimostrare il rispetto delle regole applicabili, come risulta dal Regolamento (UE) 2016/679. NIS2 e DORA spingono nella stessa direzione operativa: non basta avere una policy, serve dimostrare governance, gestione del rischio, continuità e capacità di risposta. La Direttiva (UE) 2022/2555 e il Regolamento (UE) 2022/2554 vanno letti con attenzione, con il supporto di consulenti qualificati quando necessario.
Per rendere misurabile la conformità aziendale, ogni indicatore dovrebbe rispondere a tre domande semplici: quale requisito copre, quale controllo lo realizza e quale prova lo dimostra. Se manca uno di questi tre elementi, la metrica può essere utile per il management, ma difficilmente sarà sufficiente in audit.
Dal requisito all’indicatore: la catena minima di tracciabilità
Un errore frequente è partire dalla dashboard invece che dal requisito. Il percorso corretto è inverso: prima si definisce il perimetro normativo o di framework, poi si mappano i controlli, poi si assegnano responsabilità, evidenze e frequenze di verifica.
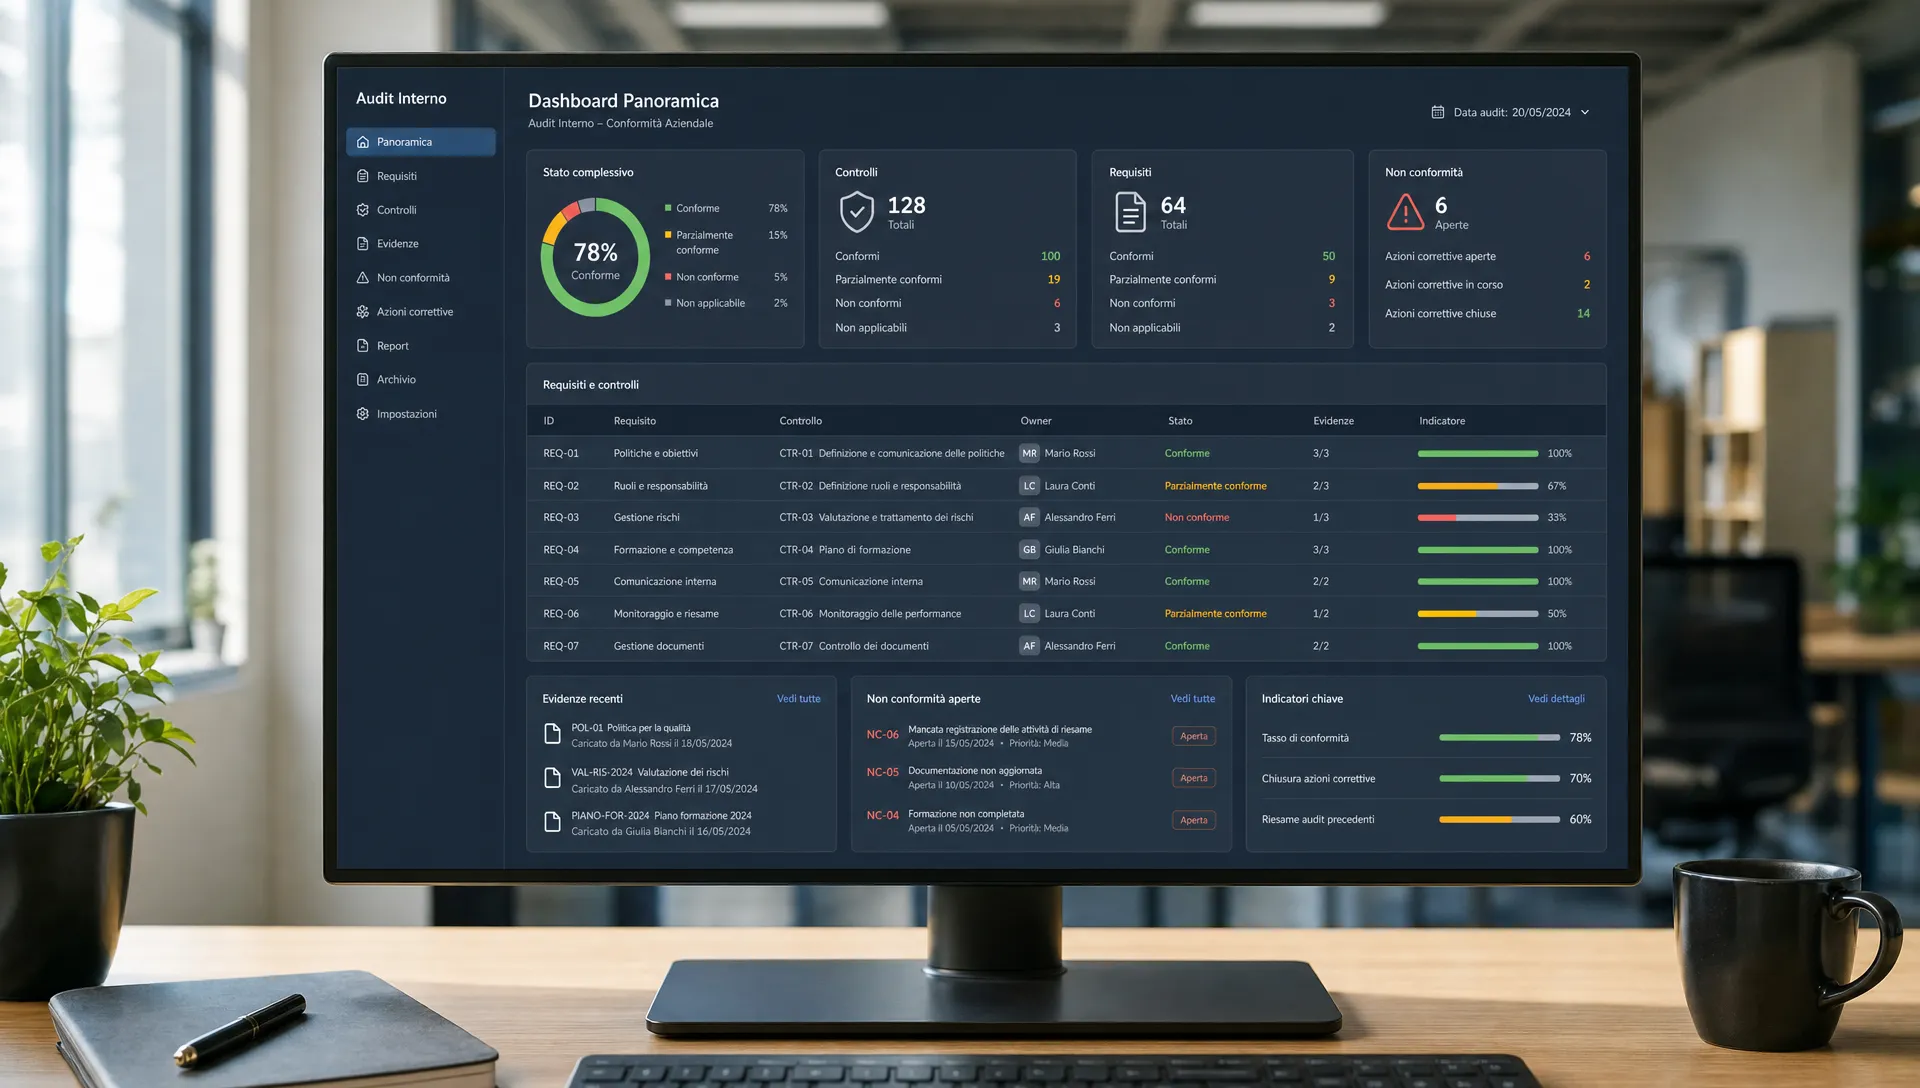
Questa catena rende ogni numero difendibile. Se una dashboard mostra “85% controlli completati”, l’auditor deve poter aprire quel dato e vedere quali controlli sono inclusi, chi li possiede, quando sono stati testati e quali evidenze sono state caricate. Per approfondire la logica evidence-first, può essere utile partire da una struttura solida per le evidenze di audit, perché gli indicatori senza prove diventano facilmente opinioni.
| Livello | Domanda operativa | Output atteso |
|---|---|---|
| Requisito | Quale obbligo o controllo di framework devo coprire? | Mappa requisiti, ambito, riferimenti |
| Controllo | Come dimostro che il requisito è gestito? | Controllo documentato, frequenza, owner |
| Evidenza | Quale prova mostra che il controllo funziona? | File, registro, log, verbale, export, ticket |
| Indicatore | Come monitoro stato, qualità e ritardi? | KPI, KCI o KRI con soglie e trend |
La conformità aziendale diventa più facile da governare quando questi quattro livelli sono collegati in modo stabile, non ricostruiti manualmente pochi giorni prima dell’audit.
Gli indicatori fondamentali da monitorare
Non tutti gli indicatori hanno lo stesso scopo. Alcuni misurano l’esecuzione, altri la qualità del controllo, altri ancora segnalano un aumento del rischio. Una dashboard matura distingue almeno tre famiglie: KPI, KCI e KRI.
I KPI misurano avanzamento e performance, per esempio la percentuale di controlli completati nel trimestre. I KCI, Key Control Indicators, misurano se i controlli funzionano come previsto. I KRI, Key Risk Indicators, segnalano esposizioni crescenti, per esempio incidenti ricorrenti o fornitori critici senza valutazione aggiornata. Se il focus è il rischio, una trattazione più specifica è disponibile nella guida sui Key Risk Indicators.
Copertura dei controlli
Il primo indicatore da costruire è la copertura dei controlli rispetto al perimetro applicabile. Non basta dire che “i controlli ci sono”: serve sapere quanti requisiti hanno almeno un controllo associato, quanti controlli sono attivi e quanti sono ancora in bozza.
Una formula semplice può essere: requisiti con almeno un controllo attivo diviso requisiti applicabili. Il dato va letto con cautela, perché una copertura del 100% non significa automaticamente efficacia. Significa solo che nessun requisito è rimasto scoperto a livello di disegno del controllo.
Per la conformità aziendale, la copertura è un indicatore di base: utile per capire se il programma è strutturato, ma insufficiente se non viene affiancato da test, evidenze e remediation.
Aggiornamento e qualità delle evidenze
Un controllo può risultare formalmente attivo ma non avere evidenze recenti. Per questo serve misurare quante prove sono aggiornate rispetto alla frequenza richiesta, quante sono incomplete e quante non sono collegabili al controllo corretto.
Esempi di evidenze utili includono verbali di riesame, log di accesso, ticket di remediation, report di vulnerability management, registro dei trattamenti, report di formazione, esiti di test di continuità e attestazioni fornitore. Il punto non è accumulare file, ma conservare prove pertinenti, datate, attribuite e recuperabili.
Ownership e responsabilità
Ogni controllo dovrebbe avere un owner operativo, una frequenza di esecuzione e un responsabile della verifica. Quando queste informazioni mancano, la conformità aziendale diventa fragile perché nessuno è realmente accountable per il mantenimento del controllo.
Un indicatore utile è la percentuale di controlli senza owner, oppure con owner non aggiornato dopo cambi organizzativi. Un altro indicatore pratico è il numero di evidenze scadute per owner, che consente di individuare team sovraccarichi o processi non presidiati.
Findings e remediation
Gli audit producono rilievi, osservazioni e azioni correttive. Se questi elementi restano in email o fogli separati, il programma perde tracciabilità. Gli indicatori di remediation servono a capire se le non conformità vengono chiuse nei tempi e se le cause ricorrenti vengono affrontate.
Indicatori utili sono: findings aperti per severità, remediation scadute, azioni chiuse senza evidenza, giorni medi di chiusura e percentuale di azioni riaperte. Per una gestione più dettagliata del ciclo di vita dei rilievi, è utile collegare questi dati a un registro delle non conformità ben strutturato.
Una tabella pratica di indicatori per audit, rischi e controlli
Una dashboard non deve contenere decine di metriche. Meglio pochi indicatori, ben definiti e riconciliabili con le evidenze. La tabella seguente propone una base operativa adattabile a GDPR, NIS2, DORA, ISO 27001 e Modello 231.
| Indicatore | Cosa misura | Evidenza richiesta | Owner tipico |
|---|---|---|---|
| Copertura requisiti | Requisiti applicabili con controllo associato | Matrice requisiti-controlli | Compliance manager |
| Controlli testati | Controlli verificati nel periodo previsto | Report di test, checklist, campioni | Internal audit, control owner |
| Evidenze aggiornate | Prove valide rispetto alla frequenza definita | File versionati, log, export, registri | Control owner |
| Evidenze non accettate | Prove incomplete, obsolete o non pertinenti | Esito review, note auditor | Compliance, internal audit |
| Controlli senza owner | Aree senza responsabilità assegnata | Registro controlli | Risk manager, process owner |
| Findings aperti | Rilievi ancora non risolti | Registro findings | Compliance, audit |
| Remediation scadute | Azioni correttive oltre la deadline | Piano di remediation, ticket | Action owner |
| Incidenti collegati a controlli | Eventi che segnalano inefficacia del controllo | Registro incidenti, RCA | CISO, IT manager |
| Fornitori critici non rivalutati | Terze parti senza review aggiornata | Vendor assessment, attestazioni | Procurement, risk owner |
Questi indicatori rendono la conformità aziendale osservabile nel tempo, soprattutto se vengono storicizzati. Il trend spesso conta più del valore puntuale: un 92% di evidenze aggiornate può essere rassicurante o preoccupante a seconda che il mese precedente fosse 80% o 99%.
Come definire soglie, frequenze e escalation
Un indicatore senza soglia è informativo, ma non guida l’azione. Per ogni metrica serve definire cosa è accettabile, cosa richiede attenzione e cosa impone escalation. Le soglie devono essere realistiche, documentate e coerenti con il rischio del processo.
Per esempio, un controllo su accessi privilegiati potrebbe avere frequenza mensile e soglia di tolleranza molto bassa per evidenze mancanti. Un controllo formativo annuale potrebbe avere una finestra di completamento più ampia. La frequenza va definita in base al rischio, alla criticità del trattamento o del servizio e agli impegni assunti nel sistema di gestione.
Una struttura operativa può distinguere tre stati:
- Verde: controllo eseguito, evidenza valida, nessuna azione aperta oltre soglia.
- Ambra: evidenza parziale, ritardo contenuto, remediation in corso con owner assegnato.
- Rosso: controllo non eseguito, evidenza assente, remediation scaduta o rischio non accettato.
Per la conformità aziendale, l’escalation deve essere tracciata tanto quanto il controllo: chi ha ricevuto la segnalazione, quando, con quale decisione e quale follow-up è stato concordato.
Come rendere gli indicatori difendibili in audit
Un indicatore è difendibile quando può essere ricostruito. Questo richiede audit trail, versioni, date, owner e collegamenti chiari tra dato sintetico e prova sottostante. Se un numero viene copiato manualmente da più fonti, aumenta il rischio di errore e diventa difficile spiegare come sia stato calcolato.
La tracciabilità è particolarmente importante quando un controllo cambia nel tempo. Un auditor potrebbe chiedere quale versione della procedura fosse valida al momento del test, chi l’ha approvata e quale evidenza dimostra l’esecuzione. Qui le best practice sull’audit trail aiutano a evitare ricostruzioni fragili, soprattutto in ambienti con più framework e più owner.
Per rendere una metrica robusta, documenta almeno questi elementi: definizione, formula, fonte dati, frequenza di aggiornamento, owner del dato, soglia, regola di escalation e collegamento alle evidenze. Se uno di questi campi manca, il dato può ancora essere utile, ma va considerato immaturo.
Esempio operativo: un controllo accessi misurato su più framework
Prendiamo un controllo comune: revisione periodica degli accessi privilegiati. Lo stesso controllo può supportare esigenze diverse in ambito GDPR, sicurezza delle informazioni, NIS2 o DORA, a seconda del perimetro e dei sistemi coinvolti.
La misurazione può includere percentuale di account privilegiati revisionati, eccezioni aperte, account disabilitati dopo la review, evidenze mancanti e giorni medi di chiusura delle anomalie. Ogni valore deve rimandare a una prova: export degli account, verbale di review, ticket di revoca, approvazione del system owner e registro delle eccezioni.
In questo caso, la conformità aziendale non è misurata da una policy sugli accessi, ma dal ciclo completo: regola definita, controllo eseguito, anomalia rilevata, azione correttiva assegnata, chiusura documentata e verifica successiva. Questo approccio riduce il rischio di presentare all’auditor documenti formalmente corretti ma scollegati dalle operazioni reali.
Errori comuni nella misurazione della conformità
Il primo errore è misurare solo ciò che è facile contare. Numero di policy pubblicate, ore di formazione o questionari inviati possono essere dati utili, ma non dimostrano da soli l’efficacia dei controlli.
Il secondo errore è non distinguere stato documentale e stato operativo. Una procedura approvata non significa che il processo sia eseguito, così come una checklist compilata non prova automaticamente la qualità della verifica. Servono campioni, evidenze, esiti di test e gestione delle eccezioni.
Il terzo errore è usare indicatori senza owner. Se nessuno è responsabile del dato, nessuno ne garantisce aggiornamento e qualità. Il quarto errore è aggiornare la dashboard solo prima dell’audit: in questo modo si perde il valore principale degli indicatori, cioè individuare ritardi e deviazioni mentre sono ancora correggibili.
Una dashboard di conformità aziendale dovrebbe quindi essere piccola, spiegabile e viva. Se per interpretarla serve una riunione di due ore, probabilmente contiene troppe metriche o non ha un modello dati sufficientemente chiaro.
FAQ
Qual è la differenza tra KPI, KCI e KRI nella compliance? I KPI misurano avanzamento e performance, i KCI misurano il funzionamento dei controlli e i KRI segnalano esposizioni al rischio. In audit servono tutti e tre, ma devono essere collegati a evidenze verificabili.
Quanti indicatori servono per misurare la conformità? Non esiste un numero valido per tutti. Per un programma maturo è meglio partire da pochi indicatori essenziali, come copertura controlli, evidenze aggiornate, findings aperti e remediation scadute, poi aumentare il dettaglio in base al rischio e al framework.
Un indicatore può sostituire l’evidenza di audit? No. L’indicatore aiuta a monitorare stato e trend, ma l’evidenza dimostra cosa è stato fatto. In audit il dato sintetico deve sempre poter essere aperto fino alla prova sottostante.
Gli indicatori sono obbligatori per GDPR, NIS2 o DORA? Le norme richiedono misure, governance, gestione del rischio e capacità dimostrativa secondo i rispettivi ambiti. Gli indicatori sono uno strumento operativo per dimostrare controllo e monitoraggio, ma la valutazione degli obblighi applicabili va fatta con competenze legali e tecniche adeguate.
Dal dato alla prova: costruire un pack verificabile
Misurare la conformità serve solo se il dato porta a una prova. Una dashboard utile deve consentire di passare dal requisito al controllo, dal controllo all’evidenza, dall’evidenza all’owner e dall’owner alla remediation quando qualcosa non funziona.
Se il tuo primo perimetro da rendere misurabile è il GDPR, puoi valutare una demo operativa di AuditReady dalla pagina dedicata alla gestione delle evidenze GDPR. L’obiettivo non è aggiungere un altro repository documentale, ma rendere controlli, responsabilità, evidenze e remediation più tracciabili prima dell’audit.
audit-ready evidence pack demo / not legal advice