L'auditor chiede quale trattamento è coinvolto, su quale base giuridica poggia, chi è l'owner del controllo e dove sta l'evidenza datata. Il team sa ripetere la definizione, ma non ricostruisce la decisione. In quel momento il tema GDPR significato smette di essere un glossario e diventa una prova di esecuzione.
Questa è una guida operativa per CISO, DPO, compliance e risk manager, auditor interni, componenti dell'OdV e consulenti GRC. Non è consulenza legale e non sostituisce il parere del legale interno.
Indice
- Che cos'è il GDPR e perché si misura nelle prove
- Gli obblighi del GDPR e le evidenze che li dimostrano
- Sanzioni GDPR e casi concreti in Italia
- Il flusso operativo che trasforma gli obblighi in evidenze
- Errori comuni che indeboliscono l'audit privacy
- Domande frequenti sul significato del GDPR
- Verificare le proprie prove prima del prossimo audit
Che cos'è il GDPR e perché si misura nelle prove
Il GDPR è il Regolamento (UE) 2016/679, General Data Protection Regulation, direttamente applicabile in tutti gli Stati membri dal 25 maggio 2018, senza un recepimento che ne condizioni l'efficacia. In Italia opera insieme al Codice in materia di protezione dei dati personali, il d.lgs. 196/2003, adeguato dal d.lgs. 101/2018. L'autorità di controllo è il Garante per la protezione dei dati personali, che può adottare misure correttive, limitazioni, divieti di trattamento e sanzioni.
Il regolamento ha reso omogenee le regole europee e ha rafforzato principi già presenti nella disciplina italiana. Secondo la relazione del Garante sul 2024, nello stesso anno l'Autorità ha adottato 835 provvedimenti collegiali, dei quali 468 erano correttivi o sanzionatori, e le sanzioni riscosse hanno superato 24 milioni di euro. Il dato misura un sistema di governance, non la presenza di un'informativa firmata.
Principi che l'audit chiede di dimostrare
- Liceità, correttezza e trasparenza: ogni trattamento ha una base giuridica e l'interessato riceve un'informazione comprensibile.
- Limitazione della finalità: i dati non migrano verso usi incompatibili con lo scopo dichiarato.
- Minimizzazione: si raccolgono i dati necessari, non l'archivio più comodo.
- Esattezza: i dati sbagliati si correggono, con traccia della correzione.
- Limitazione della conservazione: esiste un termine e una regola di cancellazione o di blocco.
- Integrità e riservatezza: le misure tecniche e organizzative sono adeguate al rischio e si rieseguono.
- Accountability: il titolare dimostra le scelte, non si limita a dichiararle.
Accanto ai principi stanno obblighi documentabili. Registro dei trattamenti, valutazione d'impatto quando il rischio è elevato, gestione delle violazioni, nomina dei responsabili, privacy by design e by default. Ognuno di questi oggetti, senza data, owner e prova, resta una policy.
Chi decide, chi esegue, chi è tutelato
Il titolare decide finalità e mezzi. Il responsabile tratta per conto del titolare, su istruzioni contrattuali. Il DPO, quando è nominato, sorveglia, consiglia e fa da punto di contatto. Non firma al posto del titolare e non "possiede" il rischio. L'interessato è la persona cui i dati si riferiscono.
Il GDPR non è un'informativa da firmare, ma un sistema in cui ogni trattamento deve poter essere ricostruito e provato.
Il cittadino esercita gli stessi diritti verso l'organizzazione: accesso, rettifica, cancellazione, limitazione, portabilità e opposizione. Se la risposta non arriva o non è sufficiente, può rivolgersi al Garante. Per il team interno la differenza è pratica. Una richiesta senza data di arrivo, esito e comunicazione inviata è già un rilievo, prima ancora di qualsiasi sanzione.
Il perimetro di questo testo resta operativo. Distingue la norma scritta dalla prova che un controllo è stato eseguito, un'eccezione autorizzata e a tempo da un finding, e uno strumento software dalla responsabilità di una persona. Il legale interno qualifica la base giuridica. Audit e compliance dimostrano che quella qualificazione è stata applicata, nel tempo, sui sistemi giusti.
Gli obblighi del GDPR e le evidenze che li dimostrano
Un obbligo esiste, in audit, solo se esiste una prova che lo collega a un controllo e a un owner. La policy senza esecuzione è il rilievo più frequente. Non perché manchi il documento, ma perché nessuno sa dire quando il controllo è stato eseguito e da chi.
La guida del Garante all'applicazione del Regolamento tratta il registro dei trattamenti come strumento di accountability, non come archivio. L'articolo 30 chiede, tra l'altro, finalità, categorie di interessati e di dati, destinatari, eventuali trasferimenti verso Paesi terzi e, quando possibile, i termini di cancellazione e una descrizione generale delle misure di sicurezza.
Dalla norma alla prova minima
| Obbligo o principio | Cosa richiede in pratica | Evidenza minima verificabile |
|---|---|---|
| Liceità e basi giuridiche | ogni trattamento poggia su una base giuridica documentata | informativa o clausola con base giuridica indicata nel registro |
| Finalità e minimizzazione | dati limitati alle finalità dichiarate | registro dei trattamenti con finalità, categorie di dati e interessati |
| Trasparenza e informativa | informative artt. 13 e 14 accessibili e aggiornate | versione dell'informativa con data e presa visione tracciata |
| Registro dei trattamenti | mappa verificabile di trattamenti, titolari e responsabili | RoPA con owner, sistemi, fornitori e basi giuridiche |
| DPIA | valutazione d'impatto per trattamenti a rischio elevato | DPIA datata con esito, misure e approvazione |
| Sicurezza delle misure | misure tecniche e organizzative adeguate al rischio | log di controlli accessi, backup e test con data ed esito |
| Gestione delle violazioni | valutazione e notifica senza ingiustificato ritardo | registro violazioni con cronologia, valutazione e decisione motivata |
| Diritti degli interessati | risposta entro un mese, prorogabile nei casi complessi | tracciato DSAR con data di arrivo, esito e comunicazione inviata |
| Responsabili e fornitori | nomina ex art. 28, istruzioni e controllo periodico | DPA archiviati ed evidenze richieste ai fornitori con data |
La logica di ogni riga è la stessa. La base giuridica si scrive nel registro, non in una mail al legale. La trasparenza si prova con la versione datata dell'informativa e con la presa visione, non con il file "finale" in una cartella. La DPIA, quando il rischio è elevato, porta data, esito, misure e approvazione di chi ha il potere di accettare il rischio residuo. I diritti degli interessati si chiudono con il tracciato della risposta. I fornitori non si "fidano". Si nominano e si riverificano.
L'esenzione che quasi nessuna PMI può usare
L'esenzione dal registro per le organizzazioni con meno di 250 dipendenti non è assoluta. Non opera quando i trattamenti presentano un rischio per i diritti e le libertà, non sono occasionali, oppure riguardano categorie particolari di dati o dati su condanne penali e reati. Il Garante invita titolari e responsabili a fare la ricognizione dei trattamenti indipendentemente dalle dimensioni. In pratica il registro va tenuto, e va collegato a titolare, responsabili, basi giuridiche, sistemi, fornitori e misure.
Un registro dei trattamenti utile all'auditor è una mappa viva. Se entra un nuovo sistema o un nuovo fornitore e il registro non cambia, la mappa descrive l'organizzazione di sei mesi fa. Quella è la versione che non regge il campionamento.
Sanzioni GDPR e casi concreti in Italia
Quando il Garante quantifica una sanzione, l'articolo 83 non trasforma ogni errore in una percentuale automatica. Il quadro illustrato dal Garante distingue due fasce: per alcuni obblighi organizzativi e di sicurezza il massimale arriva a 10 milioni di euro o, per un'impresa, al 2% del fatturato mondiale annuo dell'esercizio precedente; per i principi fondamentali, i diritti degli interessati, i trasferimenti internazionali e gli obblighi nazionali incompatibili con il regolamento il massimale sale a 20 milioni di euro o al 4%. Vale l'importo più elevato.
La quantificazione considera natura, gravità e durata della violazione, carattere doloso o colposo, misure adottate per attenuare il danno, violazioni precedenti e cooperazione con l'Autorità. Un fascicolo con valutazioni, controlli, decisioni e azioni correttive permette di dimostrare come l'organizzazione ha governato il caso. La stessa violazione appare diversa se le carte erano già disponibili oppure sono state ricostruite durante l'ispezione.
Casi che si leggono dalla qualità della prova
La ricostruzione dell'attività sanzionatoria rende concreto il cambiamento: nel 2014, prima del regolamento, i provvedimenti per violazioni amministrative erano stati 577 e le sanzioni complessive circa 5 milioni di euro; nel febbraio 2024 il Garante ha sanzionato Enel Energia per 26,5 milioni di euro per telemarketing aggressivo, uso dei dati senza consenso e mancato rispetto dell'accountability; in altri procedimenti ha inflitto 11,5 milioni di euro a Eni Gas e Luce e 20 milioni di euro a Clearview AI per il trattamento di dati biometrici e il monitoraggio di interessati italiani. Nel 2024 il Garante ha adottato 835 provvedimenti collegiali, secondo la relazione annuale.
| Violazione | Massimale | Esempio concreto |
|---|---|---|
| Principi fondamentali, diritti degli interessati, trasferimenti extra-UE | fino a 20 M€ o 4% del fatturato mondiale annuo | Enel Energia, 26,5 M€ per telemarketing, dati senza consenso e accountability (2024) |
| Trattamento di dati biometrici senza base giuridica | fino a 20 M€ o 4% del fatturato mondiale annuo | Clearview AI, 20 M€ |
| Mancata accountability nelle attività di marketing | fino a 20 M€ o 4% del fatturato mondiale annuo | Eni Gas e Luce, 11,5 M€ |
| Sicurezza insufficiente e notifica tardiva del breach | fino a 10 M€ o 2% del fatturato mondiale annuo | caso in cui carenza delle misure e ritardo della notifica sono stati valutati come condotte distinte |
Questi casi mostrano come l'esito dipenda dalla qualità della prova. A parità di incidente, chi ricostruisce decisioni, base giuridica, valutazioni e misure si presenta in una posizione diversa da chi conserva soltanto la policy. Il dettaglio della condotta di Eni Gas e Luce va letto sul provvedimento: l'importo da solo non spiega quali controlli erano assenti o insufficienti.
Per il team di audit il riferimento utile è il fascicolo, non la cifra massima citata in comitato. Registro aggiornato, cronologia degli eventi, decisione firmata e misure attuate permettono di ricostruire chi sapeva, quando e con quale motivazione. La gestione di un data breach entro 72 ore si valuta su allerta, valutazione, decisione e comunicazione documentate.
Il flusso operativo che trasforma gli obblighi in evidenze
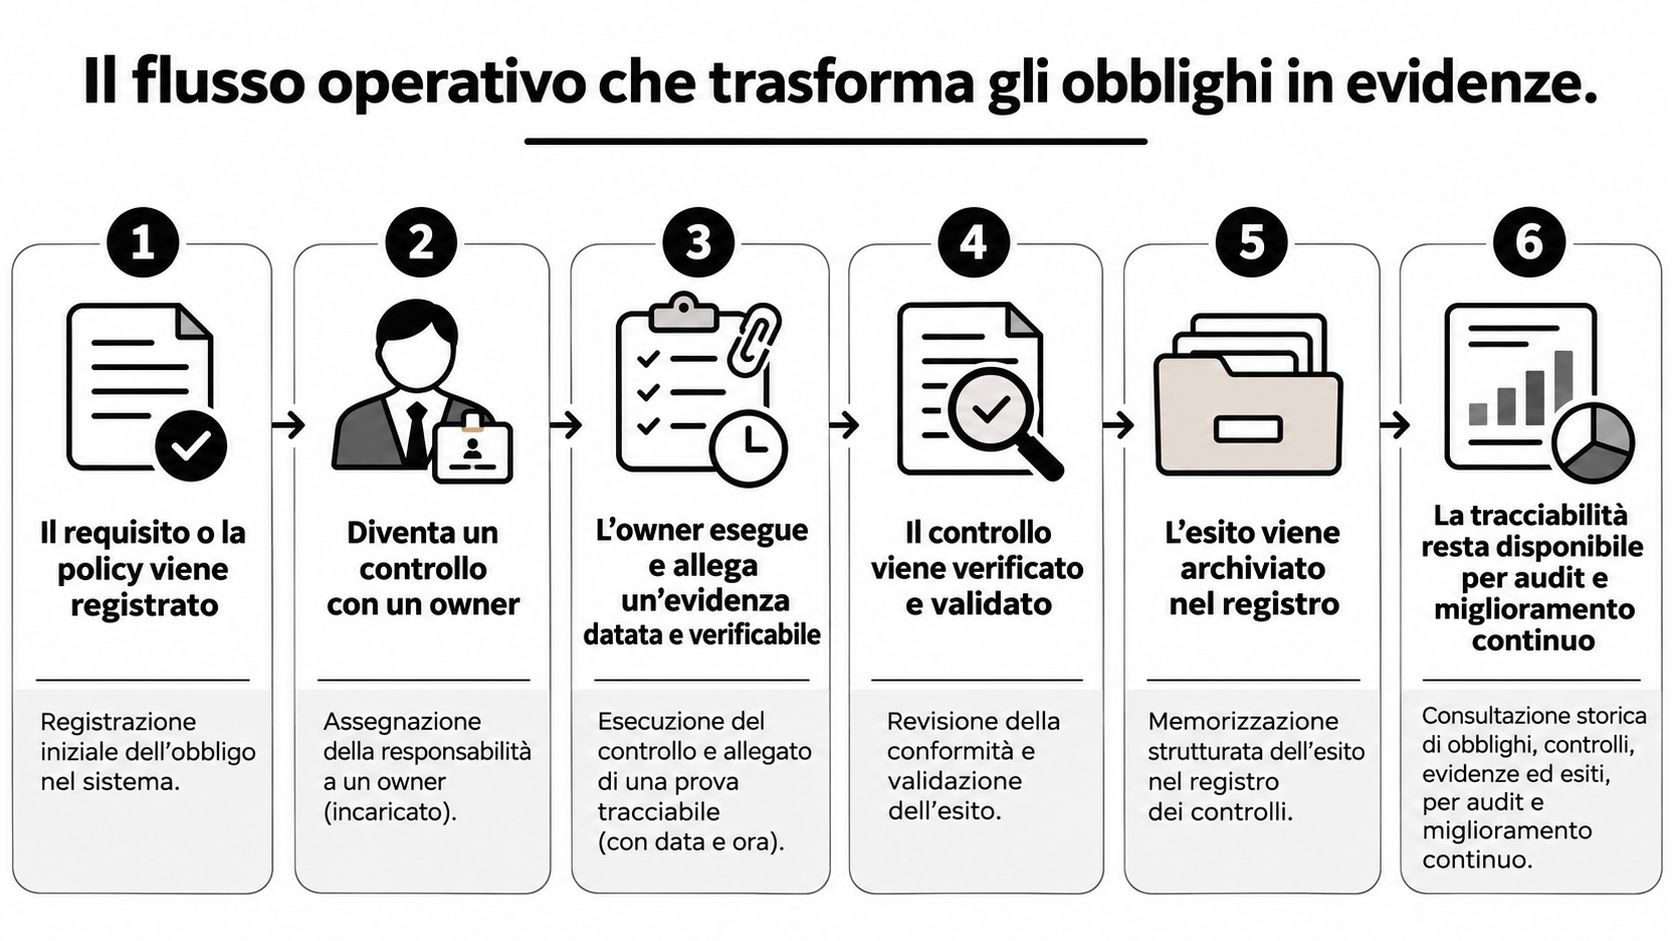
La catena che regge un audit ha sei passaggi, e ogni passaggio ha un ruolo diverso. Se la stessa persona propone, approva, esegue e chiude, la segregazione è solo scritta.
- Il requisito, o la policy che lo recepisce, viene registrato con data e perimetro.
- Diventa un controllo con un owner nominato, non con un ufficio generico.
- L'owner esegue e allega un'evidenza datata e verificabile.
- Ogni azione confluisce in un audit trail che non si riscrive.
- Le eccezioni approvate a tempo e i finding aperti hanno scadenza, motivazione e approvatore.
- La remediation si chiude solo quando la prova è verificata da chi non l'ha eseguita.
In un'organizzazione italiana la proposta sta al DPO o al compliance manager. L'approvazione sta al titolare o al legale rappresentante. L'esecuzione sta all'owner del processo o del sistema. La verifica sta all'internal audit o, per i profili rilevanti, all'OdV. Il software tiene il registro. Non diventa titolare e non assorbe il rischio.
Il diagramma seguente fissa la stessa sequenza in forma consultabile durante la preparazione dell'audit.
Il data breach come prova del processo
Le 72 ore non partono dal momento in cui il comitato si riunisce. Partono da quando il titolare viene a conoscenza della violazione, e solo se è probabile un rischio per i diritti e le libertà. La pagina del Garante sui data breach chiede la notifica senza ingiustificato ritardo e, ove possibile, entro quel termine. Chiede anche di documentare ogni violazione, comprese quelle non notificate, con circostanze, conseguenze e misure. Se il rischio è elevato, la comunicazione agli interessati va fatta senza ingiustificato ritardo.
Il processo, per essere credibile, registra quando l'incidente è stato rilevato, chi lo ha preso in carico, quali dati e quali persone sono coinvolti, la valutazione del rischio e la decisione motivata sulla notifica. Senza quei campi, "abbiamo valutato" è una frase.
Lo stesso registro incidenti può collegarsi agli obblighi di notifica del D.Lgs. 138/2024, il recepimento NIS2, verso l'ACN, quando l'evento riguarda anche un soggetto essenziale o importante. Il canale whistleblowing del D.Lgs. 24/2023 tratta dati personali. Base giuridica e tempi di conservazione vanno documentati, e il testo della segnalazione non va mescolato al fascicolo che l'OdV vede nel perimetro del D.Lgs. 231/2001. DORA, con il Regolamento UE 2022/2554, aggiunge fornitori ICT e incidenti di resilienza. L'AI Act aggiunge un inventario dei sistemi e un sign-off umano. La prova resta una persona, non il modello.
Per chi vuole rivedere la sequenza fuori dal testo, il filmato seguente ripercorre il passaggio da obbligo a evidenza.
Campi senza i quali il registro non si campiona
| Registro | Campi minimi |
|---|---|
| RoPA | ID, finalità, base giuridica, categorie di dati e interessati, titolare e responsabili, fornitori, trasferimenti extra-UE, termini di conservazione, misure di sicurezza, owner |
| Registro violazioni | ID, data di rilevamento, presa in carico, dati e persone coinvolte, valutazione del rischio, decisione motivata sulla notifica, comunicazioni, misure, chiusura |
| Finding e remediation | ID, severità, owner, residual risk, controlli compensativi, scadenza, intervento, closure evidence verificata |
| Eccezioni approvate | ID, motivazione, owner, approvatore, data di scadenza, esito della nuova valutazione in caso di rinnovo |
Un campo vuoto non è un dettaglio di formato. È il punto in cui l'auditor smette di leggere la policy e apre un finding.
Errori comuni che indeboliscono l'audit privacy
La notifica veloce non dimostra accountability. Dimostra che qualcuno ha premuto invio. L'auditor verifica con la stessa attenzione la decisione motivata di non notificare, perché anche quella è un trattamento del rischio.
Nel 2025 il Garante ha registrato 2.415 notifiche di violazione, in aumento del 10% rispetto al 2024. Di queste, 1.901 riguardavano il settore privato, soprattutto piccole e medie imprese, professionisti e aziende di telecomunicazioni, energia, banche e servizi, come indicato nella documentazione del Garante sulle violazioni. Un provvedimento del 2025 ha separato le condotte. 50.000 euro per violazioni di sicurezza e 20.000 euro per l'inosservanza dell'obbligo di notifica. Sicurezza e comunicazione tardiva non si compensano.
Cosa l'auditor trasforma in finding
- Policy mai diventate controlli: il documento è approvato, nessuno ha una data di esecuzione.
- Approvazioni retroattive: la firma arriva dopo l'azione e spezza la catena.
- Eccezioni senza nuova valutazione: si rinnovano da sole, senza scadenza né motivazione aggiornata.
- Evidenze sparse: email, chat e fogli che non si ricompongono in un fascicolo.
- Screenshot senza timestamp: un'immagine senza contesto non prova quando il controllo è corso.
- Chiusure non verificate: chi ha eseguito la remediation conferma anche la chiusura.
- RoPA fermo: nuovi sistemi e nuovi fornitori non entrano nel registro.
- Informativa senza presa visione: il testo aggiornato non prova che qualcuno l'abbia ricevuto.
- Software al posto delle persone: lo strumento viene trattato come responsabile, mentre l'art. 28 richiede un soggetto e un contratto.
Una decisione di non notificare, se è motivata, approvata e tracciata, regge meglio di una notifica fatta in tempo e senza analisi.
Tieni distinti tre oggetti, perché i percorsi non si mescolano. L'eccezione è una scelta autorizzata, con scadenza. Il finding è una non-conformità da rimediare, con owner e closure evidence verificata da un altro ruolo. L'incidente, o la violazione dei dati, è un evento di sicurezza o di riservatezza, con cronologia e decisione sulla notifica. Chiudere un incidente "come se fosse un'eccezione", o archiviare un finding perché la mail è partita, produce il rilievo successivo.
Domande frequenti sul significato del GDPR
Cosa può fare un cittadino se l'organizzazione non risponde
La richiesta dell'interessato va riscontrata senza ingiustificato ritardo e comunque entro un mese, prorogabile di due mesi nei casi complessi, con comunicazione della proroga (art. 12). Se c'è silenzio o la risposta è insufficiente, l'interessato può presentare reclamo al Garante (art. 77) e può anche agire in sede giudiziaria. Per il team l'azione immediata è un'altra. Registrare data di arrivo, owner, esito e testo della comunicazione inviata, così il mese non si ricostruisce a memoria.
La decisione di non notificare un data breach va documentata
Sì. Il titolare documenta ogni violazione, anche quelle per cui decide di non notificare, con circostanze, conseguenze, misure adottate e motivazione della scelta. La soglia è il rischio probabile per i diritti e le libertà, non la comodità di evitare una pratica. In audit quella scheda si campiona come le notifiche inviate. Senza motivazione, la scelta di tacere sembra un'omissione.
Un'informativa aggiornata dimostra la trasparenza
No, non da sola. Dimostra che esiste un testo. La trasparenza operativa richiede la versione datata, il canale con cui è stata resa disponibile e la prova di presa visione o di messa a disposizione, a seconda del rapporto con l'interessato. Un PDF chiamato "informativa_finale" in una cartella condivisa è un documento. Diventa evidenza quando si sa quale versione era in vigore il giorno del trattamento e chi l'ha ricevuta.
Un software di gestione privacy può essere il responsabile del trattamento
No. Il ruolo di responsabile è giuridico e nasce dal contratto dell'art. 28, con istruzioni del titolare. Uno strumento, anche se usa automazione o AI assistita, va inventariato, limitato e supervisionato. La responsabilità resta a persone con un owner identificato, che approvano l'esito. Nessun modulo "decide" la base giuridica o la notifica al posto del titolare.
Quando un'eccezione diventa un finding
Quando scade senza una nuova valutazione, quando l'approvazione arriva dopo l'esecuzione, o quando il rinnovo è automatico. L'eccezione approvata e a tempo è una scelta governata, con motivazione, approvatore e data di fine. Il finding è una non-conformità. Va rimediare con intervento, scadenza e chiusura verificata da chi non ha eseguito il lavoro. Tenerle nello stesso foglio, con lo stesso stato "aperto", è il modo più rapido per perdere entrambe in sede di verifica.
Verificare le proprie prove prima del prossimo audit
Un campionamento a sorpresa parte sempre da un punto preciso: un trattamento scelto a caso, la decisione che lo ha autorizzato, la prova che è avvenuto. Se la ricostruzione richiede tre persone, due cartelle e una ricerca nelle mail, la risposta arriva troppo tardi. Il test prima della prossima verifica interna, o di una richiesta del Garante, è quindi questo: le sette domande seguenti funzionano senza preparare un fascicolo nuovo la sera prima.
- Ogni trattamento ha owner, base giuridica ed evidenza collegata, oppure il registro elenca solo le finalità?
- Le informative degli articoli 13 e 14 sono versionate con data, e la presa visione è tracciata?
- Il registro violazioni contiene anche gli eventi non notificati, con valutazione e motivazione?
- Le eccezioni hanno scadenza, motivazione e approvazione, oppure si rinnovano da sole?
- Le evidenze hanno timestamp e si recuperano in un unico luogo, non tra mail e chat?
- Le chiusure dei finding sono verificate da chi non le ha eseguite?
- Per i fornitori esistono DPA, richieste di evidenza con data e archiviazione tracciata?
Se due risposte sono "non subito", il gap non è culturale. È un controllo senza owner. Io partirei dal registro dei trattamenti e dal registro violazioni, perché da lì si vedono sistemi, fornitori e decisioni già prese. Il resto della documentazione si aggancia a quelle due mappe, non il contrario.
Il passo successivo è tenere controlli, evidenze e audit trail nello stesso ambiente, con responsabilità e scadenze visibili. In AuditReady i flussi di RoPA, DPIA, DSAR e breach diventano registri con responsabilità, scadenze, collegamenti alle attività di trattamento ed evidenze disponibili. Una demo su un flusso reale, non su una slide, è il modo più rapido per capire se la catena regge. Non è una valutazione legale e non produce conformità automatica: l'approvazione resta a persone identificate. Lo stesso ragionamento vale per NIS2, DORA, Modello 231 e AI Act, quando l'obbligo entra nel perimetro. Per preparare le domande di campionamento prima della verifica, la checklist per l'audit GDPR ordina i punti da controllare. Non sostituisce il campionamento.
AuditReady centralizza controlli, evidenze con integrità e audit trail per i flussi privacy che un auditor campiona davvero, dal registro dei trattamenti alla decisione sul breach. Puoi vedere il perimetro GDPR, e all'occorrenza NIS2, DORA, Modello 231 o AI Act, su una demo operativa, senza delegare al software la responsabilità delle persone. Prenota un confronto su AuditReady.