Il consiglio più diffuso sul GDPR, aggiornare informative e registro dei trattamenti, non basta a superare un audit. Un controllo fallisce quando nessuno sa dimostrare chi l'ha eseguito, quando, su quali dati e con quale esito. La policy può essere corretta, mentre l'esecuzione resta indimostrabile.
Il taglio qui è operativo, non di consulenza legale: organizzare responsabilità, decisioni e prove verificabili. La catena da costruire è requisito → controllo → owner → evidenza datata → audit trail immodificabile → gestione delle anomalie → remediation. L'audit verifica questo sistema nel tempo, non la capacità di riempire una cartella prima dell'incontro con il verificatore.
Indice
- Ambito e principi del GDPR nella pratica
- Obblighi GDPR e le evidenze che li dimostrano
- Ruoli, responsabilità e segregazione dei compiti
- Diritti degli interessati e tempi di risposta
- Campi minimi per l'audit
- Finestra di 72 ore e registro interno
- Errori comuni che indeboliscono l'audit
- Checklist pre-audit e domande frequenti
Ambito e principi del GDPR nella pratica
Un responsabile marketing avvia una campagna usando contatti già presenti nel CRM. L'informativa pubblicata non contempla quella finalità e nessuno conserva la valutazione che avrebbe dovuto precedere il nuovo utilizzo. In audit, mostrare la procedura di approvazione delle campagne non risolve il problema: manca la prova che qualcuno l'abbia applicata.
Il testo del Regolamento pubblicato dal Garante disciplina l'ambito territoriale, i principi dell'articolo 5 e la piena applicabilità dal 25 maggio 2018, sotto la vigilanza, in Italia, del Garante per la protezione dei dati personali. Rientrano nell'ambito i trattamenti effettuati nel contesto delle attività di un'organizzazione stabilita nell'UE e, alle condizioni previste, quelli di organizzazioni esterne che offrono beni o servizi a persone nell'UE oppure ne monitorano il comportamento.
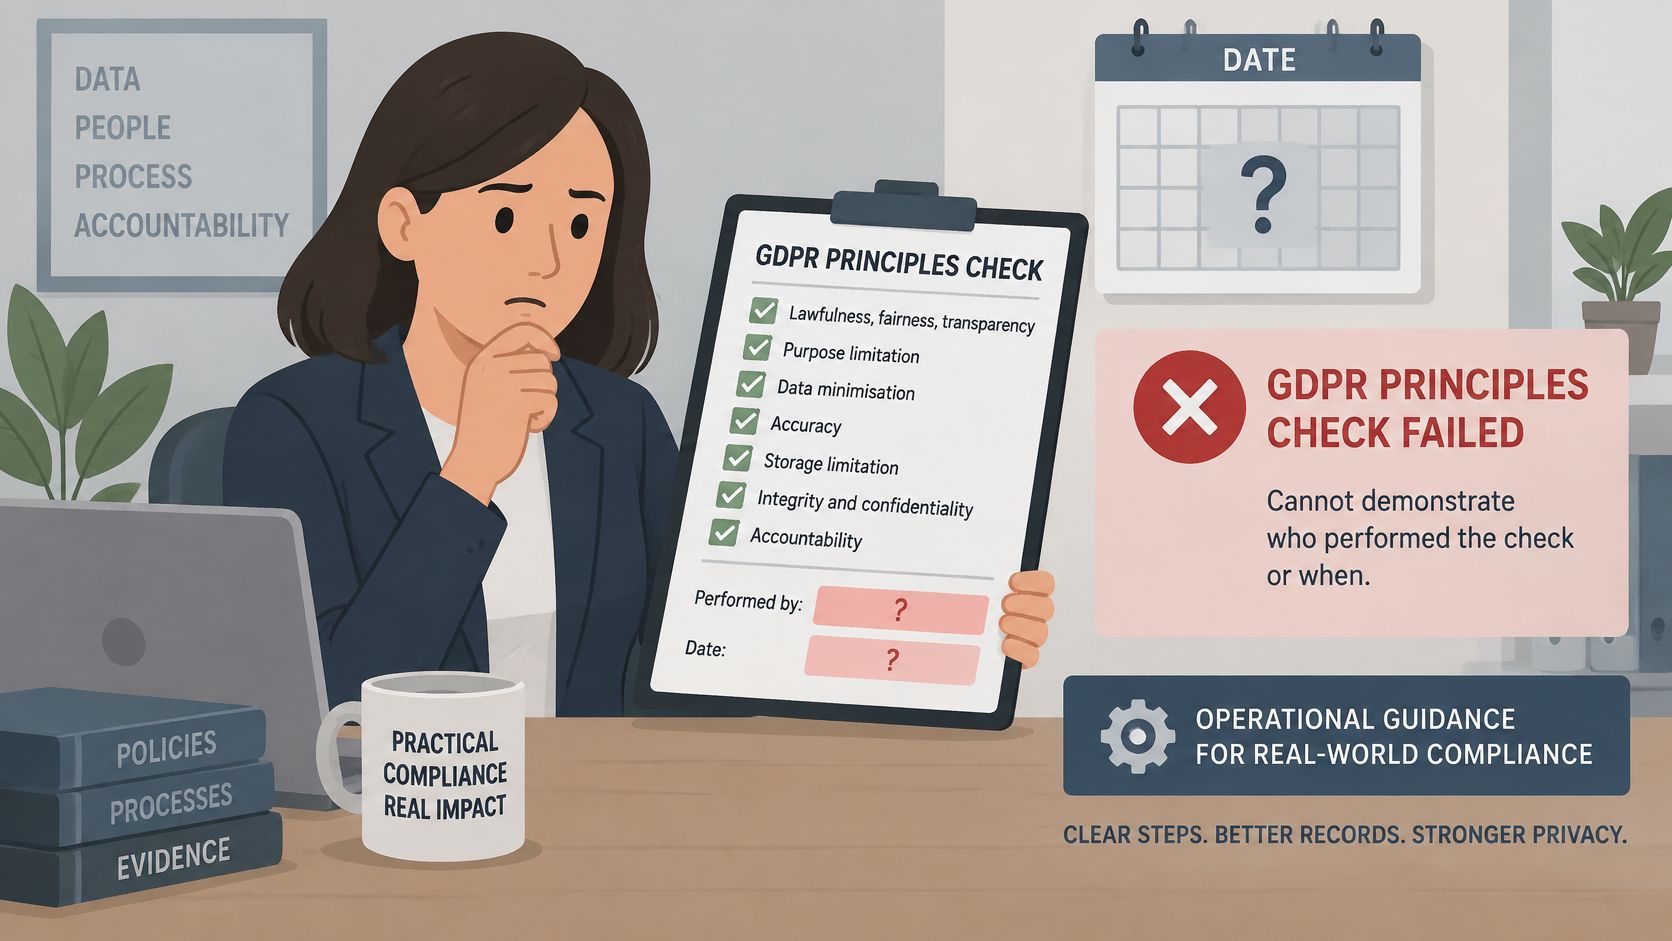
Dai principi alla verifica
I principi vanno tradotti in domande controllabili:
- Liceità, correttezza e trasparenza: il nuovo impiego dei contatti ha un fondamento valido ed è comprensibile agli interessati?
- Limitazione della finalità: l'utilizzo è coerente con lo scopo dichiarato?
- Minimizzazione: servono davvero tutti i campi esportati dal CRM?
- Esattezza: chi corregge recapiti e informazioni inesatte?
- Limitazione della conservazione: chi applica cancellazioni e scadenze?
- Integrità e riservatezza: chi può esportare i dati e con quali protezioni?
- Responsabilizzazione: quali registrazioni dimostrano queste verifiche?
Nel caso della campagna, il controllo utile precede l'estrazione: l'owner descrive finalità e destinatari, la funzione competente valuta il trattamento e l'approvatore autorizza la versione identificata. L'esito negativo deve poter bloccare l'attività, non limitarsi a produrre una nota.
Il principio è la rotta. L'evidenza è la voce datata del registro di bordo che permette di verificare se l'organizzazione l'ha seguita.
Una policy descrive il comportamento atteso. Un verbale approvato, collegato alla campagna e alla versione dell'informativa, dimostra una decisione concreta.
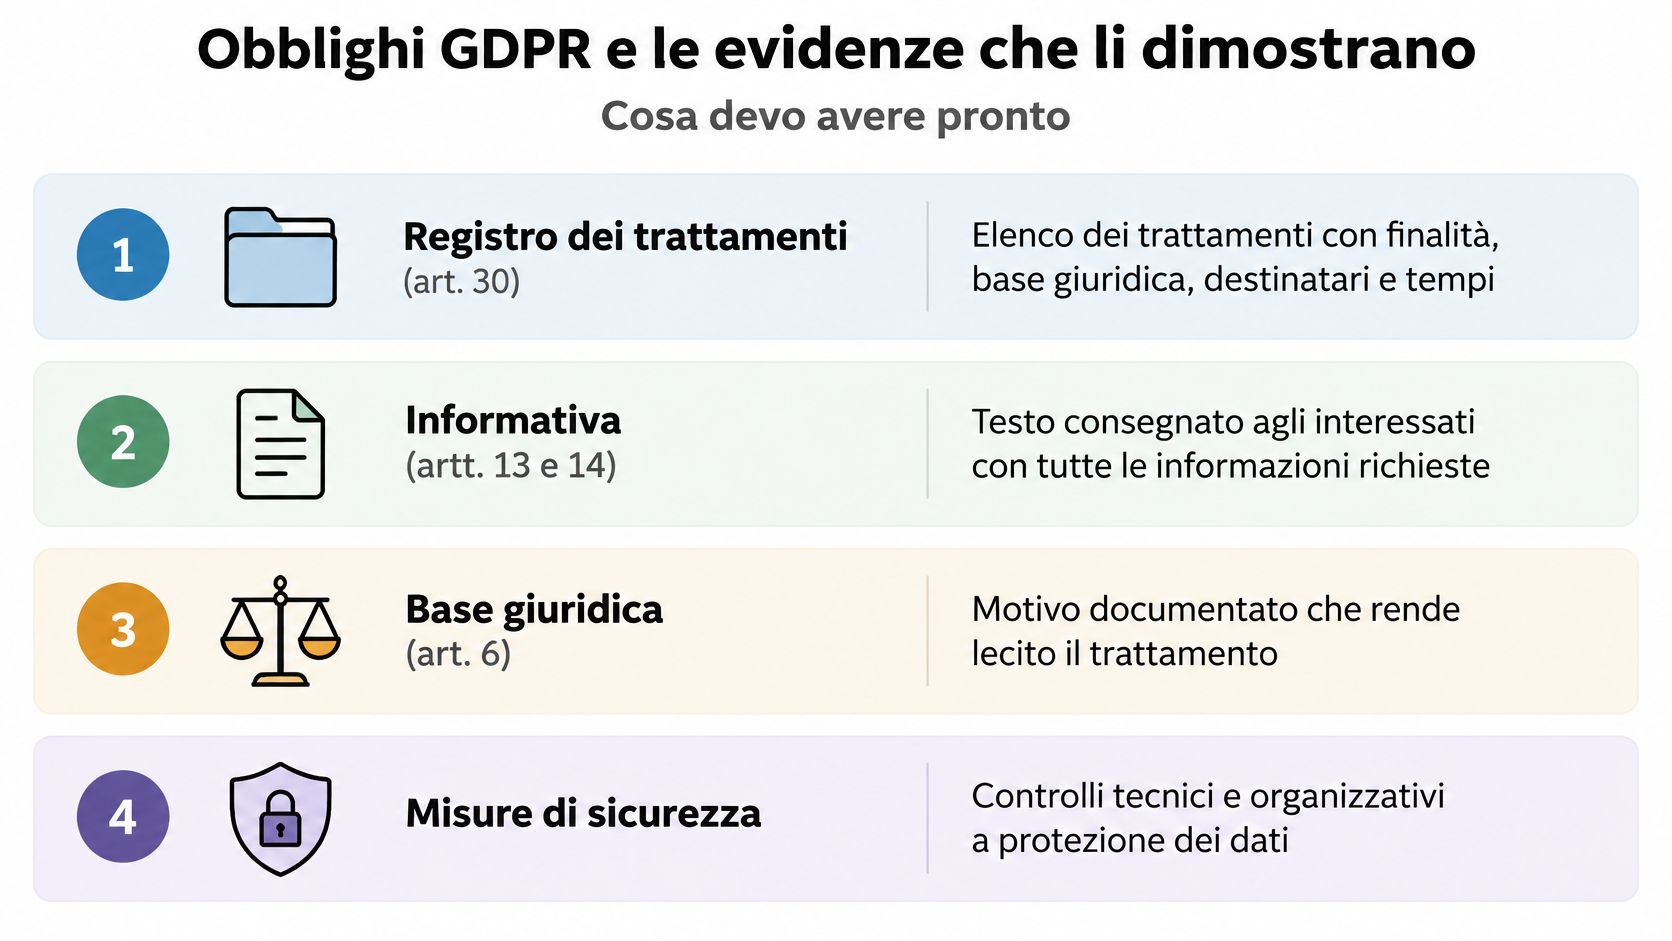
Obblighi GDPR e le evidenze che li dimostrano
Devono essere pronti documenti e registrazioni di esecuzione, collegati al trattamento pertinente. La tabella è una mappa operativa: l'owner indicato coordina o svolge il controllo, ma la responsabilità giuridica e l'approvazione seguono le attribuzioni dell'organizzazione.
Obblighi GDPR, owner ed evidenza minima
| Obbligo | Riferimento | Controllo owner | Evidenza minima verificabile |
|---|---|---|---|
| Registro dei trattamenti | Art. 30 | DPO o referente privacy | Versione datata con finalità, base giuridica, categorie di dati, destinatari e termini di conservazione |
| Informativa agli interessati | Artt. 13 e 14 | Funzione privacy con owner di processo | Testo versionato, data di pubblicazione e mappatura dei trattamenti coperti |
| Base giuridica e finalità | Art. 6 | Titolare del trattamento | Valutazione della base giuridica con data, firmatario e data di riesame |
| Misure di sicurezza | Art. 32 | CISO o IT manager | Esiti dei controlli eseguiti, ticket di remediation e prova di chiusura |
| Valutazione d'impatto (DPIA) | Art. 35 | Owner del trattamento con parere del DPO | DPIA approvata, parere del DPO ove designato, decisione del titolare e rischio residuo |
| Contratti con i responsabili | Art. 28 | Funzione acquisti o legale | Contratto o atto giuridico firmato, elenco dei subfornitori e verifica periodica |
| Notifica delle violazioni | Artt. 33 e 34 | CISO e DPO | Registro interno delle violazioni, orario di rilevazione e decisione motivata |
| Diritti degli interessati | Artt. 12-22 | Referente richieste e DPO | Log delle richieste con date, decisioni e comunicazioni inviate |
Le attribuzioni al DPO presuppongono che sia designato e non trasformano il suo monitoraggio in responsabilità esecutiva generale. Anche gli elenchi dei fornitori devono distinguere i subresponsabili che trattano dati per conto del titolare dagli altri soggetti della filiera.
Il documento deve avere un contesto
L'esenzione dal registro per organizzazioni con meno di 250 dipendenti non è generale: non opera, tra l'altro, per trattamenti non occasionali, potenzialmente rischiosi o comprendenti categorie particolari di dati e dati relativi a condanne e reati. La decisione sull'applicabilità va motivata, non ricavata soltanto dall'organico.
Un'informativa aggiornata senza data di pubblicazione non dimostra quale testo fosse disponibile alla raccolta. Conserva quindi la versione pubblicata, l'ambito coperto, l'attestazione del rilascio e il collegamento alla modifica autorizzata. Una copia locale del documento finale prova il contenuto, non necessariamente la sua effettiva esposizione agli interessati.
Per ogni obbligo, definisci il controllo, assegna l'esecutore e stabilisci quale evento genera la prova. Il riesame deve scattare sia secondo una frequenza motivata sia quando cambiano finalità, applicazioni o fornitori.
Scegli tre righe della tabella e recupera l'ultima evidenza disponibile. Se non puoi identificarne data, origine e trattamento coperto, hai già individuato un intervento concreto.
Ruoli, responsabilità e segregazione dei compiti
Il titolare decide finalità e mezzi e risponde dell'accountability. Può distribuire attività e poteri mediante deleghe coerenti, ma non trasferire al DPO o al software la propria responsabilità.
Il responsabile tratta dati per conto del titolare secondo istruzioni documentate. La firma contrattuale apre il rapporto di controllo: non dimostra che accessi, cancellazioni e gestione degli incidenti funzionino.
Ruoli nel ciclo di controllo GDPR
| Ruolo | Propone | Approva | Esegue | Verifica |
|---|---|---|---|---|
| Titolare del trattamento | Owner di processo | Titolare o delegato formale | Funzione operativa | Funzione indipendente |
| Responsabile del trattamento (art. 28) | Fornitore con il proprio piano di controlli | Titolare, per le decisioni di competenza | Fornitore | Titolare con evidenze datate |
| Contitolari (art. 26) | Accordo di ripartizione dei ruoli | Entrambi i titolari | Funzione designata | Revisione periodica dell'accordo |
| DPO (artt. 37-39) | Pareri su DPIA e policy | Titolare, decisione finale | Monitoraggio del registro e della conformità | Verifica di coerenza delle evidenze |
| Owner del controllo | Definizione del controllo e frequenza | Non approva il proprio lavoro | Esecuzione e caricamento delle prove | Riceve la verifica indipendente |
Separare parere, decisione ed esecuzione
I contitolari formalizzano la ripartizione delle responsabilità e le modalità di relazione con gli interessati. Il DPO fornisce consulenza e sorveglia: il suo parere va conservato, insieme alla decisione del titolare e alla motivazione di eventuali scostamenti.
Chi configura un accesso non dovrebbe essere l'unico approvatore della successiva revisione. Il responsabile del processo conferma la necessità dell'abilitazione, l'IT esegue la modifica e un soggetto distinto verifica il risultato. Nelle PMI, dove la separazione completa non è praticabile, serve un controllo compensativo esplicito, come il riesame da parte di un responsabile non coinvolto nell'esecuzione.
La governance privacy tra DPO e process owner deve chiarire queste attribuzioni prima che si presenti una decisione controversa. Internal audit campiona i controlli; l'OdV interviene negli ambiti pertinenti al Modello 231, senza diventare automaticamente il verificatore di ogni adempimento privacy.
Regola organizzativa: un'approvazione è utile quando l'approvatore dispone delle informazioni e dell'autorità necessarie per rifiutare.
L'automazione può raccogliere log e segnalare scadenze. Anche un componente di AI assistita richiede inventario, limiti d'impiego, tracciabilità e supervisione: non approva il rischio residuo al posto del titolare.
Per ogni trattamento, deve essere possibile rispondere: chi ha approvato l'ultima modifica e in quale data?
Diritti degli interessati e tempi di risposta
Una richiesta ricevuta da una casella commerciale deve entrare nello stesso flusso di una richiesta arrivata al referente privacy. Se il personale la inoltra senza registrarla, il titolare perde il controllo della decorrenza e delle attività assegnate.
Il percorso deve coprire i diritti applicabili al caso:
- Accesso, articolo 15, ai dati e alle informazioni sul trattamento.
- Rettifica, articolo 16, dei dati inesatti o incompleti.
- Cancellazione, articolo 17, quando ricorrono i presupposti.
- Limitazione, articolo 18, nelle condizioni previste.
- Portabilità, articolo 20, per i trattamenti cui si applica.
- Opposizione, articolo 21, valutando la specifica finalità.
- Decisioni esclusivamente automatizzate, articolo 22, comprese le garanzie pertinenti.
Ricezione, istruttoria e risposta
Il termine ordinario è un mese dal ricevimento, prorogabile di due mesi quando necessario per complessità o numero delle richieste, comunicando proroga e motivazione entro il primo mese. Il calendario deve distinguere la scadenza verso l'interessato dalle scadenze interne assegnate a IT, funzioni operative e responsabili esterni.
Prima di rilasciare informazioni, verifica l'identità con modalità proporzionate. Non chiedere automaticamente un documento completo quando bastano verifiche meno invasive. Inviare dati alla persona sbagliata può generare una violazione ulteriore.
Il provvedimento del Garante sulla gestione di trasparenza, accesso e cancellazione richiama congiuntamente questi obblighi: operativamente, vanno governati come passaggi dello stesso fascicolo, non come pratiche isolate.
Il fascicolo minimo
Registra data di ricezione, diritto esercitato, verifica dell'identità, owner, sistemi e fornitori coinvolti, scadenza, decisione motivata, comunicazione inviata e data di chiusura. Conserva l'esito della verifica dell'identità senza accumulare documenti non necessari.
Una richiesta di cancellazione può incontrare un obbligo fiscale di conservazione. In quel caso occorre identificare quali dati devono restare, per quale fondamento e con quali limitazioni d'uso, evitando un diniego indistinto sull'intero archivio.
Il diniego deve essere motivato e accompagnato dalle informazioni sul reclamo al Garante e sul ricorso giurisdizionale previste dall'articolo 12, paragrafo 4. Una pratica assegnata non è ancora risolta: lo diventa quando l'esito è stato comunicato e le azioni sui sistemi sono verificabili.
Campi minimi per l'audit
Il registro dei trattamenti deve consentire di raggiungere sistemi, decisioni e controlli senza ricostruzioni manuali. I campi operativi aggiuntivi non vanno confusi con il contenuto normativo minimo: servono a rendere verificabile la gestione.
Il provvedimento del Garante del 29 aprile 2025 ha applicato 30.000 euro per violazioni degli articoli 5, paragrafo 1, lettera f), e 32, paragrafo 1: il collegamento tra integrità, riservatezza e misure effettive non si esaurisce nell'esistenza di una policy.
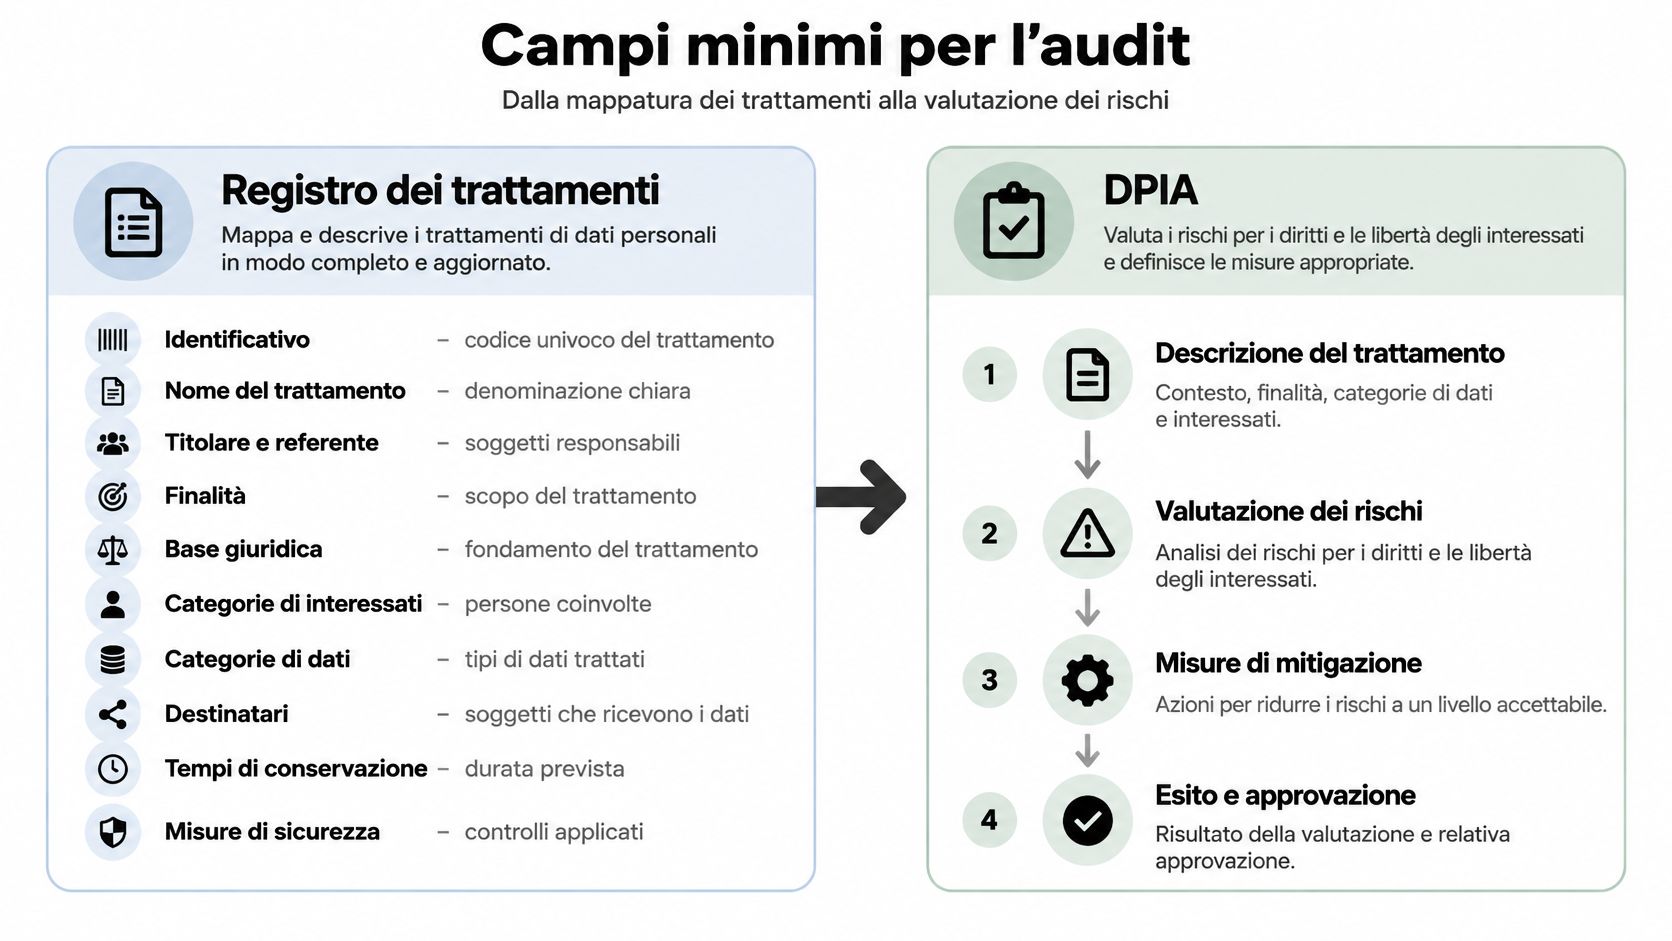
Campi del registro operativo
- Identificazione: ID univoco e nome del trattamento.
- Responsabilità: titolare, referente, owner operativo e contatti pertinenti.
- Liceità: finalità e base giuridica documentata.
- Perimetro: categorie di interessati e dati, applicazioni e processi coinvolti.
- Destinatari: categorie, responsabili esterni e collegamenti ai contratti.
- Trasferimenti: destinazioni extra UE e garanzie applicabili.
- Conservazione: termini o criteri, evento iniziale e modalità di cancellazione.
- Sicurezza: misure applicate e controlli collegati.
- Riesame: data dell'ultima verifica, approvatore e prossima scadenza.
- Rischio e azioni: rischio residuo, controlli compensativi, finding, responsabile e termine della remediation.
- Prove: riferimenti alle evidenze e verifica della chiusura delle azioni.
La struttura del registro dei trattamenti GDPR deve distinguere i dati descrittivi dalle attività aperte. Un campo con scritto “accessi verificati” non sostituisce l'elenco riesaminato e l'esito delle revoche.
DPIA come processo decisionale
La DPIA, quando necessaria, segue una sequenza documentata:
- Descrivere sistematicamente trattamento, finalità e contesto.
- Valutare necessità e proporzionalità.
- Identificare i rischi per diritti e libertà degli interessati.
- Definire misure previste e azioni correttive.
- Acquisire il parere del DPO, ove designato, e la decisione motivata del titolare.
- Programmare il riesame con data e condizioni di riapertura.
Se un'applicazione di recruiting cambia fornitore di videointervista, occorre esaminare nuovi accessi, localizzazione, conservazione e funzionalità. La valutazione può condurre al riesame della DPIA e delle misure prima del cambiamento.
Una modifica puramente amministrativa richiede aggiornamento documentale; una modifica sostanziale richiede una nuova valutazione dell'impatto del cambiamento. La classificazione stessa deve essere motivata, non lasciata all'intuizione di chi aggiorna il registro.
Finestra di 72 ore e registro interno
Un incidente operativo non è necessariamente una violazione di dati personali. Quest'ultima comporta distruzione, perdita, modifica, divulgazione o accesso non autorizzati; un'indisponibilità può rilevare anche senza esfiltrazione.
Il Garante sulla gestione dei data breach richiede la notifica senza ingiustificato ritardo e, ove possibile, entro 72 ore dalla conoscenza, salvo che sia improbabile un rischio per i diritti e le libertà delle persone; il superamento del termine deve essere motivato. La comunicazione agli interessati riguarda il rischio elevato, fatte salve le condizioni di esenzione applicabili.
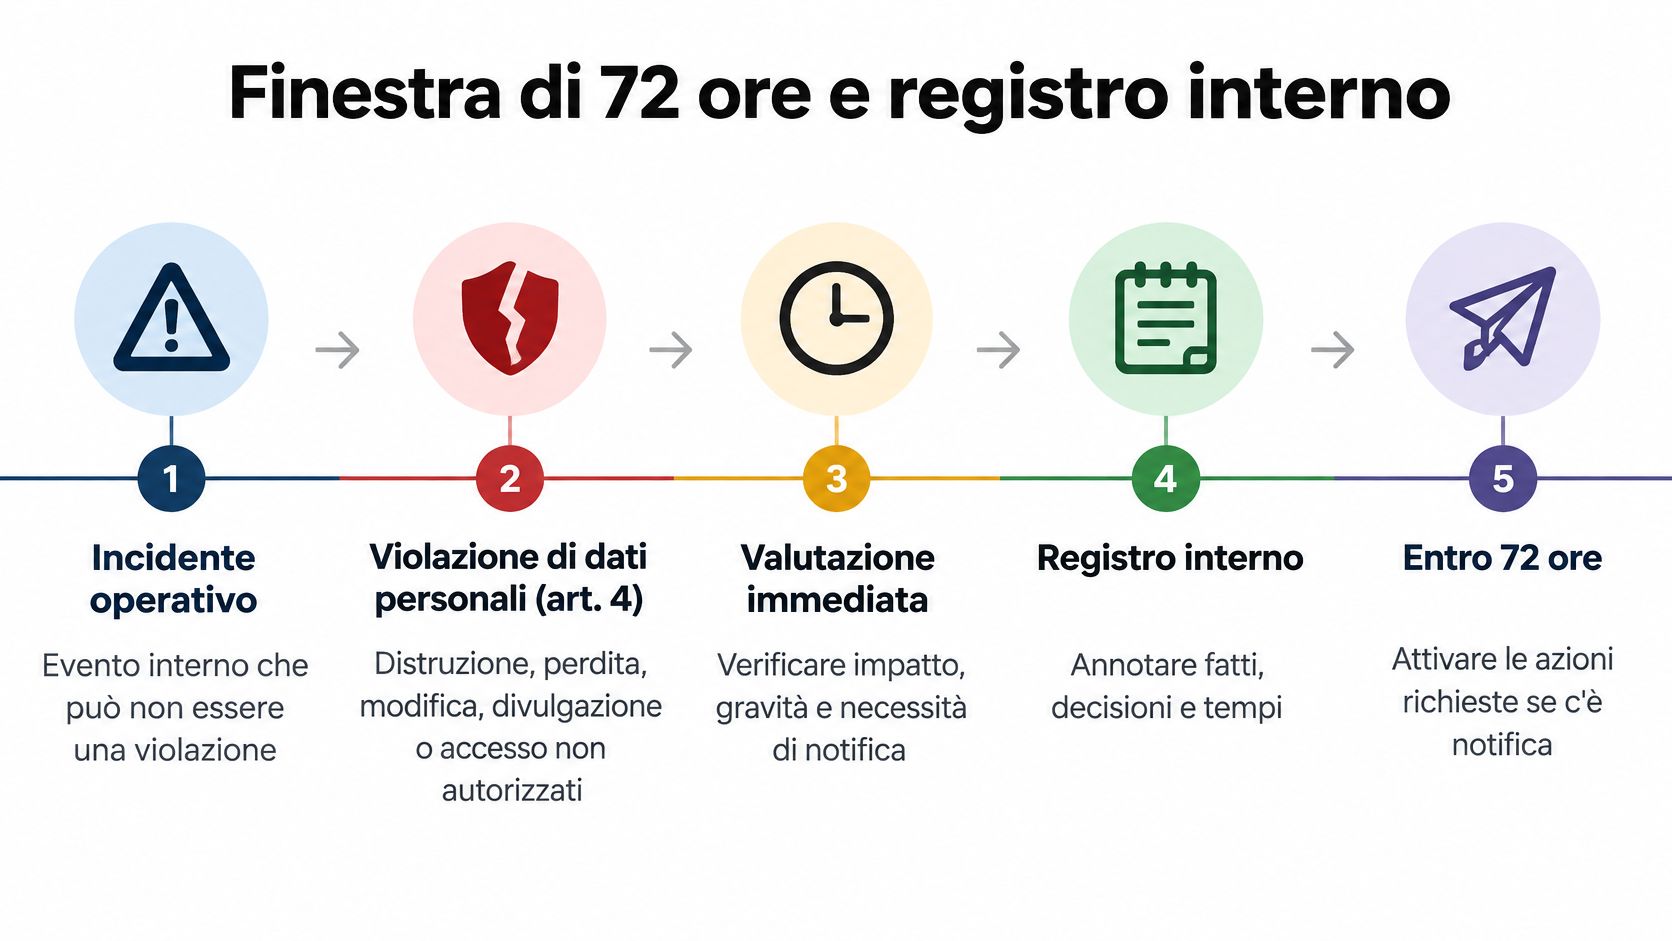
Sequenza della gestione delle violazioni
| Fase | Termine | Decisione o responsabilità | Evidenza minima |
|---|---|---|---|
| Rilevazione da parte del responsabile | Senza ingiustificato ritardo | Informare il titolare | Email o ticket con data e ora di rilevazione |
| Valutazione del rischio | Tempestivamente, entro la finestra di notifica | DPO e CISO supportano il titolare | Scheda di valutazione con esito motivato |
| Notifica al Garante | Entro 72 ore dalla conoscenza, ove possibile e senza ingiustificato ritardo | Titolare | Ricevuta di invio ed eventuale motivazione del ritardo |
| Comunicazione agli interessati | Senza ingiustificato ritardo, se necessaria per rischio elevato | Titolare | Testo inviato ed elenco dei destinatari |
| Registro interno | Sempre, anche se non notificata | Referente designato, con supporto del DPO | Voce di registro con motivazione della scelta |
| Riesame e remediation | Dopo il contenimento, secondo priorità documentate | Owner del controllo | Eventuale finding, piano correttivo e chiusura verificata |
Ricostruire la conoscenza dell'evento
Non confondere l'ora dell'evento, quella della prima segnalazione e quella in cui il titolare acquisisce conoscenza della violazione. Registra separatamente questi momenti, indicando fatti disponibili e aggiornamenti successivi. Attendere la relazione tecnica definitiva può impedire una decisione tempestiva.
Un'email contenente dati sanitari inviata al destinatario sbagliato richiede contenimento, valutazione del rischio e decisione motivata. Il richiamo del messaggio, da solo, non prova che nessuno abbia letto i dati.
Il fascicolo deve contenere ID, sistemi e dati coinvolti, owner, cronologia, rischio valutato, decisioni, comunicazioni, controlli compensativi, scadenze e prova della remediation. Tutte le violazioni vanno documentate, anche quelle non notificate.
La procedura per il data breach entro 72 ore deve permettere escalation anche fuori dall'orario ordinario. Quanto tempo passa, nella tua organizzazione, tra la rilevazione e il primo log verificabile?
Errori comuni che indeboliscono l'audit
L'errore più costoso da correggere non è sempre il documento mancante. È una sequenza apparentemente completa che non regge quando l'auditor confronta date, versioni e poteri di approvazione.
Dove si interrompe la prova
- Approvazioni retroattive: una DPIA firmata dopo l'avvio non prova una valutazione preventiva. Conserva la cronologia reale e apri la relativa azione correttiva.
- Eccezioni rinnovate senza fine: prorogare una deroga senza rivalutare rischio e alternative rende permanente una deviazione nata come temporanea.
- Evidenze disperse: email e chat possono contenere informazioni valide, ma devono essere acquisite con contesto e collegate al controllo pertinente.
- Chiusure autoreferenziali: il ticket chiuso dall'esecutore non dimostra l'efficacia della correzione. Serve un riscontro distinto.
- Screenshot privi di provenienza: senza data, fonte, perimetro e autore dell'acquisizione, un'immagine offre una prova debole dell'esecuzione.
Uno screenshot può essere utile quando l'applicazione non produce esportazioni adeguate. Il compromesso va governato: accompagna l'immagine con identificazione del sistema, momento di acquisizione e descrizione dell'operazione, evitando di raccogliere dati personali superflui.
L'integrità del file dimostra che il file non è cambiato. Non dimostra, da sola, che il controllo fosse corretto o completo.
Correggere il processo, non soltanto il fascicolo
Il provvedimento del Garante sui poteri correttivi e sanzionatori richiama gli ordini di adeguamento dell'articolo 58, paragrafo 2, e, per le violazioni più gravi, il massimo di 20 milioni di euro oppure il 4% del fatturato mondiale totale annuo dell'esercizio precedente, se superiore. Le sanzioni devono essere effettive, proporzionate e dissuasive; la soglia non sostituisce la valutazione concreta.
La risposta operativa consiste nel conservare la lacuna, assegnare la correzione e verificarne l'efficacia. Riscrivere a posteriori la cronologia peggiora la qualità probatoria.
In AuditReady centralizziamo i findings provenienti da audit, incidenti, test, privacy o inserimento manuale con severità, responsabile, scadenza, intervento ed evidenza di chiusura. Non promettiamo governance automatica, conformità garantita o responsabilità delegate al software.
Un'eccezione è una deroga autorizzata, motivata e temporalmente delimitata, non un'autorizzazione a violare la legge. Un finding registra un controllo assente o inefficace; un incidente descrive un evento. Se l'eccezione scade senza ripristino o nuova decisione valida, la deviazione deve essere trattata come non conformità.
Checklist pre-audit e domande frequenti
Un fascicolo perfetto, ordinato in ogni cartella, è un segnale d'allarme più che una garanzia: può indicare evidenze preparate per l'audit invece che prodotte dal lavoro quotidiano. Il test affidabile parte da un campione scelto dal verificatore. Prendi un trattamento modificato di recente, una richiesta di un interessato conclusa e un fornitore attivo, poi ricostruisci le decisioni usando soltanto le registrazioni disponibili. Se la catena obbligo, owner, prova e riesame si interrompe in un punto, quello è il rilievo.
Checklist pre-audit
- Assegnazione: ogni controllo ha un owner nominato e una data di attribuzione?
- Pertinenza temporale: l'ultima evidenza copre l'intero periodo oggetto di audit, con data di produzione verificabile?
- Approvazione: puoi ricostruire chi ha approvato, quando e su quale versione del documento?
- Eccezioni: ogni deroga ha motivazione, misure compensative, scadenza e un approvatore diverso dal richiedente?
- Findings: ogni rilievo ha responsabile, termine e chiusura verificata da un soggetto indipendente dall'esecuzione?
- Perimetro reale: il registro coincide con applicazioni, fornitori e flussi effettivamente utilizzati?
Una risposta negativa produce un'attività assegnata, non una generica richiesta di aggiornamento. Definisci il criterio di accettazione: non "sistemare il fornitore", ma acquisire la prova mancante, valutarla e registrare l'esito.
Una voce che fallisce due audit consecutivi segnala un problema di processo.
Domande frequenti
Serve un DPO in ogni PMI?
No. L'articolo 37 elenca casi specifici, tra cui attività principali che comportano monitoraggio regolare e sistematico su larga scala o trattamento su larga scala di categorie particolari di dati. La dimensione aziendale non decide da sola: documenta la valutazione sull'obbligatorietà e riesaminala quando cambiano le attività principali.
Il consenso è sempre la base giuridica?
No. L'articolo 6 prevede altre basi giuridiche e la scelta deve corrispondere alla finalità concreta. Un consenso raccolto su un trattamento impostato male resta la base sbagliata, e il titolare deve poi gestirne la revoca per un'attività che magari dipende da quei dati.
Il registro dei trattamenti è obbligatorio anche per le piccole imprese?
Dipende. L'articolo 30 prevede un'esenzione legata alla dimensione dell'organizzazione, che però non si applica quando il trattamento è continuativo, può presentare un rischio per diritti e libertà degli interessati o riguarda categorie particolari di dati. Gestione del personale e anagrafica clienti sono trattamenti continuativi: documenta la valutazione invece di presumere l'esenzione.
Un accordo sul trattamento firmato basta per un fornitore?
No. Il contratto fissa gli obblighi, ma l'auditor chiede le verifiche: riscontri sui controlli pertinenti, informazioni sui subresponsabili, richieste di evidenza con stato e scadenza. Quando una prova non arriva, registra la carenza e la decisione conseguente: una risposta mancante non equivale a un esito positivo.
Scegli la domanda della checklist che oggi fallisce, assegnale un owner e una data con un risultato verificabile. La valutazione legale resta distinta dall'organizzazione operativa delle prove e richiede competenze giuridiche quando emergono dubbi interpretativi.
AuditReady raccoglie e conserva le evidenze con tracciabilità, mantiene un audit trail immodificabile e collega controlli, findings e piani di remediation, senza valutare la conformità legale né attribuire automaticamente punteggi di rischio. Richiedi una demo di AuditReady su un trattamento concreto e verifica come preparare un Audit Day Pack con responsabilità, scadenze e prove collegate.