Titolo SEO: Qualifica fornitori: come dimostrare controlli difendibili
Meta description: Qualifica fornitori basata sul rischio: classifica le dipendenze, assegna ruoli e conserva prove datate per verifiche e audit.
Slug: qualifica-fornitori-controlli-difendibili
L'auditor chiede come avete valutato un fornitore al momento dell'ingresso e come avete verificato che i controlli siano rimasti efficaci. Sul tavolo arriva un questionario firmato anni fa, ma non c'è una traccia del riesame, degli incidenti o delle modifiche al servizio. Il documento esiste; la prova dell'attività nel tempo no.
La qualifica fornitori va gestita come un processo operativo di sorveglianza, non come un modulo da archiviare dopo la firma del contratto. Qui il taglio è operativo, non legale: il punto è costruire controlli e registrazioni verificabili, mantenendo chiara la distinzione tra responsabilità aziendale e supporto del software.
Indice
- Perché la qualifica fornitori è una prova da mantenere
- Livelli di criticità e profondità della verifica
- I campi minimi da tenere
- Controlli chiave prima del contratto e durante il rapporto
- Esempio di qualifica di un fornitore con accesso a dati personali
- Ruoli, approvazioni ed evidenze per ogni fase
- Errori comuni che indeboliscono la qualifica
- Verificare la qualifica prima del prossimo audit
Perché la qualifica fornitori è una prova da mantenere
Una procedura scritta definisce ciò che l'organizzazione dovrebbe fare. Non dimostra che qualcuno abbia classificato quel fornitore, approvato il rischio, verificato gli impegni o riesaminato le evidenze dopo un cambiamento. In audit, queste sono tre verifiche diverse: esistenza della regola, esecuzione del controllo e conservazione della traccia.
La catena probatoria deve collegare il requisito al controllo operativo, identificare un owner, conservare un'evidenza datata e verificabile, mantenere un audit trail e registrare eventuali finding, decisioni e remediation. Se si interrompe anche un solo passaggio, un questionario formalmente completo può non bastare a dimostrare che l'organizzazione abbia governato il rischio.
Il dato operativo è difficile da ignorare: nel 2025 Banca d'Italia ha analizzato 101 eventi ICT gravi, che hanno generato 137 segnalazioni dagli intermediari vigilati; un fornitore di servizi ICT era coinvolto nel 56% delle segnalazioni. La maggior parte degli eventi aveva natura operativa, in particolare malfunzionamenti software e problemi di rete, mentre circa il 30% era riconducibile a cambiamenti nei sistemi ICT, secondo il quadro di analisi della Vigilanza di Banca d'Italia.
La valutazione, quindi, non può fermarsi a una certificazione o a una verifica contrattuale. Deve raccogliere prove sulla capacità operativa del fornitore, sulla gestione dei cambiamenti, sulla continuità, sulla sicurezza, sulla notifica degli incidenti e sulla disponibilità di evidenze. Gli obblighi DORA si applicano dal 17 gennaio 2025, ma la responsabilità di decidere quanto verificare e quali rischi accettare resta in capo all'organizzazione.
Regola pratica: il software può collegare controlli, documenti, owner e scadenze. Non diventa per questo il risk owner e non sostituisce il giudizio di chi approva.
Una qualifica difendibile permette al team di spiegare perché un fornitore è classificato a un certo livello, chi ne risponde, quali prove sono state raccolte e cosa è successo quando è emersa una lacuna. Serve a CISO, Compliance, Risk, Internal Audit, DPO e responsabili IT per passare da una raccolta di documenti a un ciclo di selezione, monitoraggio e riesame.
Livelli di criticità e profondità della verifica
Il processo deve essere proporzionato, ma la proporzionalità va motivata. Nel 2024 il 75,9% delle imprese italiane con almeno 10 addetti utilizzava almeno tre misure di sicurezza informatica, mentre il 32,2% ne adottava almeno sette delle undici analizzate. Gli specialisti ICT erano presenti nell’11,3% delle PMI, contro il 74,5% delle grandi imprese, secondo il rapporto Istat sull'uso delle tecnologie ICT nelle imprese. Una PMI con risorse tecniche limitate può non essere in grado di valutare da sola una risposta di continuità o una descrizione di controlli complessi. La profondità della verifica deve tenerne conto, senza trasformare ogni fornitore in un audit esteso.
La classificazione iniziale dovrebbe incrociare quattro elementi: impatto di un'interruzione, accesso a dati personali o sistemi interni, possibilità di sostituire il fornitore in tempi ragionevoli e dipendenze o concentrazioni nella catena. Per la NIS2, la rilevanza può dipendere anche dalla non fungibilità della fornitura, non soltanto dal fatto che il fornitore eroghi un servizio ICT. Il D.Lgs. 138/2024 e le indicazioni ACN vanno considerati nel perimetro applicabile, insieme ai requisiti contrattuali e ai controlli interni.
| Livello | Criteri di classificazione | Profondità della verifica | Riesame minimo |
|---|---|---|---|
| Critico | Supporta funzioni essenziali o importanti, un'interruzione avrebbe impatto immediato oppure non esistono alternative praticabili, anche se la fornitura non è ICT | Audit o evidenze datate, test di continuità, verifica degli SLA, exit plan documentato | Annuale e dopo ogni incidente o modifica contrattuale rilevante |
| Rilevante | Accede a dati personali o a sistemi interni ed è sostituibile con tempi ragionevoli | Questionario strutturato, attestazioni pertinenti, verifica degli SLA ed elenco dei subfornitori | Proposta operativa: ogni 24 mesi o al rinnovo, con controllo degli eventi intermedi |
| Standard | Non accede a dati, fornitura non ICT e facilmente sostituibile | Verifica documentale iniziale e conferma dei requisiti contrattuali | Al rinnovo o su segnalazione |
Gli intervalli della tabella sono una proposta operativa, da adattare alla policy interna, non scadenze normative. Un incidente, una modifica del servizio, l'introduzione di un subfornitore o un cambiamento nell'accesso ai dati possono richiedere un riesame anticipato. Al contrario, ripetere ogni anno lo stesso questionario senza esaminare le variazioni produce volume documentale, non necessariamente controllo.
Il dato sul monitoraggio mostra anche il problema di copertura: tra le PMI ad alta esposizione al rischio, solo il 17% monitora periodicamente tutti i fornitori, mentre il 21% valuta soltanto quelli considerati rilevanti, secondo il Cyber Index PMI 2024 di Confindustria. Qualificare più fornitori non significa automaticamente aumentare la sicurezza. Se tutti ricevono la stessa verifica, il carico amministrativo cresce e quelli che incidono davvero sulla continuità possono restare senza un esame approfondito.
I campi minimi da tenere
Un registro fornitori è utile quando collega servizio, processo, criticità, contratto ed evidenze. Nel settore finanziario, DORA richiede alle entità finanziarie un Registro delle Informazioni a livello individuale, sub-consolidato e consolidato, con gli accordi relativi ai servizi ICT acquisiti da terze parti. Dal 2025 il registro deve essere trasmesso annualmente alle autorità nazionali attraverso i canali previsti. Banca d'Italia lo indica come strumento per valutare il rischio di terza parte e individuare i fornitori tecnologici critici, come chiarisce la comunicazione di Banca d'Italia sulle tempistiche di trasmissione del Registro delle Informazioni.
Compilate i campi riga per riga. Un valore come “audit previsto” non è abbastanza: serve il riferimento alla clausola contrattuale, la data e la versione del documento che la contiene.
| Campo | Perché serve in audit | Esempio di valore verificabile |
|---|---|---|
| Identificativo fornitore | Collega contratti, controlli ed evidenze senza ambiguità | Codice univoco, ragione sociale e partita IVA |
| Servizio e processo supportato | Mostra da quali attività dipende l'organizzazione | Hosting dei log del canale di segnalazione |
| Criticità o rilevanza della funzione | Giustifica la profondità della verifica e il riesame | Critico, con motivazione e data di classificazione |
| Ubicazione dei dati | Rende visibili localizzazione e dipendenze del servizio | Data center in Italia, backup in UE, come da contratto |
| Subfornitori | Evidenzia la catena e i punti che potrebbero non essere controllabili | Elenco con ruolo, sede e stato di approvazione |
| Diritti di audit | Dimostra la possibilità di verificare il servizio | Clausola contrattuale con riferimento e data |
| Livelli di servizio (SLA) | Supporta il monitoraggio e l'apertura di azioni correttive | Report mensile con soglie e scostamenti |
| Strategia di uscita | Spiega come trasferire il servizio o internalizzarlo | Piano con tempi, formati di esportazione e ultimo test |
| Owner interno e prossimo riesame | Assegna responsabilità e scadenza | Nome, ruolo e data del prossimo riesame |
In AuditReady, la scheda di dettaglio di un sistema elenca i fornitori da cui il sistema dipende. Un fornitore ICT può essere collegato alle funzioni critiche o importanti supportate; la registrazione può includere diritti di audit, piano di uscita e localizzazione dei dati. La gestione delle evidenze è disponibile tramite i moduli Evidenze e Fornitori e terze parti.
La regola di controllo è semplice: se un campo non ha una fonte documentale datata, trattatelo come una lacuna da chiudere, non come un'informazione verificata. Il registro deve consentire di risalire al documento, al responsabile che ne ha valutato il contenuto e alla decisione assunta.
Controlli chiave prima del contratto e durante il rapporto
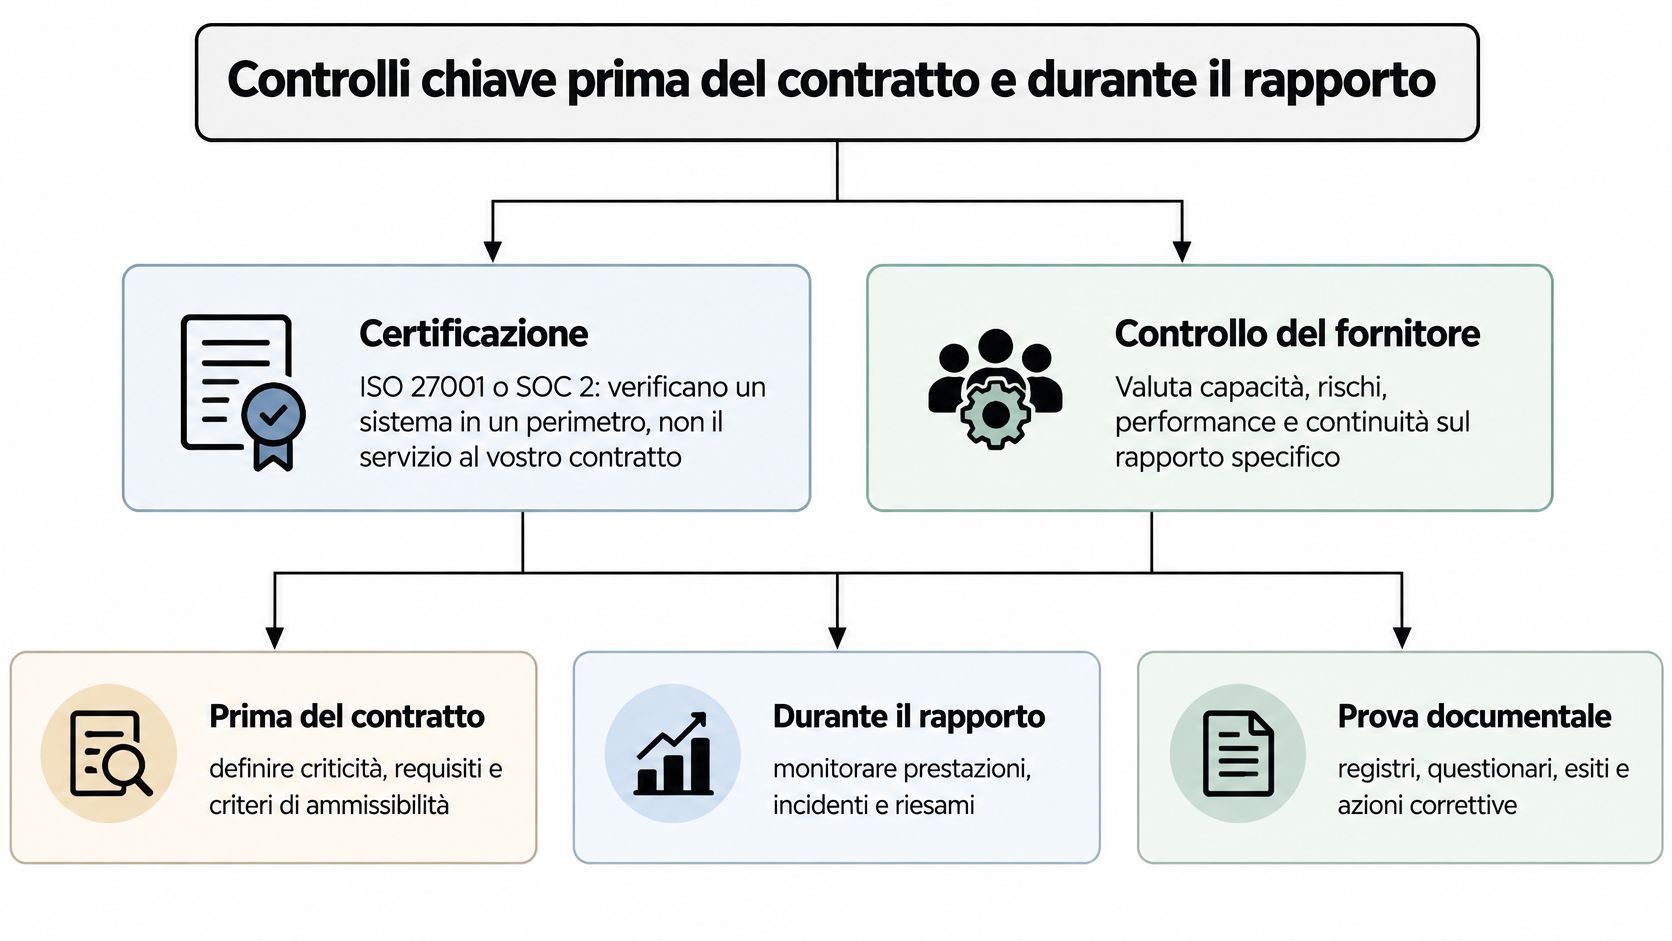
Una certificazione descrive un sistema verificato entro un perimetro dichiarato. Per sapere se il fornitore gestisce bene il vostro servizio, rispetta gli SLA e sa reagire a un'interruzione serve un controllo che confronti l'impegno dichiarato con il servizio effettivo e si chiuda con un esito, una data e un owner.
La prima verifica riguarda la catena di subfornitura. Per i fornitori ICT che supportano funzioni essenziali o importanti, dovete capire chi opera a valle e se potete mantenere controllo e visibilità durante tutto il ciclo di vita del servizio. Banca d'Italia evidenzia che DORA non trasferisce al fornitore la responsabilità regolamentare dell'intermediario e che catene lunghe o complesse possono ridurre la capacità di monitoraggio. La valutazione copre trasparenza dei subfornitori, accessibilità delle evidenze, concentrazione, tempi di notifica degli incidenti, continuità e possibilità di recesso o migrazione, come richiamato dal Garante per la protezione dei dati personali sulle verifiche e sul controllo dei fornitori.
Un subfornitore non autorizzato o non auditabile produce conseguenze: escalation, valutazione delle alternative, decisione documentata e, se necessario, una condizione per l'avvio o la prosecuzione del servizio. Per i responsabili del trattamento, il Garante richiama anche l'utilità di audit periodici e di sistemi di alert che consentano di verificare gli obblighi contrattuali.
Notifica degli incidenti e SLA. Il contratto chiarisce canale, destinatari, informazioni iniziali e aggiornamenti. La prova che regge in audit è una richiesta di evidenza o un test di notifica registrato con esito datato. Per gli SLA, la tabella con le soglie va accompagnata dal rapporto effettivo e dagli scostamenti: solo così il monitoraggio risulta dimostrabile.
Continuità ed exit plan. Per i servizi ICT che supportano funzioni essenziali o importanti, la strategia di uscita deve consentire il passaggio a un altro fornitore o il rientro in casa limitando le interruzioni. DORA prevede che gli accordi contemplino monitoraggio, incidenti, accesso e audit, subfornitori e cessazione, e richiede una strategia di uscita per questi servizi (Regolamento UE 2022/2554).
Le misure di secondo livello precisano che il piano considera almeno interruzioni impreviste e persistenti, prestazioni inadeguate o fallite e cessazione inattesa del contratto. Deve risultare realistico, basato su scenari plausibili, compatibile con i termini contrattuali e riesaminato o provato periodicamente. Raccogliete evidenze su esportazione e portabilità dei dati, dipendenze, competenze alternative, tempi di transizione, responsabilità e risultati dei test, secondo il regolamento delegato UE sulle misure di secondo livello DORA.
La fonte delle prove cambia con la fase. Prima del contratto lavorate su documenti, certificati e dichiarazioni del fornitore; durante il rapporto lavorate su report di servizio, test di notifica, risultati delle prove di continuità e scostamenti SLA. La profondità segue la criticità: un fornitore che sostiene una funzione essenziale merita verifiche ricorrenti, mentre i documenti raccolti all'ingresso invecchiano e vanno rinnovati.
Un controllo senza esito, data e owner resta una richiesta aperta.
Per fissare le scadenze di riesame e assegnare i promemoria serve uno scadenzario per le verifiche periodiche dei fornitori. In AuditReady ogni richiesta di evidenza collega controllo, fornitore, stato e scadenza: quando una verifica scade, la lacuna resta visibile finché qualcuno la chiude con una prova datata.
Esempio di qualifica di un fornitore con accesso a dati personali
Consideriamo uno scenario illustrativo: un'azienda affida a un fornitore di hosting il registro delle segnalazioni interne. Il servizio tratta dati personali e sostiene un processo che richiede riservatezza e disponibilità. L'owner del processo propone la classificazione, motivandola con accesso ai dati, impatto di un'indisponibilità e dipendenza dal servizio. Il responsabile di funzione approva il livello; DPO e sicurezza contribuiscono alla verifica per gli aspetti di propria competenza.
Per la parte privacy, il titolare deve scegliere un responsabile che offra garanzie sufficienti di esperienza, capacità e affidabilità, comprese le misure di sicurezza applicabili. L'articolo 28 del GDPR non si soddisfa conservando soltanto un accordo firmato: occorrono elementi che mostrino come il fornitore tratta i dati e come mantiene i controlli. Il Garante privacy sul ruolo del responsabile del trattamento e sulle garanzie da verificare richiama una valutazione documentabile e aggiornata.
La scheda dovrebbe coprire almeno:
- Perimetro del trattamento: oggetto, durata, categorie di dati e interessati.
- Istruzioni: istruzioni documentate e coerenti con il servizio effettivamente attivato.
- Accessi: ruoli autorizzati, modalità di gestione e prova dei controlli applicati.
- Supporto: modalità di assistenza per le richieste degli interessati e in caso di data breach.
- Sub-responsabili: elenco aggiornato, funzioni svolte e processo di autorizzazione.
- Fine del servizio: restituzione o cancellazione dei dati e relativa evidenza.
- Verifiche: audit, attestazioni pertinenti, policy aggiornate e risultati disponibili.
La differenza fra dichiarazione e prova è concreta. “Gli accessi sono controllati” è una descrizione generica; una policy datata, accompagnata da un risultato di verifica o da un campione di revisione degli accessi, permette di valutare cosa sia stato effettivamente applicato. Se il registro dei subfornitori non è aggiornato, la lacuna deve diventare un finding o un'attività con owner e scadenza, non una nota lasciata nel questionario.
Il registro dei trattamenti può essere collegato alla valutazione del servizio attraverso il registro dei trattamenti GDPR e i relativi obblighi operativi. Al riesame, l'owner controlla le nuove evidenze e registra la decisione: mantenimento, remediation, limitazione del servizio o rivalutazione del rischio. La prova non è immutabile nel significato del controllo: va aggiornata quando cambiano servizio, dati, subfornitori o condizioni contrattuali.
Ruoli, approvazioni ed evidenze per ogni fase
Ogni passaggio della qualifica deve avere un nome, una data e un documento allegato. La segregazione dei compiti evita che chi ha interesse ad attivare rapidamente un servizio sia anche l'unico a valutarne l'adeguatezza: il proponente conosce l'esigenza operativa, mentre il livello di rischio va approvato da un altro ruolo e verificato da un terzo. Per assegnare responsabilità tra sicurezza, privacy e funzioni aziendali può aiutare un modello di controlli condivisi e assegnazione degli owner.
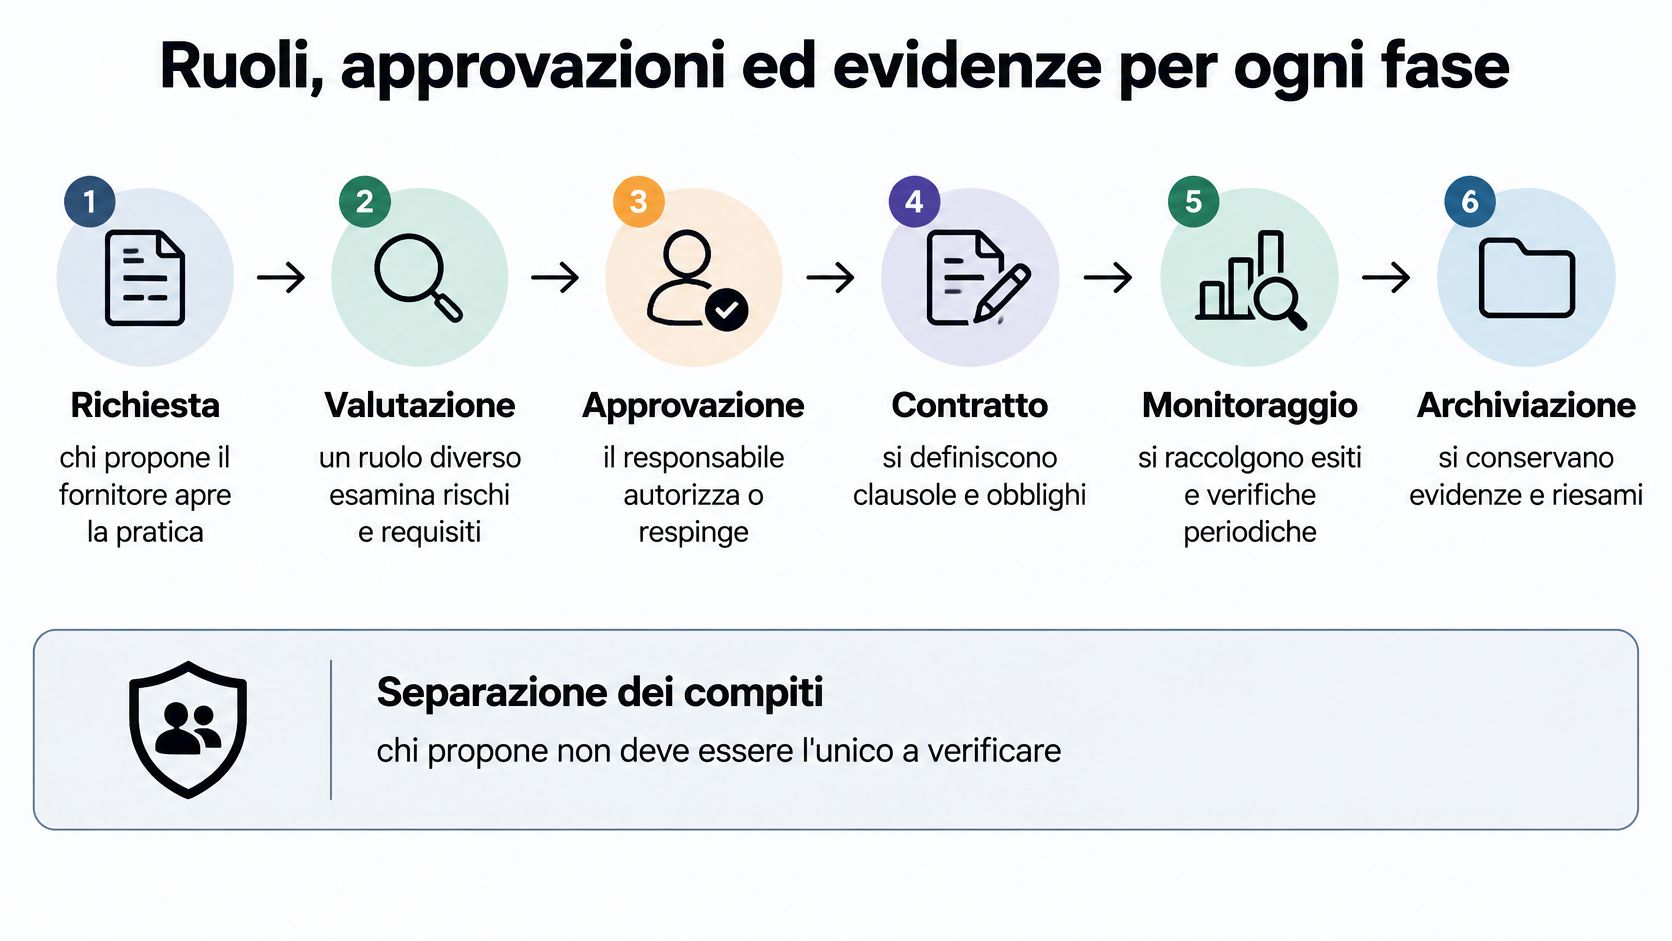
| Fase o controllo | Decisione o responsabilità | Evidenza minima verificabile |
|---|---|---|
| Proposta e classificazione | L'owner di processo propone il livello di criticità | Scheda fornitore con criteri compilati e data |
| Approvazione | Responsabile di funzione, con CISO o DPO per i livelli critici | Verbale di approvazione firmato e datato |
| Verifica indipendente | Compliance o Internal Audit, mai il proponente | Checklist con esito, data e riferimenti alle evidenze |
| Monitoraggio operativo | Owner del contratto | Report SLA, richieste di evidenza chiuse ed eventi registrati |
| Riesame periodico | Organo o responsabile designato per la funzione | Log di riesame con decisione e azioni aperte |
| Uscita o cessazione | Owner del servizio e referente IT | Piano di uscita aggiornato e risultato dell'ultimo test |
La profondità della verifica segue la criticità. Per un fornitore a basso rischio è sufficiente la catena proposta, approvazione, registrazione; per uno critico servono il passaggio di CISO o DPO e una verifica indipendente con esito documentato. Applicare lo stesso sforzo a tutto il parco fornitori diluisce l'attenzione proprio dove serve di più, quindi consiglio di riservare i controlli approfonditi ai fornitori che supportano funzioni critiche o trattano dati rilevanti.
Il flusso inizia con la proposta: l'owner descrive servizio, dipendenze e criteri usati per classificare il fornitore. Il responsabile di funzione approva o respinge; per i livelli critici coinvolge CISO o DPO in base al perimetro. Compliance o Internal Audit esegue la verifica indipendente, senza confondere il controllo del processo con la consulenza legale formale.
Durante il rapporto l'owner del contratto registra SLA, richieste di evidenza, incidenti e variazioni rilevanti. Il responsabile designato riesamina la valutazione e decide se mantenere il livello, intensificare i controlli o aprire una remediation. In uscita, owner del servizio e referente IT verificano il piano di transizione e conservano il risultato dell'ultimo test insieme al documento approvato.
Per i fornitori ICT nel perimetro DORA, la responsabilità degli obblighi resta in capo all'entità finanziaria anche quando il servizio è esternalizzato: diritti di audit, piano di uscita e localizzazione dei dati vanno tracciati come attributi del fornitore. In AuditReady ogni richiesta di evidenza collega controllo, fornitore, stato e scadenza; per crearne una si scelgono i controlli collegati, il destinatario (fornitore, cliente o interno) e la modalità di risposta, tra caricamento, presa visione o entrambe.
I fornitori possono trasmettere i documenti tramite collegamenti sicuri a scadenza, senza creare un account. Le evidenze restano collegate al controllo di riferimento e le operazioni critiche sono tracciate nel registro della piattaforma, che gestisce anche finding, piani di remediation ed esportazione di Audit Day Pack strutturati. Il software non certifica la conformità: la registrazione del percorso non equivale alla decisione, e il giudizio del ruolo competente resta il passaggio che chiude ogni fase.
Errori comuni che indeboliscono la qualifica
Un audit non si indebolisce solo quando manca un documento. Si indebolisce quando la documentazione non dimostra il comportamento reale, quando le responsabilità si confondono o quando un'azione viene dichiarata chiusa senza verifica.
| Sintomo visibile in audit | Correzione concreta | Prova della correzione |
|---|---|---|
| Certificazioni e questionari disponibili, ma nessuna evidenza di risposta agli incidenti | Eseguire un test di notifica, una simulazione di indisponibilità o un'esercitazione tabletop | Verbale datato con partecipanti, tempi, esito e remediation |
| Approvazione firmata dopo l'avvio del servizio | Ottenere l'approvazione prima dell'attivazione oppure registrare un'eccezione autorizzata e a tempo | Data di approvazione o eccezione con owner, motivazione e scadenza |
| Qualifica rinnovata senza nuova analisi | Riesaminare variazioni, incidenti e subfornitori prima del rinnovo | Scheda di riesame con esito e documenti aggiornati |
| Evidenze sparse in posta, chat e cartelle | Centralizzare i documenti collegandoli al fornitore e al controllo | Registro delle evidenze con versioni e riferimenti |
| Finding chiuso senza verifica | Richiedere la prova dell'azione e far verificare la chiusura da un ruolo competente | Evidenza datata e approvazione della chiusura |
| Screenshot senza data o riferimento | Conservare il documento o la registrazione originale con contesto, data e controllo associato | File identificabile, versione e collegamento al finding |
| Stessa profondità per tutti i fornitori | Applicare una classificazione motivata e concentrare il lavoro sui fornitori critici | Scheda di classificazione e piano di riesame coerente |
La verifica deve comprendere anche ciò che accade durante un incidente: reperibilità, tempi di notifica, conservazione delle evidenze, cooperazione nelle attività di analisi, continuità del servizio e chiusura delle azioni. Il confronto istituzionale tra DORA e NIS2 sottolinea che nel settore finanziario il fornitore ICT è considerato direttamente dal quadro DORA, ma la responsabilità di tradurre i requisiti in controlli, escalation e prove resta all'organizzazione regolamentata, come illustra il confronto istituzionale tra DORA e NIS2.
Occorre poi distinguere tre registrazioni. Un’eccezione autorizzata consente temporaneamente di operare fuori dal requisito, con motivazione, approvatore, controllo compensativo e scadenza. Una non conformità indica che il controllo richiesto non è stato rispettato o dimostrato. Un incidente è un evento di sicurezza o operativo; può rivelare una non conformità, ma non coincide con essa. Il verbale dell'incidente e il finding sul controllo vanno collegati, mantenendo separati i rispettivi owner e piani d'azione.
Verificare la qualifica prima del prossimo audit
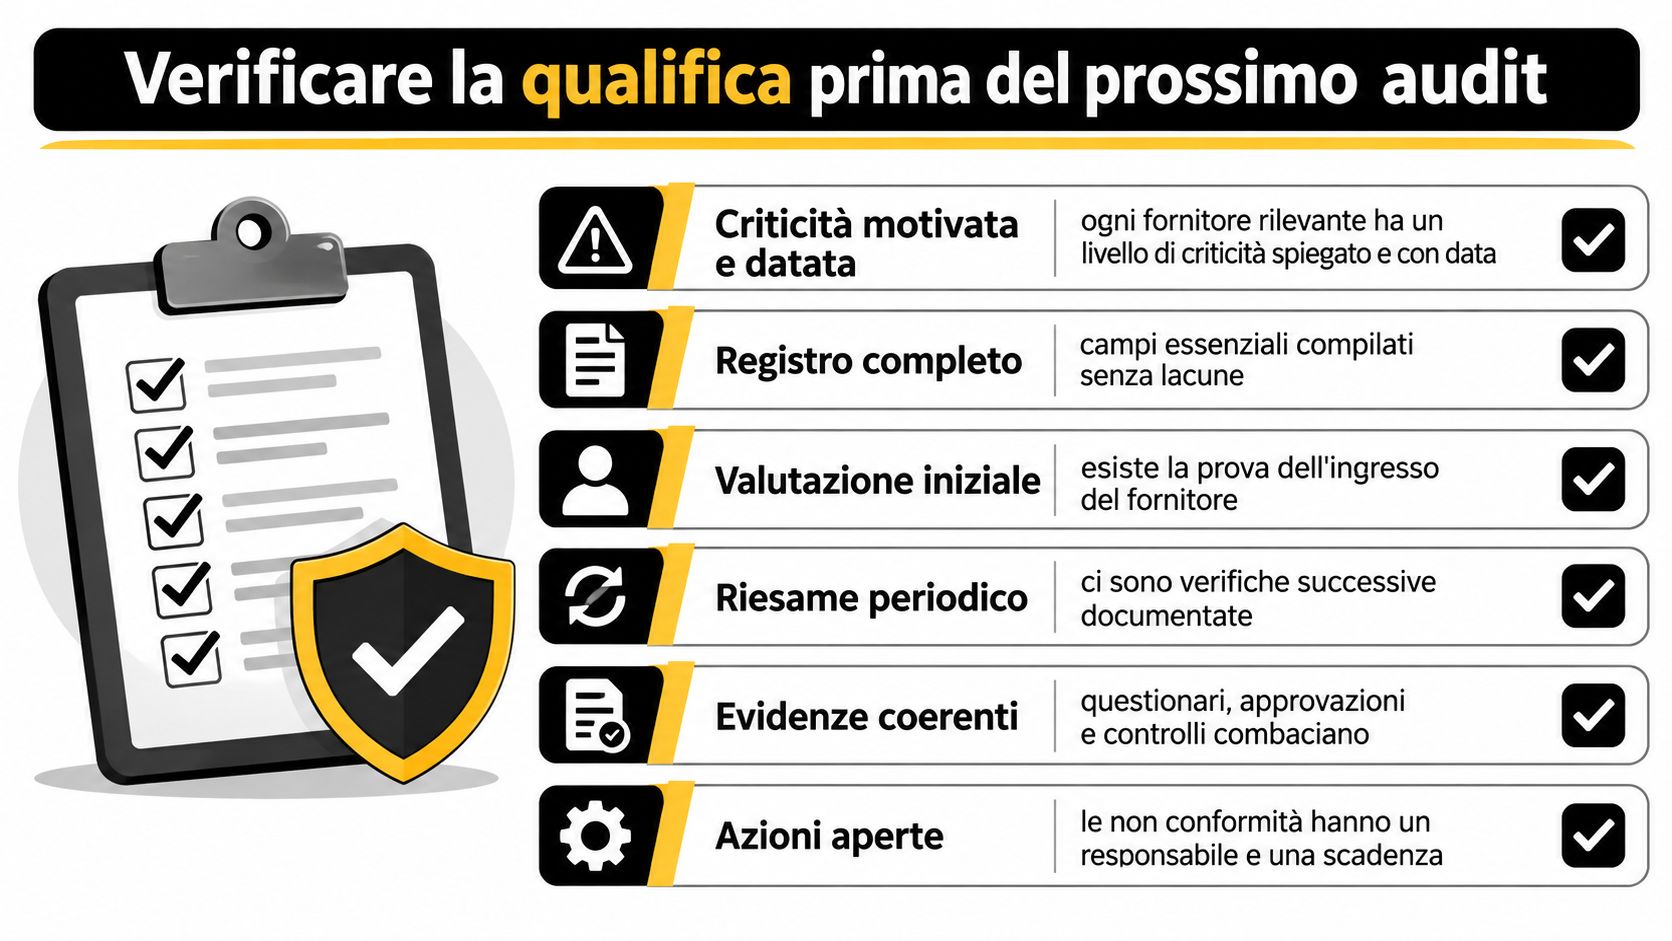
Le domande che seguono servono a testare il processo prima che lo faccia un auditor. Rispondere sì non basta: serve aprire la prova, mostrarne la data, identificare l'owner e ricostruire la decisione che ha prodotto quel risultato.
- Criticità: ogni fornitore rilevante ha un livello motivato e datato?
- Registro: sono presenti servizio, processo, ubicazione dei dati, subfornitori, diritti di audit, SLA ed exit plan quando pertinenti?
- Separazione dei compiti: la verifica è stata svolta da una persona diversa dal proponente?
- Esecuzione: ogni controllo ha un esito, una data, un owner e una fonte verificabile?
- Continuità: per i fornitori critici esiste un piano di uscita e sono conservati i risultati dell'ultimo test?
- Reperibilità: questionari, approvazioni e verifiche sono collegati in un punto accessibile, con data e versione?
- Remediation: ogni finding ha un responsabile, una scadenza e una prova di chiusura verificata?
La gestione delle evidenze in AuditReady è disponibile con il modulo Evidenze, insieme al modulo Fornitori e terze parti. Ogni richiesta di evidenza ai fornitori collega il controllo, il fornitore, lo stato e la scadenza, quindi alla domanda "chi ha verificato cosa, e quando" si risponde aprendo il record anziché ricostruendo una catena di email. La centralizzazione aiuta a collegare documenti e attività ai controlli, ma non certifica la conformità e non sostituisce la valutazione del responsabile.
Prima dell'audit verificate anche le quattro situazioni che tendono a restare implicite.
Fornitore con qualifica scaduta e contratto in corso. Non lasciate proseguire il servizio sulla base di un rinnovo tacito. Aprite un piano di rinnovo con owner e data, registrate un'eventuale eccezione autorizzata e temporanea e stabilite quali controlli compensativi applicare nel frattempo.
Subfornitore non auditabile. Escalate al responsabile competente, chiedete al fornitore principale evidenze alternative sul controllo e sulla supervisione della catena, quindi registrate la decisione firmata. Se le prove non sono sufficienti, trattate la lacuna come finding e valutate condizioni contrattuali o alternative operative.
Eccezione che diventa non conformità. Alla scadenza, se non è stata rinnovata con motivazione e approvazione, l'eccezione non può restare aperta per inerzia. Anche il primo rinnovo del contratto senza una nuova analisi richiede di registrare la carenza di controllo come non conformità.
Incidente con il fornitore. Registrate l'incidente come evento di sicurezza o operativo. Aprite anche un finding se emerge una carenza del controllo che ha contribuito all'evento o che avrebbe dovuto rilevarlo, con riferimenti reciproci tra i due record.
Un sistema di gestione può raccogliere evidenze, versioni e scadenze, mantenere l'audit trail, seguire finding e remediation e preparare Audit Day Pack strutturati. La decisione sull'accettazione del rischio, la valutazione legale e la verifica della conformità restano responsabilità delle persone e delle funzioni competenti.
Per trasformare questi controlli in un flusso tracciabile, AuditReady centralizza audit, controlli ed evidenze, consente di richiedere documenti ai fornitori tramite collegamenti sicuri a scadenza e collega finding, remediation e Audit Day Pack. Valutate come organizzare il vostro processo di qualifica fornitori visitando AuditReady.