Come trasformare il Modello 231 in un sistema dimostrabile: percorso rischio→controllo→evidenza, ruoli e criteri per scegliere software di audit 231.
Aggiornamenti su AuditReady, evidence operations e audit readiness.
Come trasformare il Modello 231 in un sistema dimostrabile: percorso rischio→controllo→evidenza, ruoli e criteri per scegliere software di audit 231.
Anteprima di AuditReady 2.0: risk register, funzioni critiche, incidenti operativi, findings unificati, GDPR operativo, permessi capability-based e grafo della compliance.
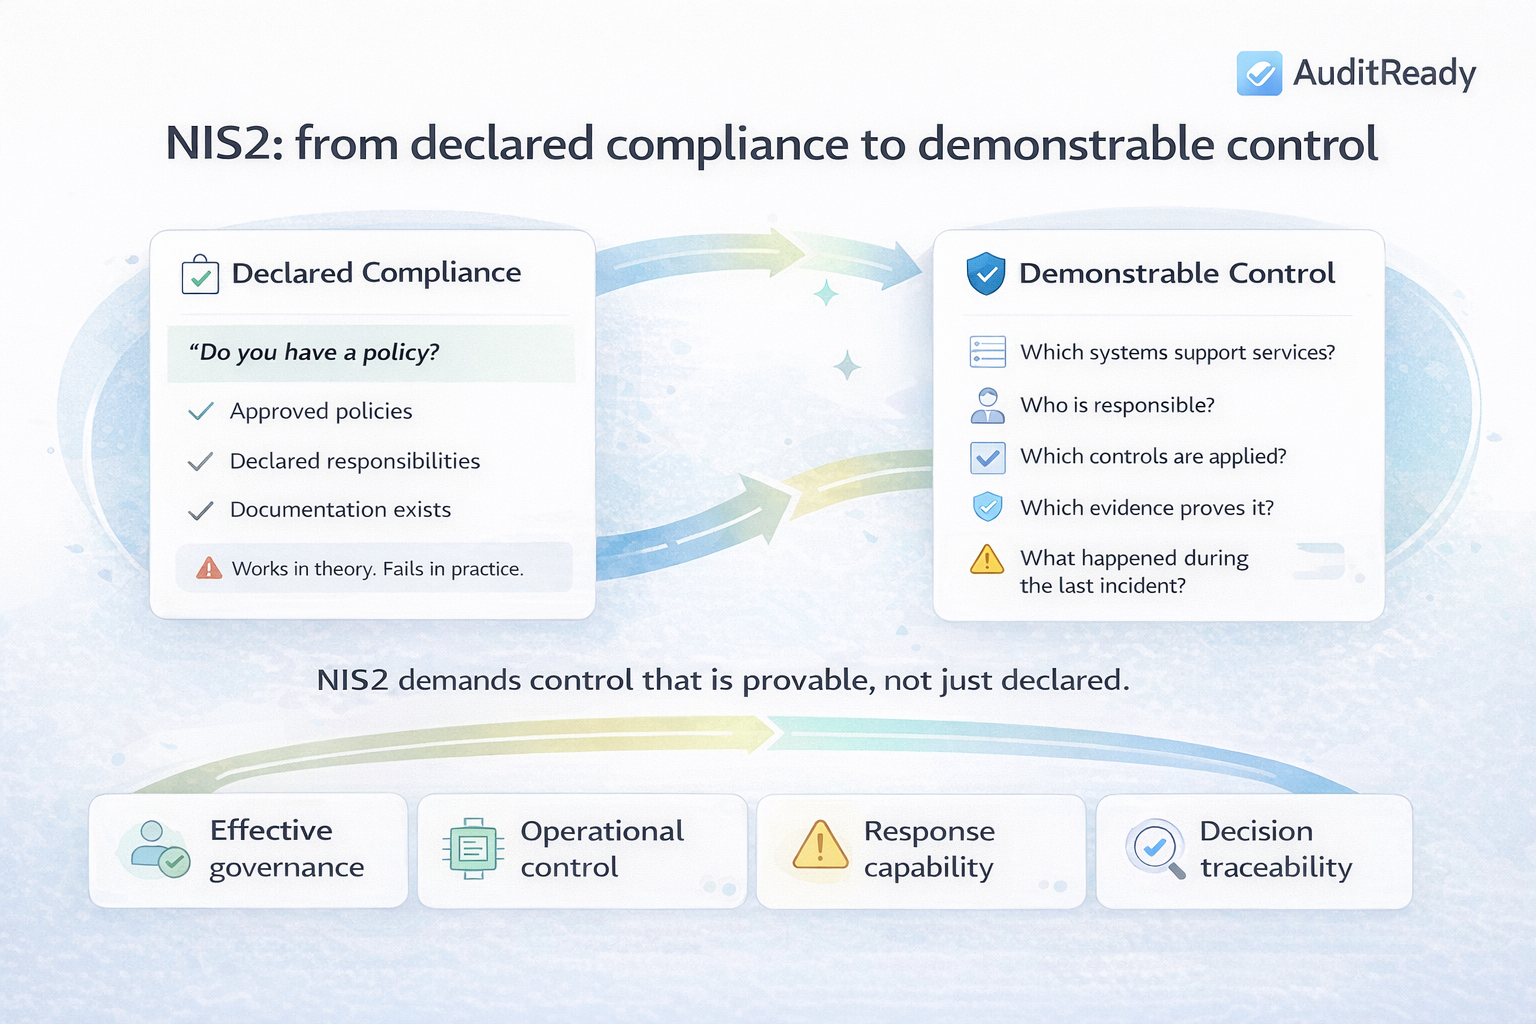
Come NIS2 cambia governance, responsabilità e monitoraggio, spostando l'attenzione dalla conformità dichiarata al controllo dimostrabile.
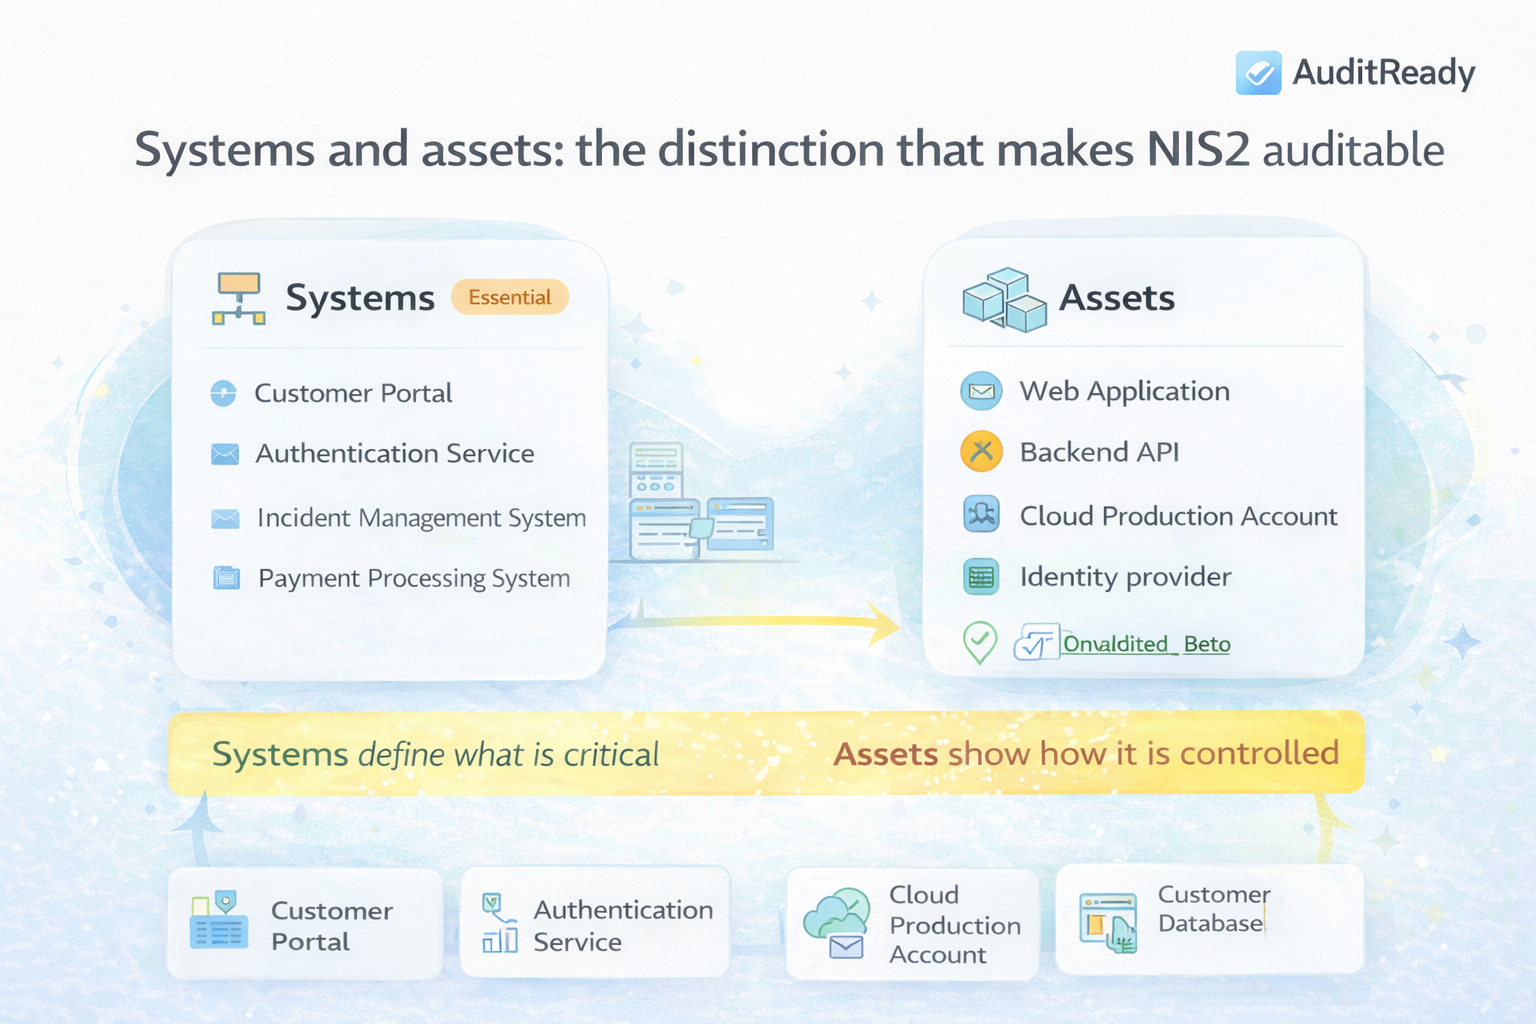
Come distinguere sistemi, asset, servizi e dipendenze per definire un perimetro NIS2 chiaro e raccogliere evidenze verificabili.
Metodo operativo per collegare processo sensibile, rischio-reato, protocolli, owner, test ed evidenze per il Modello 231.
Guida pratica per l'internal audit DORA: compiti, artefatti ed esempi di evidenze per governance ICT, incidenti, test e terze parti.
Impossibile caricare altri articoli. Riprova o apri la pagina successiva dalla barra degli indirizzi.