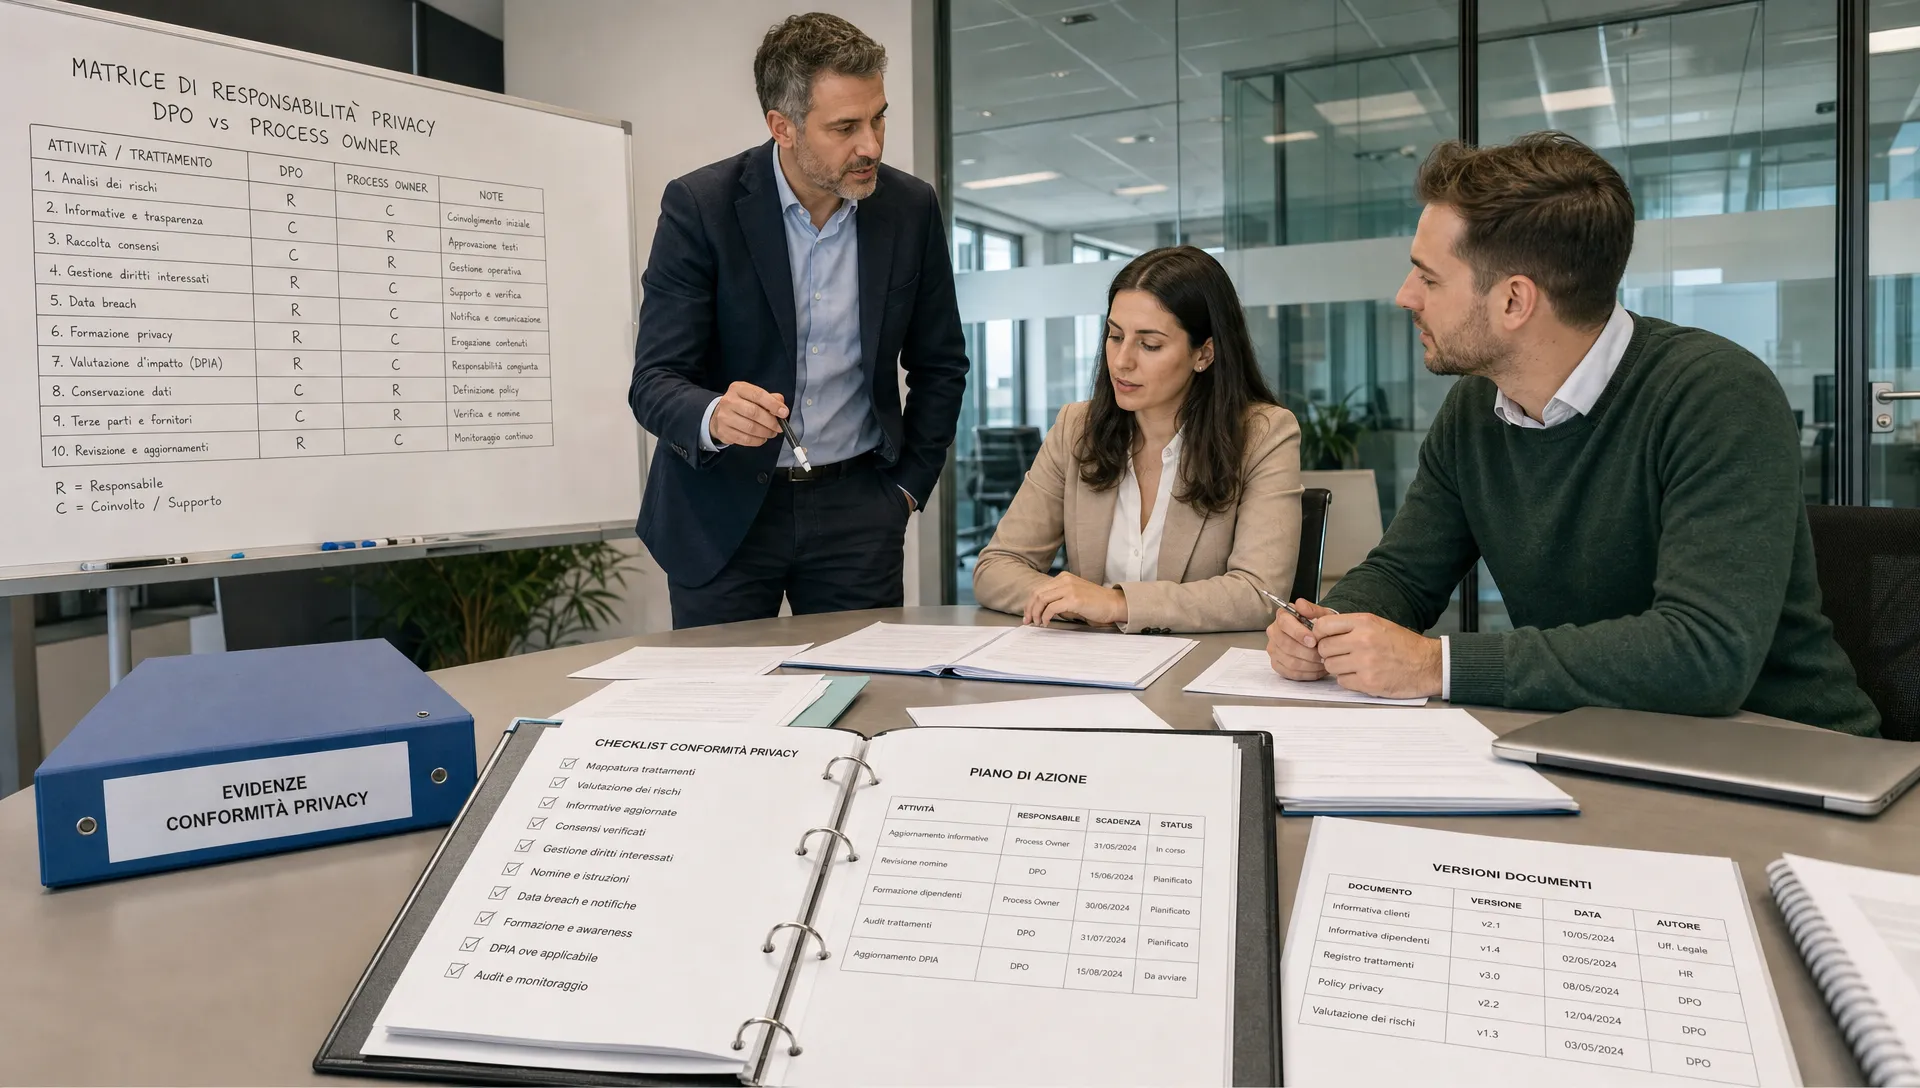
La governance privacy non è un organigramma da allegare alla procedura GDPR. È il modo in cui l’organizzazione assegna decisioni, controlli, evidenze e remediation tra DPO, process owner, IT, legal, procurement e management. In pratica, serve a dimostrare chi ha deciso cosa, su quali basi, con quali controlli attivi e con quali prove verificabili. Questo articolo ha un taglio operativo: non sostituisce una valutazione legale, ma aiuta a costruire un modello documentabile per audit interni, richieste del management e verifiche esterne.
Per il GDPR, il punto non è solo “avere nominato un DPO” o “avere un registro”. Il principio di responsabilizzazione richiede che il titolare sia in grado di dimostrare la conformità, come indicato nel testo ufficiale del GDPR su EUR-Lex. La differenza, in audit, la fanno le evidenze: verbali, decision log, controlli eseguiti, tracciati di approvazione, remediation chiuse e versioni aggiornate.
Governance privacy: separare presidio, decisione e prova
Il primo errore è trattare il DPO come “proprietario” di tutti i trattamenti. Il DPO ha compiti di informazione, consulenza, sorveglianza e cooperazione con l’autorità di controllo, come previsto dall’articolo 39 GDPR. La pagina del Garante sul Responsabile della protezione dei dati chiarisce anche l’importanza di autonomia e assenza di conflitti di interessi.
Il process owner, invece, conosce il processo aziendale, decide come viene eseguito, gestisce risorse, strumenti, fornitori e risultati. Se il trattamento riguarda HR, marketing, customer care o finance, il relativo owner deve poter spiegare finalità, dati trattati, sistemi utilizzati, destinatari, controlli e rischi residui.
Una governance privacy solida nasce dalla separazione tra tre livelli: chi presidia la conformità, chi decide sul processo e chi produce o conserva la prova. Se questi ruoli si sovrappongono senza regole, l’audit diventa una raccolta di email sparse e responsabilità implicite.
Il ruolo del DPO senza trasformarlo in owner operativo
Il DPO dovrebbe essere coinvolto quando si progettano nuovi trattamenti, si modificano processi esistenti, si valutano DPIA, si gestiscono incidenti o si risponde a richieste complesse degli interessati. Il suo contributo deve essere tracciato come parere, raccomandazione, osservazione o richiesta di approfondimento.
Questo non significa che il DPO debba approvare ogni configurazione tecnica o assumersi la responsabilità del trattamento. In un modello operativo sano, il DPO documenta il proprio contributo e monitora l’effettiva attuazione delle misure, mentre il process owner mantiene la responsabilità di processo e il management decide sulle risorse o sull’accettazione del rischio.
La prova da conservare non è solo “il DPO è stato informato”. Serve dimostrare quando è stato coinvolto, quale documentazione ha ricevuto, quali osservazioni ha formulato, quali azioni sono state assegnate e se sono state chiuse.
Il ruolo del process owner come responsabile del controllo
Il process owner non deve conoscere ogni dettaglio legale del GDPR, ma deve sapere come funziona il trattamento sotto la sua responsabilità. Deve poter rispondere a domande operative: quali dati entrano nel processo, dove vengono conservati, chi vi accede, per quanto tempo, quali fornitori sono coinvolti e quali controlli riducono il rischio.
Per rendere la governance privacy verificabile, ogni trattamento rilevante dovrebbe avere un owner nominativo o almeno una funzione proprietaria, un deputy, una data di revisione e un set minimo di controlli. L’assenza di owner è uno dei segnali più frequenti di una compliance solo documentale.
Un buon process owner non “fa privacy” da solo. Lavora con DPO, legal, IT security e procurement, ma conserva la responsabilità di alimentare il registro, confermare le evidenze e chiudere le remediation che riguardano il suo processo.
Una matrice RACI per evitare ambiguità tra DPO e owner
La matrice RACI non è obbligatoria come formato, ma è uno strumento utile per rendere leggibili le responsabilità. In audit, aiuta a dimostrare che l’organizzazione non si limita a citare ruoli generici, ma assegna attività concrete.
| Attività privacy | Process owner | DPO | IT security | Legal | Management |
|---|---|---|---|---|---|
| Aggiornamento del registro trattamenti | Responsible | Consulted | Consulted | Consulted | Accountable se richiesto dal modello interno |
| Valutazione preliminare del rischio | Responsible | Consulted | Consulted | Consulted | Informed |
| DPIA, quando necessaria | Responsible | Consulted e monitoraggio | Consulted | Consulted | Accountable per decisioni e risorse |
| Controllo accessi sui sistemi | Consulted | Informed | Responsible | Informed | Accountable per priorità e budget |
| Gestione data breach | Responsible per il processo coinvolto | Consulted | Responsible per analisi tecnica | Consulted | Accountable per decisioni critiche |
| Remediation di un finding privacy | Responsible | Monitoraggio | Responsible se tecnico | Consulted | Accountable se rischio alto |
Questa tabella va adattata al contesto. Un’azienda piccola può avere ruoli accorpati, una realtà regolata può avere funzioni più separate. L’aspetto essenziale è che il modello sia coerente, approvato, applicato e supportato da evidenze.
Per approfondire il legame tra verificabilità e prove, può essere utile distinguere questa matrice dalle evidenze da includere in un assessment privacy, perché la RACI spiega “chi fa cosa”, mentre l’assessment dimostra “cosa è stato controllato”.
Dal registro al controllo: come rendere operativo il modello
Il registro dei trattamenti non dovrebbe essere un file aggiornato una volta all’anno. Per funzionare nella governance privacy, deve diventare il punto di ingresso verso controlli, rischi, fornitori ed evidenze. Ogni riga importante del registro dovrebbe collegarsi a un owner, a un ciclo di revisione e a controlli verificabili.
Il GDPR disciplina il registro delle attività di trattamento all’articolo 30. Dal punto di vista operativo, però, il valore emerge quando il registro non resta isolato. Un trattamento HR, per esempio, dovrebbe rimandare ai sistemi usati, agli accessi autorizzati, alle informative, agli accordi con fornitori, alle misure di retention e alle eventuali valutazioni di rischio.
| Oggetto da tracciare | Campo operativo utile | Evidenza attesa in audit |
|---|---|---|
| Trattamento | Finalità, categorie di dati, sistemi, owner | Registro aggiornato e approvato |
| Base documentale | Informative, procedure, accordi, istruzioni | Versione vigente e storico modifiche |
| Controllo | Descrizione, frequenza, responsabile, criterio di successo | Log, attestazione, report o campione verificabile |
| Rischio | Scenario, impatto, probabilità, mitigazioni | Valutazione documentata e riesame |
| Fornitore | Ruolo, servizi, garanzie, data processing agreement | Contratto, allegati e verifica periodica |
| Remediation | Finding, owner, scadenza, stato, prova di chiusura | Ticket, approvazione e controllo finale |
Il controllo deve essere descritto in modo testabile. “Gestire correttamente gli accessi” è troppo generico. Meglio: “riesame trimestrale degli utenti con accesso amministrativo al sistema CRM, con attestazione del process owner e rimozione degli account non più necessari”. A quel punto l’auditor può chiedere il report del trimestre, la lista degli utenti, l’approvazione e le eventuali rimozioni.
Evidenze e audit trail nella governance privacy
Una governance privacy credibile deve produrre prove ripetibili, non solo dichiarazioni. La domanda chiave è: se domani qualcuno chiedesse di dimostrare l’esecuzione di un controllo, dove si trova la prova, chi la valida e come si vede che non è stata ricostruita a posteriori?
Le evidenze dovrebbero avere almeno quattro caratteristiche: ownership, data, versione e collegamento al requisito o al controllo. Senza questi elementi, anche un documento corretto può risultare debole in audit, perché non dimostra il processo che lo ha generato.
Per esempio, una DPIA non dovrebbe essere archiviata come PDF finale scollegato dal resto. Dovrebbe mostrare chi ha compilato le sezioni, quali sistemi sono stati analizzati, quali osservazioni ha dato il DPO, quali rischi sono stati accettati, quali remediation sono state aperte e quando sono state chiuse.
Chi sta costruendo un modello più strutturato può usare una logica di evidenze di audit per collegare controlli, owner e prove in modo coerente. Questo evita di trasformare ogni verifica in una caccia manuale a documenti, screenshot e approvazioni sparse.
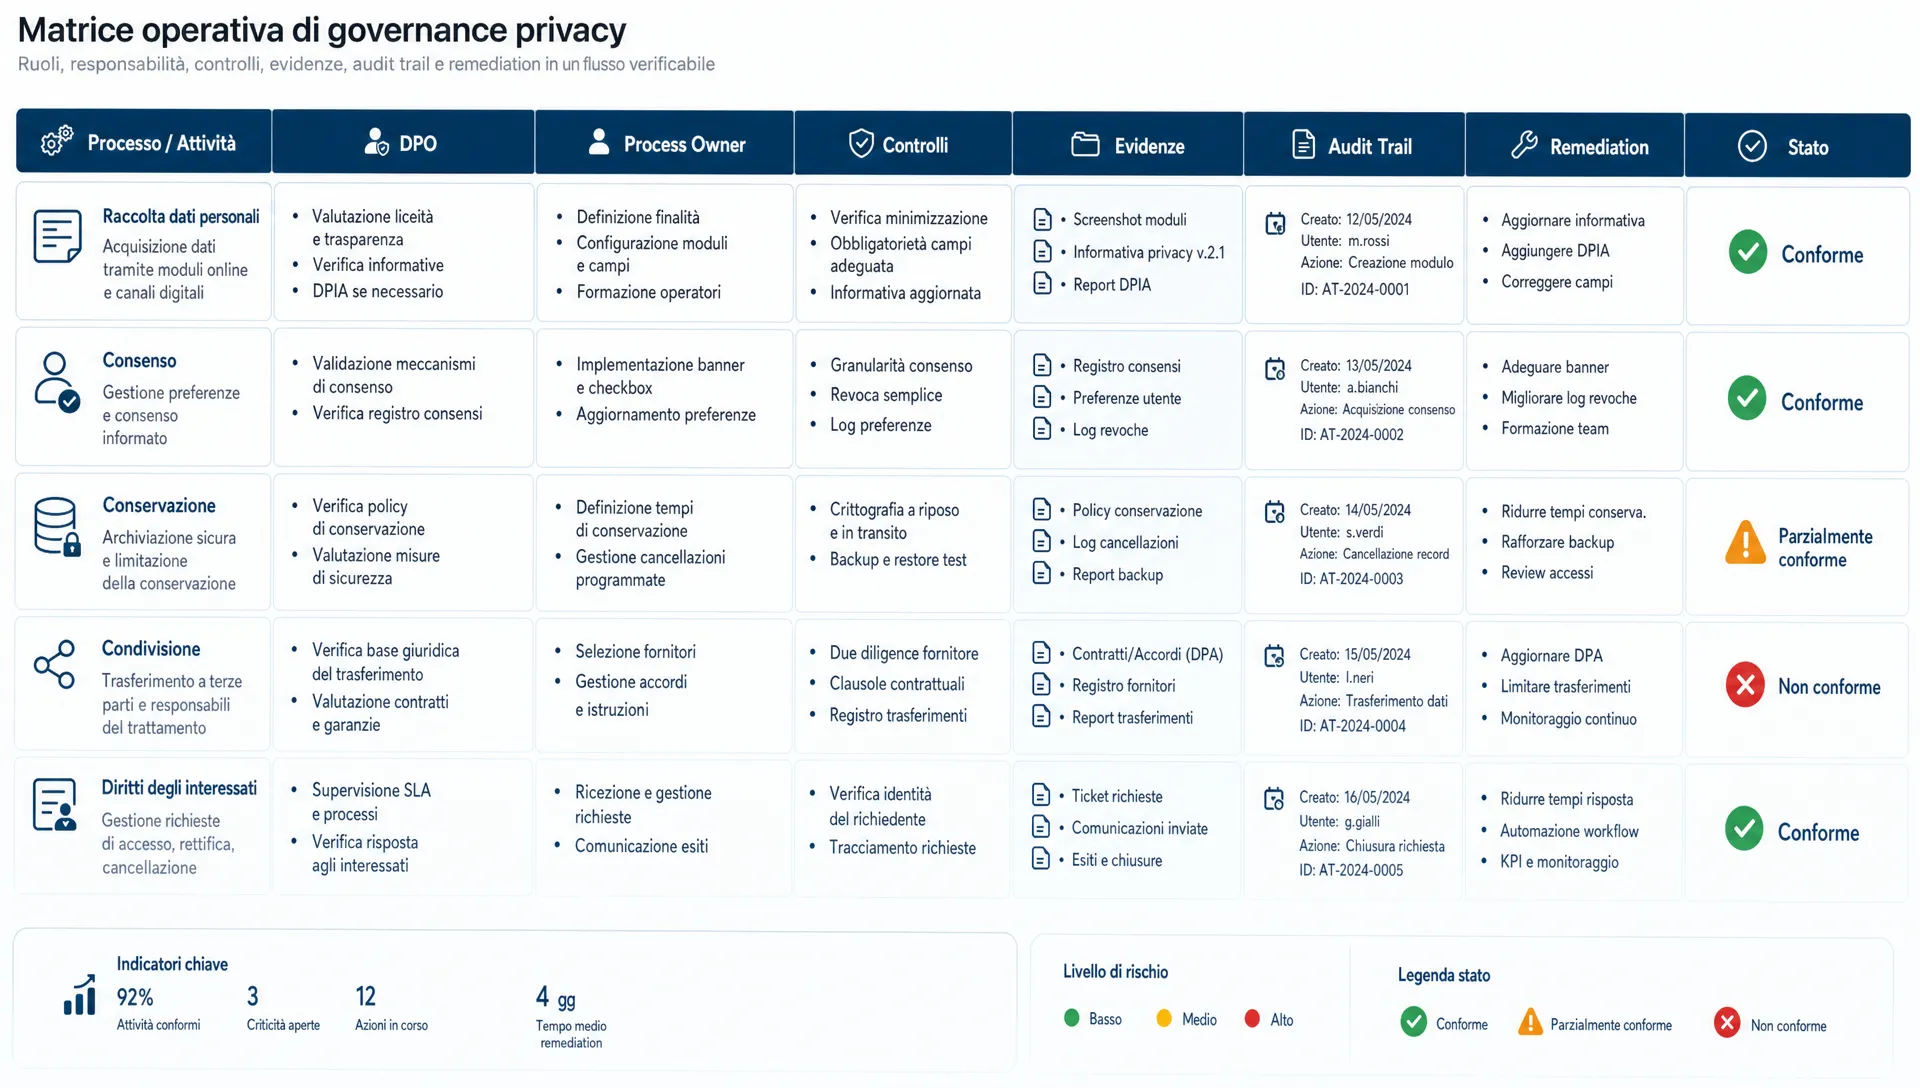
Che cosa deve mostrare un audit trail utile
L’audit trail non serve solo a registrare “qualcuno ha modificato qualcosa”. Deve permettere di ricostruire la catena decisionale e operativa. Per una modifica al registro, per esempio, dovrebbe mostrare chi ha proposto l’aggiornamento, chi lo ha revisionato, quali campi sono cambiati, quale versione è diventata vigente e quale evidenza supporta il cambiamento.
Nei processi privacy, l’audit trail è particolarmente utile per richieste degli interessati, data breach, DPIA, revisioni di fornitori, cancellazioni e retention. In tutti questi casi, la tracciabilità riduce il rischio di spiegazioni contraddittorie e rende più semplice rispondere a audit interni o richieste del management.
Le best practice per audit trail diventano quindi parte del modello operativo, non un tema solo tecnico. Il DPO può monitorare la coerenza del sistema, ma owner e funzioni operative devono alimentarlo con dati completi e tempestivi.
Remediation: dove la governance diventa misurabile
Molti programmi privacy falliscono non nella fase di assessment, ma nella chiusura delle remediation. Si identificano gap, si producono piani, poi le azioni restano aperte senza una prova di completamento. In audit, questo indebolisce anche un impianto documentale apparentemente maturo.
La governance privacy dovrebbe prevedere un ciclo chiaro per ogni finding: descrizione del problema, rischio associato, owner, azione correttiva, scadenza, evidenza richiesta, verifica di chiusura e decisione sul rischio residuo. Se un’azione viene prorogata, la proroga va motivata e tracciata.
Un esempio pratico: durante la revisione del trattamento marketing emerge che alcuni utenti interni hanno accesso a liste non più necessarie. Il finding non si chiude con “accessi rivisti”. Serve mostrare l’elenco iniziale, il criterio di revisione, la decisione del process owner, le rimozioni effettuate, la conferma tecnica e l’approvazione finale.
Quando il rischio residuo non può essere eliminato subito, il management deve poter vedere opzioni, impatti e tempi. Qui la decisione non è un dettaglio amministrativo: diventa evidenza di accountability. Se esistono deroghe o accettazioni temporanee, vanno registrate con scadenza e riesame.
Errori comuni da evitare tra DPO e process owner
Il primo errore è nominare owner solo sulla carta. Se l’owner non riceve reminder, non valida evidenze e non partecipa alla remediation, il modello non regge. La nomina deve tradursi in attività periodiche e controllabili.
Il secondo errore è usare il DPO come approvatore universale. Questo può creare confusione tra consulenza, monitoraggio e decisione operativa. Il contributo del DPO deve essere visibile, ma la responsabilità del trattamento rimane nel modello del titolare e nelle funzioni che gestiscono il processo.
Il terzo errore è separare privacy, sicurezza e procurement. Molti rischi privacy nascono da sistemi, accessi, fornitori, retention e trasferimenti. Senza un collegamento operativo tra queste aree, il registro resta descrittivo e i controlli non intercettano i cambiamenti reali.
Il quarto errore è non gestire le versioni. Procedure, informative, contratti, DPIA e registri devono mostrare quale versione era valida in un certo momento. Questo è essenziale quando si deve spiegare una decisione presa mesi prima.
Checklist operativa per partire in 30 giorni
La checklist seguente non è una valutazione legale. È un modo pratico per impostare un sistema dimostrabile e assegnare responsabilità reali tra DPO e process owner.
| Giorni | Attività | Output verificabile |
|---|---|---|
| 1-5 | Identificare i trattamenti prioritari e i relativi process owner | Elenco trattamenti critici con owner e deputy |
| 6-10 | Definire RACI privacy per registro, DPIA, incidenti, fornitori e richieste interessati | Matrice approvata e comunicata |
| 11-15 | Collegare ogni trattamento prioritario a controlli minimi e frequenza | Catalogo controlli con responsabili |
| 16-20 | Mappare evidenze richieste per ogni controllo | Evidence map con formato, fonte e validatore |
| 21-25 | Aprire remediation per gap già noti | Registro finding con owner, scadenze e stato |
| 26-30 | Eseguire una mini verifica campionaria | Report con prove raccolte e azioni correttive |
A fine mese, l’obiettivo non è avere un programma perfetto. È poter dimostrare che esiste un modello di governo, che i ruoli sono assegnati, che i controlli producono prove e che i gap entrano in un ciclo di remediation.
Come usare AuditReady senza trasformare il tema in burocrazia
Se il problema è raccogliere evidenze, collegarle ai controlli e mantenere tracciabilità tra DPO, process owner e auditor, ha senso valutare uno spazio di lavoro dedicato. AuditReady è pensato per centralizzare evidenze, controlli, rischi, incidenti, registri privacy e audit pack, con ownership, versioni e audit trail.
Per un percorso orientato al GDPR, puoi partire dalla pagina dedicata alla preparazione di un audit pack GDPR. L’obiettivo non è sostituire il giudizio del DPO o del consulente legale, ma rendere più ordinato e verificabile il lavoro operativo che serve a dimostrare la conformità.
FAQ
Il DPO può essere anche process owner? In generale è una situazione da valutare con attenzione, perché il DPO deve operare con autonomia e senza conflitti di interessi. Dal punto di vista operativo, è preferibile separare il ruolo di consulenza e monitoraggio dalla responsabilità diretta del processo, documentando eventuali eccezioni.
Qual è la prova minima che un process owner sta davvero governando un trattamento? Servono almeno una nomina o assegnazione del ruolo, una revisione periodica del trattamento, controlli associati, evidenze validate e remediation chiuse o motivate. La sola presenza del nome nel registro non basta.
Il DPO deve approvare tutte le DPIA? Il DPO deve fornire consulenza e monitorare l’esecuzione delle DPIA quando previste. La decisione finale e l’allocazione delle risorse restano nel perimetro del titolare e delle funzioni responsabili, secondo il modello organizzativo adottato.
Quanto spesso va rivista la matrice delle responsabilità privacy? Almeno quando cambiano processi, sistemi, fornitori, ruoli organizzativi o rischi rilevanti. Molte organizzazioni prevedono anche una revisione periodica, per esempio annuale, da documentare con versione e approvazione.
Come si dimostra che una remediation privacy è stata chiusa? Occorre conservare il finding iniziale, l’azione assegnata, l’owner, la scadenza, la prova dell’intervento, la verifica di efficacia e l’approvazione di chiusura. Se resta rischio residuo, va documentata la decisione.
audit-ready evidence pack demo / not legal advice