Gli audit raramente falliscono per un singolo documento mancante. Più spesso emergono non conformità perché controlli, responsabilità ed evidenze sono stati gestiti a posteriori, quando ormai è difficile ricostruire decisioni, approvazioni e attività operative. La prevenzione inizia molto prima della visita dell’auditor: nasce nel modo in cui l’organizzazione lavora ogni settimana.
Prepararsi bene significa trasformare l’audit da evento straordinario a verifica naturale di un sistema già ordinato. In pratica, bisogna sapere quali requisiti si applicano, quali controlli li coprono, chi li esegue, quali prove vengono prodotte e come si correggono gli scostamenti. Questo approccio è vicino alla logica della compliance come sistema continuo, dove l’obiettivo non è compilare documenti all’ultimo minuto, ma mantenere un perimetro verificabile nel tempo.
Perché le non conformità nascono prima dell’audit
Un audit rileva un problema, ma quasi mai lo crea. Quando le non conformità emergono durante la verifica, la causa è spesso precedente: un requisito interpretato in modo vago, un controllo non assegnato, una prova archiviata senza contesto o un cambiamento organizzativo non aggiornato nella documentazione.
Questo vale per GDPR, NIS2, DORA, ISO 27001, AI Act e Modello 231. Cambiano gli obblighi specifici, ma resta identico il principio operativo: ogni requisito deve essere tradotto in attività controllabili e dimostrabili. Se questa traduzione manca, l’auditor non trova una catena logica tra norma, rischio, controllo ed evidenza.
La prevenzione ha quindi una dimensione pratica. Non si tratta di “fare più compliance”, ma di ridurre l’ambiguità. Un’organizzazione che sa dire chi fa cosa, con quale frequenza, dove si trova la prova e quale rischio viene mitigato è già molto più vicina a un audit senza sorprese.
Mappare requisiti, controlli e responsabilità
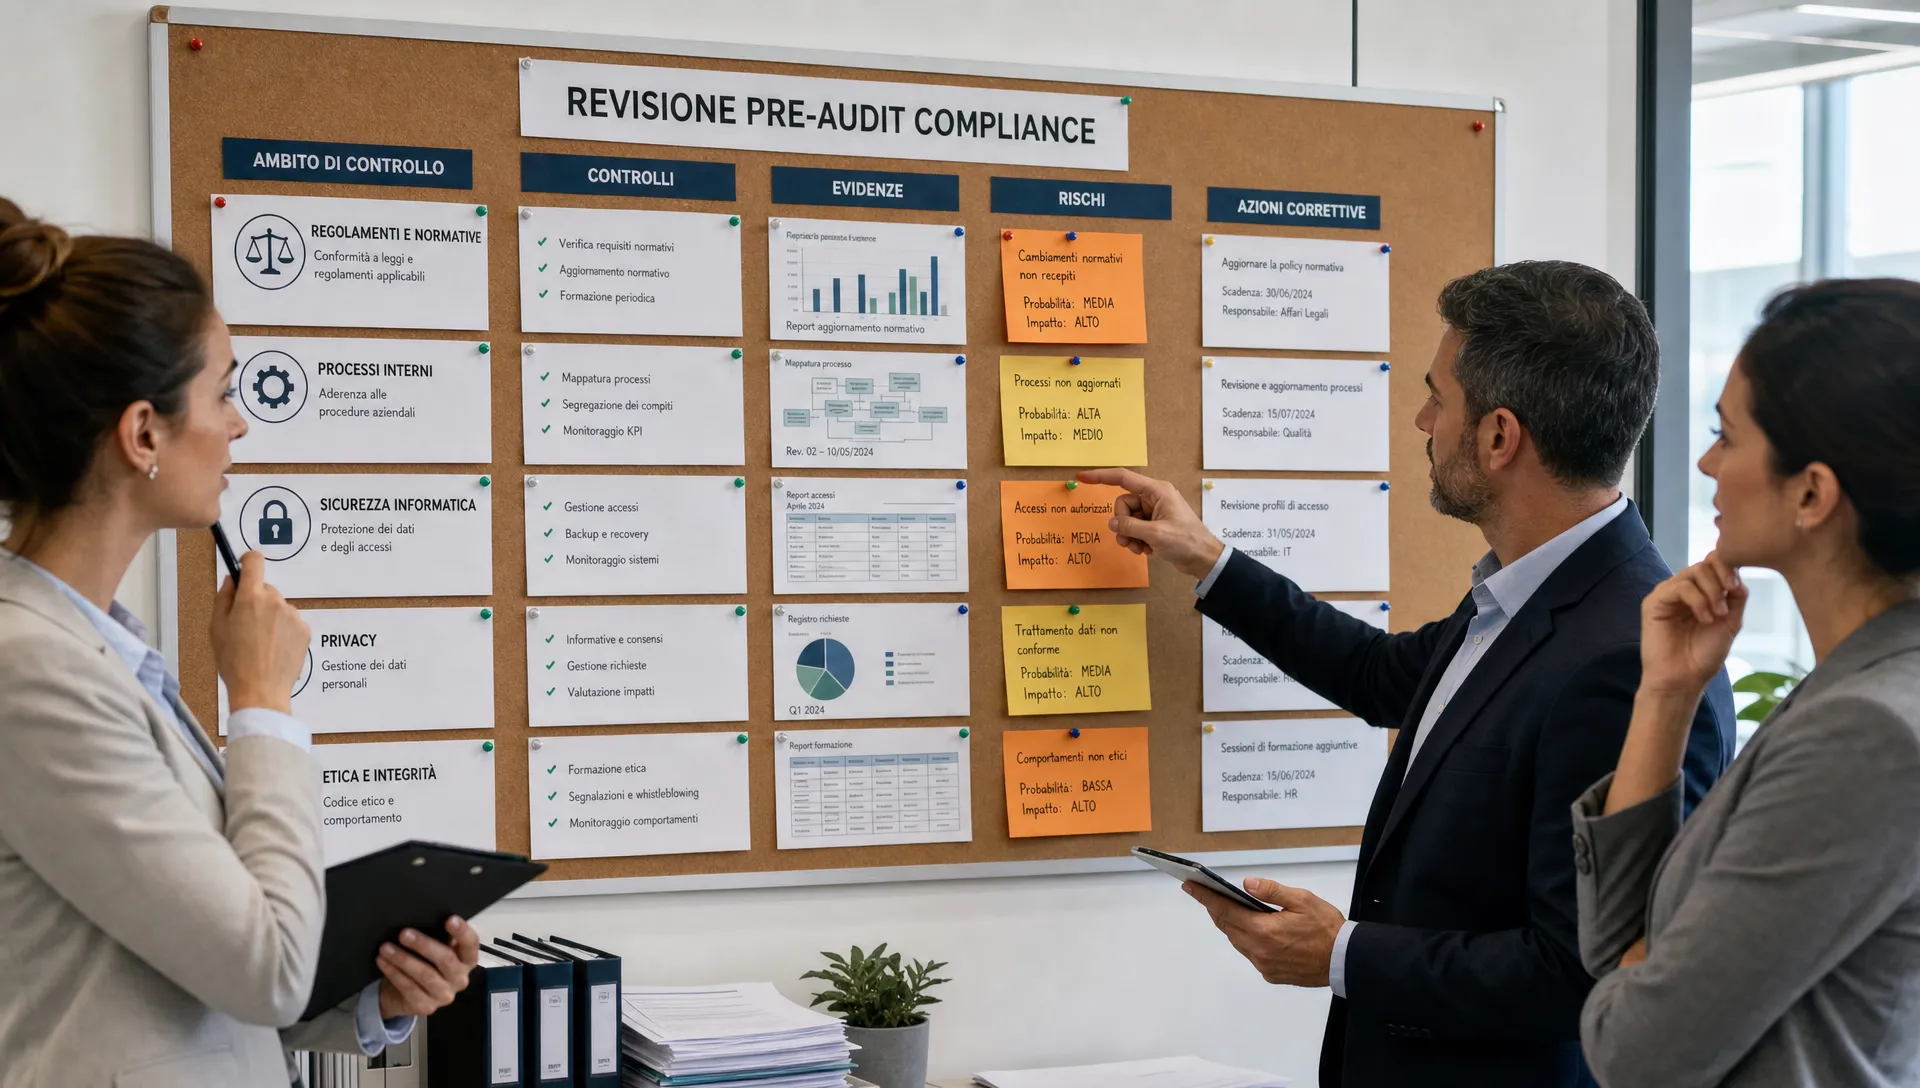
Per prevenire le non conformità, ogni requisito rilevante deve avere un corrispondente controllo operativo. Un requisito lasciato come testo normativo resta difficile da verificare; un controllo, invece, descrive un comportamento atteso, una frequenza, un responsabile e un risultato osservabile.
La mappatura dovrebbe partire dal perimetro reale dell’organizzazione. Quali processi trattano dati personali? Quali servizi digitali sono critici? Quali fornitori incidono sulla continuità operativa? Quali funzioni approvano accessi, incidenti, modifiche e trattamenti? Senza questa fotografia iniziale, anche una checklist ben scritta rischia di coprire aree non prioritarie e lasciare scoperte quelle decisive.
| Area | Domanda preventiva | Evidenza attesa | Segnale da indagare |
|---|---|---|---|
| GDPR e privacy | Il trattamento ha finalità, base giuridica e ruoli aggiornati? | Registro dei trattamenti, DPIA se necessaria, informative | Nuovo trattamento non censito |
| NIS2 e sicurezza | Gli incidenti sono classificati, gestiti e riesaminati? | Ticket, report, escalation, lesson learned | Incidenti chiusi senza analisi |
| DORA e fornitori ICT | I fornitori critici sono valutati e monitorati? | Inventario, contratti, SLA, valutazioni periodiche | Contratto critico senza owner |
| ISO 27001 e accessi | Gli accessi sono concessi, rivisti e revocati in modo tracciabile? | Report di review, approvazioni, log di revoca | Account orfani o privilegi eccessivi |
Definire owner, frequenza e criteri di accettazione
Molte non conformità non dipendono dall’assenza totale di un controllo, ma dalla sua esecuzione incoerente. Un controllo “esiste” sulla carta, ma nessuno sa con certezza quando deve essere svolto, chi deve approvarlo o quale evidenza sia sufficiente.
Per evitare questa zona grigia, ogni controllo dovrebbe avere almeno tre elementi: un owner responsabile, una frequenza definita e un criterio di accettazione. Per esempio, una revisione degli accessi trimestrale non è completa solo perché è stato esportato un file: serve sapere chi ha verificato gli accessi, quali anomalie sono state rilevate, quali revoche sono state eseguite e dove si trova la prova della chiusura.
Questa impostazione riduce il rischio di discussioni durante l’audit. L’auditor non deve interpretare intenzioni o cercare indizi dispersi, perché trova un processo leggibile e replicabile.
Controllare le evidenze mentre vengono prodotte
Le non conformità diventano più probabili quando le evidenze vengono raccolte solo a ridosso dell’audit. In quel momento i team cercano email, screenshot, esportazioni, verbali e ticket, ma spesso manca il contesto che rende una prova davvero verificabile.
Un’evidenza utile non è soltanto un file. Deve mostrare a quale controllo si riferisce, quando è stata prodotta, da chi è stata approvata e quale periodo copre. Se un report sugli accessi non indica il perimetro applicativo, la data di estrazione o l’esito della revisione, potrebbe non bastare anche se tecnicamente contiene informazioni corrette.
Per questo conviene definire uno standard minimo di qualità delle prove. Nella pratica, ogni evidenza dovrebbe chiarire:
- Il controllo o requisito a cui si collega
- Il periodo o evento coperto
- Il responsabile dell’attività
- L’esito della verifica
- Le eventuali azioni correttive aperte o chiuse
Chi vuole approfondire questo punto può partire dalla gestione delle evidenze di audit, perché la tracciabilità delle prove è uno dei fattori più importanti per ridurre contestazioni e richieste integrative.
Individuare segnali di rischio prima che diventino problemi
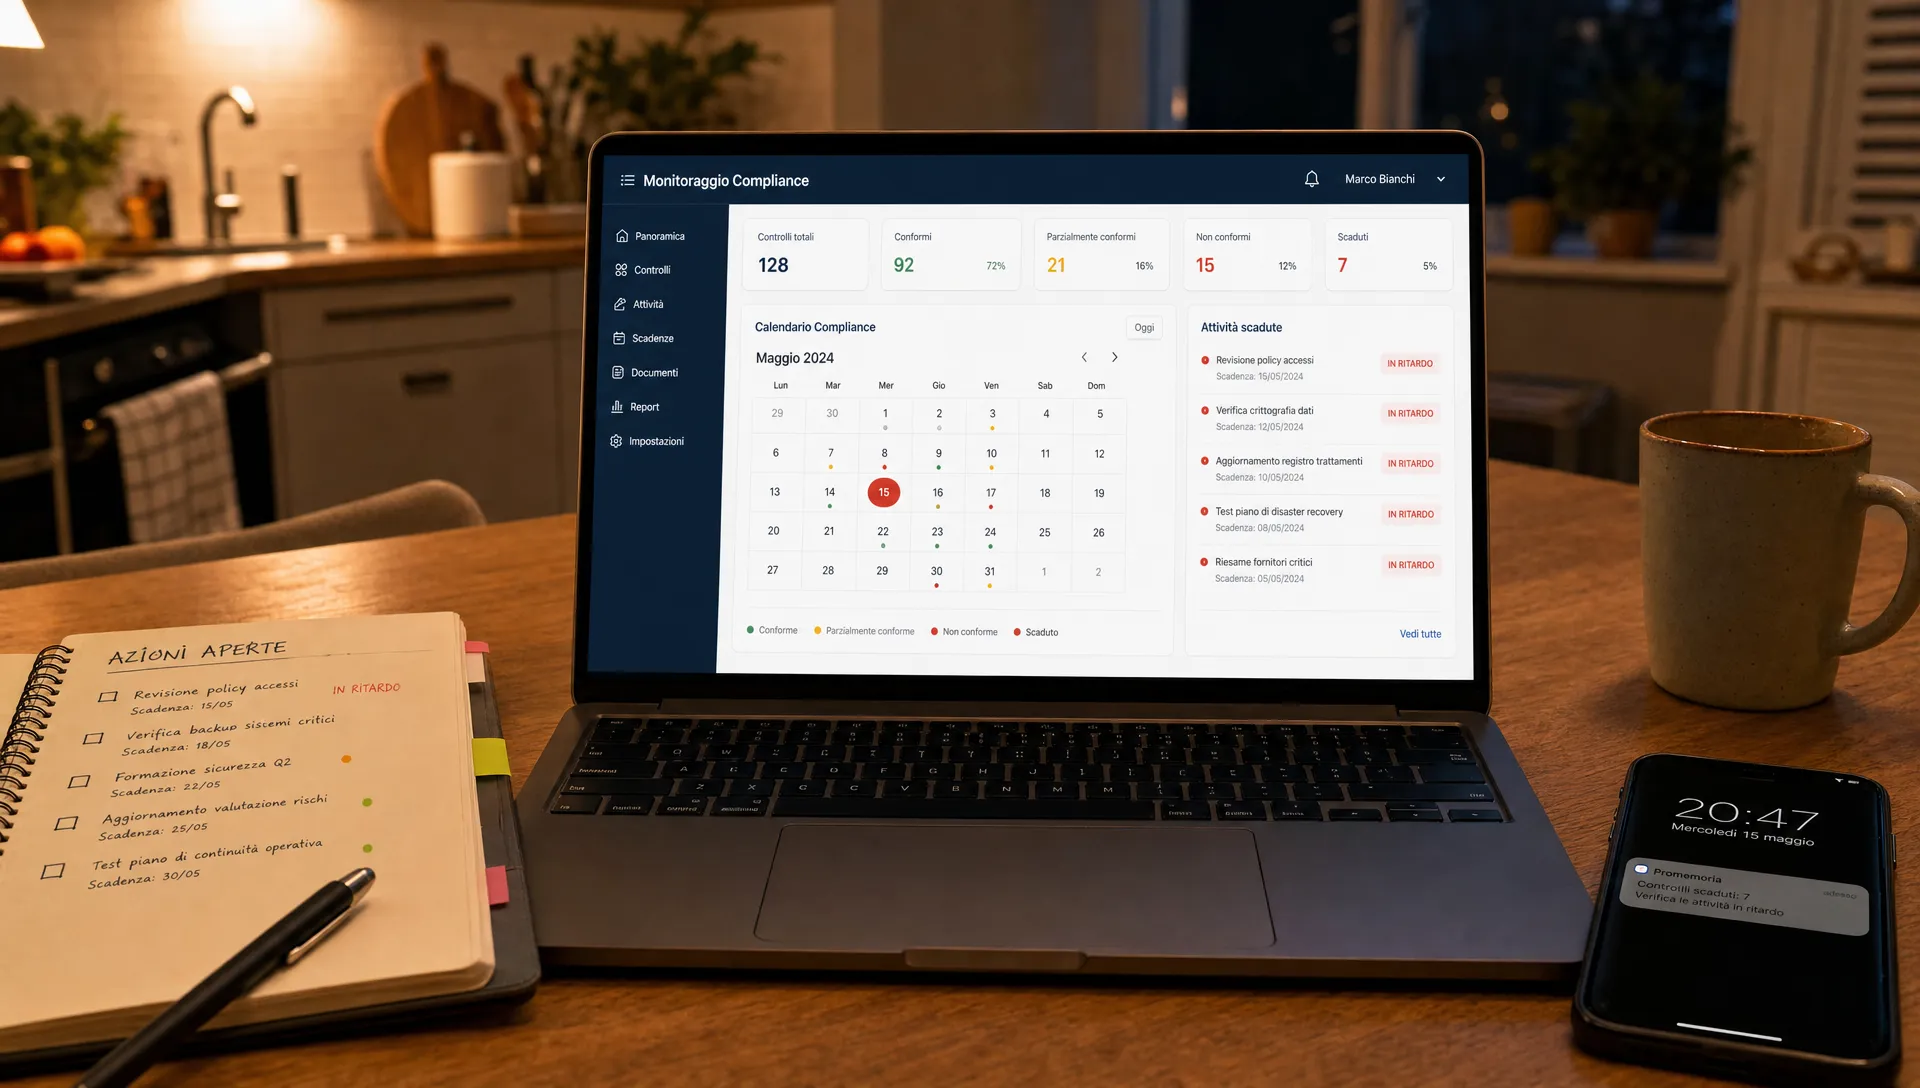
Gli indicatori operativi aiutano a intercettare le non conformità prima che arrivino all’audit. Non servono decine di metriche: bastano pochi segnali collegati ai controlli più critici e osservati con regolarità.
Esempi concreti sono la percentuale di controlli eseguiti in ritardo, il numero di evidenze respinte in revisione, gli incidenti senza analisi delle cause, i fornitori critici senza valutazione aggiornata o le eccezioni di accesso aperte oltre la scadenza. Questi dati non dimostrano automaticamente un problema di conformità, ma indicano dove guardare prima che l’auditor lo faccia.
La revisione periodica dei segnali deve essere breve e orientata alle decisioni. Se un controllo è spesso in ritardo, il punto non è solo sollecitare l’owner: bisogna capire se la frequenza è realistica, se mancano risorse, se l’evidenza richiesta è troppo complessa o se il controllo è stato progettato male.
Verificare il design dei controlli, non solo l’esecuzione
Un controllo può essere eseguito puntualmente e produrre comunque non conformità se non è progettato per mitigare il rischio giusto. Questo è un errore comune: l’organizzazione dimostra di aver fatto qualcosa, ma non riesce a provare che quel qualcosa sia adeguato rispetto al requisito.
La verifica del design risponde a domande diverse dalla verifica operativa. Il controllo copre davvero il rischio? La frequenza è proporzionata? L’owner ha autorità sufficiente? L’evidenza prodotta è verificabile da una terza parte? Le eccezioni sono gestite? Se una sola di queste domande resta senza risposta, il controllo può apparire debole anche quando viene svolto.
Per i controlli più critici, è utile una revisione preventiva del disegno. La valutazione del design dei controlli permette di correggere problemi strutturali prima che diventino rilievi formali, soprattutto in aree come access management, incident response, privacy governance, continuità operativa e gestione dei fornitori.
Eseguire mini audit interni a cadenza regolare
Un modo efficace per ridurre le non conformità è simulare l’audit in anticipo, ma su porzioni limitate del perimetro. Un mini audit mensile o trimestrale su un processo specifico può rivelare lacune che una revisione annuale scoprirebbe troppo tardi.
La logica è semplice: scegliere un requisito, selezionare i controlli collegati, verificare le evidenze disponibili e intervistare l’owner. L’obiettivo non è creare pressione sui team, ma misurare la maturità reale del sistema. Se la prova non è chiara, se il controllo non è stato eseguito o se il responsabile non conosce il processo, l’organizzazione ha ancora tempo per correggere.
I mini audit funzionano meglio quando sono documentati con lo stesso rigore dell’audit ufficiale. Vanno registrati ambito, criteri, risultati, rilievi, azioni correttive e decisioni. In questo modo diventano anche evidenze di governance, perché dimostrano che l’organizzazione non aspetta l’audit esterno per controllare se stessa.
Gestire remediation e scadenze senza rincorrere l’audit
Per evitare che le non conformità si ripetano, ogni scostamento rilevato internamente deve trasformarsi in un’azione correttiva tracciabile. La remediation non dovrebbe limitarsi a “caricare il documento mancante”, perché spesso il documento è solo il sintomo di un processo incompleto.
Una buona azione correttiva parte dalla causa. Se una revisione fornitori non è stata completata, la causa può essere l’assenza di owner, un inventario non aggiornato o un flusso di approvazione poco chiaro. Correggere solo l’evidenza risolve il problema per l’audit imminente, ma lo lascia pronto a riapparire alla verifica successiva.
| Elemento della remediation | Perché è utile prima dell’audit |
|---|---|
| Causa radice | Evita correzioni superficiali |
| Owner dell’azione | Rende chiara la responsabilità |
| Scadenza | Impedisce che il rilievo resti aperto indefinitamente |
| Evidenza di chiusura | Dimostra che la correzione è stata completata |
| Verifica di efficacia | Conferma che il problema non si è ripresentato |
La remediation dovrebbe essere riesaminata in riunioni brevi, con priorità ai rischi più alti e agli obblighi più sensibili. L’audit non premia l’assenza assoluta di problemi, che in organizzazioni complesse è poco realistica; premia la capacità di rilevarli, valutarli, correggerli e dimostrare il percorso seguito.
Come AuditReady aiuta a prevenire le non conformità
AuditReady supporta la prevenzione delle non conformità centralizzando evidenze, controlli, rischi, incidenti, registri privacy e governance in un unico workspace operativo. Questo riduce la dispersione tipica di cartelle, fogli di calcolo, email e strumenti separati.
In un contesto multi-framework, la stessa evidenza può essere rilevante per più obblighi. Una piattaforma strutturata permette di collegare controlli, responsabilità e prove senza duplicare lavoro inutilmente. Funzionalità come tracciamento di audit e controlli, gestione di rischi e incidenti, workflow per registri privacy, accessi basati sui ruoli, condivisione sicura dei documenti ed export strutturati aiutano i team a mantenere ordine prima della verifica.
Il vantaggio principale non è solo archiviare meglio, ma rendere il sistema interrogabile. Quando un auditor chiede una prova, il team deve poter ricostruire rapidamente perimetro, owner, stato del controllo ed evidenza collegata. Questo è il punto in cui la compliance passa da raccolta documentale a operatività verificabile.
Errori da evitare nella preparazione pre-audit
Anche team maturi possono generare non conformità se impostano la preparazione come un progetto isolato. L’errore più comune è aprire una “war room” poche settimane prima dell’audit e chiedere a tutti di recuperare prove arretrate. A quel punto molte evidenze esistono solo come tracce parziali e richiedono interpretazioni.
Un secondo errore è concentrarsi solo sui documenti di policy. Le policy sono necessarie, ma l’audit verifica anche se sono state applicate. Una procedura di incident response non basta se gli incidenti reali non mostrano classificazione, escalation, comunicazioni e chiusura documentata.
Un terzo errore è ignorare le eccezioni. Le eccezioni non sono automaticamente negative, purché siano approvate, motivate, temporanee e monitorate. Se invece restano aperte senza owner o scadenza, diventano segnali di debolezza del controllo.
Domande frequenti
Quanto tempo prima dell’audit bisogna iniziare la prevenzione? Idealmente la prevenzione dovrebbe essere continua. Se l’audit è già programmato, una revisione strutturata dovrebbe iniziare almeno alcune settimane prima, dando priorità a controlli critici, evidenze mancanti, azioni correttive aperte e aree ad alto rischio.
Qual è la differenza tra rilievo interno e non conformità formale? Un rilievo interno è una criticità individuata dall’organizzazione prima della verifica ufficiale. Una non conformità formale è rilevata dall’auditor rispetto a criteri definiti. Intercettare i rilievi internamente consente di correggere prima che diventino risultati dell’audit.
Le checklist sono sufficienti per prevenire problemi in audit? Le checklist aiutano a non dimenticare passaggi, ma non bastano. Servono controlli assegnati, evidenze verificabili, responsabilità chiare, gestione delle eccezioni e follow-up delle azioni correttive.
Come si dimostra che un controllo è davvero efficace? Bisogna mostrare che il controllo è progettato per mitigare un rischio specifico, viene eseguito con la frequenza prevista, produce evidenze coerenti e genera azioni correttive quando emergono anomalie.
Arrivare all’audit con un sistema già verificabile
Prevenire i rilievi non significa inseguire la perfezione documentale. Significa costruire un sistema in cui requisiti, controlli, rischi, owner, evidenze e remediation siano collegati e aggiornati. Quando questa struttura esiste, l’audit diventa una conferma del lavoro già svolto, non una corsa contro il tempo.
Se vuoi organizzare evidenze, controlli e responsabilità in un workspace pensato per la compliance operativa, puoi scoprire AuditReady e valutare come rendere la tua preparazione agli audit più tracciabile, ordinata e sostenibile.