Un registro dei trattamenti approvato due anni fa, con il campo dell'ultimo riesame vuoto e nessuna firma del titolare, non dimostra che il controllo sia stato eseguito. Dimostra solo che qualcuno, in un momento non identificato, ha prodotto un file. È il rilievo che ricorre più spesso in audit, e quasi mai riguarda l'assenza della policy: riguarda l'impossibilità di ricostruire chi ha deciso, quando e su quale evidenza.
La situazione è nota a chi prepara le revisioni. La richiesta di prove arriva con due settimane di preavviso, le tracce sono sparse tra caselle di posta, cartelle personali e ticket chiusi, e la ricostruzione avviene a memoria. Il DPO sa che il test di ripristino è stato fatto, ma non sa dove sia il verbale. Il responsabile IT ricorda l'incidente, non la valutazione del rischio che ha portato a non notificarlo.
Questo articolo ha un taglio operativo, non legale. Non spiega come interpretare il Regolamento, ma come organizzare trattamenti, responsabilità e prove affinché un terzo possa verificarle. Nel lavoro quotidiano su GDPR and privacy, la differenza tra un'organizzazione che passa l'audit e una che lo subisce sta in una catena di evidenze continua, non in un archivio di documenti.
Indice
- Perché il GDPR fallisce in audit, non nelle policy
- GDPR and privacy, i sette principi dell'articolo 5 e le prove che li dimostrano
- Chi decide e chi verifica
- Dalla richiesta alla risposta documentata
- Registro dei trattamenti, DPIA e fornitori come registri vivi
- Dimostrare la gestione dalla rilevazione alla notifica
- Errori comuni e checklist pre-audit
- Domande frequenti su GDPR and privacy operativo
Perché il GDPR fallisce in audit, non nelle policy
La policy è la parte facile. Si scrive una volta, si approva, si pubblica, e da quel momento l'organizzazione ritiene di aver chiuso il capitolo. In audit il capitolo si riapre subito, perché la domanda non è cosa avete scritto, ma cosa avete eseguito e come lo potete dimostrare. Tre cose vengono confuse con regolarità: avere una policy, provare che un controllo è stato eseguito nel periodo dichiarato, e saper distinguere un'eccezione autorizzata e a tempo da una non conformità e da un incidente.
Le tre categorie hanno percorsi diversi e vanno tenute separate nei registri. Un'eccezione è una deroga consapevole, con un owner, una scadenza e un rischio residuo accettato da chi ne ha l'autorità. Una non conformità è uno scostamento da un requisito, con un finding e un piano di rimedio. Un incidente è un evento che richiede una valutazione di rischio e, se ne ricorrono i presupposti, una notifica. Mescolarle produce il difetto più frequente: eccezioni che scadono in silenzio e diventano regole non dichiarate.
La domanda che decide l'esito: non «avete una policy?» ma «mostratemi l'evidenza che questo controllo è stato eseguito nel periodo che dichiarate».
Il volume degli eventi rende la prova della gestione importante quanto la prevenzione. Dal 25 maggio 2018, data di piena applicazione del GDPR, al 30 giugno 2025 il Garante per la protezione dei dati personali ha registrato 12.502 notifiche di violazione dei dati personali in Italia, come documenta il bilancio di applicazione del Regolamento UE. Sono oltre sette anni in cui la notifica ex articolo 33 è diventata un processo operativo stabile: rilevazione, valutazione del rischio, decisione, comunicazione all'autorità, conservazione delle evidenze.
La catena probatoria che regge una revisione ha sempre la stessa forma:
- Requisito: la norma o la clausola contrattuale che impone il controllo.
- Controllo operativo: l'attività concreta che soddisfa il requisito, con frequenza definita.
- Owner: la persona che risponde del controllo, non il team.
- Evidenza datata e verificabile: un'esportazione con identificativo del sistema, non uno screenshot.
- Traccia di audit immutabile: la registrazione di chi ha caricato, modificato o approvato l'evidenza.
- Gestione dei rilievi e remediation: il finding con severità, scadenza e prova di chiusura.
Il resto dell'articolo segue questa catena: la tabella dei principi con le evidenze minime, il modello dei ruoli, le regole per diritti, registri, DPIA e data breach, e una checklist da usare prima dell'audit. Il comune denominatore non cambia. Un'attività non tracciata è, per un revisore, un'attività che non è stata svolta.
GDPR and privacy, i sette principi dell'articolo 5 e le prove che li dimostrano
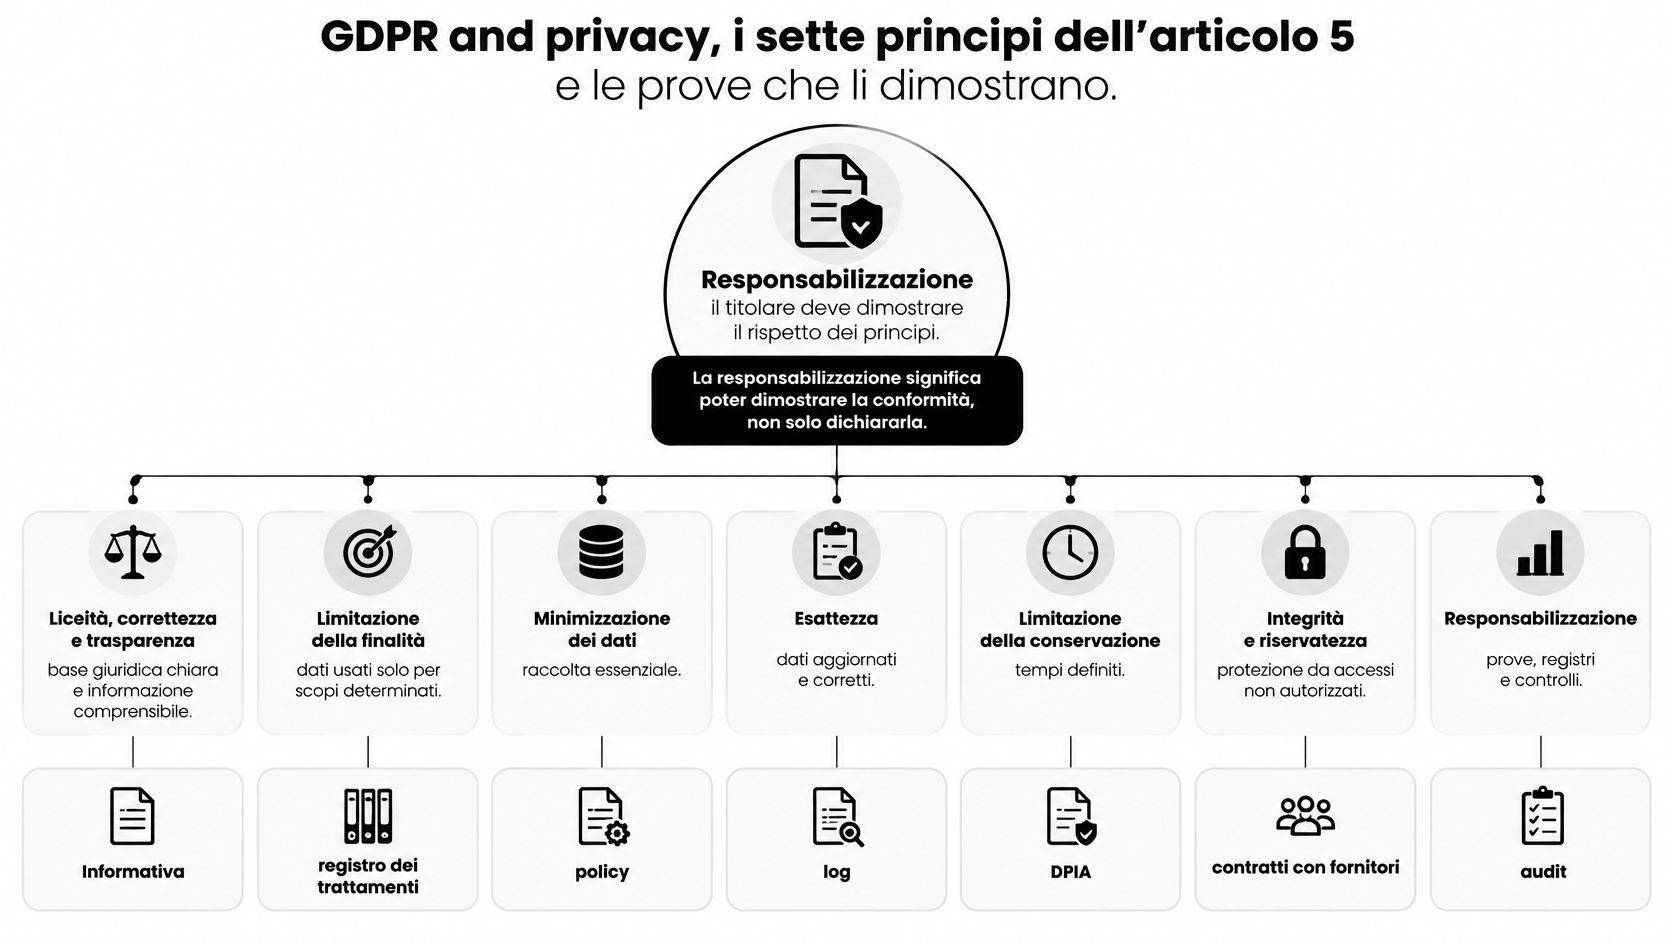
L'articolo 5, paragrafo 2, sposta l'onere sul titolare: non basta rispettare i principi, bisogna essere in grado di dimostrarlo. È il principio di responsabilizzazione, e in pratica trasforma ogni riga del registro in un'affermazione che qualcuno dovrà sostenere davanti a un revisore. Un principio dichiarato senza un controllo associato resta un'opinione.
L'intensità della vigilanza chiarisce il contesto. Nel 2025 il Garante italiano ha adottato 807 provvedimenti collegiali, ha risposto a 4.288 reclami e a 145.846 segnalazioni, ha svolto 130 ispezioni e ha emesso 506 provvedimenti correttivi e sanzionatori, con somme riscosse per sanzioni superiori a 37 milioni di euro, secondo il rapporto annuale del Garante. Il rapporto tra 130 ispezioni e 506 provvedimenti mostra che l'enforcement non passa solo dai controlli sul campo: passa anche da istruttorie, reclami e segnalazioni, dove l'organizzazione deve produrre documenti entro tempi definiti.
La mappa seguente collega i sette principi alla documentazione che li sostiene, e vale come promemoria visivo da usare durante la ricostruzione del fascicolo.
La tabella delle evidenze minime
La tabella va letta come una griglia di controllo, non come un elenco da spuntare. Per ogni principio esiste almeno un documento o un'esportazione che lo rende verificabile, e quel documento deve avere una data.
| Principio | Cosa richiede | Evidenza minima verificabile |
|---|---|---|
| Liceità, correttezza e trasparenza | Base giuridica documentata per ogni trattamento e informativa coerente | Registro con base giuridica e informativa versionata con data |
| Limitazione della finalità | Finalità esplicite e verifica di compatibilità per ogni nuovo uso | Scheda finalità approvata e verbale di valutazione dei nuovi usi |
| Minimizzazione | Trattare solo i dati necessari alla finalità | Elenco dei campi per processo e verifica periodica dei moduli |
| Esattezza | Dati aggiornati e correzioni tracciate | Log delle rettifiche con data e richiedente |
| Limitazione della conservazione | Tempi di conservazione definiti e cancellazione eseguita | Regola di retention e log delle cancellazioni con data e sistema |
| Integrità e riservatezza | Misure tecniche e organizzative adeguate al rischio | Esiti datati di verifica degli accessi, della cifratura e dei ripristini di backup |
| Responsabilizzazione | Capacità di dimostrare la conformità in ogni momento | Registri, evidenze datate e assegnazioni con owner e scadenze |
Le righe si leggono al contrario rispetto a come sono scritte. Non si parte dal principio per cercare un documento, si parte da ciò che l'organizzazione fa e si verifica se la prova esiste. Un modulo di iscrizione che chiede la data di nascita dove non serve è una prova contraria alla minimizzazione, qualunque cosa dichiari la policy.
La liceità si dimostra con una base giuridica registrata per singolo trattamento, non con un'informativa generica. Chi vuole vedere come si struttura questa corrispondenza trova una trattazione dedicata nell'approfondimento sul principio di liceità. La limitazione della conservazione, invece, si prova solo con il log delle cancellazioni: una regola di retention scritta e mai applicata è, in audit, peggio di nessuna regola, perché documenta una promessa non mantenuta.
Sull'integrità e la riservatezza la prova utile non è la configurazione del sistema al momento della verifica, ma l'esito datato dei test condotti nel periodo: verifica degli accessi, stato della cifratura, ripristino dei backup riuscito. Un report di vulnerabilità senza data e senza owner non dice nulla sull'esecuzione. La tabella è un punto di partenza: ogni riga va collegata ai controlli effettivamente attivi, con la frequenza con cui vengono eseguiti e il nome di chi ne risponde.
Chi decide e chi verifica
Il titolare determina finalità e mezzi del trattamento; il responsabile, ai sensi dell'articolo 28, tratta i dati solo su istruzione documentata del titolare, entro un contratto che ne definisce oggetto, durata e obblighi di sicurezza. La distinzione non è formale: in un incidente, la prima domanda del revisore è chi avesse titolo per decidere e chi abbia ricevuto l'istruzione.
Il DPO, previsto dall'articolo 39, informa, consiglia e sorveglia. Non esegue i controlli operativi e non li approva al posto del titolare. Se la stessa persona scrive la procedura, esegue il test e ne valida l'esito, il conflitto di interesse è evidente e l'auditor lo rileva subito, perché la verifica perde la sua funzione di controllo indipendente.
Confine da tenere fermo: compliance organizza e documenta, il legale interpreta, il titolare decide. La decisione finale va verbalizzata con data, perché in audit conta chi ha firmato.
Quattro ruoli per ogni controllo, con nomi e non con funzioni generiche: chi propone il controllo e la frequenza, chi lo approva e accetta il rischio residuo, chi lo esegue e registra l'esito, chi lo verifica restando distinto dall'esecutore.
| Fase o Controllo | Decisione o Responsabilità | Evidenza minima verificabile |
|---|---|---|
| Proposta del controllo | Responsabile di processo propone il controllo e la frequenza | Scheda controllo con owner e periodicità |
| Approvazione | Titolare o delegato approva il controllo e accetta il rischio residuo | Verbale datato e firmato |
| Esecuzione | Responsabile operativo esegue il test e ne registra l'esito | Esportazione datata con identificativo del sistema |
| Verifica | DPO o soggetto indipendente verifica l'esito e registra la nota | Nota di verifica datata, distinta dall'owner |
Un test di ripristino dei backup chiarisce la separazione. Il responsabile IT esegue il ripristino su un ambiente di prova e ne registra data, sistema e durata; il DPO verifica che il perimetro del test includa i dati particolari e le copie dei fornitori; il titolare approva il rischio residuo se il tempo di ripristino eccede la soglia accettata. Tre firme, tre responsabilità, una sola evidenza collegata.
Per ogni owner il registro deve riportare un set minimo di campi, altrimenti l'assegnazione è solo un'intenzione:
- Nome e ruolo: la persona fisica, con la funzione ricoperta.
- Controllo assegnato: il riferimento univoco al controllo e alla sua frequenza.
- Scadenza di verifica: la data oltre la quale l'evidenza va rinnovata.
- Sostituto: chi esegue il controllo in caso di assenza, indicato prima, non dopo.
Quando la questione richiede interpretazione giuridica, per esempio la base giuridica di un trattamento borderline o la prevalenza di un obbligo di conservazione, il quesito va portato al consulente competente e il parere va conservato insieme alla decisione. La compliance non sostituisce il legale e non deve fingere di farlo.
Dalla richiesta alla risposta documentata
Una richiesta di accesso arriva alla casella info, viene inoltrata a due persone, una delle quali è in ferie, e riemerge undici giorni dopo. Il termine di un mese regge, ma il percorso no: nessuno sa quali sistemi siano stati interrogati, se il fornitore cloud sia stato coinvolto, se i backup siano stati considerati. È qui che la risposta diventa indifendibile, non nella sua lunghezza.
Il Garante per la protezione dei dati personali ricorda che l'interessato può chiedere copia dei dati e informazioni su finalità, destinatari, origine, conservazione e processi automatizzati, e che il riscontro va fornito senza ritardo e in generale entro un mese. La domanda operativa è un'altra: chi coordina quando CRM, HR, ticketing, backup e provider cloud contengono copie diverse dello stesso dato?
I termini e le prove per ogni diritto
| Diritto | Articolo | Termine di riscontro | Prova minima |
|---|---|---|---|
| Accesso | Art. 15 | Un mese (art. 12, par. 3) | Copia dei dati, log della ricerca per sistema e risposta inviata |
| Rettifica | Art. 16 | Un mese (art. 12, par. 3) | Verifica del dato corretto e log della modifica con data |
| Cancellazione | Art. 17 | Un mese (art. 12, par. 3) | Log di cancellazione per sistema o motivazione documentata del diniego |
| Limitazione | Art. 18 | Un mese (art. 12, par. 3) | Marcatura del dato e comunicazione di sblocco quando applicabile |
| Portabilità | Art. 20 | Un mese (art. 12, par. 3) | Formato di esportazione e prova di consegna |
| Opposizione | Art. 21 | Un mese (art. 12, par. 3) | Valutazione dell'interesse prevalente e decisione motivata |
| Decisioni automatizzate | Art. 22 | Un mese (art. 12, par. 3) | Descrizione della logica, intervento umano e registrazione della revisione |
La tabella vale come promemoria, non come procedura. Il termine di un mese previsto dall'articolo 12, paragrafo 3, è prorogabile nei casi complessi, ma la proroga va comunicata all'interessato con una motivazione, non decisa a posteriori nel fascicolo.
Il percorso di una richiesta
- Verifica dell'identità prima di trattare la richiesta, con un metodo proporzionato al rischio e la data della verifica.
- Registrazione con data di ricezione nel DSAR log, che è il momento da cui decorre il termine.
- Definizione del perimetro su tutti i sistemi pertinenti: CRM, HR, ticketing, marketing automation, backup, fornitori cloud.
- Assegnazione con scadenza a ciascun responsabile di sistema, con richiesta e risposta tracciate.
- Motivazione dei dinieghi parziali quando un obbligo di conservazione o la difesa di un diritto prevalgono sulla cancellazione.
- Conservazione della risposta inviata insieme alla matrice richiesta-sistema-fornitore e alle comunicazioni ai destinatari.
Un esempio ricorrente: una richiesta di accesso arriva via email e viene registrata nel DSAR log lo stesso giorno. Il backup viene escluso con una motivazione tecnica documentata e una data di scadenza legata al ciclo di rotazione. La risposta viene conservata insieme alla matrice che indica, per ogni sistema e fornitore, chi ha cercato, quando e con quale esito.
Il registro DSAR deve collegare identità verificata, data di ricezione, perimetro della ricerca, sistemi e responsabili coinvolti, risposta inviata ed eventuali motivazioni di limitazione o rifiuto, come illustra il Garante nella guida ai diritti dell'interessato. La tracciabilità serve a dimostrare come la risposta è stata costruita, non solo che è partita. Se l'interessato ritiene il trattamento illecito o la risposta insoddisfacente, può presentare reclamo ai sensi dell'articolo 77, e in quel momento il fascicolo diventa la base della difesa.
Un modello di lavoro utile è descritto nell'articolo su come rendere verificabile un sistema GDPR per le richieste: la differenza tra una risposta corretta e una risposta dimostrabile sta nella matrice che collega ogni richiesta ai sistemi e ai fornitori interrogati.
Registro dei trattamenti, DPIA e fornitori come registri vivi
Il registro dell'articolo 30 non è un documento da archiviare dopo l'approvazione. È un inventario che invecchia ogni volta che un processo cambia fornitore, finalità o sistema. Un registro con l'ultima revisione ferma a due anni prima dice al revisore esattamente questo: che nessuno ha guardato.
La compilazione è un'attività ricorrente, con una cadenza dichiarata e un responsabile che la esegue.
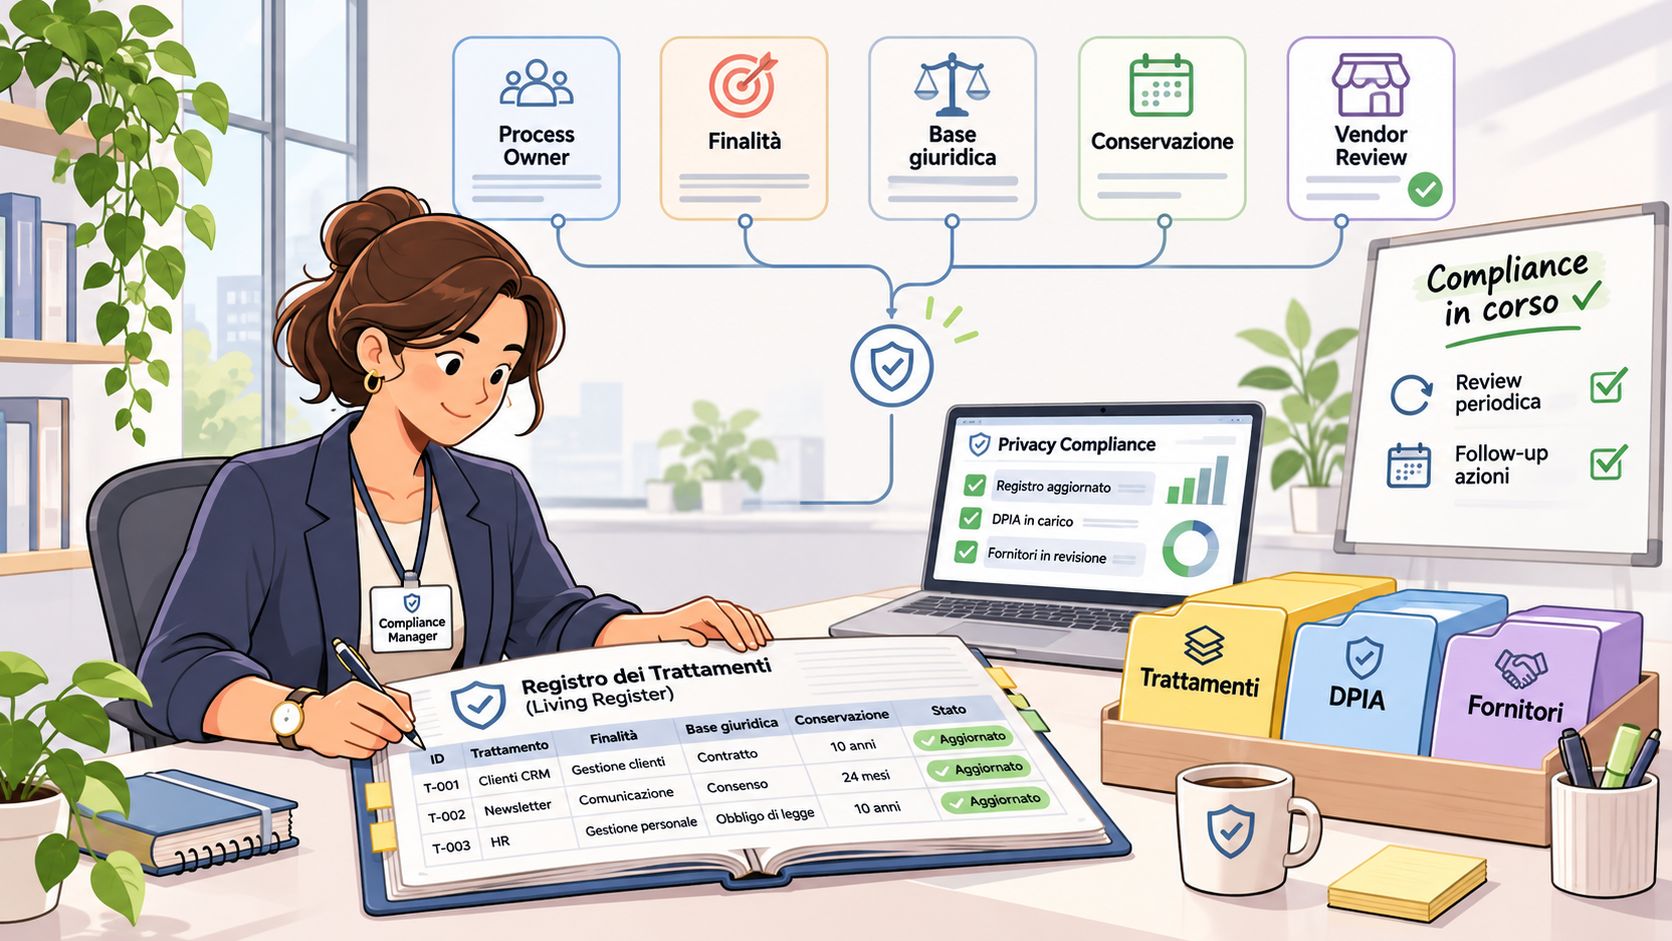
I campi minimi che rendono una riga verificabile:
- Identificativo del trattamento e processo di riferimento, con un owner nominato.
- Finalità e base giuridica, con il rimando all'informativa versionata.
- Categorie di interessati e di dati, comprese le categorie particolari.
- Destinatari e trasferimenti extra UE, con la base del trasferimento.
- Termini di conservazione e il sistema che li applica.
- Misure di sicurezza dichiarate, collegate al controllo che le verifica.
- Data dell'ultimo riesame e nome di chi lo ha eseguito.
DPIA e fornitori, due registri che si parlano
La valutazione d'impatto dell'articolo 35 serve quando il trattamento presenta rischi elevati: profilazione, trattamento su larga scala di dati particolari, monitoraggio sistematico. Il contenuto minimo comprende descrizione del trattamento, necessità e proporzionalità, rischi per i diritti e le libertà, misure previste, parere del DPO e decisione del titolare. Se il rischio residuo resta elevato, va valutata la consultazione preventiva del Garante.
Per i fornitori il registro deve riportare il contratto o l'accordo ai sensi dell'articolo 28, l'elenco dei sub-responsabili, la data dell'ultima evidenza ricevuta, la scadenza della verifica e lo stato della richiesta. Un fornitore senza data dell'ultima evidenza è un fornitore non verificato, anche quando il contratto è firmato e archiviato.
Il video seguente riassume il quadro degli obblighi e aiuta a collocare i singoli adempimenti nel ciclo di vita del trattamento.
Per i sistemi che incorporano modelli di intelligenza artificiale l'inventario cambia forma: si registra il trattamento, il modello o il servizio utilizzato, i dati in ingresso, il punto di supervisione umana e la data dell'ultima revisione. Il sistema resta una componente governata, non un decisore autonomo. Se il modello cambia senza una revisione registrata, il registro non descrive più il trattamento reale, e ogni valutazione costruita sulla versione precedente perde valore probatorio.
Un registro senza data di riesame è un'ipotesi, non un registro.
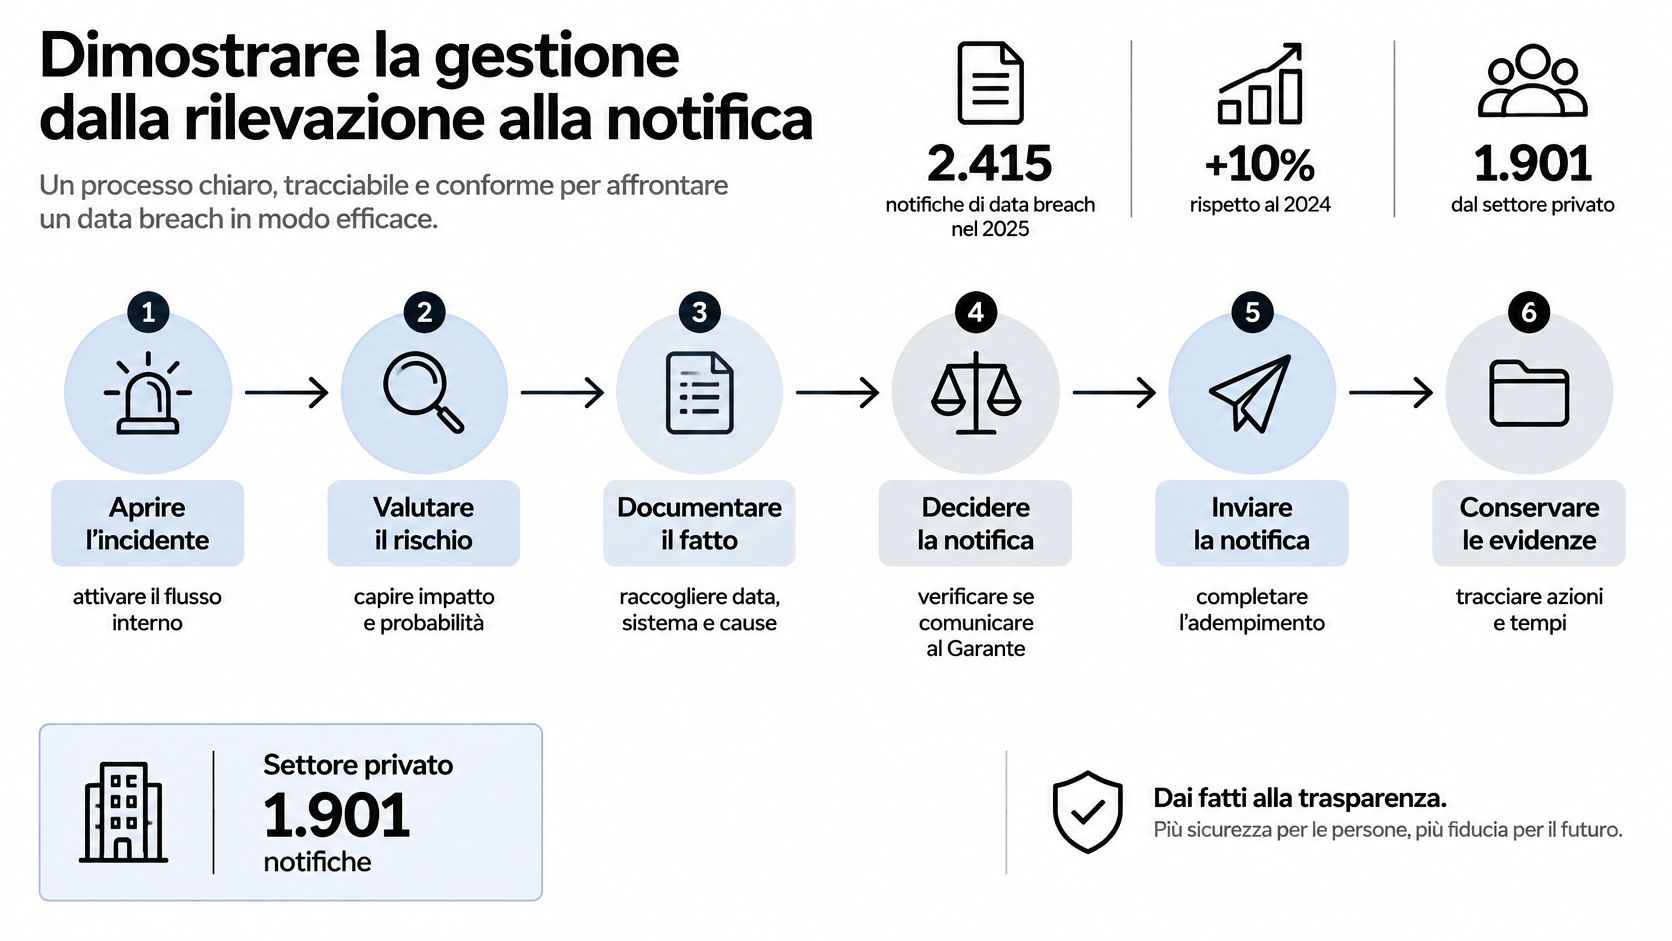
Dimostrare la gestione dalla rilevazione alla notifica
Nel 2025 il Garante per la protezione dei dati personali ha registrato in Italia 2.415 notifiche di data breach, con un aumento del 10% rispetto al 2024; 1.901 casi provenivano dal settore privato, soprattutto da PMI, professionisti e imprese di telecomunicazioni, energia, banche e servizi, come riporta il rapporto annuale 2025 del Garante. La concentrazione nel settore privato riguarda da vicino le aziende che trattano dati per conto di clienti regolamentati.
Un numero così alto di notifiche non indica che le organizzazioni italiane siano più vulnerabili. Indica che la notifica è diventata un processo ordinario, e che la qualità del processo si vede nel fascicolo. L'articolo 33 richiede di qualificare natura, categorie e numero approssimativo di interessati e dati, stimare le conseguenze e documentare le misure adottate, entro 72 ore dalla conoscenza della violazione.
Sei passi e la prova attesa per ciascuno
- Aprire l'incidente con timestamp di rilevazione, sistema e fornitore coinvolti. La prova è il ticket con data e ora, non il ricordo di chi era in reperibilità.
- Qualificare l'evento con le categorie di dati e di interessati coinvolti e il numero approssimativo, indicando la fonte del conteggio.
- Valutare il rischio per i diritti e le libertà, registrando il ragionamento anche quando la conclusione è che non sussiste obbligo di notifica.
- Decidere sulla notifica entro le 72 ore, motivando il ritardo se il termine viene superato.
- Valutare la comunicazione agli interessati nei casi previsti dall'articolo 34, con la stessa logica di tracciamento e la prova dell'invio.
- Chiudere con il piano di rimedio, allegando l'evidenza che le misure sono state applicate e verificate da qualcuno diverso da chi le ha eseguite.
Il caso che vale più di tutti gli altri è la decisione di non notificare. Un accesso non autorizzato a un file HR, rilevato e contenuto in poche ore, può chiudersi senza notifica se la valutazione è motivata, datata e firmata dal titolare: categorie di dati coinvolti, numero di interessati, assenza di esfiltrazione, misure già attive, assenza di rischio elevato per i diritti. Il verbale è ciò che distingue una decisione da una dimenticanza, e in una revisione successiva è l'unico elemento che parla per l'organizzazione.
Una decisione di non notificare è un atto, non un silenzio. Se non è scritta e datata, in audit non esiste.
Il registro privacy e il registro degli incidenti cyber non sono lo stesso oggetto, e gli obblighi non coincidono. NIS2, recepita in Italia con il D.Lgs. 138/2024 e coordinata dall'ACN, e DORA, Regolamento UE 2022/2554 per il settore finanziario, impongono notifiche con soglie e canali propri, che si affiancano all'articolo 33 senza sostituirlo. Duplicare i registri crea incoerenze e fa perdere tempo proprio nelle prime ore. La soluzione è un registro unico degli eventi, con campi condivisi e notifiche distinte per destinatario, canale e scadenza.
La tracciabilità non è un esercizio amministrativo. Serve a dimostrare la responsabilizzazione ai sensi dell'articolo 5, paragrafo 2, e a ricostruire perché una determinata misura tecnica e organizzativa sia stata scelta rispetto a un'alternativa. Sul calcolo delle 72 ore e sulla sequenza degli adempimenti, la guida su cosa fare quando un data breach va notificato entro 72 ore entra nel dettaglio operativo.
Errori comuni e checklist pre-audit
Un auditor raramente contesta la policy mancante. Contesta la data su un verbale, il nome assente su un controllo, l'evidenza che nessuno riesce a recuperare in giornata. I difetti che emergono per primi si ripetono con una regolarità tale da poter essere previsti, e ciascuno ha una correzione che si misura in ore di lavoro.
Gli errori che un auditor vede per primi
- Approvazioni retroattive. Un verbale firmato dopo l'incidente, con data antecedente, viene smontato dalla cronologia dei file e delle email. La decisione si data per quando è stata presa, con la motivazione esplicita e il riferimento all'evento che la precede.
- Eccezioni rinnovate senza fine. Ogni deroga porta owner, scadenza e una revisione con esito registrato. Rinnovata per inerzia, diventa una regola non dichiarata, e il revisore la tratta come tale.
- Evidenze disperse tra email, chat e cartelle personali. Il documento esiste, eppure non è collegato al controllo né alla versione approvata. La copia in una chat resta un indizio finché qualcuno la aggancia al requisito che dovrebbe dimostrare.
- Chiusure non verificate. Un finding si chiude solo con una prova controfirmata da un soggetto diverso dall'owner. Chi ha eseguito la correzione descrive il lavoro svolto; la verifica spetta ad altri.
- Screenshot senza timestamp. Un'immagine senza data, identificativo del sistema e autore non è verificabile. Va sostituita da un'esportazione datata, che riporta da sola sistema e momento del rilievo.
Sulla tracciabilità la tecnologia interviene su un punto solo e preciso: chi ha caricato cosa, quando, e con quale esito di verifica. AuditReady centralizza le evidenze collegate a controlli, responsabili e piani di rimedio, e registra chi le carica, modifica o approva, mantenendo tracciabilità e immodificabilità delle operazioni critiche. Le richieste ai fornitori viaggiano su collegamenti sicuri a scadenza, senza account da creare, e ogni documento raccolto entra nello stesso perimetro. Il software non promette governance automatica, non certifica la conformità e non sostituisce la responsabilità di chi approva e verifica: affianca DPO, uffici legali e consulenti partendo dal lavoro che il team già svolge.
Sei domande prima dell'audit
- Ogni trattamento ha un owner nominato e una data di ultimo riesame?
- Ogni controllo ha un'evidenza datata e collegata al requisito che soddisfa?
- Le eccezioni hanno scadenza, owner e una revisione registrata?
- I rilievi sono chiusi da una persona diversa dall'owner?
- Le richieste degli interessati riportano la matrice dei sistemi e dei fornitori interrogati?
- Ogni incidente ha una decisione motivata e datata sulla notifica, anche quando è negativa?
Una risposta negativa a una di queste domande è già un rilievo, solo scoperto prima dell'auditor.
Il prossimo passo è un esercizio circoscritto: scegli un trattamento reale, ricostruisci la catena completa dal requisito all'evidenza e verifica con l'owner, entro la settimana, se le date tornano. Ciò che manca in quel percorso è esattamente ciò che mancherà in audit.
Domande frequenti su GDPR and privacy operativo
Le copie residue nei backup vanno cancellate subito? Di norma la cancellazione segue il ciclo di rotazione dei backup. La richiesta si chiude con la motivazione tecnica registrata e una data entro cui la copia residua verrà eliminata: la risposta all'interessato resta così verificabile anche a distanza di mesi.
Quando un'eccezione diventa una non conformità? Quando scade senza revisione, o quando viene usata per coprire un controllo che non è stato eseguito. Un incidente segue invece il proprio percorso di valutazione: va registrato come evento, con una decisione motivata e datata sulla notifica.
Come si ricostruisce una prova mancante per un periodo passato? Con evidenze di sistema originali: log, esportazioni datate, configurazioni archiviate. La lacuna che resta va dichiarata come rilievo con owner e scadenza. Retrodatare un documento trasforma un vuoto documentale in un problema di integrità.
Quando serve il parere di un legale? Quando la questione richiede interpretazione giuridica, per esempio la base giuridica di un trattamento limite o la prevalenza di un obbligo di conservazione sulla cancellazione. Il parere entra nel fascicolo con data e motivazione, e la decisione finale resta tracciata.
Come si inventaria un sistema con componenti di intelligenza artificiale? Si registra il trattamento indicando modello o servizio, dati in ingresso, punto di supervisione umana, responsabile della revisione e data dell'ultima verifica. La componente resta sotto governance, con la supervisione umana documentata come le altre attività.
AuditReady gestisce RoPA, DPIA, richieste degli interessati e violazioni come registri con responsabilità, scadenze ed evidenze collegate alle attività di trattamento. Se il punto debole della tua organizzazione è la ricostruzione delle prove e non la scrittura delle policy, puoi vedere come funziona nella pratica visitando AuditReady.