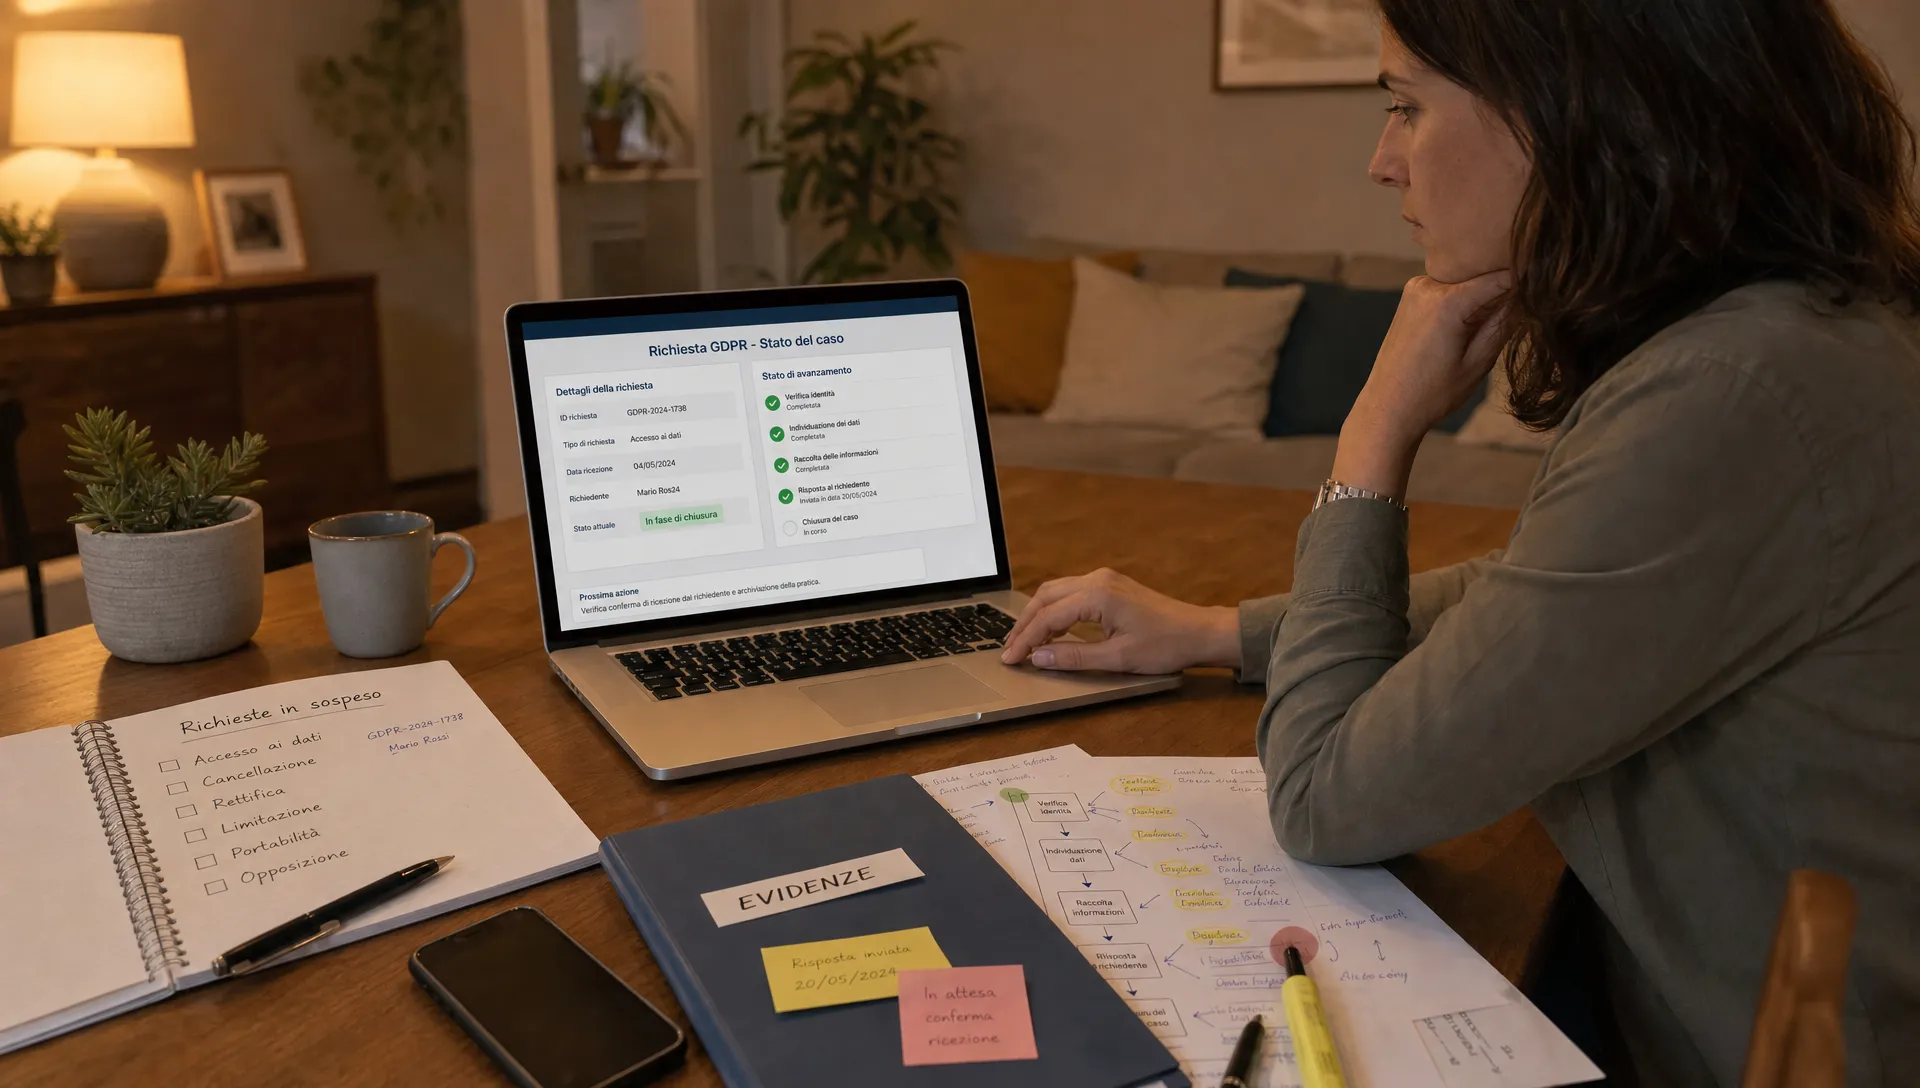
Una richiesta dell'interessato non si chiude davvero quando parte la risposta: si chiude quando puoi dimostrare chi l'ha ricevuta, come è stata qualificata, quali sistemi sono stati consultati, quali decisioni sono state prese e perché. Un sistema GDPR pensato per le richieste deve quindi produrre prove verificabili, non solo archiviare email e modelli di risposta. Questo articolo offre un taglio operativo per DPO, compliance manager, CISO e auditor, senza sostituire valutazioni legali sul caso specifico.
Che cosa rende verificabile un sistema GDPR per le richieste
Nel GDPR, le richieste degli interessati riguardano diritti come accesso, rettifica, cancellazione, limitazione, portabilità e opposizione. Il riferimento normativo è il Regolamento (UE) 2016/679 su EUR-Lex, in particolare gli articoli 12 e seguenti. Il Garante Privacy mette a disposizione anche indicazioni divulgative sui diritti esercitabili dagli interessati.
La parte operativa, però, è spesso quella meno presidiata. La domanda utile non è solo “abbiamo risposto?”, ma “possiamo ricostruire il percorso della richiesta in modo indipendente?”. Un sistema GDPR verificabile collega richiesta, trattamento, owner, evidenze, scadenze, risposta e chiusura in una catena tracciabile.
Per evitare ambiguità, conviene distinguere tre livelli: la valutazione giuridica del diritto esercitato, che richiede competenza privacy; il processo operativo, che assegna responsabilità e scadenze; il pacchetto evidenze, che permette a un auditor interno o esterno di verificare cosa è accaduto.
Mappa il flusso: dalla ricezione alla chiusura
Punto di ingresso e classificazione
Il primo controllo riguarda i canali. Una richiesta può arrivare via email, PEC, form web, customer care, account manager o sportello fisico. Se ogni canale resta isolato, la tracciabilità dipende dalla memoria delle persone e dalle ricerche nella posta.
Il processo dovrebbe prevedere un punto di registrazione unico, anche quando l'ingresso resta distribuito. Per ogni richiesta servono almeno data e ora di ricezione, canale, identità dichiarata del richiedente, diritto invocato o probabile, lingua, società o business unit coinvolta e numero identificativo del caso. In questa fase il sistema GDPR deve impedire che una richiesta resti in una casella personale senza owner.
La classificazione iniziale non deve trasformarsi in una decisione definitiva. Serve a instradare il caso, attivare gli owner e far partire il conteggio operativo delle scadenze.
Identità, perimetro e owner
La verifica dell'identità dovrebbe essere proporzionata al rischio e al contesto. Operativamente, l'evidenza non è solo il documento eventualmente ricevuto, ma la decisione presa: quale metodo è stato usato, chi lo ha approvato, quando è stato completato e se sono stati raccolti dati eccedenti rispetto allo scopo.
Dopo l'identità, il passaggio critico è il perimetro. Quali sistemi possono contenere dati dell'interessato? CRM, HR, ticketing, marketing automation, portali clienti, sistemi di pagamento, archivi documentali e backup hanno owner diversi. Senza una mappa dei trattamenti aggiornata, la ricerca diventa informale e fragile.
Un modello pratico assegna un owner privacy del caso e owner tecnici per ogni applicazione o archivio. L'owner privacy coordina, gli owner tecnici attestano le ricerche effettuate e il DPO, se coinvolto, mantiene il proprio ruolo di sorveglianza e indirizzo secondo l'assetto dell'organizzazione.
Risposta, approvazione e invio
La risposta dovrebbe essere trattata come un artefatto controllato. Servono versione del testo, allegati prodotti, eventuali oscuramenti, approvazioni, modalità di invio e prova della consegna o della messa a disposizione.
Il GDPR prevede che il titolare fornisca informazioni sull'azione intrapresa senza ingiustificato ritardo e, di norma, entro un mese dalla ricezione della richiesta, con possibilità di proroga nei casi previsti. Per il dettaglio normativo occorre fare riferimento al testo ufficiale del regolamento e alla valutazione del caso concreto.
Quali evidenze conservare in un sistema GDPR
Un sistema GDPR per le richieste deve conservare evidenze sufficienti a dimostrare il processo, evitando però di creare un archivio eccessivo di dati personali. Il principio operativo è semplice: conservare ciò che serve a verificare il controllo, proteggere ciò che è sensibile e definire tempi di conservazione coerenti.
| Fase | Evidenza operativa | Perché serve in audit | Owner tipico |
|---|---|---|---|
| Ricezione | Messaggio originale, timestamp, canale, ID caso | Dimostra quando è partita la gestione | Privacy office o customer care |
| Classificazione | Diritto richiesto, categoria del caso, priorità | Mostra il criterio di instradamento | Privacy owner |
| Identità | Metodo di verifica, esito, data, approvatore | Dimostra che la risposta è stata indirizzata alla persona corretta | Privacy owner con supporto business |
| Ricerca dati | Sistemi consultati, query o criteri, owner coinvolti | Prova che il perimetro non è stato gestito a voce | Owner applicativi |
| Valutazione | Note decisionali, limiti applicati, escalation | Ricostruisce il razionale operativo | Privacy, legal, DPO se previsto |
| Risposta | Versione inviata, allegati, oscuramenti, approvazione | Dimostra cosa è stato comunicato | Privacy owner |
| Invio e chiusura | Prova di invio, data chiusura, stato finale | Dimostra rispetto del workflow e delle scadenze | Privacy office |
Questa struttura è diversa da una semplice cartella condivisa. Le evidenze di audit devono essere leggibili anche da chi non ha seguito il caso, con metadati, ownership e collegamento al controllo applicato.
Rendere tracciabili decisioni e modifiche
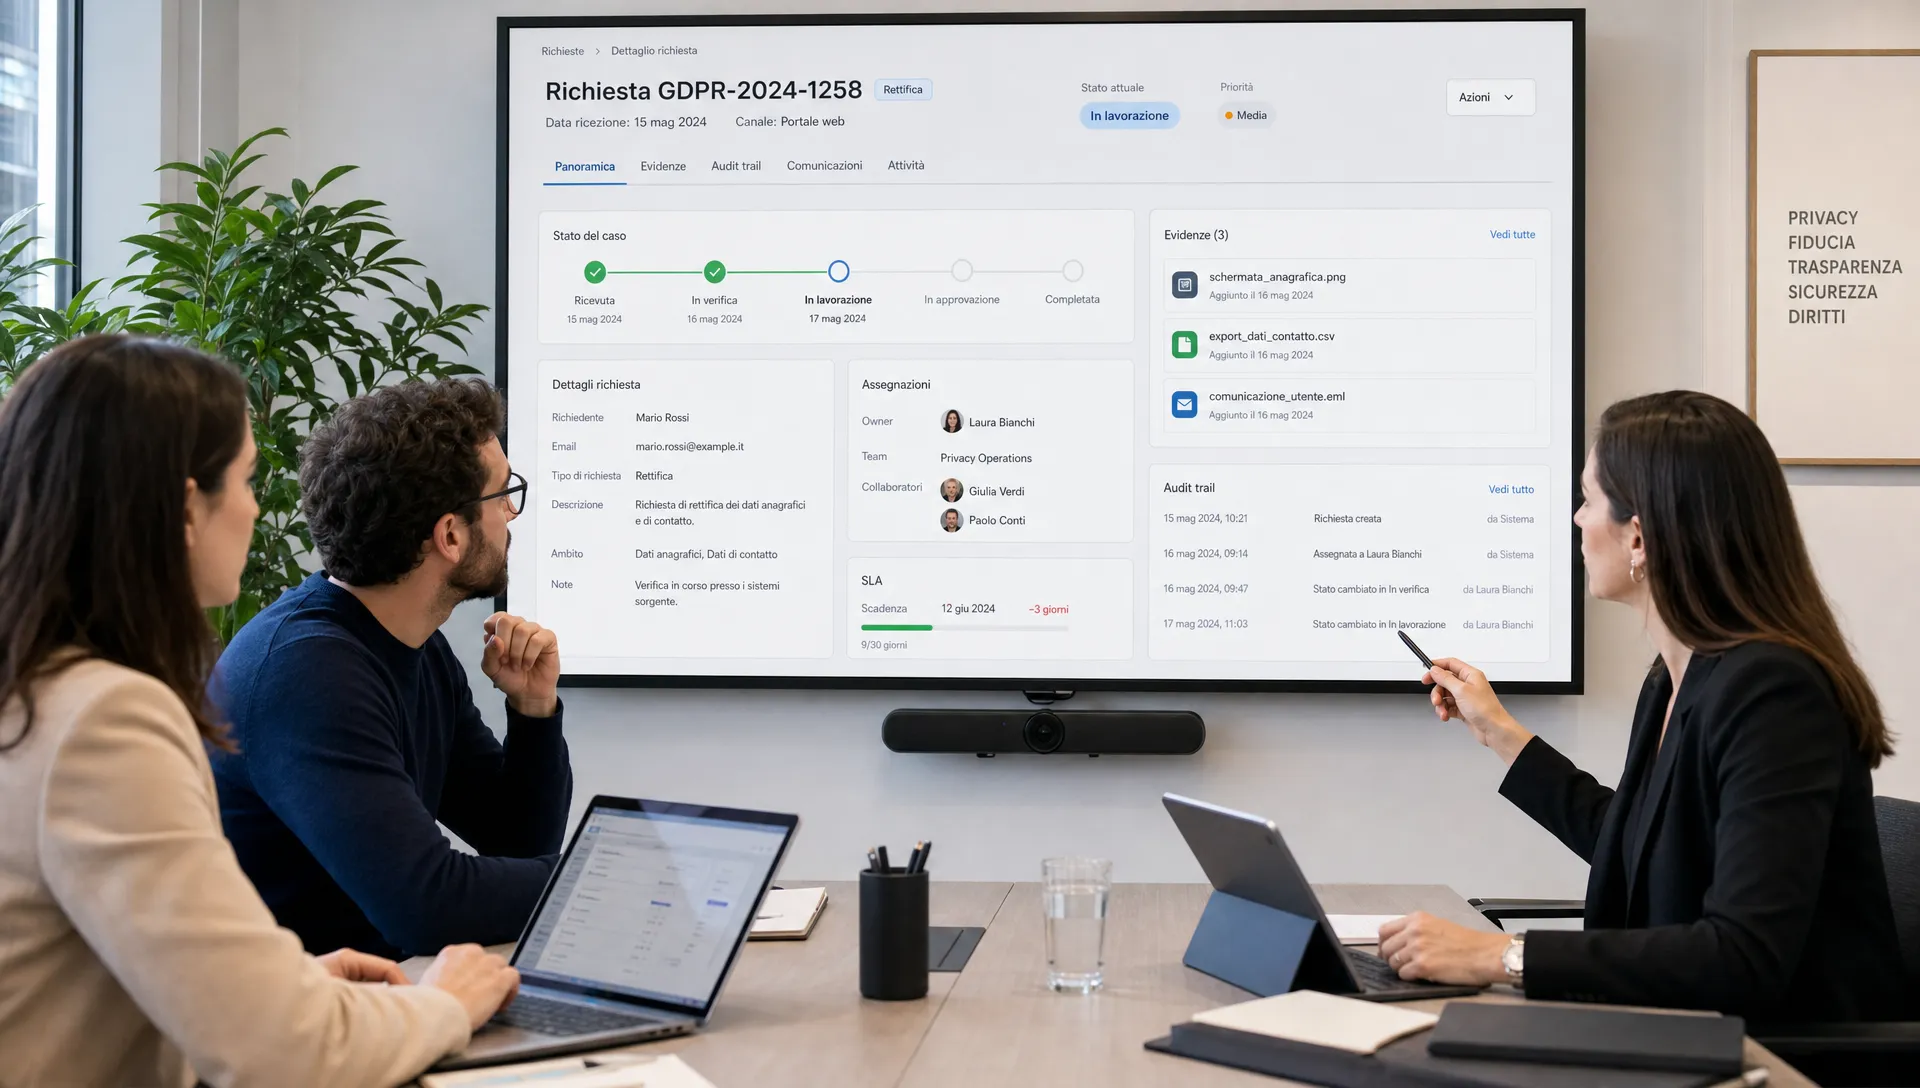
L'audit trail non serve solo a sapere chi ha aperto un file. Per una richiesta privacy, deve ricostruire eventi rilevanti: creazione del caso, cambio di classificazione, assegnazione degli owner, completamento della verifica identità, caricamento di evidenze, approvazione della risposta, invio e chiusura.
Un sistema GDPR maturo registra anche le modifiche successive. Se una risposta viene corretta, se cambia l'owner o se una richiesta viene riclassificata da accesso a cancellazione, l'evento deve restare visibile con data, autore, motivo e versione precedente. Questo riduce discussioni in audit e rende più semplice individuare un errore di processo.
Per approfondire il tema dei log come prova, è utile collegare il workflow delle richieste alle best practice di audit trail, soprattutto quando più funzioni lavorano sullo stesso caso.
Controlli operativi per evitare richieste fuori SLA
La gestione delle richieste diventa verificabile quando i controlli sono ricorrenti, assegnati e misurabili. Non basta un promemoria in calendario: serve un controllo che produca evidenza del monitoraggio e della correzione.
| Controllo | Frequenza consigliata | Evidenza da produrre | Trigger di remediation |
|---|---|---|---|
| Coda richieste aperte | Settimanale o più frequente in base al volume | Elenco casi, scadenza, owner, stato | Caso senza owner o vicino alla scadenza |
| Completezza evidenze | Prima dell'approvazione risposta | Checklist del caso e allegati verificati | Mancano sistemi consultati o approvazioni |
| Campionamento casi chiusi | Periodico | Report di review con esiti | Errori ripetuti o evidenze non coerenti |
| Verifica canali di ingresso | Periodico | Test o attestazione dei canali monitorati | Richieste trovate fuori dal registro |
| Review tempi di chiusura | Mensile o trimestrale | Trend dei casi, ritardi, cause | Ritardi dovuti a owner non responsivi |
Il punto non è creare burocrazia, ma impedire che l'organizzazione scopra un problema solo quando arriva un reclamo, un audit o una richiesta del management. Ogni finding dovrebbe generare una remediation con responsabile, scadenza, azione correttiva e prova di completamento.
Gestire eccezioni, richieste complesse e remediation
Le eccezioni sono il punto in cui molte organizzazioni perdono verificabilità. Una richiesta può essere generica, ripetitiva, riferita a dati di terzi, collegata a rapporti di lavoro, coinvolgere sistemi legacy o richiedere estrazioni da più paesi. La risposta corretta dipende dal caso, ma il processo deve sempre lasciare traccia.
In un sistema GDPR ben controllato, l'eccezione non viene gestita con una telefonata non documentata. Si registra il motivo dell'escalation, si assegna un owner, si conserva il parere o l'indicazione ricevuta, si aggiorna lo stato del caso e si collega l'eccezione alla risposta finale. Se emerge una lacuna strutturale, ad esempio una mappa dei sistemi incompleta, il caso dovrebbe aprire un'azione di remediation.
Questo collegamento tra richiesta, controllo e remediation è ciò che rende il programma privacy auditabile. Per un inquadramento più ampio della conformità dimostrabile, puoi collegare il processo delle richieste al modello di audit GDPR basato su controlli ed evidenze.
Errori comuni che rendono il processo non verificabile
Il primo errore è trattare la richiesta come un ticket generico. Un ticket può contenere conversazioni e allegati, ma spesso non mappa requisiti, owner, scadenze privacy, evidenze e approvazioni in modo strutturato.
Il secondo errore è affidarsi a cartelle condivise con nomi file non standardizzati. In audit, una cartella piena di PDF non dimostra necessariamente che il processo sia stato seguito. Mancano spesso data certa, versione, autore della modifica e collegamento tra evidenza e controllo.
Il terzo errore è confondere la risposta con la prova. Anche una risposta corretta può essere difficile da difendere se non si riesce a dimostrare come sono stati cercati i dati, chi ha approvato gli oscuramenti o perché un sistema è stato escluso dal perimetro.
Il quarto errore è non chiudere il ciclo di miglioramento. Se ogni richiesta complessa viene risolta caso per caso, senza aggiornare mappa dei trattamenti, istruzioni operative o controlli, la stessa debolezza riapparirà nel prossimo audit.
Come strutturare un evidence pack per le richieste
Un evidence pack non deve contenere tutto. Deve contenere ciò che permette di verificare il caso senza ricostruirlo da zero. Una struttura efficace include scheda del caso, timeline, owner, evidenze di ricerca, decisioni, approvazioni, risposta inviata e stato di eventuali remediation.
Per le richieste più sensibili, conviene separare il contenuto personale dalla prova del controllo. Ad esempio, l'auditor interno potrebbe non aver bisogno di vedere tutti i dati comunicati all'interessato, ma deve poter verificare che l'estrazione sia stata approvata, che gli oscuramenti siano stati controllati e che la risposta sia partita nel canale previsto.
AuditReady è pensato per centralizzare evidenze, controlli, rischi, incidenti, registri privacy e audit pack in un unico spazio di lavoro. In questo scenario, il valore operativo è collegare ogni richiesta a owner, versioni, audit trail, remediation ed export utilizzabili da auditor e stakeholder, senza trasformare lo strumento in un sostituto della valutazione legale.
FAQ
Una mailbox dedicata basta per gestire le richieste GDPR? No, può essere un buon canale di ingresso, ma non basta a dimostrare l'intero processo. Servono registrazione del caso, owner, scadenze, evidenze delle ricerche, decisioni, approvazioni e prova della chiusura.
Devo conservare sempre una copia del documento di identità? Non esiste una risposta operativa unica valida per ogni contesto. Occorre definire un metodo proporzionato di verifica, documentare l'esito e applicare minimizzazione e retention coerenti con le policy privacy dell'organizzazione.
Chi dovrebbe essere owner di una richiesta dell'interessato? Di norma serve un owner del caso con responsabilità di coordinamento e owner tecnici o di business per i sistemi coinvolti. Il DPO, se nominato, va coinvolto secondo ruolo, indipendenza e procedure interne.
Quanto dettaglio serve nell'audit trail? Serve abbastanza dettaglio da ricostruire eventi, autori, date, versioni e motivazioni delle decisioni principali. Un log tecnico senza contesto è debole, ma anche note libere non versionate sono difficili da verificare.
Vuoi trasformare le richieste privacy in casi tracciabili, con evidenze, owner e audit pack pronti per la verifica? Approfondisci la gestione operativa GDPR con AuditReady.
audit-ready evidence pack demo / not legal advice