Un auditor chiede perché un sistema di intelligenza artificiale non tratterebbe dati personali. Il team risponde con una dichiarazione, ma non produce una scheda firmata, un campione dei dati o un test di re-identificazione. In quel momento il problema non è tecnologico, è probatorio. Senza una catena datata tra requisito, controllo, owner, evidenza e verifica, il dossier su GDPR e intelligenza artificiale non regge alla verifica. Questo contenuto ha finalità operative e non sostituisce il parere del DPO o di un legale.
Indice
- Quando il GDPR si applica a un sistema di IA
- Coordinare GDPR e AI Act con evidenze verificabili
- Basi giuridiche, finalità e minimizzazione per fase
- Trasparenza, profilazione e decisioni automatizzate
- DPIA e registro dei trattamenti con campi minimi
- Diritti degli interessati nei casi reali italiani
- Errori comuni e checklist pre-audit
- Domande frequenti su GDPR e sistemi IA
Quando il GDPR si applica a un sistema di IA
La dichiarazione più fragile in audit è questa. Il modello non usa dati personali, quindi il GDPR non si applicherebbe. Se nessuno ha documentato quali dati entrano, quali log restano e quali inferenze emergono, l'auditor non può verificare l'affermazione e la registra come controllo non dimostrato.
Cosa rientra nel perimetro
È dato personale qualsiasi informazione riferibile a una persona identificata o identificabile. Il trattamento non coincide solo con la raccolta. Comprende anche addestramento, test, inferenza, output, conservazione e log, inclusi identificativi di dipendenti, clienti o candidati presenti in prompt, ticket e registrazioni di sistema.
Il Garante per la protezione dei dati personali evidenzia che GDPR e AI Act devono essere applicati congiuntamente quando un sistema di intelligenza artificiale tratta dati personali. La classificazione secondo il Regolamento (UE) 2024/1689 non sostituisce quindi la verifica privacy su finalità, base giuridica, categorie di dati, ruoli, conservazione, sicurezza, DPIA e registrazione nel ROPA.
Regola pratica. Classificare un sistema come a basso rischio non elimina automaticamente gli obblighi GDPR. Serve provare perché il dato non è personale o perché il rischio residuo resta accettabile.
Trasformare la dichiarazione in evidenza
| Scenario | Applicabilità del GDPR | Evidenza minima |
|---|---|---|
| Sistema che tratta dati personali in input, ad esempio CV per la pre-selezione | Sì, pienamente applicabile | Base giuridica, informativa, valutazione della necessità di DPIA |
| Addestramento su dati personali raccolti da fonti pubbliche o interne | Sì | Base giuridica per l'addestramento, gestione delle opposizioni, fonte dei dati |
| Modello addestrato su dati anonimizzati, senza possibilità di re-identificazione | Da dimostrare caso per caso | Test di anonimizzazione e valutazione del rischio di re-identificazione datata |
| Output che produce inferenze su persone identificabili, ad esempio punteggi o profili | Sì | Verifica di esattezza, procedura di rettifica, accesso ai risultati |
| Sistema che produce decisioni con effetti giuridici o significativi sulla persona | Sì, con applicazione dell'articolo 22 | Intervento umano documentato, motivazione, procedura di contestazione |
| Solo dati tecnici o di prodotto, senza riferimento a persone | No, salvo log con identificativi o dati di dipendenti | Classificazione motivata dell'assenza di dati personali, con campione di verifica |
Io partirei da una scheda di applicabilità per ogni sistema, anche quando l'esito è negativo. La scheda indica fonti dei dati, campioni esaminati, possibilità di re-identificazione, persone coinvolte, motivazione, data e firma del DPO. Va riesaminata a ogni modifica sostanziale di modello, fornitore, dati o finalità. Una scheda assente rende indifendibile anche una conclusione corretta.
Coordinare GDPR e AI Act con evidenze verificabili
La classificazione AI Act risponde a una domanda diversa dalla conformità privacy. Il GDPR tutela diritti e libertà nel trattamento dei dati, mentre l'AI Act introduce obblighi basati sul rischio. Trattarli come alternative crea dossier incoerenti, con un inventario tecnologico separato da ROPA, DPIA e diritti degli interessati.
Il diagramma seguente mostra il collegamento operativo tra i due impianti e le evidenze che li rendono verificabili.
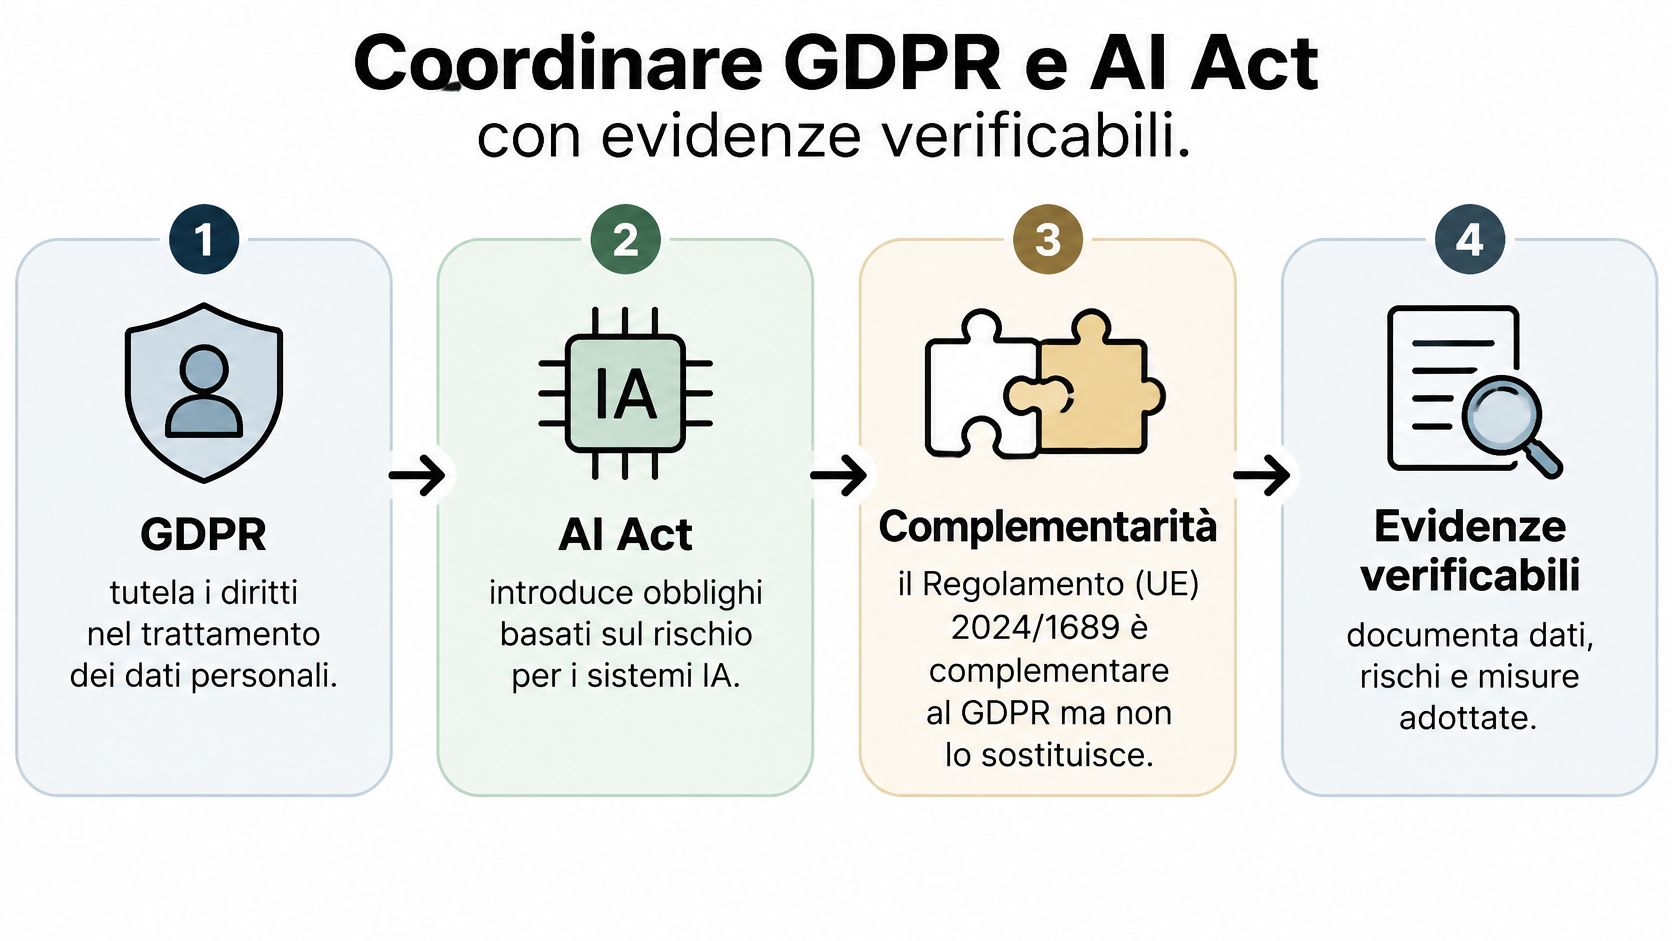
La pagina del Garante sull'intelligenza artificiale identifica il Regolamento (UE) 2024/1689, adottato il 13 giugno 2024, come provvedimento europeo di riferimento. La matrice operativa deve distinguere almeno sistema vietato, sistema con obblighi di trasparenza, sistema ad alto rischio e altri requisiti applicabili. La categoria dipende da finalità concreta, settore, persone coinvolte e ruolo dell'organizzazione, ad esempio deployer, fornitore o importatore, non dalla descrizione commerciale del venditore.
| Fase o Controllo | Decisione o Responsabilità | Evidenza minima verificabile |
|---|---|---|
| Inventario dei sistemi IA | Proposta owner del processo, approvazione DPO e CISO | Scheda sistema con finalità, fornitore, dati trattati e versione datata |
| Classificazione AI Act | Proposta owner IA, verifica compliance, approvazione responsabile competente | Motivazione della categoria assegnata, data e firma |
| Base giuridica e DPIA | Proposta owner del trattamento, parere DPO, approvazione titolare o delegato | DPIA firmata con data di riesame e parere del DPO |
| Test di accuratezza e bias | Esecuzione team dati o IT, verifica funzione indipendente | Report di test con versione del modello e del dataset |
| Supervisione umana | Esecuzione operatore designato, verifica internal audit | Log delle revisioni con autore, esito, motivazione e override |
| Gestione di incidenti e reclami | Owner dell'incidente, escalation al DPO | Ticket con timestamp, azioni correttive e verifica della chiusura |
| Fornitori del sistema IA | Richiesta tramite link sicuro, approvazione compliance | Attestazioni, contratto, data di ricezione e stato di copertura |
La segregazione dei compiti è il punto che distingue un controllo da un'autodichiarazione. Chi propone non approva il proprio esito e chi esegue non chiude da solo la verifica. La catena resta requisito, controllo operativo, owner, evidenza datata, audit trail, gestione del finding e remediation.
Il video seguente aiuta a contestualizzare il lavoro di coordinamento tra inventario e requisiti, senza sostituire la valutazione interna.
Un inventario collegato ai requisiti AI Act aiuta a mantenere riferimenti coerenti tra sistema, controlli ed evidenze. Resta però un limite esplicito. L'inventario IA non sostituisce la valutazione di conformità e le valutazioni regolatorie restano responsabilità del cliente.
Basi giuridiche, finalità e minimizzazione per fase
Un'unica base giuridica per l'intero sistema raramente regge. Raccolta, addestramento, test, esercizio e conservazione dei log possono perseguire finalità diverse. Se il registro contiene una formula generica, l'auditor non riesce a stabilire quale fase sia coperta e quale dato sia effettivamente necessario.
Cinque verifiche separate
- Finalità specifica. Descrivete il risultato operativo atteso, le persone coinvolte e gli usi esclusi, con owner e data di approvazione.
- Base giuridica articolo 6. Collegate ogni fase alla base scelta e conservate il documento che la motiva, non solo il riferimento normativo.
- Categorie particolari e dati giudiziari. Verificate articoli 9 e 10 prima dell'ingestione, perché la presenza anche incidentale cambia controlli e autorizzazioni.
- Minimizzazione articolo 5. Dimostrate quali campi sono stati esclusi, con regola applicata, versione del filtro e campione controllato.
- Conservazione motivata. Assegnate un periodo distinto a dataset, output, prompt e log, indicando evento di cancellazione e responsabile.
Per il legittimo interesse, il test di bilanciamento deve essere un documento datato. Deve elencare interesse perseguito, necessità, aspettative degli interessati, alternative meno invasive, rischi e misure di mitigazione. Un paragrafo standard copiato tra sistemi diversi non prova che la valutazione sia avvenuta sul caso concreto. Il principio di liceità va quindi tradotto in una decisione rintracciabile per fase.
Nel rapporto di lavoro il consenso è spesso debole, perché lo squilibrio tra datore e dipendente può comprometterne la libertà. Occorre valutare basi alternative e documentare perché sono appropriate, con parere del DPO e limiti d'uso chiari. Non basta raccogliere una firma se il dipendente non può rifiutare senza conseguenze.
Considerate la selezione del personale. Una policy che vieta dati sulla salute descrive l'intenzione, ma non prova l'esecuzione del controllo. Un log di esclusione con data, versione del filtro, numero di record scartati e verifica a campione dimostra invece che la minimizzazione è avvenuta.
Una policy scritta stabilisce cosa dovrebbe accadere. Solo un log datato e verificabile prova cosa è accaduto.
L'evidenza minima comprende registro delle basi giuridiche per fase, test di bilanciamento quando applicabile, matrice dei campi ammessi ed esclusi, log dei filtri e regole di conservazione. Ogni elemento deve rimandare alla versione del sistema e del dataset effettivamente usata.
Trasparenza, profilazione e decisioni automatizzate
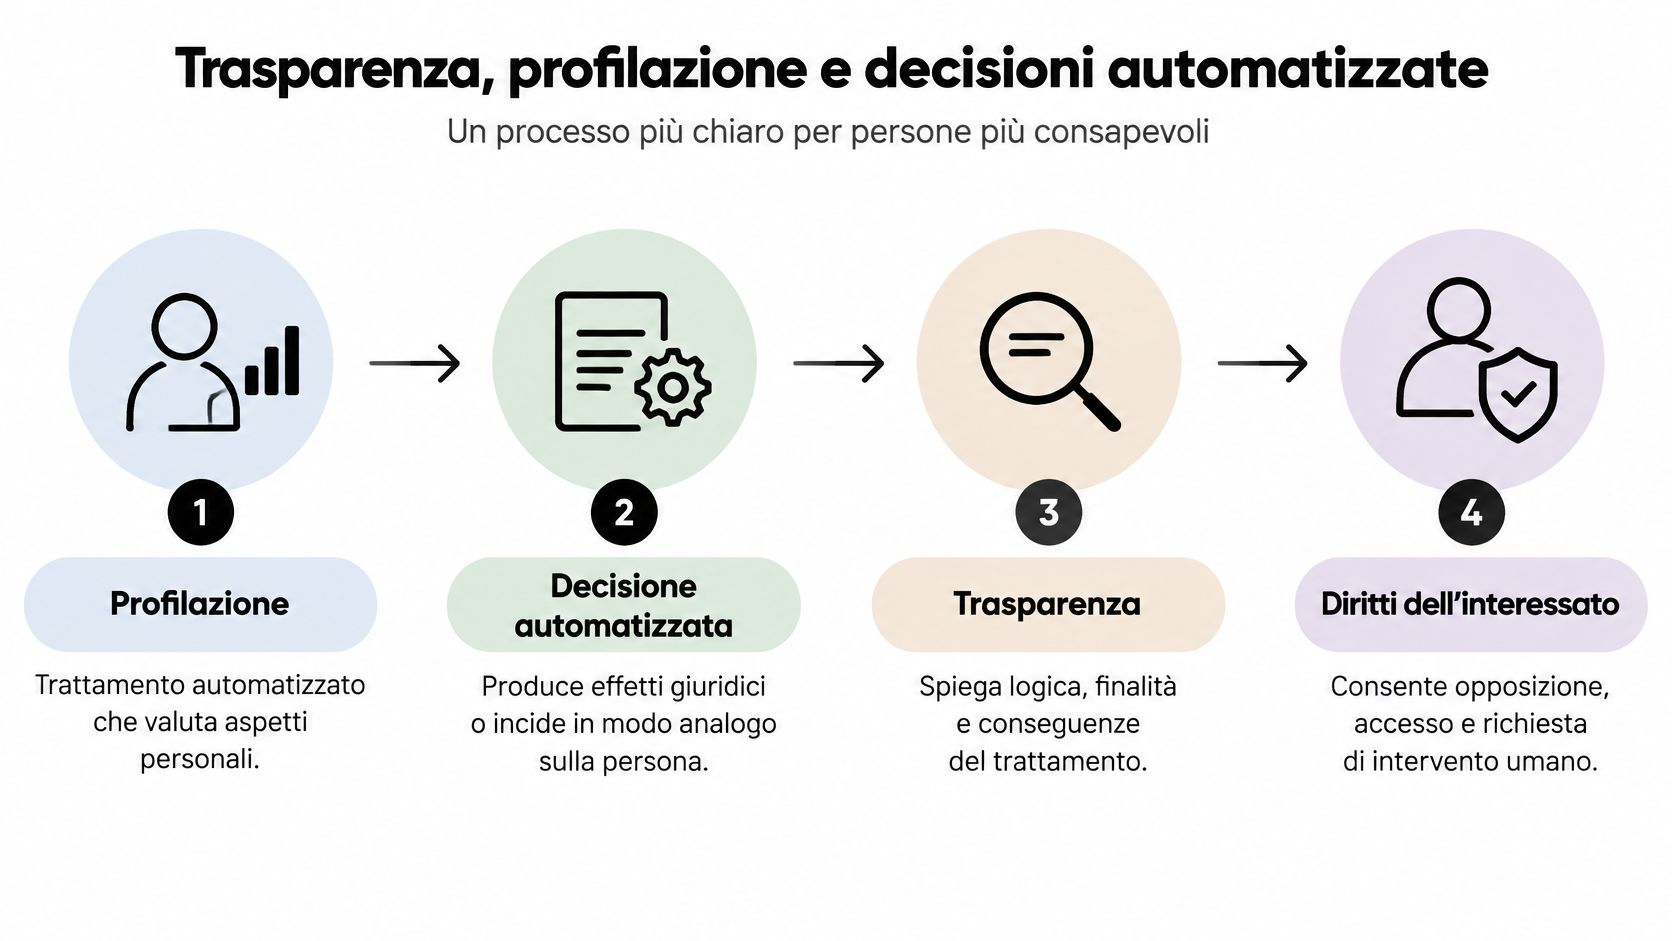
Profilazione e decisione automatizzata non sono sinonimi. La prima valuta aspetti personali con un trattamento automatizzato. La seconda produce effetti giuridici o incide in modo analogo e significativo sulla persona. Confondere le due fattispecie porta a informative generiche e a revisioni umane progettate male.
Il diagramma seguente separa valutazione, decisione, trasparenza e diritti esercitabili dalla persona.
Quando interviene l'articolo 22
L'articolo 22 riguarda la decisione basata unicamente su trattamento automatizzato. Quando ricorre un'eccezione, servono garanzie specifiche, tra cui intervento umano, possibilità di esprimere la propria opinione e contestazione. La verifica deve stabilire se una persona può realmente modificare l'esito o se si limita a confermare il suggerimento del sistema.
Le informative degli articoli 13 e 14 devono indicare finalità, dati, conseguenze previste e informazioni significative sulla logica utilizzata. Non serve pubblicare il codice sorgente. Serve spiegare in modo comprensibile quali fattori contano, quale decisione può derivarne e come chiedere una revisione.
Le indicazioni operative del Garante sull'IA richiamano verifica dell'identità o dell'età quando pertinente, trasparenza, base giuridica e informazione adeguata su dati e finalità. Richiedono inoltre meccanismi per correggere errori e controlli sugli algoritmi per prevenire distorsioni e discriminazioni.
Revisione umana dimostrabile
Un revisore efficace ha autorità, informazioni e tempo per cambiare la decisione. Deve vedere dati rilevanti, motivazione del sistema, margine di incertezza e precedenti simili. Se l'interfaccia consente solo di approvare, la supervisione è formale e difficilmente difendibile.
Conservate un log con identificativo del caso, autore diverso dal proponente, data, esito, motivazione, eventuali override e comunicazione all'interessato. Aggiungete test documentati su accuratezza e bias, gestione delle anomalie e riesame periodico di prompt o dati di addestramento. In caso di anomalia rilevante, l'escalation deve raggiungere DPO, CISO, owner del processo e, se necessario, OdV.
DPIA e registro dei trattamenti con campi minimi
La DPIA ai sensi dell'articolo 35 è richiesta quando il trattamento presenta probabilmente un rischio elevato per diritti e libertà delle persone. Nei sistemi IA gli indicatori ricorrenti sono valutazione sistematica di aspetti personali, nuove tecnologie, monitoraggio di lavoratori, categorie particolari e trattamento su larga scala. La presenza di uno solo non chiude automaticamente la valutazione, ma impone una decisione motivata.
Tempi e riesame
La DPIA va completata prima della messa in esercizio, quando può ancora modificare dati, soglie, supervisione o scelta del fornitore. Una valutazione firmata dopo il lancio descrive un sistema già operativo e perde la sua funzione preventiva. Va riesaminata quando cambiano modello, dataset, finalità, destinatari, fornitore o modalità di revisione umana.
Il registro dei trattamenti ai sensi dell'articolo 30 non deve vivere separato dall'inventario IA. Se il ROPA indica una finalità, l'inventario un'altra versione e la DPIA un fornitore diverso, l'auditor contesterà la coerenza prima ancora dei singoli controlli. Un identificativo comune permette di collegare trattamento, sistema, rischio ed evidenze.
Campi minimi del registro
- Identificativo del trattamento. Codice stabile usato in ROPA, DPIA, inventario IA e ticket.
- Sistema IA e versione. Nome, fornitore, versione del modello e data di rilascio.
- Finalità e base giuridica. Scopo specifico e base per ciascuna fase rilevante.
- Interessati e dati. Categorie di persone, categorie di dati e fonti.
- Destinatari e fornitori. Ruolo privacy, contratto e sub-responsabili autorizzati.
- Trasferimenti extra UE. Paese, meccanismo adottato ed evidenza contrattuale.
- Conservazione. Periodo o criterio, evento di cancellazione e owner.
- Misure di sicurezza. Controlli tecnici e organizzativi collegati alle evidenze.
- DPIA. Esito, data, parere del DPO e prossima data di riesame.
- Owner e ultimo riesame. Responsabile nominativo e data dell'ultima verifica.
- Rischio residuo. Livello motivato e controlli compensativi attivi.
- Evidenza di chiusura. Riferimento verificabile ad approvazioni, test e remediation.
Criterio di completezza. Un campo vuoto, generico o non datato equivale a un controllo non verificabile.
Io tratterei ogni campo mancante come un gap da assegnare, non come un dettaglio editoriale. Il registro diventa difendibile quando una persona terza può ricostruire decisione, responsabile e prova senza intervistare chi ha compilato la riga.
Diritti degli interessati nei casi reali italiani
Il caso Deliveroo mostra cosa succede quando trasparenza e controlli non seguono il sistema in produzione. Con il provvedimento del Garante sul caso Deliveroo, nel 2021 l'autorità ha sanzionato la società con 2,5 milioni di euro per il trattamento illecito dei dati personali di circa 8.000 rider in un sistema algoritmico di assegnazione dei turni. Le contestazioni hanno riguardato trasparenza del funzionamento, correttezza e tutela dei lavoratori sottoposti a procedure automatizzate.
L'immagine seguente richiama il punto operativo centrale, cioè l'effetto concreto che una logica di assegnazione produce sulla persona.
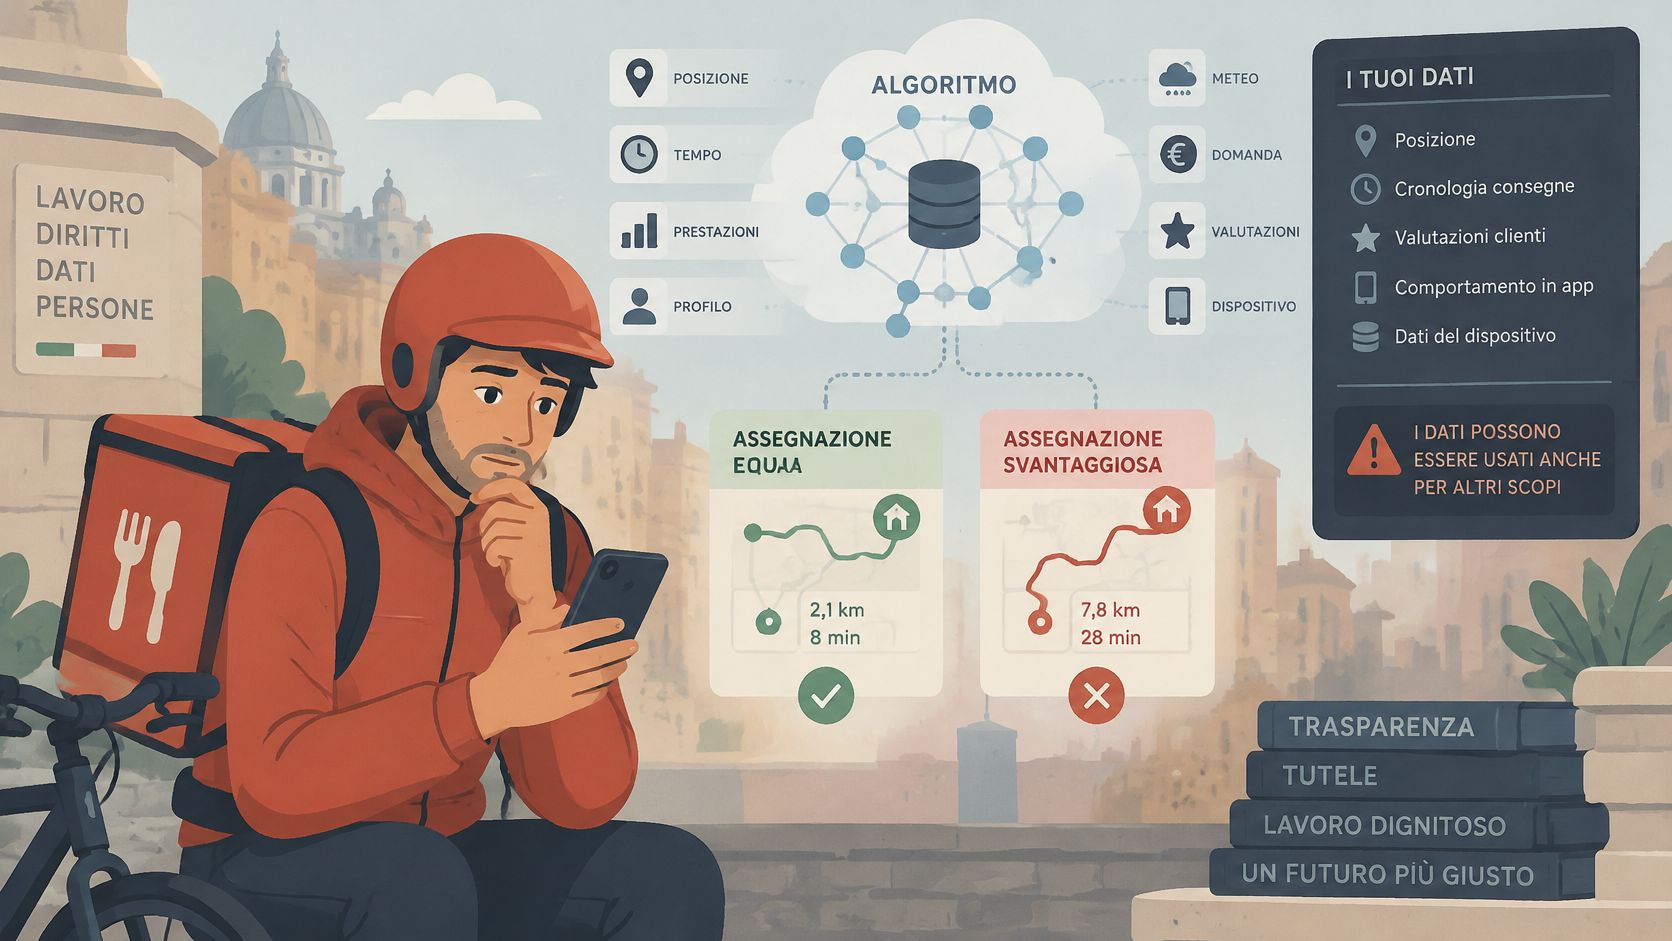
Il principio di privacy by design dell'articolo 25 richiede garanzie integrate nella progettazione, non aggiunte dopo il rilascio. Finalità, categorie di dati, logica decisionale, controlli umani, rischi e mitigazioni devono esistere prima che il sistema incida su turni, valutazioni o accesso a un servizio. La responsabilità non scompare perché l'algoritmo è fornito o sviluppato da un terzo.
Un secondo fronte riguarda l'addestramento. Nella comunicazione del Garante sull'opposizione all'addestramento IA, gli utenti di Facebook e Instagram e le persone i cui dati possono comparire sulle piattaforme possono opporsi all'uso dei propri dati per l'addestramento dell'IA di Meta, con diritto analogo verso altri sistemi inclusi OpenAI, DeepSeek e Google. Operativamente servono canale di ricezione, blocco dell'uso contestato, propagazione ai dataset interessati e risposta tracciata.
La Relazione sull'attività 2025 del Garante riferisce inoltre la sospensione del sistema FaceBoarding dell'aeroporto di Milano Linate per non conformità al GDPR. Il punto non è solo sanzionatorio. Un controllo assente può bloccare il servizio finché il trattamento non viene riprogettato.
Per rendere gestibili accessi, rettifiche, opposizioni e contestazioni, il registro DSAR deve contenere identificativo, data di ricezione, verifica dell'identità, sistema coinvolto, scadenza prevista dall'articolo 12, owner, esito ed evidenza della risposta inviata. Un processo per rendere verificabili le richieste GDPR collega questi campi alle decisioni assunte e impedisce che una richiesta resti in una casella email personale.
Errori comuni e checklist pre-audit
Gli errori che emergono in audit raramente sono documenti assenti. Sono date incoerenti tra DPIA e messa in esercizio, approvazioni firmate dopo il lancio, classificazioni senza motivazione, informative che non descrivono la logica del trattamento e richieste degli interessati ricevute senza scadenza. Vale anche per i sistemi classificati a basso rischio ai fini dell'AI Act: la classificazione non elimina gli obblighi privacy, e ogni sistema deve comunque produrre una catena di prove datate che va dalla base giuridica alla revisione umana. L'auditor segue queste discontinuità perché mostrano se il controllo ha funzionato nel tempo o solo sulla carta.
Distinguere eccezione, finding e incidente
Un'eccezione è autorizzata, motivata e limitata nel tempo, con rischio residuo accettato e controlli compensativi. Un finding è una non conformità rilevata, che richiede correzione e verifica indipendente. Un incidente, come una violazione dei dati personali da valutare ai fini della notifica entro 72 ore ai sensi dell'articolo 33, segue un percorso proprio. Un registro unico che mescola i tre stati produce chiusure apparenti e responsabilità attribuite a nessuno.
| Errore ricorrente | Domanda dell'auditor | Evidenza che la neutralizza |
|---|---|---|
| Approvazione retroattiva | Quando è stata firmata la DPIA rispetto al lancio | DPIA datata prima della messa in esercizio, con data di riesame |
| Eccezione rinnovata in silenzio | Chi ha approvato il rinnovo e con quale scadenza | Approvazione motivata e nuova scadenza registrate nel log |
| Opposizione non tracciata | Dove è registrata la richiesta e quando è stata chiusa | Ticket con identificativo, data di ricezione, scadenza e risposta inviata |
| Screenshot senza timestamp | Quale versione del sistema è mostrata e quando | Export con data e ora, versione del sistema, autore e hash del file |
| Finding chiuso senza verifica | Chi ha verificato la correzione e con quale esito | Prova di verifica collegata al finding, con owner diverso dal correttore |
Un'evidenza scollegata dal controllo equivale a un'evidenza assente.
I file dispersi tra email, chat e cartelle personali indeboliscono il dossier nello stesso modo. Se il documento decisivo vive nella memoria di una persona, la continuità del controllo non è dimostrabile: al ricambio di un owner corrisponde la perdita della prova. Ogni requisito richiede un riferimento stabile, una versione identificabile e uno stato di copertura aggiornato.
Checklist in sette domande
- La scheda di applicabilità GDPR e AI Act è firmata e datata?
- La base giuridica è documentata per fase, con bilanciamento o consenso valido?
- La DPIA precede la messa in esercizio ed è riesaminata dopo ogni modifica?
- Le revisioni umane hanno autore diverso dal proponente, esito e motivazione?
- Le richieste degli interessati hanno identificativo, scadenza, esito e risposta inviata?
- Ogni evidenza ha owner, data, versione e riferimento immutabile?
- Le eccezioni hanno scadenza e approvazione, senza rinnovi silenziosi?
Se una risposta è negativa, aprite un finding con severità, responsabile, scadenza, intervento ed evidenza di chiusura. AuditReady centralizza evidenze versionate con audit trail immodificabile e Audit Day Pack, ma non promette governance automatica, compliance magica o responsabilità delegate al software. Offriamo demo per i framework GDPR, NIS2, EU AI Act, Modello 231 e DORA, mentre decisioni e responsabilità restano a direzione, DPO e owner dei controlli.
Domande frequenti su GDPR e sistemi IA
Il modello è fornito da un terzo. Chi è titolare e chi responsabile?
Dipende dal ruolo effettivo nel trattamento, non dall'etichetta commerciale del contratto. Chi determina finalità e mezzi è titolare; chi tratta su istruzioni documentate è responsabile, e la catena può includere sub-responsabili e trasferimenti verso paesi terzi. L'evidenza minima comprende il contratto, il ruolo registrato nel ROPA, attestazioni datate del fornitore e una verifica periodica delle misure dichiarate. Una clausola di riservatezza generica non basta a dimostrare il rapporto.
Un sistema con soli dati anonimizzati richiede comunque una DPIA?
La risposta va motivata caso per caso, e la motivazione va conservata. Tenete agli atti il metodo di anonimizzazione, un test di re-identificazione datato, le chiavi o i dataset esterni considerati e la valutazione del rischio residuo. Se la re-identificazione resta ragionevolmente possibile, il dato non diventa anonimo per il solo fatto che nome e codice fiscale sono stati rimossi: in quel caso la DPIA serve, e la decisione di non redigerla va comunque documentata.
Un chatbot interno è soggetto all'articolo 22?
Solo se produce decisioni basate unicamente su trattamento automatizzato con effetti giuridici o analogamente significativi sulle persone. Un assistente che propone bozze o risposte senza decidere esce da quel perimetro, ma restano i controlli su dati inseriti, accessi e conservazione. Registrate la verifica con finalità, esempi d'uso vietati, ruolo della revisione umana, data e approvazione.
Dopo un aggiornamento del modello un finding chiuso resta chiuso?
Non necessariamente. Una modifica sostanziale di modello, dati, fornitore o finalità impone il riesame di scheda di applicabilità, classificazione del rischio e DPIA. Se il rischio o il controllo corretto cambiano, il finding va riaperto oppure ne va creato uno nuovo collegato alla verifica precedente, così la catena resta ricostruibile.
Un'eccezione può essere rinnovata?
Sì, ma solo con nuova approvazione motivata, riesame del rischio residuo, controlli compensativi e una nuova scadenza. Ogni rinnovo va registrato come decisione distinta, con data e responsabile: il rinnovo silenzioso trasforma un'eccezione temporanea in una non conformità permanente, difficile da difendere in audit.
Per collegare inventario IA, ROPA, DPIA, richieste degli interessati, finding ed evidenze in un unico percorso verificabile, potete valutare AuditReady con una demo dedicata ai framework GDPR ed EU AI Act. La piattaforma centralizza le evidenze con tracciabilità e controlli accessibili e prepara l'Audit Day Pack, senza sostituire le valutazioni di DPO, direzione e responsabili dei controlli.