Una gestione non conformità efficace non parte dal registro, ma da tre domande pratiche: chi prende in carico il rilievo, entro quando lo corregge e con quali prove dimostra che il problema è stato risolto. Senza owner e scadenze, anche un finding ben scritto resta una nota sospesa, difficile da difendere durante un audit interno, una verifica cliente o una revisione di compliance.
Questo articolo ha un taglio operativo, non legale. Le norme possono richiedere responsabilità, controlli e capacità di dimostrare la conformità, ma qui ci concentriamo su come organizzare lavoro, evidenze, tracciabilità e remediation. Per valutazioni interpretative o obblighi specifici della tua organizzazione, serve il supporto di un professionista qualificato.
Perché owner e scadenze contano più della descrizione del rilievo
La descrizione della non conformità è necessaria, ma non basta. Un rilievo scritto bene può comunque fallire se non ha una persona responsabile, una data di chiusura realistica, una priorità coerente con il rischio e una prova verificabile della correzione.
Il GDPR, nel principio di responsabilizzazione, richiede al titolare di essere in grado di comprovare il rispetto dei principi applicabili al trattamento dei dati personali, come previsto dal Regolamento UE 2016/679 su EUR-Lex. Anche ambiti come NIS2 e DORA spingono le organizzazioni verso controlli, gestione dei rischi e capacità di risposta documentata, come emerge dalla Direttiva UE 2022/2555 e dal Regolamento UE 2022/2554.
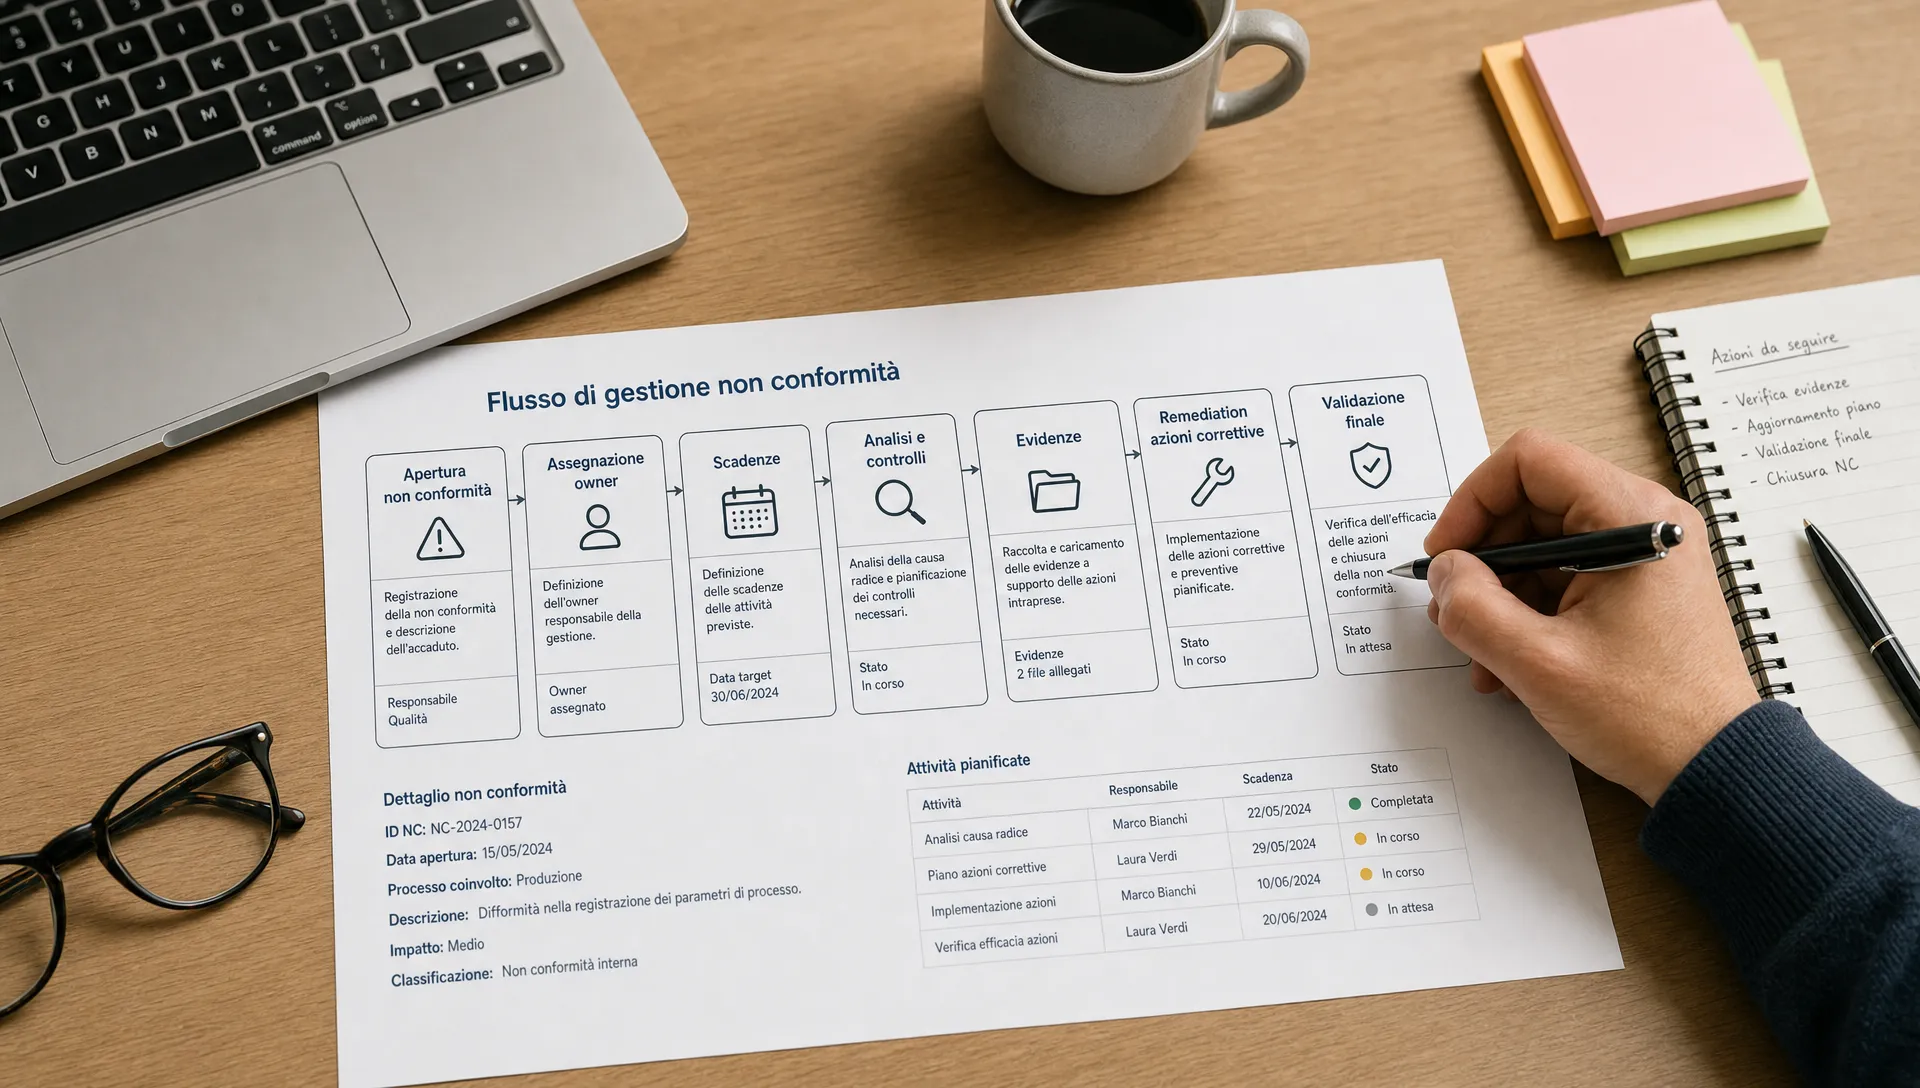
Per questo la gestione non conformità va trattata come un flusso di responsabilità, non come un archivio di problemi. L’auditor non cerca solo la lista dei rilievi: cerca la prova che l’organizzazione sappia intercettarli, assegnarli, correggerli, verificarli e impedire che si ripetano.
Gestione non conformità: il workflow minimo con owner e scadenze
Un workflow efficace deve essere abbastanza semplice da essere usato ogni settimana e abbastanza robusto da reggere una verifica. La complessità non è un merito se poi i team evitano il processo e gestiscono le azioni correttive via email.
Apertura: descrivere un fatto verificabile
Una non conformità dovrebbe nascere da un fatto osservabile, non da una percezione generica. “Manca evidenza del riesame trimestrale degli accessi amministrativi” è più utile di “controllo accessi debole”, perché consente di collegare subito requisito, controllo, periodo, owner e prova mancante.
In una gestione non conformità orientata all’audit, l’apertura dovrebbe includere almeno fonte del rilievo, requisito o controllo coinvolto, impatto potenziale, data di rilevazione e persona che ha aperto il finding. Se il rilievo nasce da un audit interno, da un test di controllo o da una richiesta del DPO, questa origine va conservata.
Per la struttura del registro, conviene separare il tema “campi minimi” dal tema “governance della chiusura”. Se devi costruire il registro da zero, puoi partire dalla guida su come strutturare il registro delle non conformità, poi usare questo articolo per rafforzare ownership e scadenze.
Assegnazione: un owner responsabile, non un reparto generico
L’owner non dovrebbe essere “IT”, “Legal” o “Operations”. Deve essere una persona o un ruolo chiaramente identificabile, con mandato sufficiente per coordinare l’azione correttiva. Il reparto può essere coinvolto, ma la responsabilità operativa deve avere un punto di contatto.
La distinzione utile è tra owner, contributor e approver. L’owner guida la remediation e aggiorna lo stato. I contributor producono attività specifiche, come configurazioni, documenti o verifiche. L’approver valida che la soluzione sia accettabile rispetto al controllo e al rischio residuo.
Quando il rilievo riguarda un fornitore, l’owner interno resta comunque necessario. Il fornitore può produrre documenti, attestazioni o piani correttivi, ma l’organizzazione deve conservare la prova di richiesta, risposta, valutazione e decisione interna.
Scadenze: collegarle a rischio e capacità di remediation
Una scadenza non è credibile se viene scelta solo per chiudere rapidamente il finding. Deve riflettere impatto, urgenza, dipendenze tecniche, disponibilità delle risorse e necessità di approvazione. Una data troppo aggressiva porta a proroghe continue, una data troppo lunga segnala assenza di controllo.
Per non trasformare le scadenze in date arbitrarie, è utile definire classi di priorità interne. Non servono decine di livelli: tre o quattro categorie sono spesso sufficienti, purché ogni categoria abbia criteri chiari e una modalità di escalation.
| Priorità | Criterio operativo | Owner tipico | Prova attesa di chiusura |
|---|---|---|---|
| Critica | Impatto alto su sicurezza, dati personali, servizio regolato o audit imminente | Responsabile del processo con escalation a CISO, DPO o management | Correzione applicata, verifica indipendente, approvazione documentata |
| Alta | Controllo non eseguito o evidenza assente su requisito rilevante | Owner del controllo | Evidenza aggiornata, test di efficacia, motivazione del rischio residuo |
| Media | Deviazione circoscritta con impatto gestibile | Process owner | Azione correttiva completata, allegati o log coerenti |
| Bassa | Miglioramento documentale o allineamento procedurale | Owner operativo | Documento aggiornato, comunicazione interna o conferma di recepimento |
Collegare rilievi, controlli, rischi ed evidenze
Il punto debole di molti processi non è l’assenza del registro, ma la mancanza di collegamento tra registro, controlli e prove. Se una non conformità non rimanda al controllo fallito, al rischio associato e all’evidenza mancante, la chiusura diventa una dichiarazione autoreferenziale.
La gestione non conformità diventa dimostrabile quando ogni finding conserva una catena leggibile: requisito, controllo, test o evento che ha generato il rilievo, owner, azione correttiva, evidenza di esecuzione e validazione finale. Questa catena consente di rispondere a una domanda semplice dell’auditor: “Perché avete considerato chiuso questo rilievo?”
Per approfondire il tema delle prove, è utile distinguere tra documenti caricati e prove effettivamente verificabili. Una policy aggiornata può essere necessaria, ma non dimostra da sola che un controllo sia operativo. La guida sulle evidenze di audit aiuta a impostare questo criterio in modo più rigoroso.
Quali evidenze servono per chiudere una non conformità
Le evidenze dipendono dal tipo di rilievo, ma dovrebbero sempre essere coerenti con la causa del problema. Se il rilievo riguarda accessi non riesaminati, la prova di chiusura può includere report di review, elenco delle revoche, approvazione dell’owner applicativo e data del controllo. Se il rilievo riguarda una procedura assente, la prova dovrebbe includere il documento approvato, la comunicazione agli interessati e, quando necessario, la prima esecuzione del nuovo controllo.
È utile evitare prove troppo generiche come screenshot isolati, email senza contesto o file nominati in modo ambiguo. Una buona evidenza deve permettere a una persona esterna al team di capire cosa è stato fatto, quando, da chi e con quale risultato.
Tracciabilità: cosa deve restare nell’audit trail
L’audit trail non serve solo a sapere chi ha modificato un campo. Serve a ricostruire le decisioni. Se una scadenza cambia, deve restare visibile chi l’ha modificata, quando, per quale motivo e con quale approvazione. Se un rilievo viene declassato, la motivazione deve essere collegata al rischio e non lasciata in una conversazione separata.
Per questo motivo, la tracciabilità dovrebbe coprire almeno cambi di stato, cambi di owner, proroghe, allegati, commenti rilevanti, approvazioni e chiusura. Per impostare regole solide su log, versioni e responsabilità, puoi usare le best practice per audit trail come riferimento operativo.
Remediation: dalla promessa di correzione alla prova di efficacia
Una remediation non è conclusa quando l’owner dichiara “fatto”. È conclusa quando esiste una prova sufficiente che l’azione correttiva sia stata implementata e che il rischio o la deviazione siano stati ridotti a un livello accettato.
Una gestione non conformità efficace non chiude il ciclo sulla base dell’autodichiarazione dell’owner. Serve una verifica, che può essere svolta dal control owner, dall’internal audit, dal DPO, dal CISO o da un altro ruolo indipendente rispetto all’esecuzione, a seconda del processo e della criticità.
La verifica dovrebbe rispondere a tre domande operative. L’azione promessa è stata completata? L’evidenza caricata dimostra davvero la correzione? Il controllo deve essere aggiornato per evitare una ricorrenza? Se una di queste risposte resta incerta, il rilievo non dovrebbe essere archiviato come chiuso.
Quando una proroga è accettabile
Le proroghe non sono un problema in sé. Diventano un problema quando sono frequenti, non motivate o approvate dalla stessa persona che non ha rispettato la scadenza iniziale. Una proroga accettabile dovrebbe indicare causa, nuova data, impatto sul rischio, misure temporanee e approvatore.
Ad esempio, se la correzione dipende da una release applicativa pianificata, la proroga può essere ragionevole solo se esistono controlli compensativi nel frattempo. Se invece la proroga nasce da mancanza di priorità, il tema è di governance e va portato in escalation.
Dashboard operativa: pochi indicatori, ma azionabili
Una dashboard utile non deve misurare tutto. Deve far emergere dove intervenire. I conteggi assoluti di non conformità aperte servono poco se non mostrano età del rilievo, priorità, owner, scadenze superate, proroghe e aree con recidive.
Per mantenere la gestione non conformità sotto controllo, i responsabili dovrebbero rivedere periodicamente almeno questi indicatori: finding aperti per priorità, finding scaduti per owner, tempo medio di chiusura per categoria, numero di proroghe, rilievi ricorrenti sullo stesso controllo e azioni in attesa di validazione.
Questi indicatori non devono diventare un esercizio di reporting. Devono generare decisioni: riallocare risorse, coinvolgere il management, aggiornare un controllo, aprire un rischio, richiedere evidenze a un fornitore o rivedere una procedura.
Errori comuni da evitare
Il primo errore è chiudere la non conformità perché esiste un piano, non perché esiste una prova. Il piano è un impegno, l’evidenza è ciò che dimostra l’esecuzione.
Il secondo errore è assegnare owner troppo alti o troppo bassi. Un dirigente può essere sponsor, ma spesso non gestisce le attività operative. Un tecnico può eseguire, ma non sempre può accettare il rischio residuo. La responsabilità deve riflettere il processo reale.
Il terzo errore è separare remediation e risk management. Se una non conformità rivela una debolezza strutturale, non basta chiudere l’azione puntuale. Potrebbe essere necessario aggiornare la valutazione del rischio, modificare il controllo o prevedere un test ricorrente.
Il quarto errore è conservare evidenze fuori dal flusso, in cartelle personali, thread email o repository non collegati al finding. Quando arriva l’audit, il problema non è solo trovare il documento, ma dimostrare che sia la versione giusta, approvata e collegata alla chiusura.
FAQ
Chi dovrebbe essere owner di una non conformità? L’owner dovrebbe essere la persona o il ruolo che può coordinare la remediation e rispondere della chiusura operativa. Non deve coincidere per forza con chi esegue tutte le attività, ma deve avere autorità sufficiente per seguirle fino alla validazione.
Una non conformità può essere chiusa senza evidenza? In un processo audit-ready, no. La chiusura dovrebbe essere supportata da prove verificabili: documenti approvati, log, report, ticket, test di controllo, approvazioni o altre evidenze coerenti con il rilievo.
Come si gestiscono le scadenze scadute? Una scadenza superata dovrebbe generare escalation, nuova valutazione del rischio e motivazione documentata. Se serve una proroga, va registrata con causa, nuova data, eventuali controlli compensativi e approvazione.
Qual è la differenza tra azione correttiva e azione preventiva? L’azione correttiva risolve il problema rilevato. L’azione preventiva riduce la probabilità che lo stesso problema si ripeta, ad esempio aggiornando un controllo, introducendo un test periodico o chiarendo una responsabilità.
Porta owner, scadenze ed evidenze nello stesso flusso
Se stai organizzando remediation e prove di conformità per audit privacy, puoi valutare AuditReady per GDPR per centralizzare rilievi, owner, scadenze, evidenze e tracciabilità in un unico flusso operativo.
audit-ready evidence pack demo / not legal advice