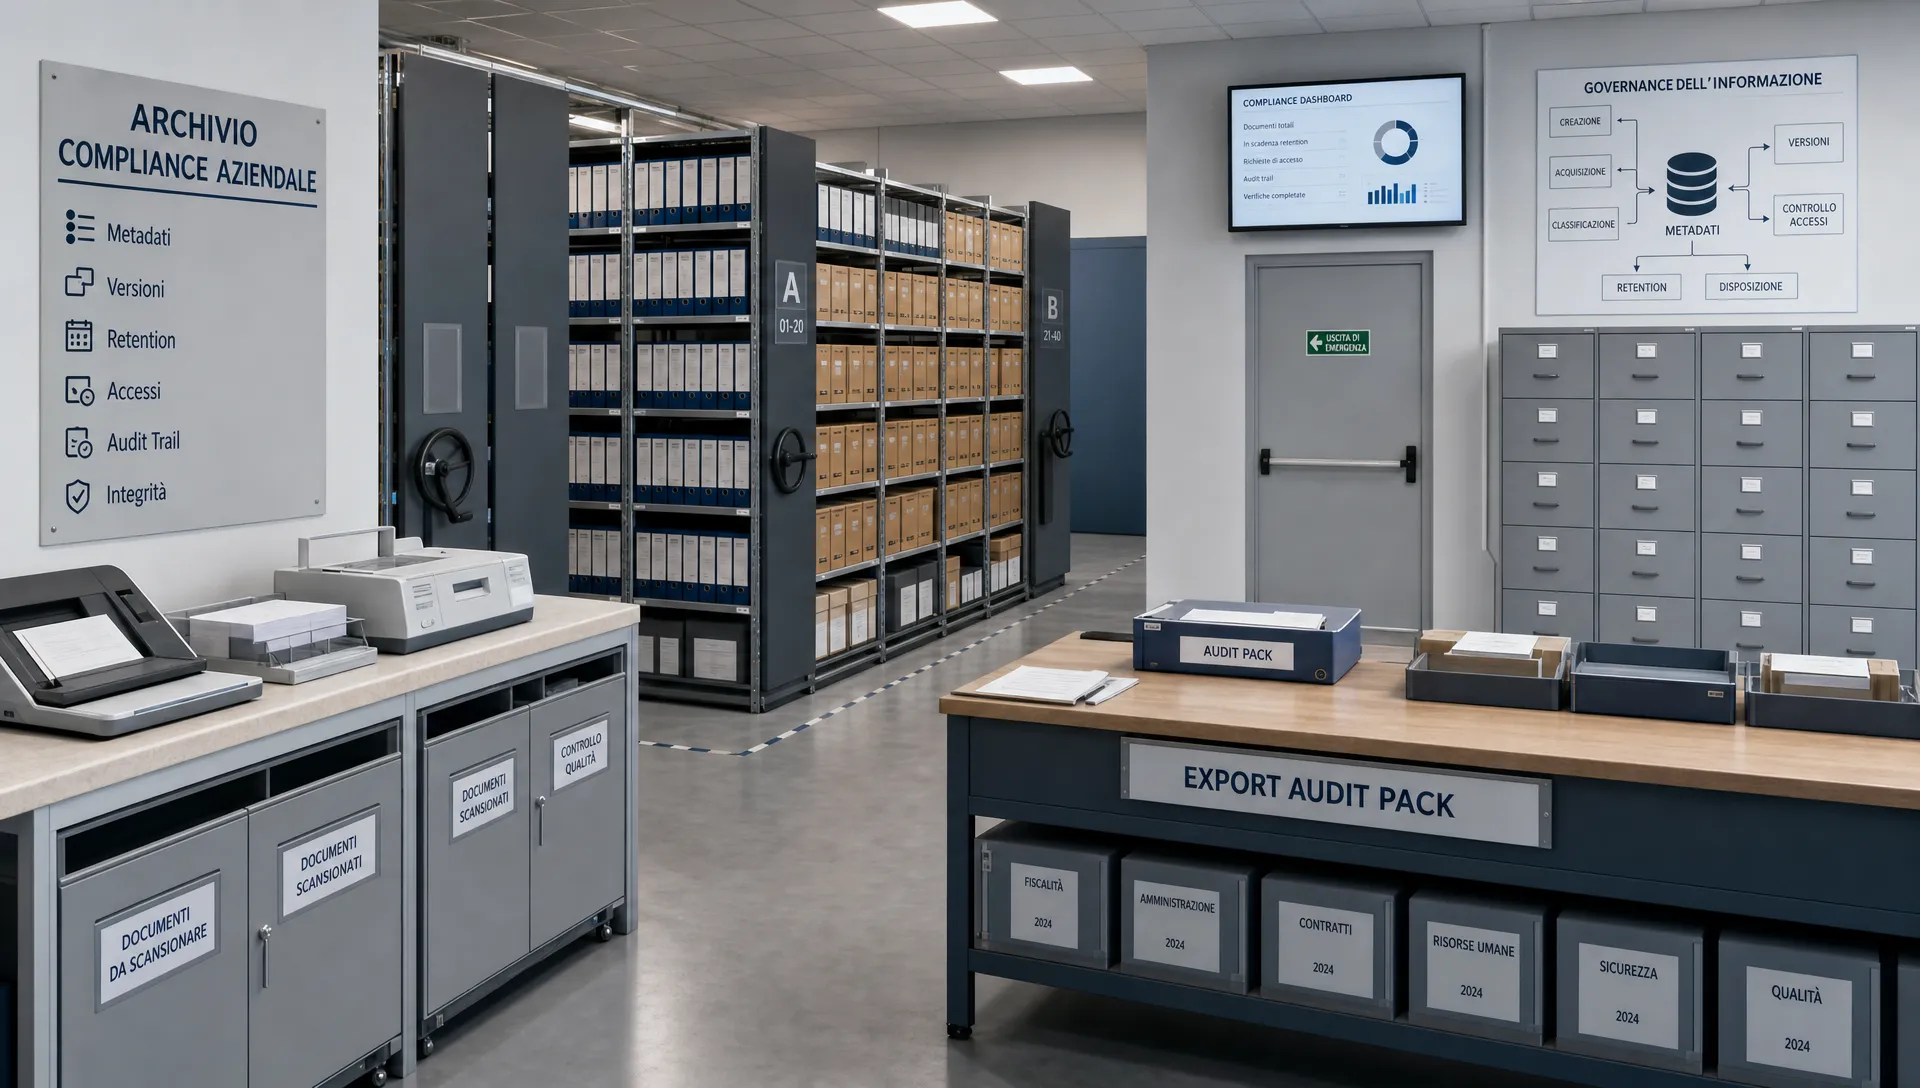
Quando si cerca “documentale software”, spesso si pensa a un archivio ordinato, con cartelle, permessi e ricerca testuale. In un audit, però, l'ordine non basta: bisogna dimostrare chi ha prodotto un documento, quale versione era valida in una certa data, quale controllo copriva, per quanto tempo andava conservato e cosa è successo quando è stato sostituito o scaduto.
Per DPO, CISO, IT manager, risk manager e internal auditor, la domanda operativa non è “dove si trova il file?”, ma “questa evidenza è verificabile, completa e difendibile?”. Questa guida non è consulenza legale e non sostituisce la valutazione di un legale o del DPO sui tempi di conservazione. L'obiettivo è pratico: configurare metadati, versioni e retention in modo che i documenti diventino prove utilizzabili in audit GDPR, NIS2, DORA, ISO 27001 o Modello 231.
Cosa rende un documentale software auditabile
Un sistema è auditabile quando consente a una terza parte autorizzata di ricostruire il ciclo di vita di un'evidenza senza affidarsi alla memoria delle persone. Questo significa collegare il documento al requisito, al controllo, all'owner, alla versione approvata, ai log di modifica e alla regola di conservazione applicata.
Il Regolamento UE 2016/679 introduce il principio di accountability, per cui il titolare deve essere in grado di dimostrare il rispetto dei principi applicabili al trattamento. Dal punto di vista operativo, questo si traduce in evidenze coerenti, tracciabili e aggiornate. Lo stesso approccio è utile anche quando si lavora su requisiti di cybersecurity, continuità operativa e gestione del rischio, come avviene nei programmi NIS2 e DORA.
| Archivio documentale generico | Repository auditabile |
|---|---|
| File salvati per cartella o reparto | Evidenze collegate a controlli e requisiti |
| Nome file usato come riferimento principale | ID evidenza, owner, periodo, stato e fonte |
| Versioni gestite manualmente | Versioni storicizzate con motivazione e approvazione |
| Cancellazioni poco visibili | retention, scadenza, revisione e log di eliminazione |
| Export manuale a ridosso dell'audit | audit pack ricostruibile e verificabile |
La differenza è sostanziale: un archivio aiuta a trovare documenti, un repository auditabile aiuta a dimostrare conformità.
Metadati: la carta d'identità dell'evidenza
In un documentale software orientato alla compliance, i metadati non sono campi decorativi. Sono il modo in cui il team dimostra contesto, responsabilità e pertinenza dell'evidenza. Senza metadati, un file PDF caricato in una cartella può essere corretto, ma resta difficile spiegare a quale controllo si riferisca e se fosse valido nel periodo esaminato.
La configurazione minima dovrebbe partire da uno schema comune, applicato in modo coerente a policy, verbali, risk assessment, report tecnici, evidenze di controllo, registri privacy e documentazione fornitori. Per un approfondimento sul concetto di prova verificabile, puoi collegare questo lavoro alla gestione delle evidenze di audit, evitando di trattare ogni file come un oggetto isolato.
| Metadato | Perché serve in audit | Controllo operativo |
|---|---|---|
| ID evidenza | Evita ambiguità tra file simili | Generazione univoca e non riutilizzabile |
| Owner | Identifica chi è responsabile del contenuto | Assegnazione nominale o per ruolo approvato |
| Framework e requisito | Collega il documento a GDPR, NIS2, DORA, ISO o 231 | Mappatura controllata, non testo libero |
| Controllo associato | Spiega quale misura viene dimostrata | Collegamento a control library o piano audit |
| Periodo di validità | Chiarisce se l'evidenza copre il periodo richiesto | Data inizio, data fine e frequenza di revisione |
| Stato | Distingue bozza, approvato, scaduto, sostituito | Workflow con approvazione tracciata |
| Fonte | Indica se il documento arriva da sistema interno, fornitore o audit | Campo obbligatorio con prova di origine |
| Classificazione | Supporta accessi e retention | Categoria documentale e livello di riservatezza |
Il controllo più semplice è anche quello più trascurato: nessuna evidenza dovrebbe entrare nell'audit pack se mancano owner, periodo di validità, stato e collegamento al controllo. Una regola di completezza riduce il rischio di preparare pacchetti pieni di file non utilizzabili.
Versioni: dimostrare cosa è cambiato, quando e perché
Un documentale software dovrebbe impedire la sostituzione silenziosa dei file. In audit, una policy aggiornata dopo una finding può essere legittima, ma deve essere chiaro quale versione fosse in vigore prima, quale modifica è stata introdotta, chi l'ha approvata e da quando è efficace.
Il versioning auditabile non coincide con il semplice suffisso “v2” nel nome file. Deve includere almeno numero versione, autore della modifica, data e ora, motivazione, approvatore, stato della versione precedente e riferimento a eventuali finding o remediation. Per processi IT più tecnici, la stessa logica si applica alla documentazione del change management, dove decisione, test, approvazione e rollback devono restare leggibili.
| Evento | Evidenza da conservare | Domanda dell'auditor a cui risponde |
|---|---|---|
| Creazione documento | Autore, data, fonte, controllo collegato | Da dove nasce questa evidenza? |
| Revisione periodica | commento di review, owner, esito | Il controllo è stato riesaminato? |
| Approvazione | approvatore, timestamp, versione approvata | Chi ha validato il contenuto? |
| Sostituzione | versione precedente, nuova versione, motivo | Cosa è cambiato e perché? |
| Remediation | finding collegata, azione correttiva, chiusura | La non conformità è stata gestita? |
| Archiviazione | stato finale, retention applicata | Perché il documento non è più attivo? |
Una buona prassi operativa è separare il contenuto dalla prova di processo. Il file può contenere la policy o il report, ma il sistema deve conservare anche la storia delle azioni: chi ha caricato, chi ha rivisto, chi ha approvato e quale evento ha reso necessaria la modifica.
Retention: conservare abbastanza, non conservare tutto per sempre
La retention è uno dei punti più delicati perché incrocia esigenze di audit, obblighi normativi, contratti, cybersecurity, privacy e gestione del rischio. Un documentale software utile all'audit deve permettere regole differenziate per categoria documentale, non un'unica impostazione generica per tutti i file.
Il GDPR richiede che i dati personali siano conservati per un arco di tempo non superiore al conseguimento delle finalità, salvo basi e obblighi applicabili. In parallelo, la direttiva NIS2 e il Regolamento DORA spingono le organizzazioni a mantenere capacità di gestione, controllo e dimostrazione su rischi, incidenti, continuità e resilienza. La decisione sui tempi specifici va validata con le funzioni competenti, ma il sistema deve rendere eseguibile e verificabile la regola scelta.
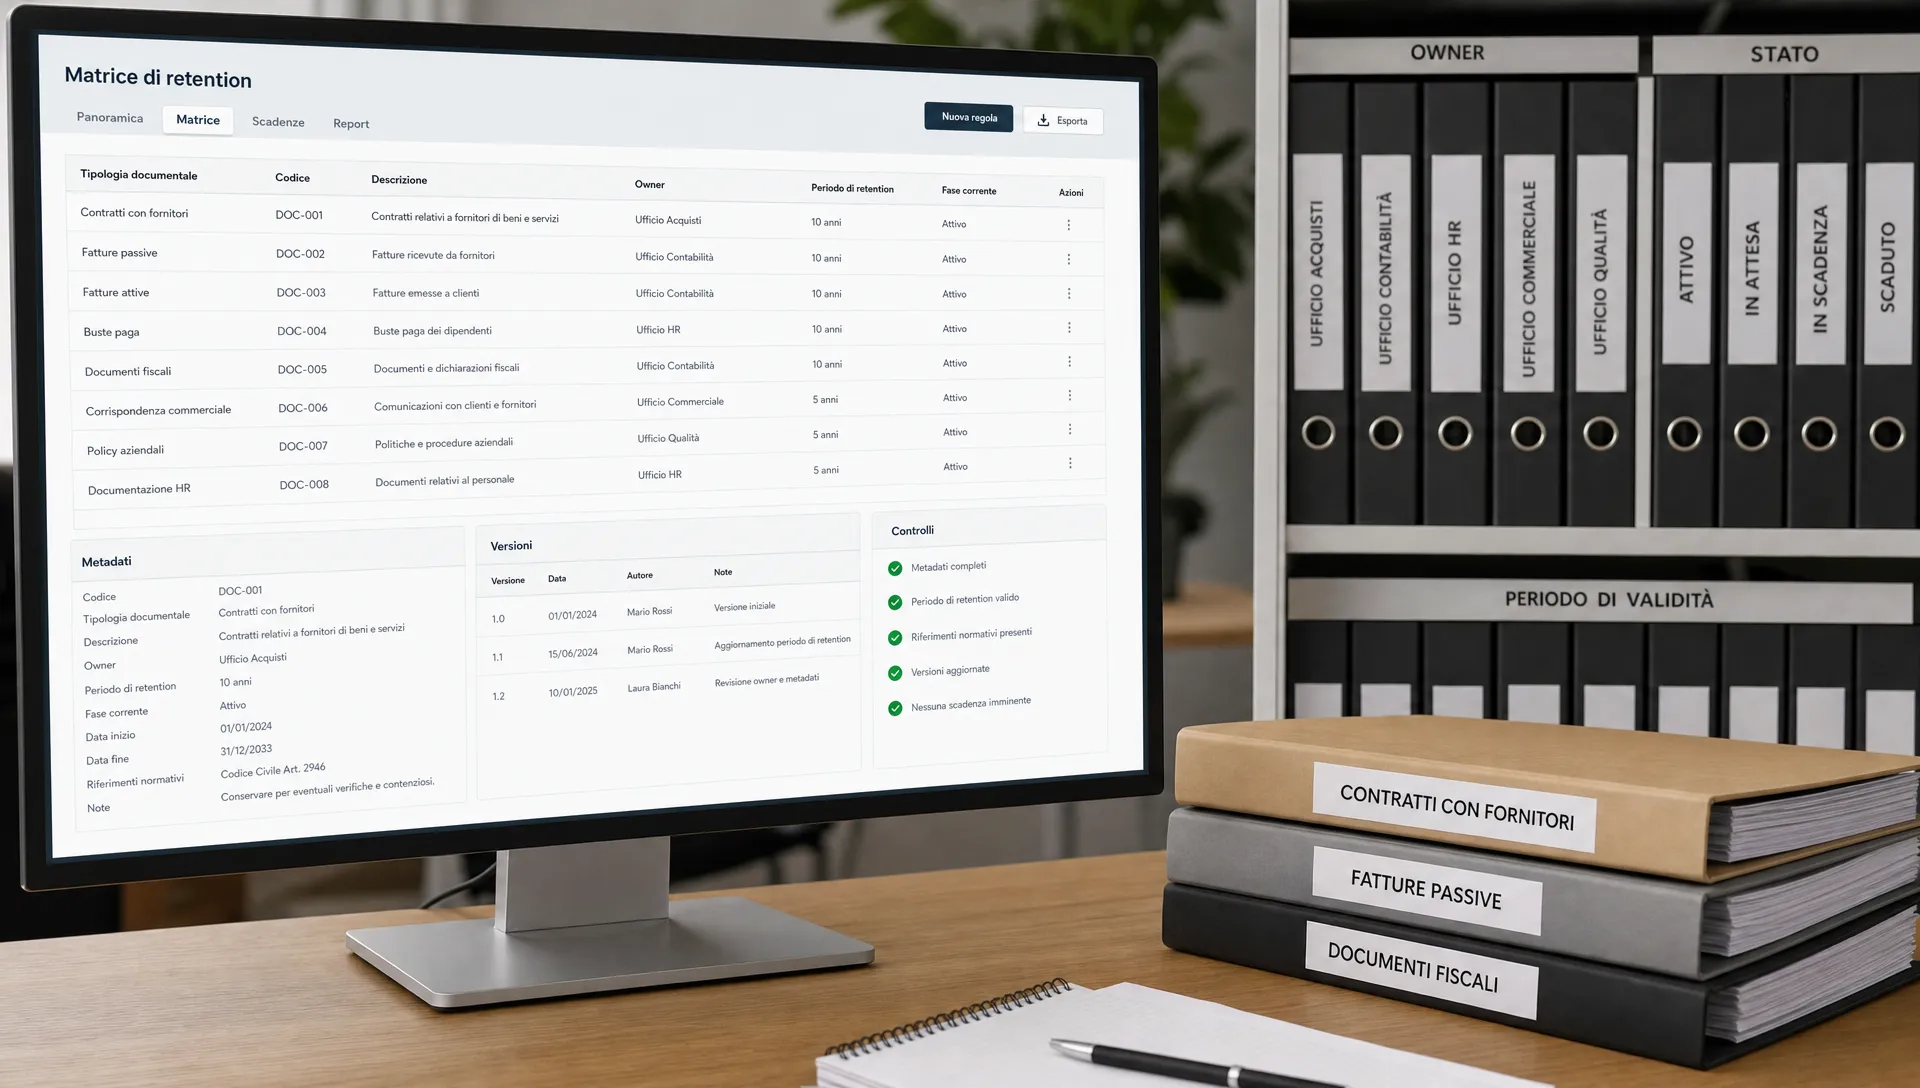
Una matrice di retention dovrebbe indicare categoria, base operativa, evento di avvio del conteggio, owner della revisione, eventuale blocco per contenzioso o indagine, azione finale e prova dell'azione. L'errore da evitare è “conserviamo tutto, così siamo coperti”: in audit, l'accumulo incontrollato può rendere più difficile dimostrare pertinenza, accuratezza e governo del ciclo di vita.
Audit trail e accessi: la tracciabilità che evita dispute
Senza log, un documentale software resta vulnerabile a una domanda semplice: “Come sapete che questa evidenza non è stata modificata dopo il periodo auditato?”. L'audit trail serve a ricostruire eventi rilevanti come creazione, modifica, approvazione, download, esportazione, cambio permessi, archiviazione ed eliminazione.
I log devono essere comprensibili anche a chi non ha amministrato il sistema. Un record utile dovrebbe indicare utente o servizio, ruolo, azione, oggetto, timestamp, esito, indirizzo o contesto tecnico quando pertinente e riferimento all'evidenza. Per gli aspetti più tecnici di integrità, conservazione e controllo degli accessi, rimane utile una disciplina specifica sull'audit trail, soprattutto quando i log diventano parte dell'audit pack.
La gestione degli accessi completa il quadro. Gli auditor si aspettano che un documento riservato non sia modificabile da chiunque, che i fornitori carichino solo ciò che compete loro e che le evidenze esportate siano controllate. Questo richiede ruoli chiari, segregazione tra chi prepara e chi approva, revisione periodica dei permessi e revoca tempestiva degli accessi non più necessari.
Checklist operativa per configurare il sistema
Prima di scegliere un documentale software o riconfigurare quello esistente, conviene trasformare i requisiti in controlli verificabili. La checklist seguente non valuta l'estetica dell'interfaccia, ma la capacità del sistema di produrre evidenze difendibili.
| Area | Domanda di controllo | Evidenza da produrre |
|---|---|---|
| Metadati | I campi obbligatori impediscono evidenze incomplete? | Configurazione campi, esempio record, report incompletezza |
| Ownership | Ogni evidenza ha un responsabile attuale? | elenco owner, storico assegnazioni, review periodica |
| Versioning | Le versioni precedenti restano consultabili? | storico versioni, motivazione modifica, approvazioni |
| Retention | Le regole sono applicate per categoria documentale? | matrice retention, policy, log di archiviazione o cancellazione |
| Accessi | I permessi sono basati su ruoli e necessità? | matrice ruoli, review accessi, log modifiche permessi |
| Remediation | Le finding sono collegate alle evidenze corrette? | registro finding, azioni, owner, data chiusura |
| Export | L'audit pack conserva contesto e tracciabilità? | indice pack, metadati esportati, log export |
| Fornitori | Le evidenze esterne hanno fonte e validazione? | link controllati, ricevute, approvazione interna |
Questa tabella può essere usata anche come base per una valutazione interna. Se il sistema non riesce a produrre una prova per una riga della checklist, il problema non è solo tecnologico: è un punto di governance da assegnare a un owner e portare in remediation.
Errori comuni che indeboliscono l'auditabilità
Il primo errore è usare le cartelle come modello di controllo. Una struttura “GDPR > Policy > 2026” può essere ordinata, ma non dimostra automaticamente approvazione, validità, owner o collegamento al requisito. Le cartelle aiutano l'orientamento, i metadati dimostrano il contesto.
Il secondo errore è trattare il PDF finale come unica evidenza. Una policy firmata è utile, ma senza storico di review, approvazione e sostituzione può lasciare scoperte le domande sul processo. Lo stesso vale per screenshot tecnici, report di vulnerability management, verbali di comitato o attestazioni fornitore.
Il terzo errore è duplicare lo stesso file per ogni framework. Se una misura serve sia a ISO 27001 sia a NIS2, è più solido mantenere una sola evidenza con più mappature, evitando copie divergenti. L'approccio della guida al software per audit interno è utile proprio quando lo stesso controllo deve essere riesaminato da funzioni diverse.
Il quarto errore è impostare retention indefinite per paura di cancellare qualcosa. La conservazione va governata, approvata e documentata. Anche quando una cancellazione non è immediata perché esiste un contenzioso, un'indagine o una necessità di business, il blocco dovrebbe essere motivato e tracciato.
Come costruire un audit pack documentale
Un audit pack non dovrebbe essere una cartella compressa preparata all'ultimo minuto. Dovrebbe essere l'estrazione controllata di evidenze già governate durante l'anno. Per ogni controllo incluso, l'auditor deve poter vedere cosa dimostra l'evidenza, chi ne è responsabile, quale periodo copre e se esistono eccezioni aperte.
Un audit pack efficace contiene di norma un indice, la mappatura tra requisiti e controlli, l'elenco delle evidenze con metadati essenziali, le versioni approvate nel periodo, gli estratti di audit trail rilevanti, lo stato delle remediation e la nota di retention applicata. Non serve includere tutto: serve includere ciò che risponde alla domanda di audit con il minimo rumore possibile.
Per renderlo ripetibile, il team dovrebbe definire una procedura di preparazione: congelare il perimetro, verificare completezza dei metadati, estrarre solo versioni valide, allegare log necessari, far approvare il pack all'owner di controllo e registrare l'export. Questo crea una catena di custodia interna, utile anche in audit successivi.
FAQ
Un sistema di gestione documentale è sufficiente per dimostrare la conformità? Non necessariamente. Serve configurarlo per collegare documenti a controlli, owner, requisiti, versioni, log e retention. Senza questi elementi, il sistema resta un archivio ordinato ma debole come prova.
Quali metadati sono davvero obbligatori? Dipende dal contesto e dai framework applicabili. Operativamente, ID evidenza, owner, controllo collegato, stato, periodo di validità, fonte, versione e classificazione sono un punto di partenza robusto da validare con compliance, DPO o legale.
Per quanto tempo vanno conservate le evidenze di audit? Non esiste una risposta unica valida per ogni organizzazione e documento. I tempi vanno definiti in una matrice di retention basata su finalità, obblighi applicabili, rischio, contratti e necessità di audit, poi implementati nel sistema con log verificabili.
Un documentale software può gestire anche evidenze fornite da terze parti? Sì, se consente raccolta controllata, tracciabilità della fonte, validazione interna, permessi limitati e collegamento dell'evidenza al controllo o al rischio pertinente. Il punto non è solo ricevere il file, ma dimostrare da dove arriva e chi lo ha accettato.
Porta metadati, versioni e retention in un flusso controllato
Se il tuo team deve preparare audit GDPR con evidenze verificabili, AuditReady può aiutare a centralizzare documenti, controlli, owner, versioni, audit trail, registri privacy e pacchetti per auditor in un unico spazio operativo. Per vedere come impostare un flusso evidence-first, puoi richiedere una demo dalla pagina AuditReady per GDPR.
audit-ready evidence pack demo / not legal advice