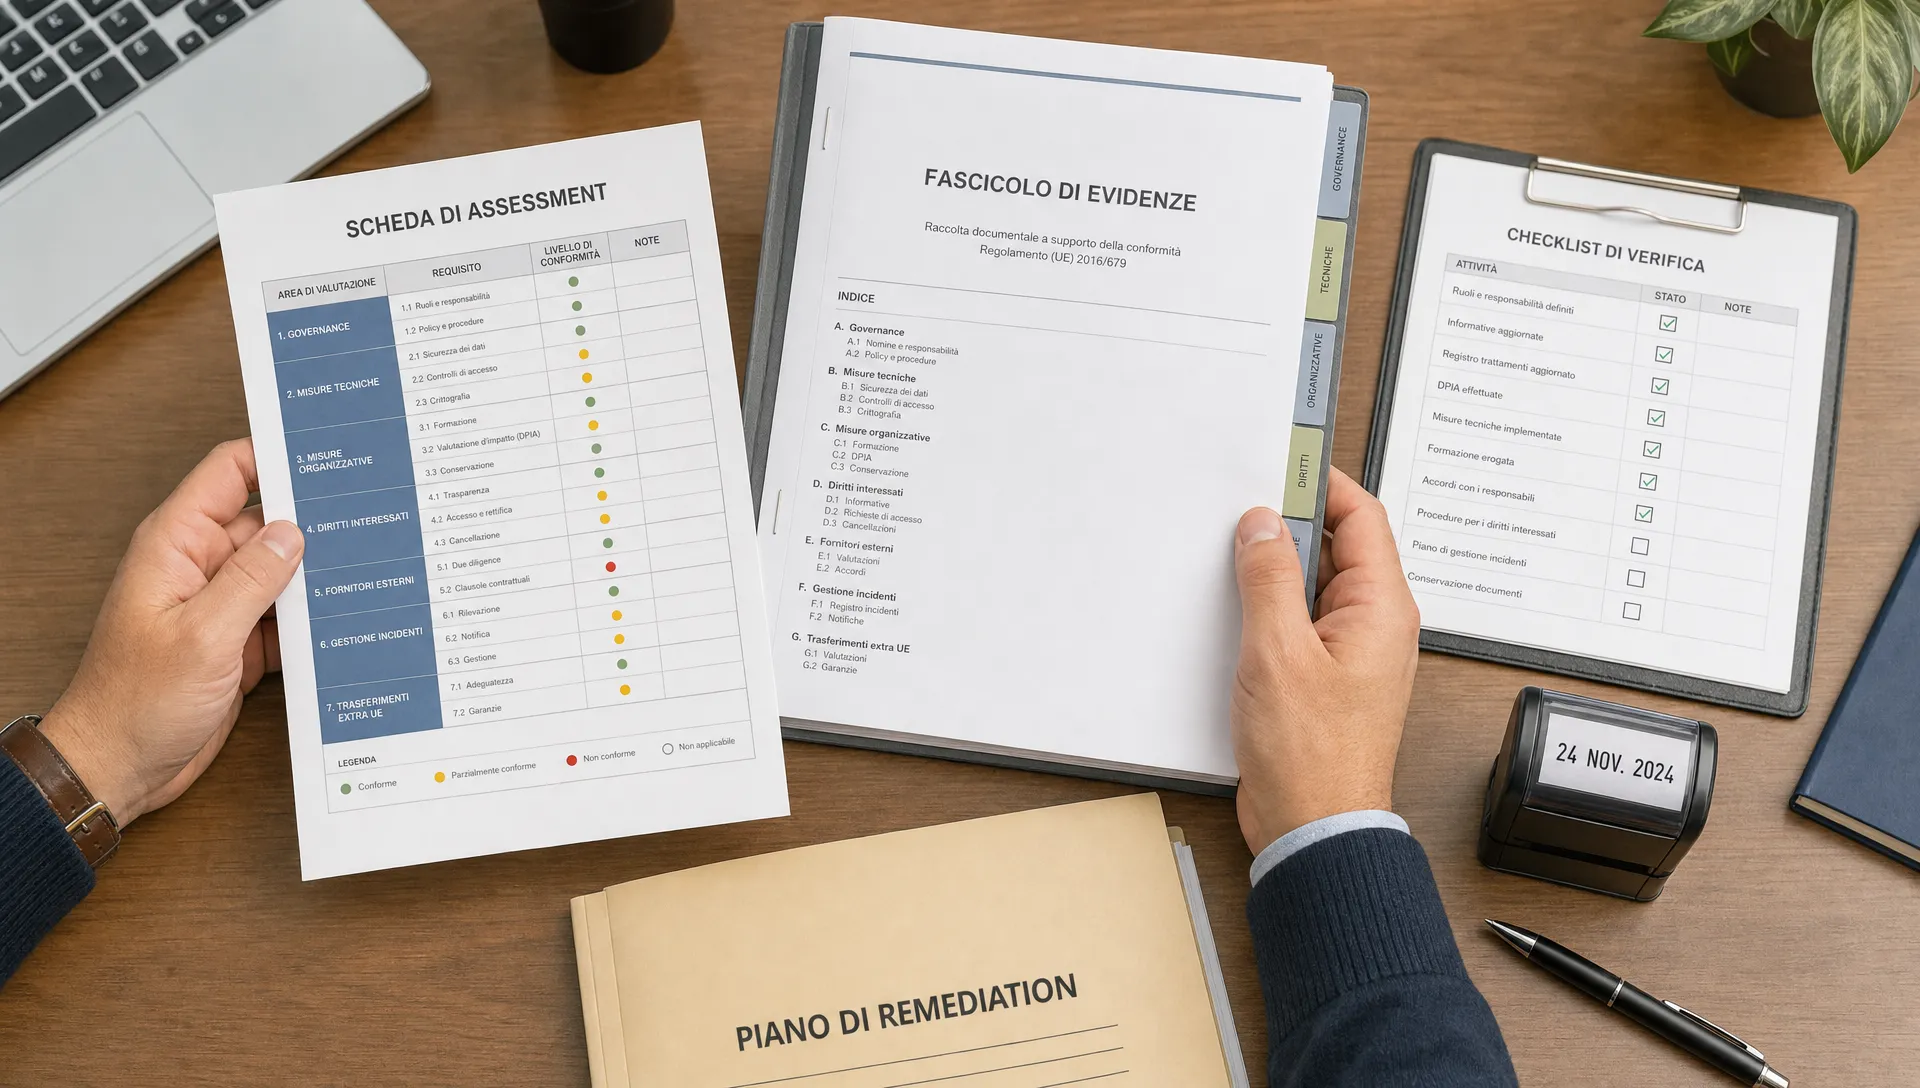
Un assessment privacy non dovrebbe limitarsi a verificare se “esistono” policy e procedure. Per essere utile in audit deve mostrare quali trattamenti sono stati valutati, quali rischi sono stati identificati, quali controlli sono attivi, chi ne è responsabile e quali prove dimostrano che il processo funziona nel tempo.
Questa guida ha un taglio operativo. Non sostituisce una valutazione legale sul merito di basi giuridiche, informative, contratti o decisioni del titolare. Serve invece a costruire un pacchetto di evidenze verificabile, tracciabile e difendibile davanti a DPO, internal auditor, consulenti e stakeholder.
Assessment privacy: quali evidenze servono davvero
Il punto di partenza è il principio di responsabilizzazione. Il testo del GDPR su EUR-Lex richiede al titolare non solo di rispettare i principi applicabili al trattamento, ma anche di poterlo dimostrare. Per questo un controllo privacy senza evidenze rischia di restare una dichiarazione interna.
Un assessment privacy ben costruito deve rispondere a quattro domande pratiche: cosa è stato valutato, con quale criterio, da chi e con quali risultati verificabili. Se manca una di queste componenti, l’auditor può vedere attività, ma non necessariamente accountability.
La logica più solida è organizzare le prove per area di controllo, non per cartella documentale casuale. In questo modo ogni evidenza ha un owner, una data, una versione, una relazione con un requisito e uno stato di remediation, se sono emerse carenze.
Evidenze di perimetro: trattamenti, ruoli e dati
Prima di raccogliere prove tecniche, serve dimostrare il perimetro dell’analisi. L’errore più comune è partire da controlli generici, senza chiarire quali trattamenti, sistemi, fornitori, categorie di interessati e flussi dati sono inclusi.
Le evidenze minime di contesto dovrebbero includere il registro dei trattamenti, la mappa dei flussi informativi, l’elenco dei sistemi coinvolti, la classificazione dei dati trattati e la distinzione tra titolare, responsabili, autorizzati e altri soggetti coinvolti. Se una parte del perimetro è esclusa, va motivata e datata.
| Area da provare | Evidenza utile | Come renderla auditabile |
|---|---|---|
| Perimetro del trattamento | Scheda trattamento o estratto del registro | Collegare sistema, owner, finalità e dati trattati |
| Ruoli privacy | Matrice titolare, responsabile, autorizzati | Indicare fonte, data di validazione e approvatore |
| Flussi dati | Data flow map o diagramma applicativo | Versionare il documento e collegarlo ai sistemi reali |
| Categorie di dati | Classificazione dati personali e particolari | Usare tassonomie coerenti con registro e controlli |
| Esclusioni | Nota di scope | Motivare cosa non è valutato e perché |
Per rendere un assessment privacy verificabile, ogni voce di perimetro dovrebbe avere almeno una fonte primaria. Un estratto da un sistema, un contratto, un ticket approvato o una decisione formalizzata valgono più di una descrizione scritta a posteriori.
Evidenze sui controlli: accessi, sicurezza e retention
Dopo il perimetro, bisogna dimostrare che i controlli privacy non sono solo definiti, ma anche operativi. Il GDPR include obblighi rilevanti sulla sicurezza del trattamento, in particolare nel quadro delle misure tecniche e organizzative previste dall’articolo 32 del regolamento.
Le evidenze più utili riguardano access management, logging, cifratura quando applicabile, backup, segregazione dei privilegi, gestione delle utenze dormienti, retention e cancellazione. Non serve allegare tutto indistintamente. Serve selezionare prove coerenti con il rischio del trattamento.
Esempi concreti di evidenze includono report di revisione accessi, export di gruppi applicativi, ticket di approvazione per nuovi privilegi, log di disattivazione utenti, configurazioni di retention, report di backup testato e verbali di controllo periodico.
Per evitare evidenze isolate, conviene collegare ogni controllo al requisito, al rischio mitigato e all’owner operativo. Se il tema è la tracciabilità delle azioni, può essere utile approfondire come costruire un audit trail GDPR leggibile e verificabile, perché un log senza contesto raramente basta.
Evidenze di rischio e DPIA nell'assessment privacy
La valutazione del rischio è il ponte tra perimetro, controlli e decisioni. Un assessment privacy dovrebbe mostrare perché un trattamento è considerato a basso, medio o alto rischio, quali criteri sono stati usati e quali misure riducono il rischio residuo.
Quando il trattamento può presentare un rischio elevato per i diritti e le libertà delle persone fisiche, la valutazione di impatto sulla protezione dei dati diventa un passaggio centrale. Il Garante Privacy dedica una pagina alla DPIA, utile come fonte ufficiale per inquadrare il tema e distinguere la documentazione operativa dalle valutazioni giuridiche.
Le evidenze non dovrebbero limitarsi al file della DPIA. Servono anche il metodo di scoring, le fonti usate, i partecipanti, le decisioni prese, le misure previste, le scadenze e le verifiche successive. Se la DPIA conclude che un rischio è accettabile, la decisione deve essere attribuibile a un ruolo competente e supportata da motivazioni documentate.
Evidenze su fornitori, responsabili e trasferimenti
Molti trattamenti privacy dipendono da fornitori esterni. In audit, dichiarare che un responsabile del trattamento è “gestito” non basta. Bisogna dimostrare che è stato identificato, valutato, contrattualizzato e monitorato nel tempo.
Le evidenze operative includono anagrafica del fornitore, contratto o data processing agreement, istruzioni documentate, esito della due diligence, controlli richiesti, eventuali attestazioni ricevute, subfornitori rilevanti e follow up su carenze. Per i fornitori critici, la verifica dovrebbe essere periodica e non solo in fase di onboarding.
Se il trattamento comporta trasferimenti di dati fuori dallo Spazio Economico Europeo, le prove devono coprire anche il meccanismo di trasferimento usato, le valutazioni effettuate e le misure supplementari se necessarie. Per un approfondimento verticale, puoi collegare il pacchetto di evidenze al tema dei trasferimenti di dati extra UE, senza duplicare la valutazione legale nel fascicolo operativo.
La regola pratica è semplice: ogni fornitore nel perimetro deve avere uno stato chiaro. Approvato, approvato con remediation, in revisione, sospeso o fuori scope. Uno stato senza evidenza non è uno stato auditabile.
Evidenze su incidenti, richieste e remediation
Un assessment privacy è più credibile se include prove di funzionamento reale, non solo documenti statici. Incidenti, richieste degli interessati, findings e remediation mostrano se il sistema di governance reagisce quando qualcosa accade.
Per le violazioni di dati personali, le evidenze possono includere registro interno, classificazione dell’evento, timeline, analisi dell’impatto, decisione sulla notifica, comunicazioni se applicabili, azioni correttive e verifica di chiusura. Il riferimento normativo resta il GDPR, ma il pacchetto operativo deve consentire di ricostruire fatti, tempi e responsabilità.
Per le richieste degli interessati, conviene conservare canale di ricezione, data, identità del richiedente secondo la procedura adottata, tipo di richiesta, owner, esito, tempi di risposta e documentazione prodotta. Quando una richiesta viene respinta o limitata, la motivazione dovrebbe essere formalizzata da chi ha competenza per farlo.
La remediation merita una vista separata: finding, rischio collegato, azione correttiva, owner, scadenza, stato, prova di completamento e validazione. In questo modo la non conformità non resta un commento nel report, ma diventa un ciclo di controllo.
Come costruire un evidence pack privacy difendibile
La qualità di un assessment privacy si vede soprattutto nell’organizzazione delle prove. Un evidence pack efficace permette a un auditor di passare da requisito a controllo, da controllo a evidenza e da evidenza a owner senza inseguire file sparsi in cartelle, email o chat.
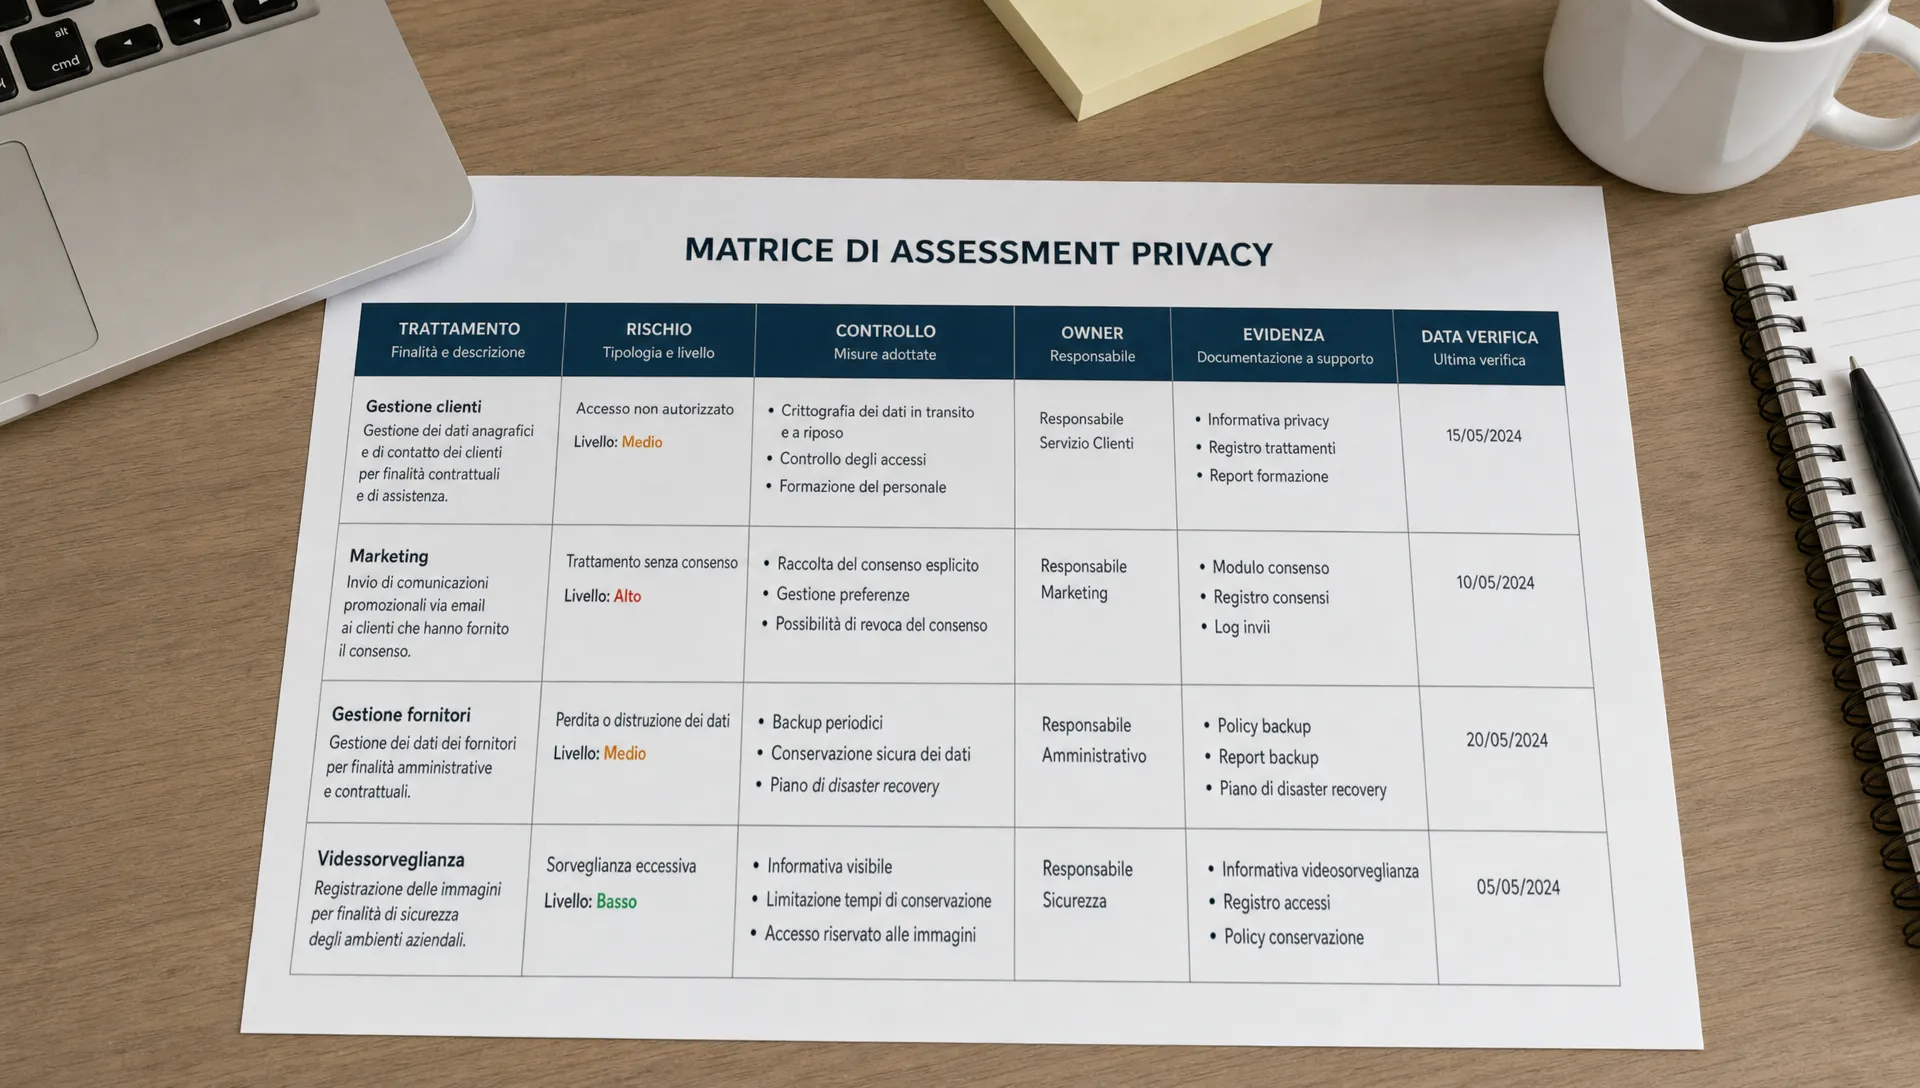
La struttura consigliata è una matrice di tracciabilità. Non serve complicarla, ma deve essere coerente. Ogni riga dovrebbe rappresentare un controllo o una decisione rilevante, collegata alle evidenze disponibili e allo stato del ciclo di vita.
| Campo della matrice | Perché serve in audit |
|---|---|
| Requisito o controllo | Mostra cosa si sta verificando |
| Trattamento o sistema | Evita evidenze generiche fuori contesto |
| Owner | Attribuisce responsabilità operativa |
| Evidenza | Collega la prova al controllo |
| Data e versione | Permette di capire se la prova è aggiornata |
| Esito | Indica conforme, parziale, non conforme o non applicabile |
| Remediation | Mostra azioni, scadenze e chiusura |
| Audit trail | Ricostruisce modifiche, approvazioni e passaggi |
Per approfondire il metodo di raccolta e conservazione delle prove, può essere utile confrontare questa matrice con le buone pratiche sulle evidenze di audit, soprattutto quando più framework o team condividono gli stessi controlli.
Errori comuni da evitare
Il primo errore è raccogliere documenti senza collegarli ai controlli. Una policy aggiornata può essere utile, ma non dimostra da sola che gli accessi sono stati rivisti, che una cancellazione è avvenuta o che un fornitore è stato monitorato.
Il secondo errore è non assegnare owner. Se nessuno è responsabile di una prova, l’evidenza invecchia rapidamente e diventa difficile capire chi possa confermarne validità e contesto.
Il terzo errore è confondere completezza documentale e conformità. Avere molte cartelle non significa avere un assessment privacy difendibile. Meglio poche prove forti, aggiornate e collegate a rischi e controlli, che un archivio non governato.
Il quarto errore è non tracciare le remediation. Un finding aperto non è necessariamente un problema, se ha priorità, owner, scadenza e stato. Diventa un problema quando resta senza follow up verificabile.
Checklist sintetica per il team privacy
Prima di chiudere il fascicolo, il team dovrebbe verificare che ogni area essenziale sia coperta da evidenze attuali. Questa checklist non è una valutazione legale, ma un controllo operativo di audit readiness.
- Perimetro dei trattamenti documentato e approvato
- Registro, flussi dati e sistemi collegati tra loro
- Ruoli privacy e fornitori tracciati con fonti verificabili
- Controlli tecnici e organizzativi associati ai rischi
- DPIA o motivazione documentata quando rilevante
- Incidenti, richieste e remediation registrati con owner e date
- Evidenze versionate, accessibili e collegate ai requisiti
- Audit trail disponibile per modifiche, approvazioni e chiusure
Se una voce non è coperta, non conviene nasconderla. È più utile registrarla come gap, assegnare una remediation e conservare la prova del piano di rientro.
Frequently Asked Questions
Un assessment privacy coincide con una DPIA? No. La DPIA è una valutazione di impatto prevista in specifiche condizioni dal GDPR. L’assessment privacy può essere più ampio e includere perimetro, controlli, fornitori, incidenti, richieste degli interessati ed evidenze di remediation.
Qual è l’evidenza più importante da includere? Non esiste una singola evidenza valida per tutti i casi. In audit conta la catena completa: requisito, controllo, owner, prova, data, esito e follow up. Una prova tecnica senza contesto può essere debole quanto una policy senza verifica operativa.
Quanto spesso va aggiornato il pacchetto di evidenze? Dipende dal rischio e dalla frequenza dei cambiamenti. Trattamenti critici, nuovi fornitori, incidenti, modifiche applicative e finding aperti dovrebbero attivare aggiornamenti puntuali, non solo revisioni annuali.
Chi dovrebbe essere owner delle evidenze privacy? L’owner dipende dal controllo. Il DPO o il referente privacy possono coordinare il processo, ma molte prove sono generate da IT, security, procurement, HR, legal o business owner. L’importante è rendere esplicita la responsabilità.
Dal controllo al pacchetto pronto per audit
Se il tuo obiettivo è trasformare controlli privacy, owner, evidenze, versioni e remediation in un pacchetto pronto per audit, puoi valutare AuditReady per organizzare le evidenze GDPR in un unico spazio di lavoro operativo.
audit-ready evidence pack demo / not legal advice