Un incidente chiuso a voce non è chiuso. È un finding in attesa di un auditor. Se la segnalazione resta in una casella email, la notifica non ha data certa e nessuno può ricostruire chi ha approvato la chiusura, il registro non prova nulla, anche quando il servizio è stato ripristinato correttamente.
Il dato che rende il problema concreto è la distanza tra eventi e incidenti. Secondo la relazione annuale 2024 dell'ACN riportata da InSic, nel 2024 il CSIRT Italia ha gestito 1.979 eventi cyber, dei quali 573 sono stati classificati come incidenti confermati. Un buon incident reporting software deve quindi fare triage, non trasformare ogni alert in un incidente.
Questa panoramica ha un taglio operativo, non legale. Valuta dieci soluzioni lungo una sola catena, requisito, controllo, owner, evidenza datata, audit trail, eccezione o finding, remediation. Contano la separazione tra incidenti operativi, esercitazioni, eccezioni autorizzate a tempo, non conformità e segnalazioni whistleblowing, la qualità del decision log e la prova di chiusura. Una policy scritta non dimostra che un controllo è stato eseguito. Un modulo inviato non dimostra che la decisione di notificare era fondata.
Indice
- 1. AuditReady, Resilienza e incidenti
- 2. GAPOFF
- 3. Dazr
- 4. Values Associates, Incident Management
- 5. OneTrust, Privacy Incident Management
- 6. DORA.report
- 7. DORApp
- 8. NAVEX One EthicsPoint Professional
- 9. Wolters Kluwer TeamMate, Incident Management
- 10. Resolver, Incident Management
- Ambito, scadenze e prova generata da ciascuno strumento
- Scegliere lo strumento in base alla prova che lascia dietro di sé
1. AuditReady, Resilienza e incidenti
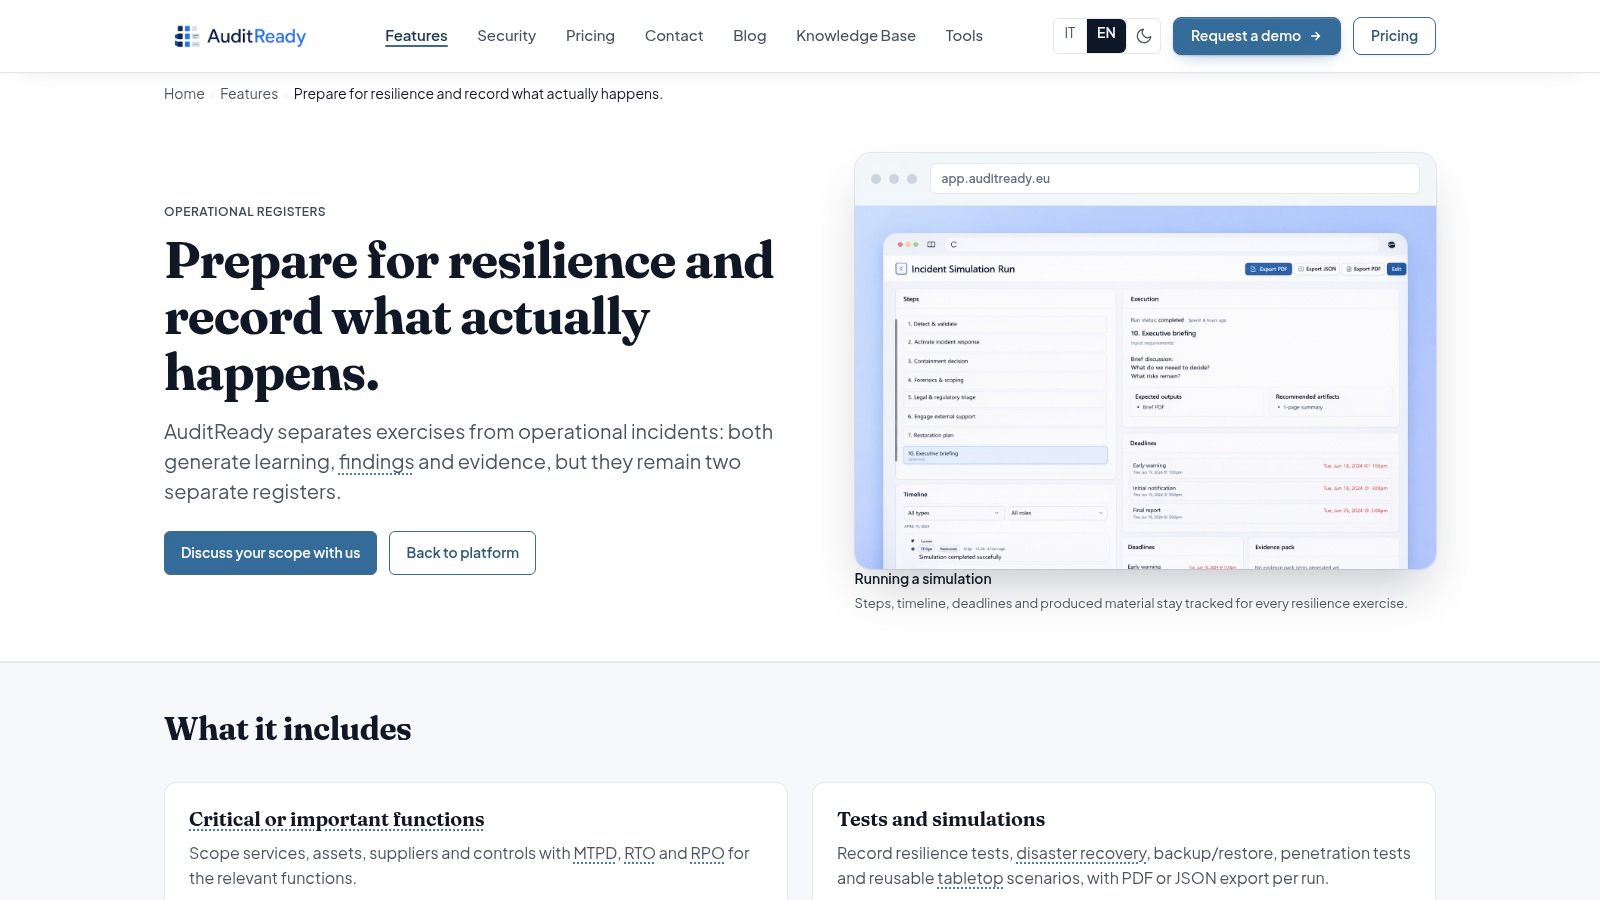
Il punto forte è la struttura del fascicolo. La funzione Resilienza e incidenti registra severità, servizi coinvolti, causa radice, stato e stadi di notifica, poi collega il record a finding ed evidenze. L'incidente non resta un ticket isolato, entra nel percorso di rimedio con responsabile, scadenza e prova di chiusura verificabile da una seconda persona.
La distinzione che in audit manca più spesso è presente nel modello dati. Incidenti reali ed esercitazioni stanno in registri separati, anche se entrambi generano apprendimento, finding ed evidenze. Questo evita un errore banale e costoso, mescolare una simulazione riuscita con un evento operativo e presentare all'auditor una serie storica in cui nessuno distingue più cosa è accaduto davvero.
Dove regge la catena di prova
I profili per DORA, NIS2, GDPR e AI Act permettono di lavorare sullo stesso incidente senza ricostruire quattro fascicoli paralleli. Per gli incidenti ICT con profilo DORA lo stato di notifica segue gli stadi iniziale, intermedia e finale. Gli incidenti AI hanno un profilo dedicato e restano nello stesso registro degli incidenti operativi generali, quindi controlli ed evidenze restano condivisi con il resto del perimetro.
La separazione degli accessi è altrettanto netta sul whistleblowing. Il canale riservato raccoglie la segnalazione, ma al registro del Modello 231 arriva l'evento, non il testo della segnalazione. L'OdV vede ciò che serve per la governance, il contenuto riservato resta nel canale con i suoi ruoli dedicati.
- Punti di forza: dettagli completi dell'incidente, collegamento a finding ed evidenze, registri separati per incidenti ed esercitazioni, profili multi-framework nello stesso spazio di lavoro.
- Limiti: non certifica la conformità e non sostituisce consulenza legale o specialistica. Se i team inseriscono dati poveri, il fascicolo resta povero.
Consiglio questa soluzione quando l'obiettivo è un unico evidence pack difendibile. Le scadenze non sono intercambiabili, e le FAQ ACN su NIS e PSNC indicano termini di 1 o 6 ore per gli incidenti sui beni ICT secondo la gravità e di 72 ore per gli altri sistemi informativi e di rete. Uno strumento che tratta ogni notifica con lo stesso SLA crea il finding da solo.
2. GAPOFF
Un incidente che attiva due obblighi insieme, per esempio NIS2 e GDPR, è il test che vale più di qualsiasi scheda prodotto. Se il sistema duplica il record invece di tenere un unico fascicolo con due scadenze, in audit dovrete riconciliare a mano le due versioni.
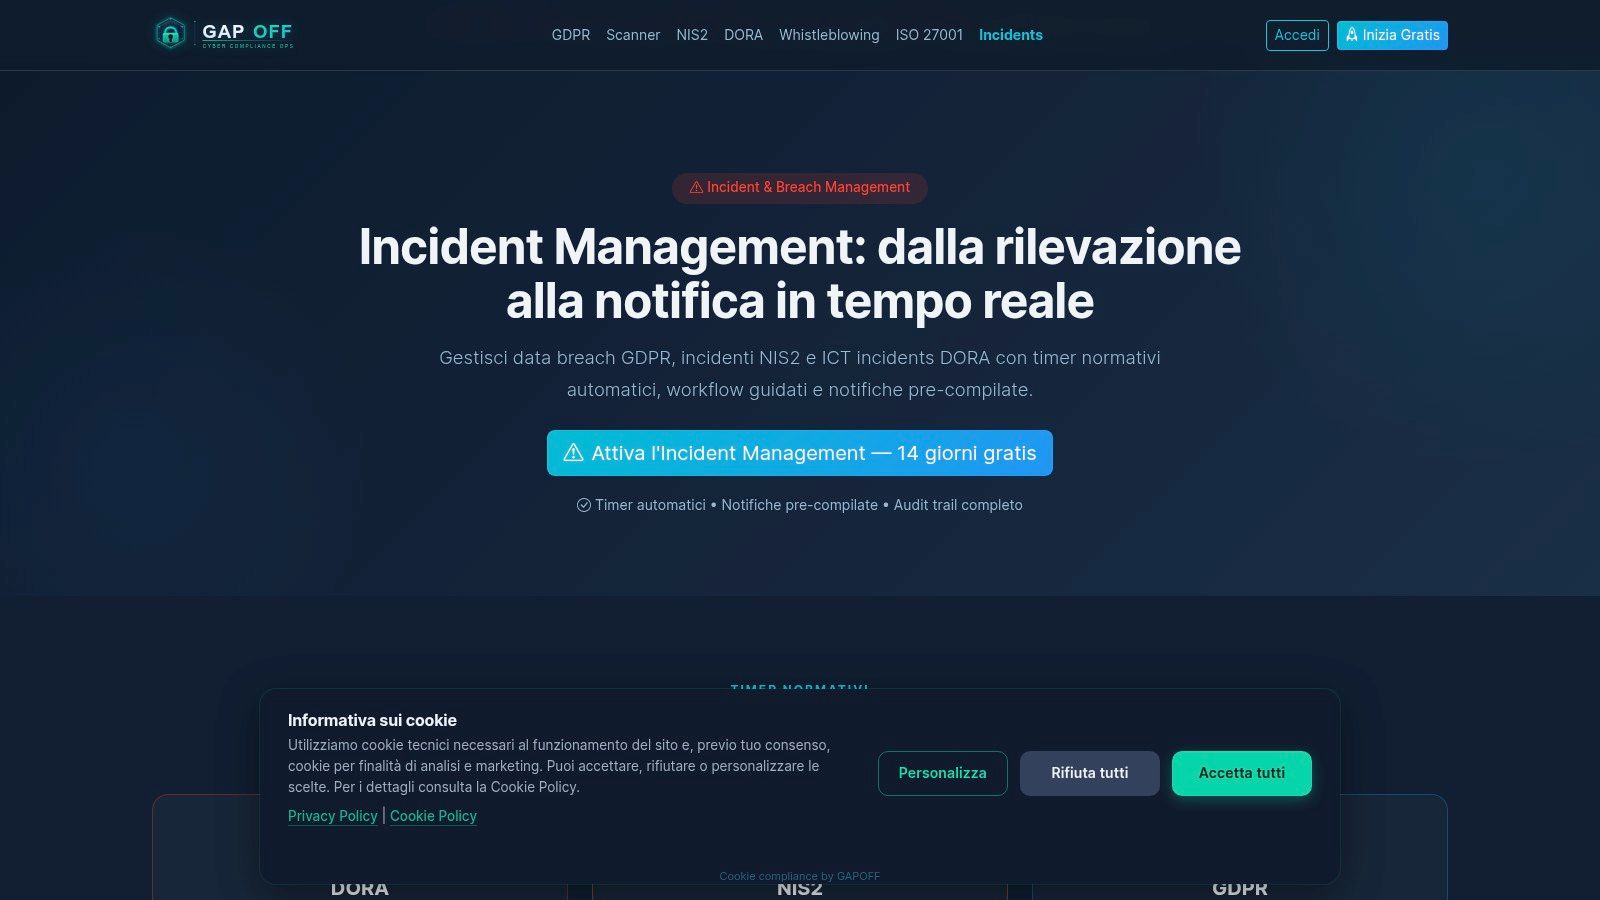
GAPOFF è una piattaforma modulare italiana e il modulo Incident & Breach Ops è collegato ai flussi GDPR, NIS2 e DORA. Traccia le scadenze di notifica, gestisce il follow-up e predispone la documentazione post-incidente. Per una PMI italiana che parte da fogli di calcolo, l'interfaccia e i modelli in lingua riducono l'attrito iniziale.
I modelli di notifica precompilati per Garante e ACN aiutano, a condizione di non confondere il modulo con la decisione. Il Garante per la protezione dei dati personali ha registrato 2.415 notifiche di data breach nel 2025, il 10% in più rispetto al 2024. Dietro ogni invio deve restare traccia della classificazione, della decisione di notificare o non notificare e delle prove usate. Un modello compilato bene non sostituisce quel ragionamento: lo registra.
- Funzioni utili: timer di scadenza per i tre framework, approvazioni, audit trail e analisi post-incidente.
- Punti di forza: prezzi pubblici, possibilità di provare la piattaforma prima dell'acquisto, integrazione con gli altri moduli di compliance.
- Limiti: il modulo è indicato come beta, alcuni flussi trasversali sono in completamento e i piani limitano incidenti e utenti.
Verificate anche come lo strumento distingue incidente operativo, esercitazione e non conformità: se finiscono nello stesso registro senza profili separati, la catena di prova si confonde proprio dove un auditor inizia a scavare.
3. Dazr
Dazr ragiona al contrario rispetto alla maggior parte dei registri: parte dalle evidenze e arriva all'incidente. La piattaforma europea descritta nella pagina incident management tiene un registro collegato alle scadenze GDPR e NIS2, con cronologia, cause, mitigazioni e lezioni apprese. L'incidente si collega ad azioni correttive e controlli, quindi la chiusura poggia su un'evidenza caricata e non su un commento.
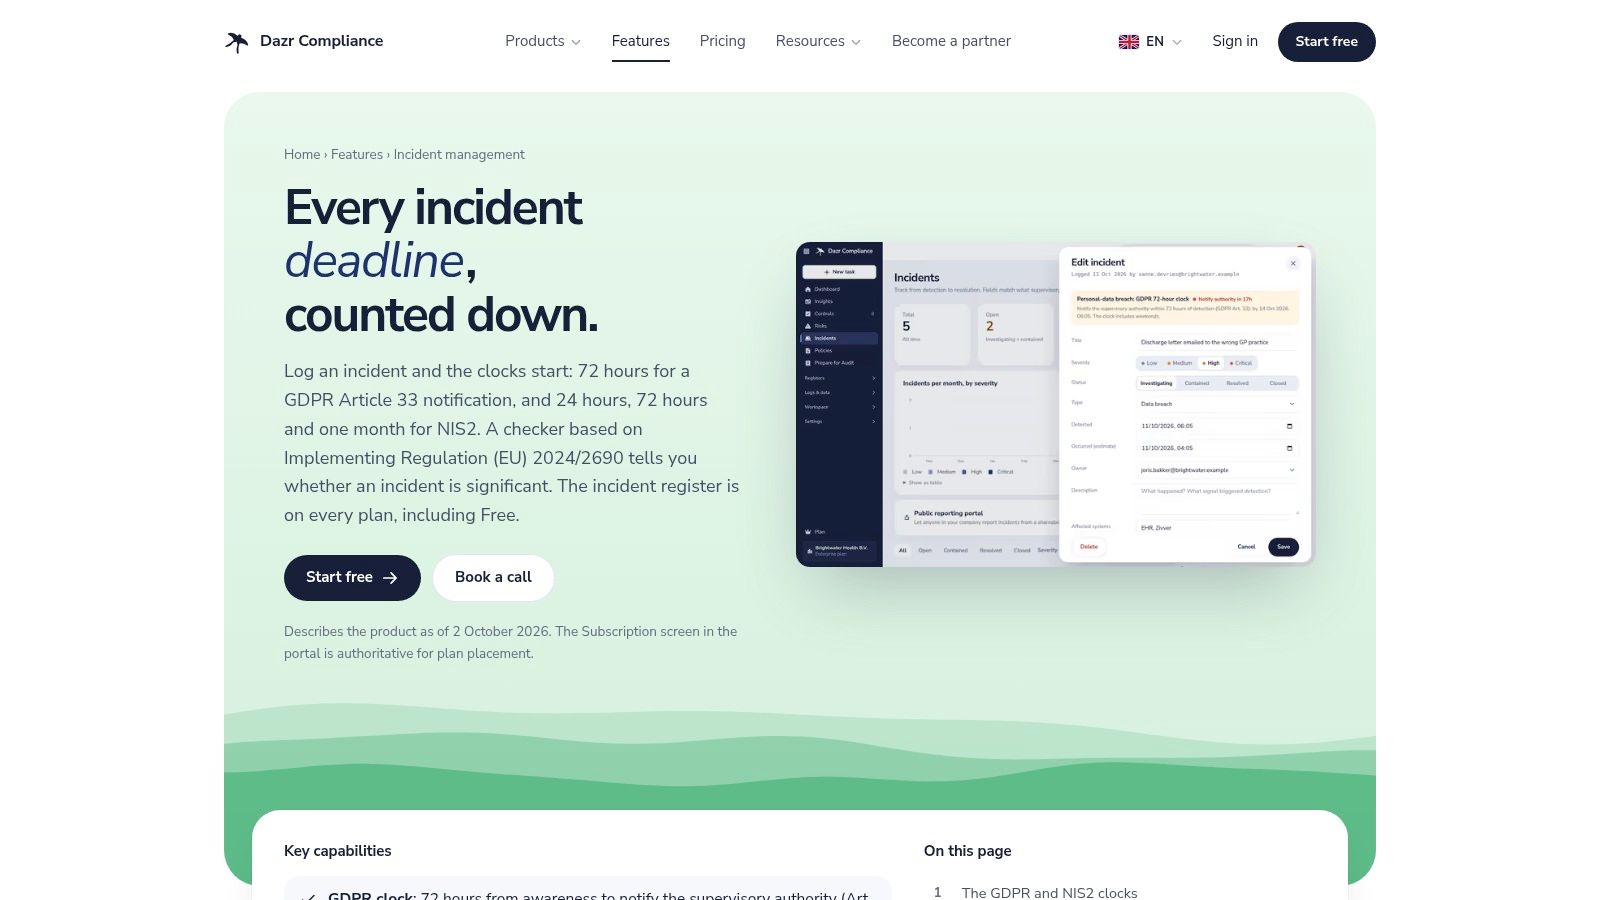
Il registro segna il conto alla rovescia delle 72 ore previste dal GDPR per la notifica al Garante; per NIS2 le comunicazioni corrono invece in fasi successive, pre-allarme, notifica e rapporto finale, verso il CSIRT Italia, la cui constituency è definita nel documento ACN sulla constituency del CSIRT Italia, con scadenze fissate dal regime applicabile. Perché il timer conti come prova, rilevazione, prima comunicazione, integrazioni e rapporto conclusivo devono restare eventi separati, ciascuno con il proprio timestamp.
Se l'orario di rilevazione può essere modificato senza traccia, il timer è un elemento grafico, non una prova.
- Punti di forza: piano gratuito, prezzi pubblicati, supporto in italiano, esportazioni in Excel o CSV.
- Limiti: le notifiche restano da inviare sui portali delle autorità, il piano gratuito è limitato a un utente e un framework, il portale pubblico di reportistica è solo nel piano Enterprise.
Scelta sensata per un team piccolo che vuole ordine senza comprare una suite. Prima di adottarlo, verificate chi può modificare la cronologia dopo la chiusura e se il registro tiene separati incidenti operativi, esercitazioni e segnalazioni whistleblowing: la catena di prova regge solo se ogni evento resta nel proprio fascicolo.
4. Values Associates, Incident Management
Il prodotto GRC francese di Values Associates tratta l'incidente in senso ampio: frodi, errori, interruzioni IT e non conformità convivono nello stesso registro. È disponibile come modulo autonomo e instrada le segnalazioni dai revisori ai responsabili delle azioni, quindi chi gestisce eventi operativi oltre il perimetro cyber trova qui un campo più largo del solito.
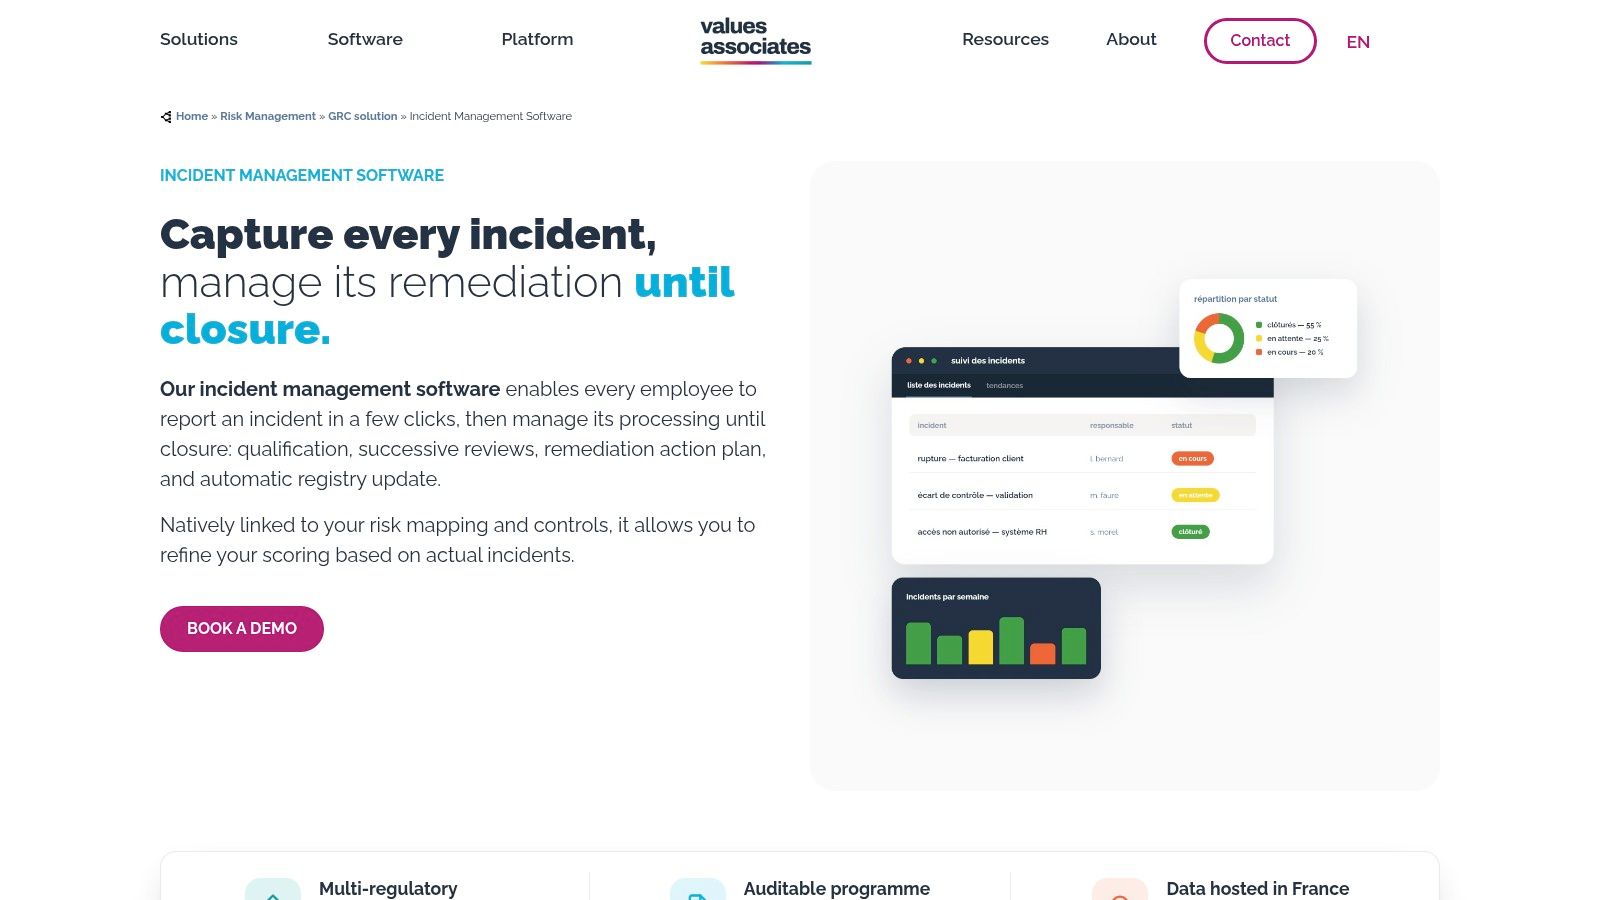
Categorie e severità sono configurabili, i flussi di revisione si adattano senza sviluppo e le azioni correttive hanno responsabili, monitoraggio e validazione della chiusura. Il collegamento a rischi e controlli evita che l'incidente chiuda senza aggiornare la valutazione che lo ha mancato.
Un registro così ampio chiede però categorie che distinguano in modo esplicito incidente operativo, non conformità ed eccezione autorizzata. Se la stessa voce copre una frode e un disservizio, la prova di chiusura diventa incomparabile, perché i due eventi esigono evidenze diverse e l'auditor lo pretende.
Il rischio della configurabilità
Un flusso molto configurabile può anche codificare cattive abitudini. Se chi esegue l'azione può validarne la chiusura, la segregazione dei compiti sparisce e l'auditor lo rileva in pochi minuti. Definite da subito ruoli distinti per chi propone, chi approva, chi esegue e chi verifica.
- Punti di forza: copertura ampia su frodi, errori, interruzioni IT e non conformità, adozione come modulo autonomo, validazione della chiusura delle azioni correttive.
- Limiti: nessun prezzo pubblico sulla pagina consultata, interfaccia e supporto in italiano da verificare, flussi complessi che possono richiedere un'offerta su misura. L'impegno di configurazione dipende dal perimetro, dal numero di categorie e dalla qualità dei dati già presenti.
5. OneTrust, Privacy Incident Management
Qui il baricentro è la privacy. L'offerta di OneTrust vive nell'ambiente Privacy & Data Governance e gestisce le violazioni di dati personali con valutazione, indagine, rimedio e flussi di notifica. Il valore emerge quando l'incidente tocca trattamenti, fornitori e asset già censiti in piattaforma, perché il contesto non va ricostruito durante l'emergenza.
I flussi si configurano per giurisdizione, severità o caso d'uso. Il registro centrale tiene attività, allegati, scadenze e responsabili, con promemoria automatizzati. Per un DPO che coordina più paesi, questa struttura riduce il rischio che la valutazione del rischio per gli interessati resti in una email. Sui tempi di reazione, la nostra guida operativa per gestire un data breach entro 72 ore chiarisce cosa deve essere deciso e documentato nelle prime fasi.
- Punti di forza: focus forte su incidenti privacy, adatto a organizzazioni multinazionali, integrazione con gli altri moduli della suite.
- Limiti: può essere più ampio del necessario per un semplice registro, prezzo e perimetro dipendono dai moduli acquistati e non risulta un prezzo pubblico affidabile del modulo.
Il trade-off è chiaro. Se il vostro problema principale è NIS2 o DORA, state comprando uno strumento nato per un altro centro di gravità.
6. DORA.report
Niente suite, una sola cosa fatta in modo mirato. DORA.report prepara le segnalazioni di incidenti ICT ai sensi del Regolamento UE 2022/2554, con collaborazione sulle notifiche iniziale, intermedia e finale ed esportazione dei report per l'autorità competente. I controlli di validazione descritti nella documentazione aiutano a intercettare campi incoerenti prima dell'invio.
La specializzazione ha senso perché il modello DORA chiede molto più di una data. Il modello di segnalazione incidenti pubblicato da IVASS richiede informazioni su indicatori di compromissione, azioni correttive, coinvolgimento di terze parti, cause radice e tempi di risoluzione permanente. Chi compila a mano quel tracciato sotto pressione sbaglia, prima o poi. Per il quadro completo, la nostra analisi su audit DORA e resilienza operativa collega segnalazione, test e fornitori.
- Punti di forza: flusso mirato senza l'ampiezza di una suite GRC, prezzi pubblici, prova gratuita di 14 giorni senza carta di credito secondo la pagina prezzi.
- Limiti: copre la reportistica DORA e non le altre categorie di incidente, Register of Information ed Enterprise sono indicati come in arrivo.
Resta un confine da presidiare. Lo strumento prepara il report, ma owner del contenuto e della decisione restate voi.
7. DORApp
DORApp allarga il perimetro rispetto alla sola segnalazione. La piattaforma SaaS europea unisce registrazione e classificazione degli incidenti ICT, attività di follow-up e preparazione dei report regolatori, con gestione del rischio ICT e dei fornitori nello stesso ambiente. Il collegamento con registri di fornitori e contratti è il punto operativo rilevante.
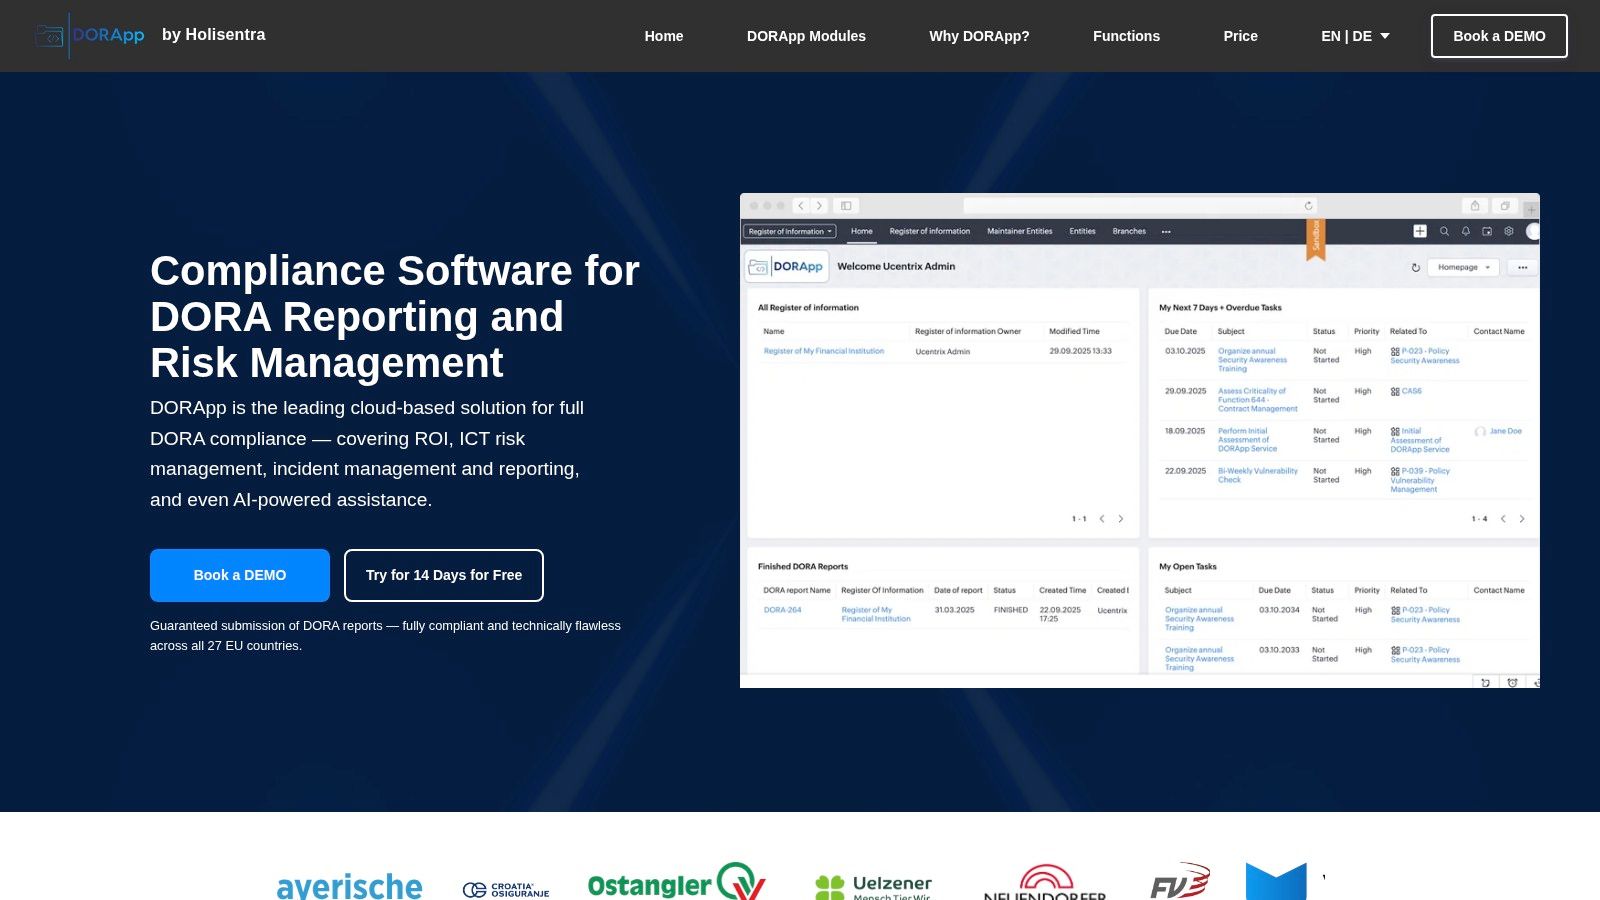
Il collo di bottiglia in un incidente DORA raramente è il modulo. È la raccolta tempestiva di fatti verificabili da cloud provider, outsourcer e MSP, che usano tassonomie e tempi diversi dai vostri. Se il fornitore aggiorna la sua versione dei fatti, il sistema deve conservare la precedente con timestamp, non sovrascriverla. In demo chiedete di vedere proprio questo, un dato provvisorio corretto due volte.
Regola pratica: un aggiornamento che cancella la versione precedente distrugge la storia dell'incidente. L'auditor vuole vedere cosa sapevate quando avete notificato, non solo cosa sapete oggi.
- Punti di forza: incidenti, rischio ICT e terze parti insieme, prezzo di partenza pubblicato, hosting in UE e prova di 14 giorni indicati dal fornitore.
- Limiti: specializzazione forte sul settore finanziario, prezzo per utente potenzialmente oneroso per team grandi, dichiarazioni di conformità del fornitore da verificare sul canale applicabile.
8. NAVEX One EthicsPoint Professional
Questa è un'altra categoria di problema. EthicsPoint Professional riceve e gestisce segnalazioni etiche e di compliance, incluse quelle whistleblowing ai sensi del D.Lgs. 24/2023. Centralizza i casi, supporta assegnazioni e indagini e offre funzioni multilingua e analisi per programmi con volumi elevati.
L'acquisizione multicanale, i flussi configurabili con approvazioni ed escalation e gli accessi basati sui ruoli sono pensati per indagini su condotte, non per il triage tecnico di un evento cyber. Confonderli è un errore di architettura. Una segnalazione whistleblowing richiede riservatezza del canale e protezione del segnalante, un incidente operativo richiede asset, impatto e scadenza di notifica. Servono registri collegabili, non un unico contenitore.
- Punti di forza: adatto a programmi globali, gestione di casi e indagini oltre la raccolta, multilingua e integrazioni con sistemi HR e di rischio.
- Limiti: non copre la reportistica DORA o NIS2, prezzo non pubblico, implementazione enterprise potenzialmente complessa.
Consideratelo se il vostro perimetro di reporting include misconduct e casi interni. Non sostituisce il registro incidenti ICT.
9. Wolters Kluwer TeamMate, Incident Management
TeamMate porta l'incidente dentro la governance di audit. La funzione di incident management supporta acquisizione, triage, indagini e azioni correttive, con collegamenti a rischi, controlli e requisiti normativi. Per un internal auditor, il vantaggio è vedere l'incidente accanto al controllo che avrebbe dovuto intercettarlo.
Il registro centrale e il tracciamento delle attività funzionano bene quando l'organizzazione usa già la suite per audit e GRC. Fuori da quel contesto, state adottando un ambiente intero per risolvere un problema di registro, con costi di configurazione proporzionati.
Cosa verificare prima della firma
Chiedete come vengono gestite le scadenze differenziate per presidio normativo. La guida ACN alla notifica degli incidenti informatici descrive un flusso con segnalazione tramite modulo dedicato del CSIRT Italia e tempistiche differenziate in base al presidio applicabile, legate all'immediatezza della conoscenza e alla magnitudo dell'impatto. Un campo scadenza generico non basta.
- Punti di forza: integrazione con governance e audit, incidenti collegati ai controlli invece di ticket isolati.
- Limiti: prezzo del modulo non pubblico, più configurazione e budget di uno strumento leggero, minore specializzazione DORA rispetto agli strumenti dedicati.
10. Resolver, Incident Management
Resolver nasce per sicurezza aziendale e investigazioni. La piattaforma gestisce l'incidente dalla segnalazione alla risoluzione con acquisizione centralizzata, accessi per ruolo, playbook e analisi dei trend. Un incidente può diventare un'indagine strutturata senza reinserire le informazioni, dettaglio che chi ha copiato dati tra sistemi apprezza subito.
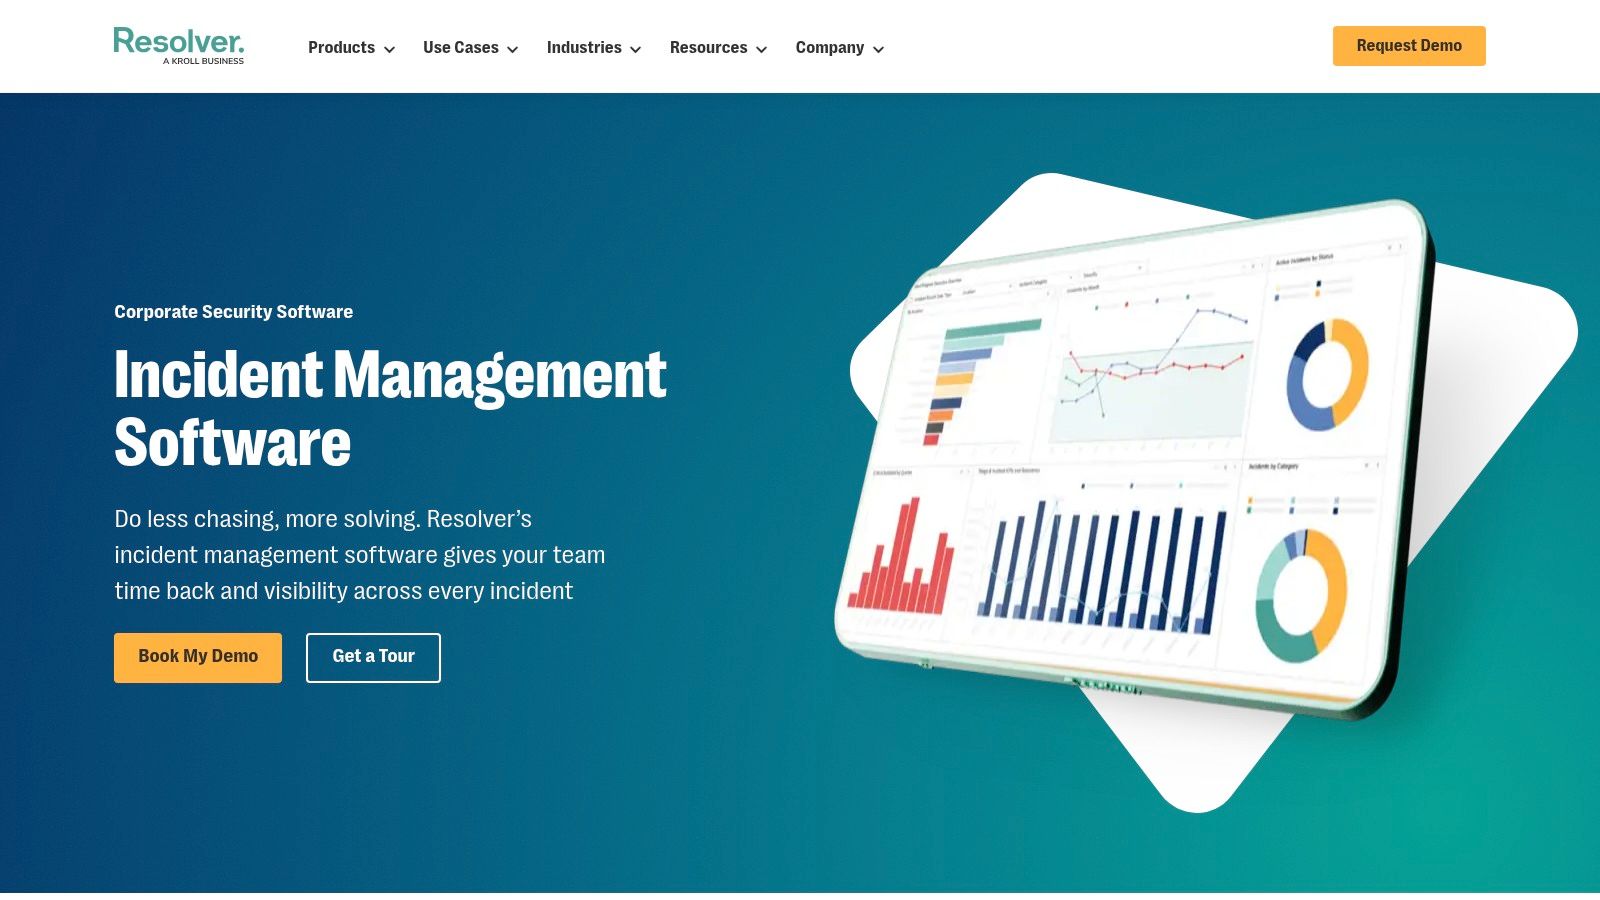
Il collegamento tra persone, sedi e asset serve a individuare schemi ricorrenti su volumi grandi. Le dashboard di trend sono il vero prodotto, il singolo record è quasi un sottoprodotto. Per chi deve invece difendere scadenze GDPR, NIS2 o DORA, questa potenza investigativa non risponde alla domanda dell'auditor italiano. La nostra panoramica sugli strumenti di incident response aiuta a distinguere risposta tecnica e reporting regolamentare.
- Punti di forza: indagini strutturate, collaborazione tra team, progettato per strutture enterprise, API e integrazioni con sistemi di business.
- Limiti: prezzo solo su preventivo, orientamento a sicurezza aziendale più che a scadenze regolamentari europee, complessità eccessiva per organizzazioni piccole.
I volumi giustificano strumenti di questa classe solo se li alimentate bene. Il report mensile ACN sul maggio 2024 ha registrato 283 eventi cyber, con un aumento del 148% rispetto al mese precedente, e un impatto su 175 soggetti nazionali. Un picco simile, gestito su email e fogli non normalizzati, produce duplicati e scadenze perse in pochi giorni.
Ambito, scadenze e prova generata da ciascuno strumento
La tabella legge i dieci strumenti lungo la catena di prova: ambito del registro, gestione delle scadenze di notifica, collegamento a findings ed evidenze, trasparenza sul prezzo. Le celle "non specificate" indicano timer regolamentari che il fornitore non dichiara: il controllo della scadenza resta sul vostro processo interno.
| Strumento | Ambito principale | Scadenze di notifica | Findings ed evidenze | Prezzi o prova gratuita |
|---|---|---|---|---|
| AuditReady, Resilienza e incidenti | Incidenti operativi e compliance; profili DORA, NIS2, GDPR e AI Act | Traccia scadenze di notifica e stadi iniziale, intermedia e finale per gli incidenti ICT con profilo DORA | Collega incidenti a findings ed evidenze per follow-up e audit | Prezzi o prova gratuita non specificati |
| GAPOFF | Incidenti e violazioni con flussi GDPR, NIS2 e DORA | Timer di scadenza per GDPR, NIS2 e DORA | Audit trail, approvazioni e analisi post-incidente | Prezzi pubblici; prova gratuita di 14 giorni senza carta |
| Dazr | Gestione incidenti e compliance GDPR e NIS2 | Conto alla rovescia GDPR di 72 ore e fasi di segnalazione NIS2 | Collega incidenti ad azioni correttive, controlli ed evidenze | Piano gratuito; prezzi pubblici per i piani a pagamento |
| Values Associates, Incident Management | Incidenti operativi e di compliance, rischi e controlli | Scadenze normative non specificate | Collega incidenti a rischi, controlli e azioni correttive | Prezzo pubblico non indicato |
| OneTrust, Privacy Incident Management | Violazioni di dati personali e incidenti privacy | Scadenze, promemoria e flussi configurabili per giurisdizione | Registro con attività e allegati; collegamenti a fornitori e registri privacy | Prezzo non pubblico; dipende dai moduli acquistati |
| DORA.report | Preparazione delle segnalazioni di incidenti ICT ai sensi di DORA | Notifiche iniziale, intermedia e finale | Report esportabili e controlli di validazione | Prezzi pubblici; prova gratuita di 14 giorni |
| DORApp | Compliance DORA e incidenti ICT per istituti finanziari | Report regolatori; scadenze specifiche non indicate | Collega incidenti a rischi ICT, fornitori e contratti | Prezzo di partenza pubblicato; prova gratuita di 14 giorni |
| NAVEX One EthicsPoint Professional | Segnalazioni etiche, whistleblowing e indagini | Scadenze normative non specificate | Gestione centralizzata dei casi e tracciamento delle attività | Prezzo non pubblico |
| Wolters Kluwer TeamMate, Incident Management | Incidenti integrati in processi GRC e audit | Scadenze normative non specificate | Collega incidenti a rischi, controlli e framework; traccia le azioni correttive | Prezzo del modulo non pubblico |
| Resolver, Incident Management | Sicurezza aziendale e investigazioni | Scadenze GDPR, NIS2 o DORA non specificate | Playbook, indagini e collegamenti tra persone, sedi e asset | Prezzo su preventivo |
La colonna dell'ambito separa già due gruppi: strumenti nati sugli incidenti operativi e strumenti nati sulle segnalazioni riservate o sulla sola preparazione del report regolamentare. Sono registri con catene di prova diverse.
Scegliere lo strumento in base alla prova che lascia dietro di sé
Il criterio decisivo è semplice da formulare e difficile da superare: un auditor, aprendo un incidente a campione tra sei mesi, deve riuscire a ricostruire chi ha deciso, quando, con quale evidenza e con quale esito. Ogni strumento in questa lista registra un evento. Pochi mantengono intatta l'intera catena, dalla rilevazione alla chiusura verificata.
I dati nazionali spiegano perché il triage conta più della raccolta. Secondo la relazione annuale ACN 2025, nel 2025 il CSIRT Italia ha gestito 2.729 eventi cibernetici, in aumento del 38% rispetto al 2024, mentre gli incidenti con impatto confermato sono stati 615, con una crescita del 7%. Trattare ogni evento come incidente gonfia il registro e nasconde i casi che richiedono notifica.
Campi minimi di un registro difendibile
Qualunque strumento scegliate, il record deve contenere almeno questi elementi. Senza, state comprando un archivio.
- Identità e tempi: ID univoco, fonte della segnalazione, timestamp di rilevazione non modificabile, data di classificazione.
- Classificazione: evento o incidente confermato, severità, asset o servizio interessato, settore e soggetto colpito, tipo di bene ai fini della scadenza.
- Responsabilità: owner dell'incidente, chi approva la notifica, chi esegue la remediation, chi verifica la chiusura.
- Decision log: decisione di notificare o non notificare con motivazione, perimetro normativo considerato, dati disponibili in ciascuna fase.
- Notifiche: scadenza applicabile, momento di invio, prova di trasmissione, aggiornamenti e rapporto finale.
- Chiusura: causa radice, piano di rimedio con scadenze, evidenza di chiusura, finding collegati e loro stato.
Errori comuni che indeboliscono l'audit
Gli errori ricorrenti dipendono quasi sempre da come viene usato lo strumento. Approvazioni retroattive inserite dopo l'invio della notifica. Eccezioni autorizzate rinnovate senza scadenza, che diventano non conformità mascherate. Evidenze sparse tra email, chat e cartelle personali. Screenshot senza timestamp né fonte. Chiusure marcate complete da chi ha eseguito l'azione, senza verifica indipendente. Esercitazioni registrate nello stesso elenco degli incidenti reali, così che la serie storica non è più leggibile. Segnalazioni whistleblowing trattate come ticket qualunque, con il testo accessibile a chi gestisce gli eventi di governance.
Il riepilogo operativo ACN del secondo semestre 2025 ha censito 1.253 eventi cyber in Italia, con un aumento del 30% rispetto allo stesso periodo del 2024, mentre 304 sono stati classificati come incidenti, in diminuzione del 25%. Eventi in crescita e incidenti in calo descrivono un triage che funziona. Il vostro registro dovrebbe poter produrre la stessa lettura: tasso di conversione da evento a incidente, tempo medio di validazione, percentuale di casi chiusi senza impatto. Sono le metriche che dicono a un auditor se il triage esiste davvero o è solo una colonna nel foglio di calcolo.
Verifica pre-audit in sei domande
Prima di qualsiasi demo, e prima del prossimo audit, provate a rispondere con il vostro sistema attuale.
- Ricostruzione: per un incidente chiuso, riuscite a mostrare rilevazione, classificazione, decisione, notifica e chiusura in un'unica schermata?
- Immutabilità: i timestamp e le versioni precedenti dei dati provvisori sono conservati e non sovrascrivibili?
- Segregazione: chi esegue la remediation è una persona diversa da chi ne valida la chiusura?
- Separazione dei registri: esercitazioni, eccezioni autorizzate, non conformità e segnalazioni whistleblowing sono distinti dagli incidenti operativi, con il testo delle segnalazioni separato dagli eventi di compliance che generano?
- Fornitori: le dichiarazioni dei fornitori ICT sono versionate, datate e collegate alla causa radice e al piano di rimedio?
- Esportazione: riuscite a produrre un pacchetto completo dell'incidente senza raccogliere allegati da email e chat?
Se una risposta è negativa, manca un anello nella catena di prova, e in audit quel vuoto diventa un finding con owner e scadenza assegnati a voi.
Chiedete a ogni fornitore la stessa prova: un incidente completo con scadenza di notifica, finding collegato, evidenza di chiusura e registro delle esercitazioni separato. Chi mostra solo il modulo di inserimento vi sta vendendo la prima pagina del processo.
Noi costruiamo il registro incidenti come parte della catena di prova: scadenze di notifica tracciate, finding collegati con responsabile ed evidenza di chiusura, registri separati per incidenti reali ed esercitazioni ed evidenze esportabili in un Audit Day Pack strutturato. Se volete vedere come un incidente passa dalla rilevazione alla chiusura verificata senza uscire dal fascicolo, visitate AuditReady e valutate la piattaforma sui vostri casi reali, non su una presentazione.