
Gestione delle policy e mappatura con i controlli in AuditReady
Questo documento descrive come visualizzare e comprendere le informazioni principali di una policy in Audit Ready, verificare le relazioni con i controlli normativi e utilizzare la vista di mappatura per individuare coperture mancanti e lacune rispetto ai requisiti NIS2.
Step 1: Aprire la policy e verificarne i dati principali
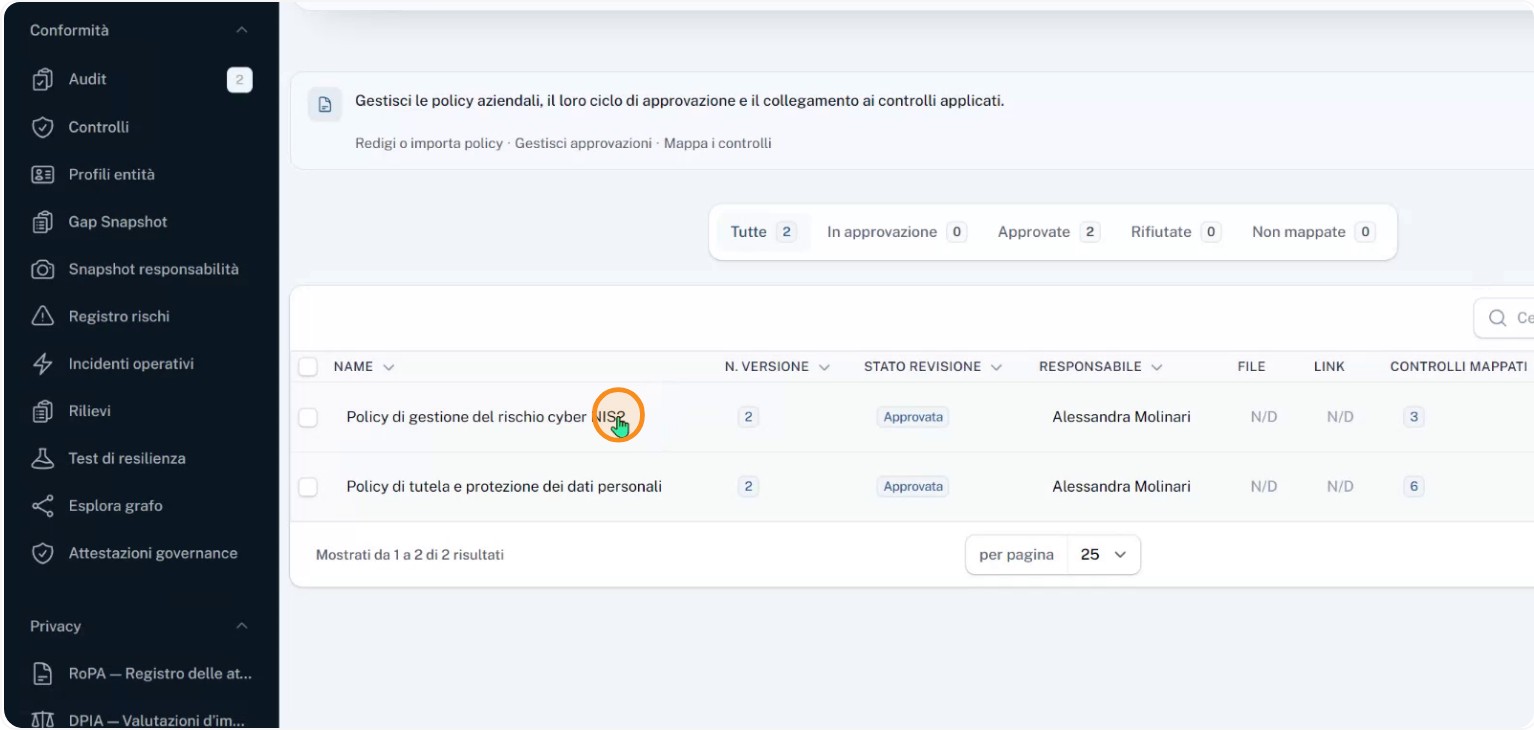
Accedere ad Audit Ready e aprire la policy “Gestione del rischio cyber” relativa alla normativa NIS2.
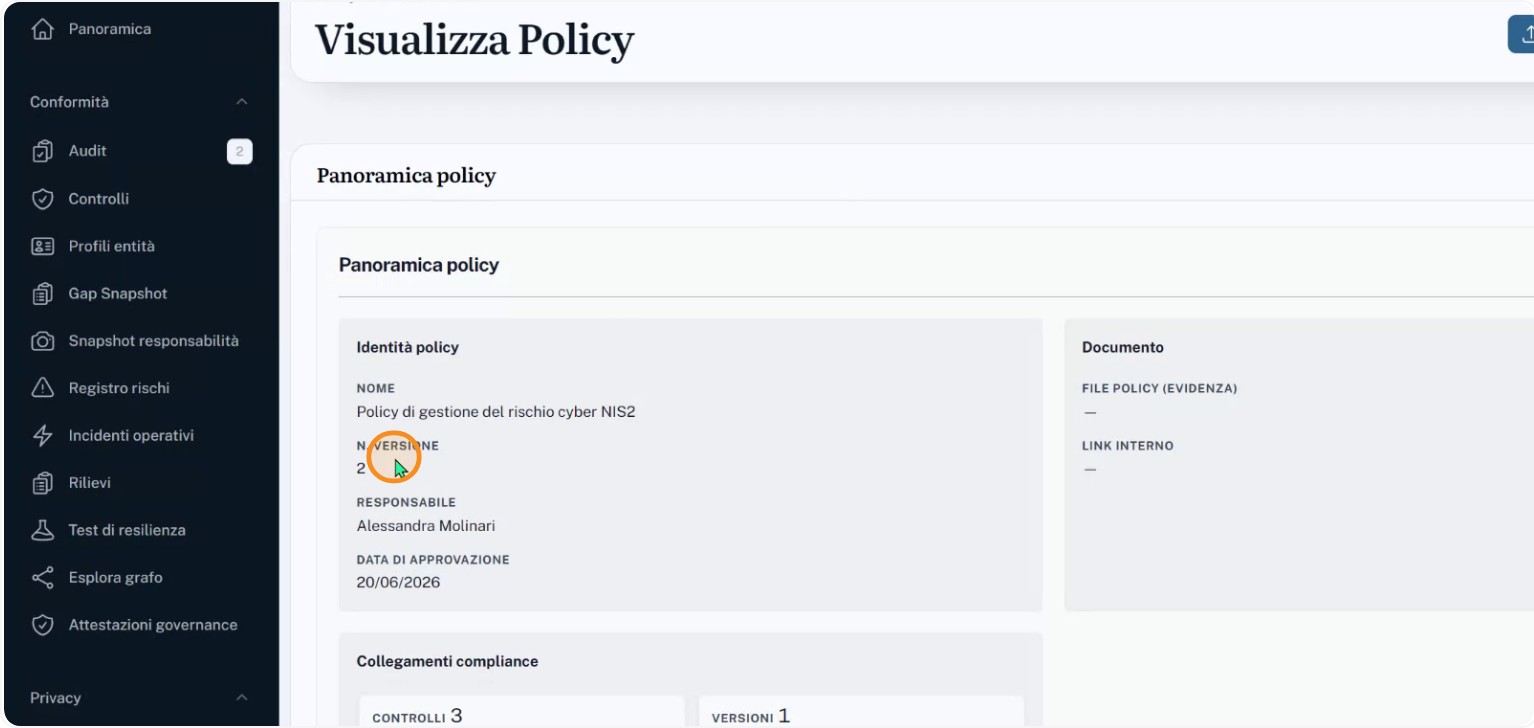
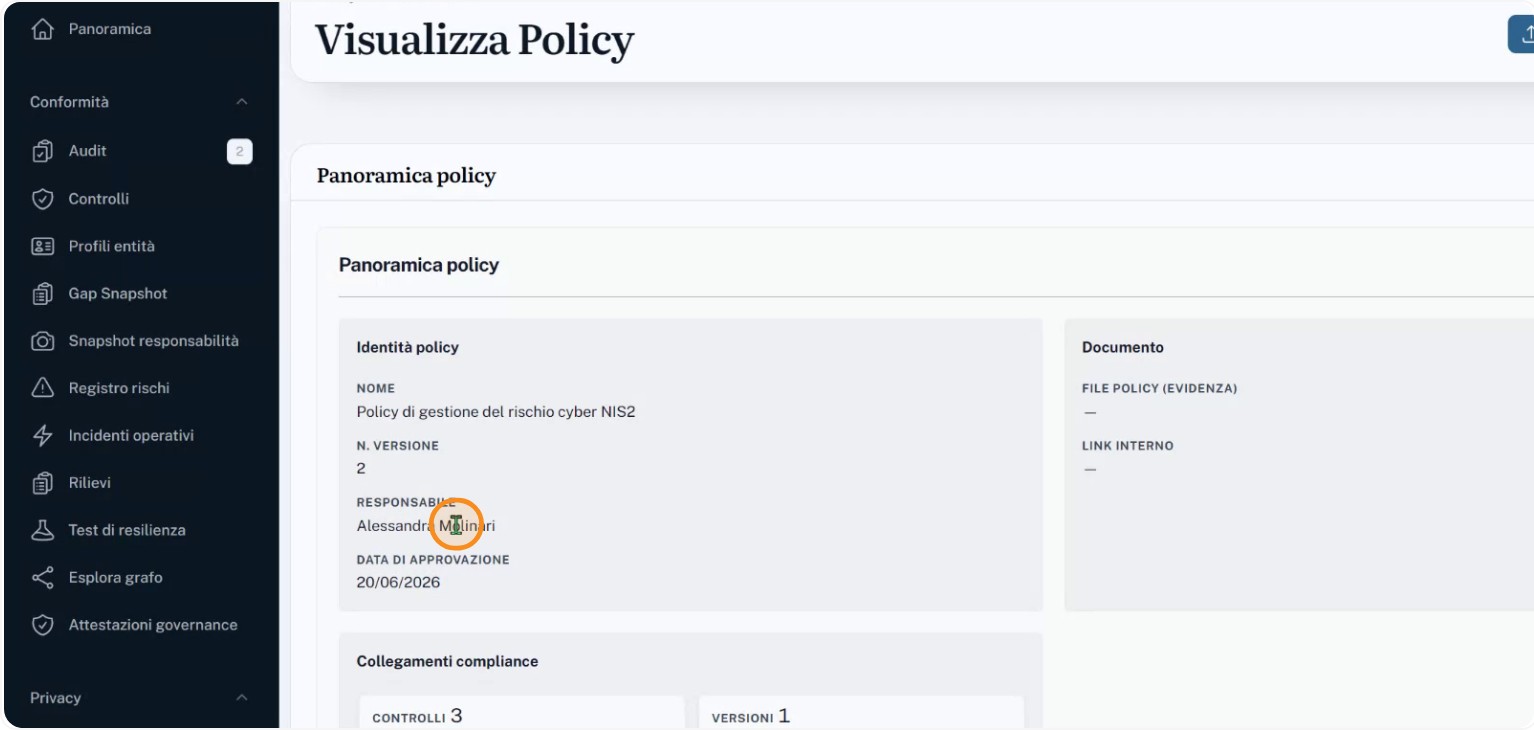
Verificare che siano visibili i metadati principali della policy: versione, data di approvazione e persona responsabile. La versione corrente deve risultare la numero due, approvata il 20 giugno 2026, con responsabile indicato come Alessandra Molinari.
Step 2: Analizzare il contenuto della policy
Esaminare il testo della policy “Gestione del rischio cyber” e identificare i temi trattati: misure di sicurezza per i servizi essenziali, gestione del rischio e degli incidenti, continuità operativa, sicurezza della supply chain, nonché gestione delle vulnerabilità degli ambienti OT e IT. Verificare che tali argomenti risultino effettivamente descritti e coerenti con gli obiettivi NIS2.
Step 3: Consultare l’hub delle relazioni e i controlli collegati
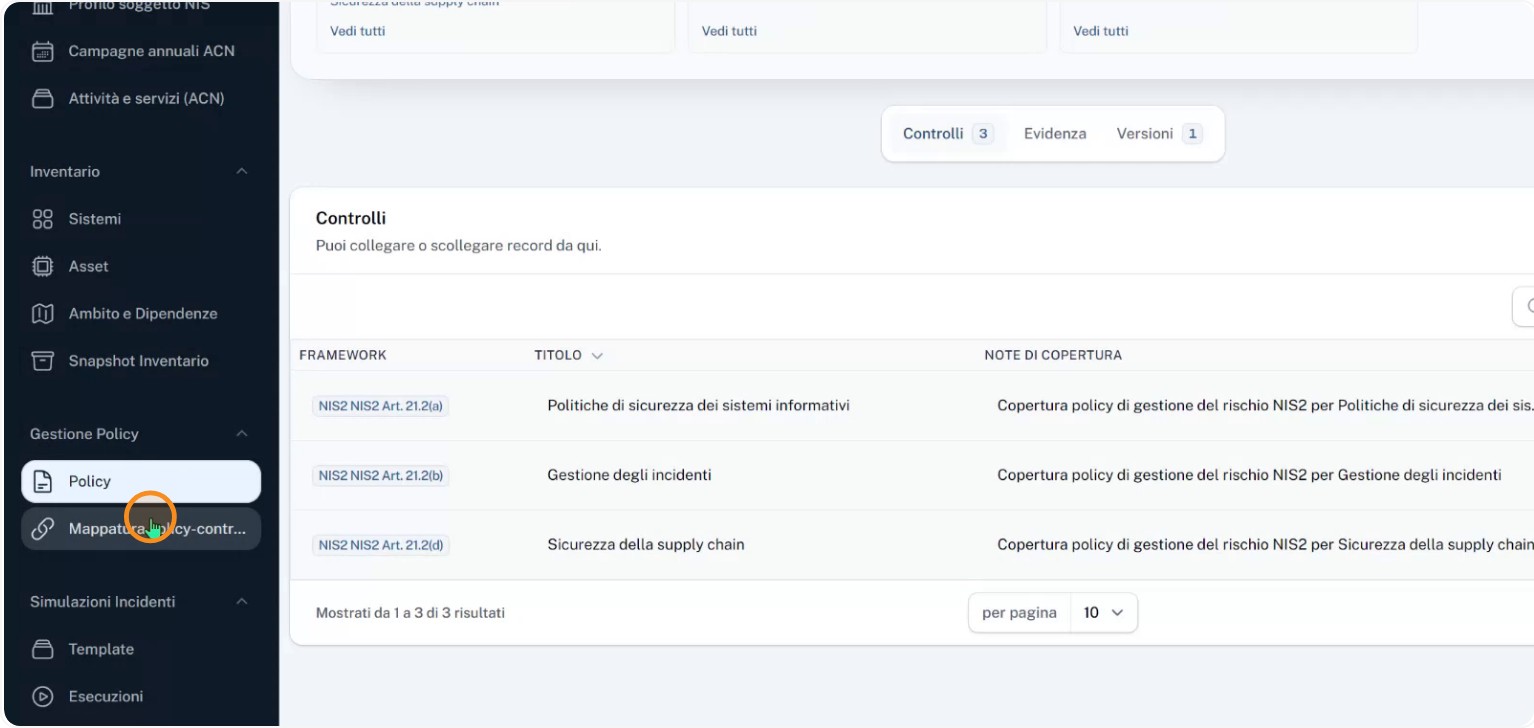
Accedere all’hub delle relazioni della policy e verificare quali controlli risultano formalmente collegati. In questo esempio devono essere presenti almeno tre controlli:
- Politiche di sicurezza dei sistemi informativi
- Gestione degli incidenti
- Sicurezza della supply chain
Controllare che a ciascun controllo siano associate note esplicative che descrivono in che modo la policy contribuisce a coprirlo, così da rendere tracciabile e dimostrabile il legame tra regola aziendale e requisito normativo.
Step 4: Utilizzare la vista “mappatura policy-controlli”
Aprire la vista “mappatura policy-controlli” per ottenere il quadro complessivo delle coperture fornite dalla policy rispetto ai controlli NIS2.
Verificare che risultino mappati nove controlli e che gli altri siano immediatamente identificabili come coperture mancanti. Analizzare i casi di disallineamento, ad esempio quando la policy dichiara di trattare la continuità operativa ma il relativo controllo NIS2 non risulta ancora formalmente collegato.
Step 5: Individuare le lacune e completare la mappatura
Sulla base delle coperture mancanti evidenziate nella vista di mappatura, identificare per ogni requisito quali regole aziendali lo attuano e dove permangono lacune. Procedere quindi a completare la mappatura collegando i controlli mancanti e, se necessario, aggiornando la policy o la documentazione associata. In questo modo si passa da una semplice raccolta di policy a una struttura verificabile, in cui per ogni requisito normativo è chiaro quale policy lo copre e quali ambiti richiedono ancora interventi.