
Gestione delle responsabilità dei controlli e snapshot in AuditReady
Questo documento descrive come assegnare responsabilità ai controlli in Audit Ready, sfruttare l’uso multiframework e creare snapshot immutabili delle responsabilità per garantirne la tracciabilità nel tempo.
Step 1: Assegnare responsabili primari e secondari ai controlli
In Audit Ready, a ogni controllo è possibile associare un responsabile primario e un responsabile secondario, così da sapere chiaramente chi ne ha la responsabilità operativa nel tempo.
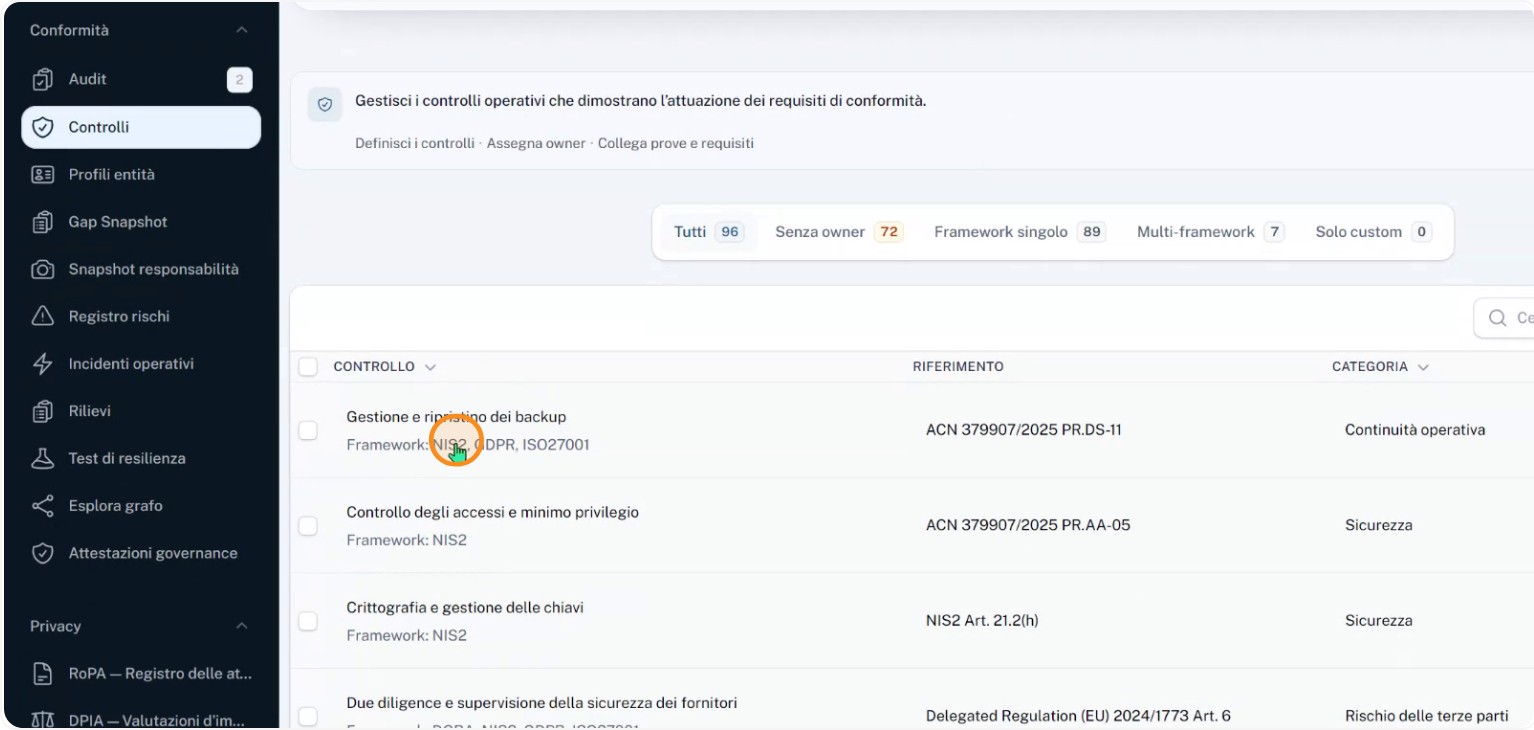
Ogni responsabile può essere arricchito con un ruolo, un livello di responsabilità e note operative, in modo da documentare in modo completo chi fa cosa su ciascun controllo.
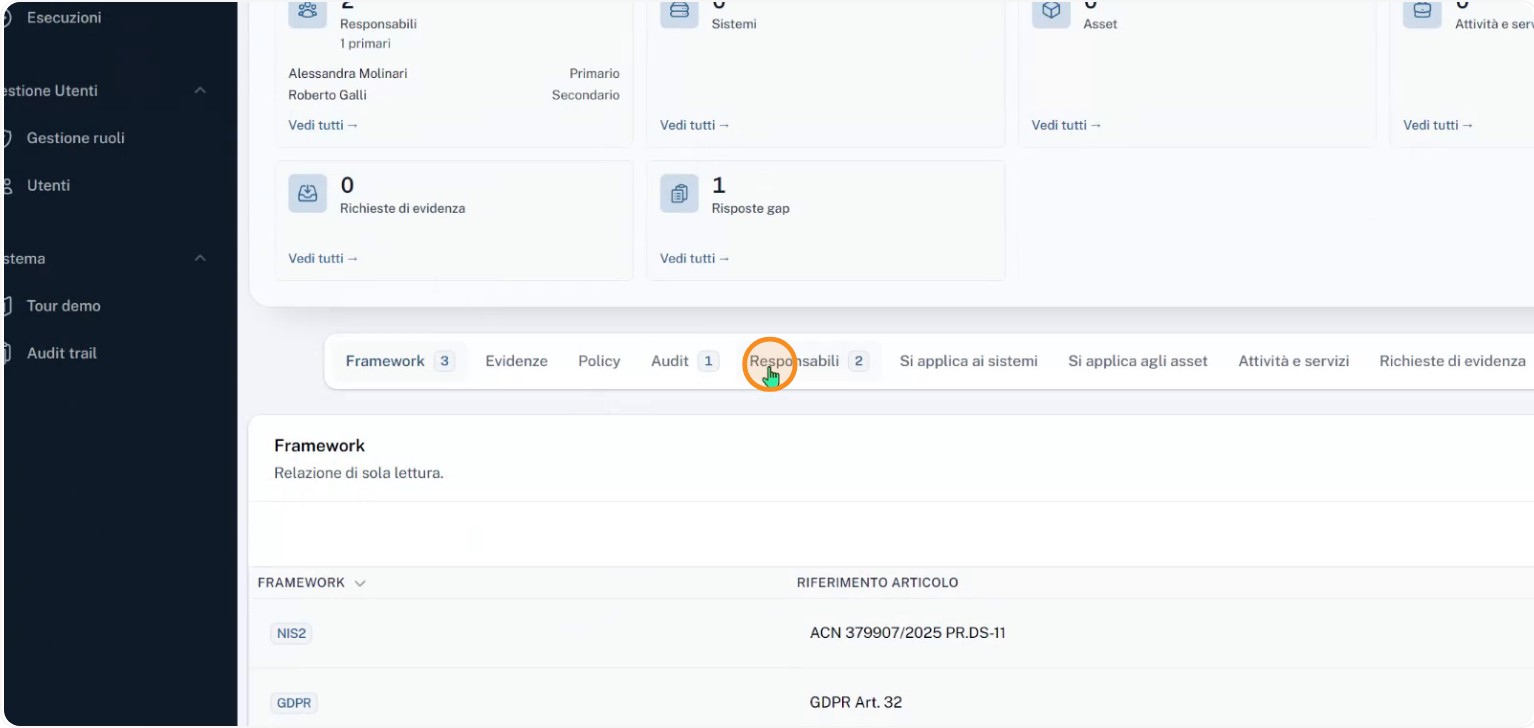
Step 2: Collegare il controllo a più framework normativi
Lo stesso controllo può essere collegato a requisiti di più framework (ad esempio NIS 2, GDPR e ISO 27000) senza dover duplicare la configurazione. Il controllo viene impostato una sola volta e mantiene gli stessi responsabili e le stesse evidenze per tutti i framework collegati. Collegando l’audit dei framework applicabili,
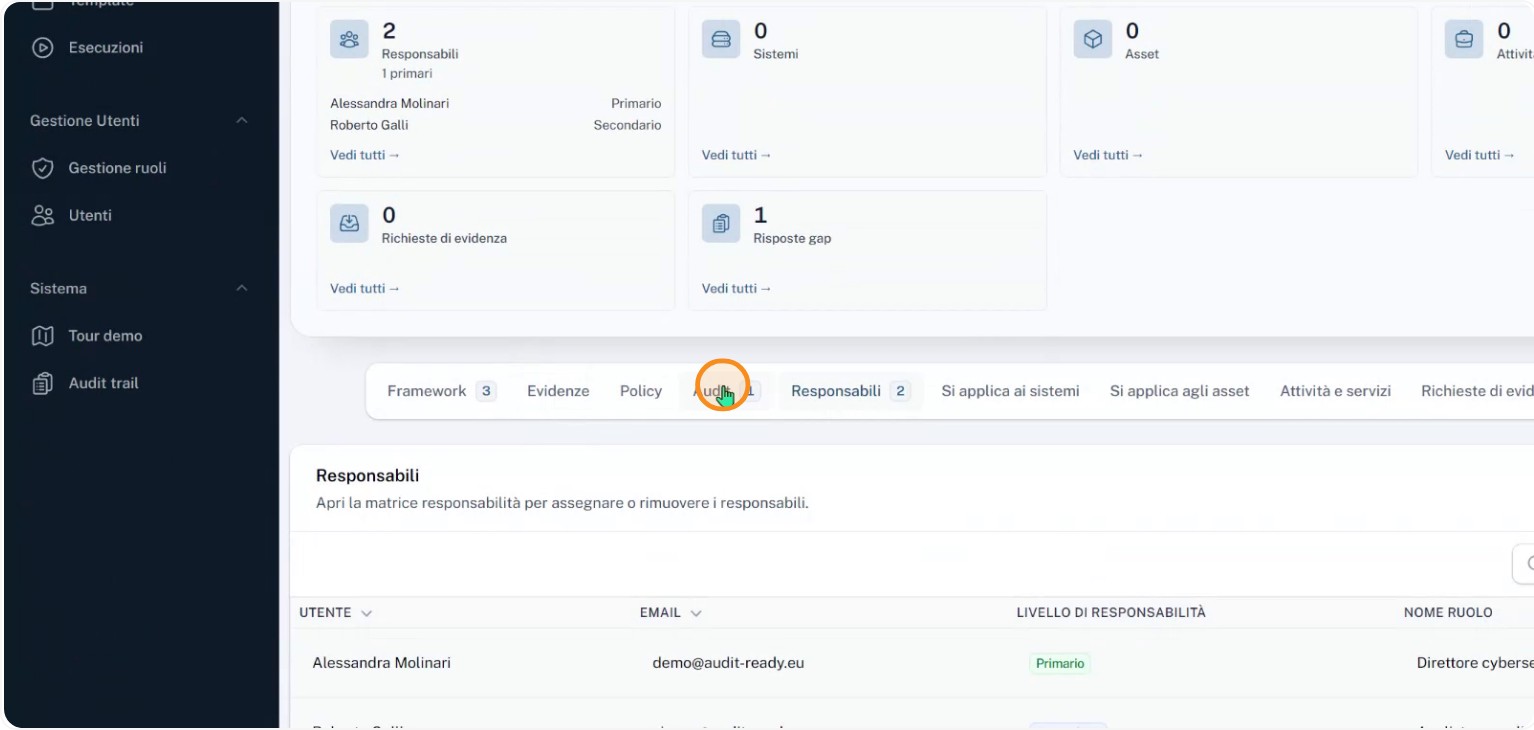
in questo caso ad esempio quello sulla sicurezza NIS 2, ogni audit ritrova il controllo nel proprio perimetro insieme alle responsabilità e alle prove già raccolte. In questo modo un’unica attività operativa può supportare più obblighi normativi, evitando di caricare più volte gli stessi documenti o creare copie incoerenti.
Step 3: Utilizzare la matrice delle responsabilità per verificare le assegnazioni
La matrice della responsabilità consente di verificare rapidamente quali controlli hanno un referente assegnato e dove invece manca ancora una persona responsabile.
Da questa vista è possibile identificare chi è associato a quali controlli e individuare facilmente le aree in cui è necessario completare o correggere le assegnazioni.
Step 4: Accedere all’audit per creare uno snapshot delle responsabilità
Quando la situazione delle responsabilità deve diventare una prova formale, è possibile congelare uno snapshot delle responsabilità. Audit Ready conserva chi era responsabile di ogni controllo, includendo nome, ruolo, livello, data e motivo dello snapshot.
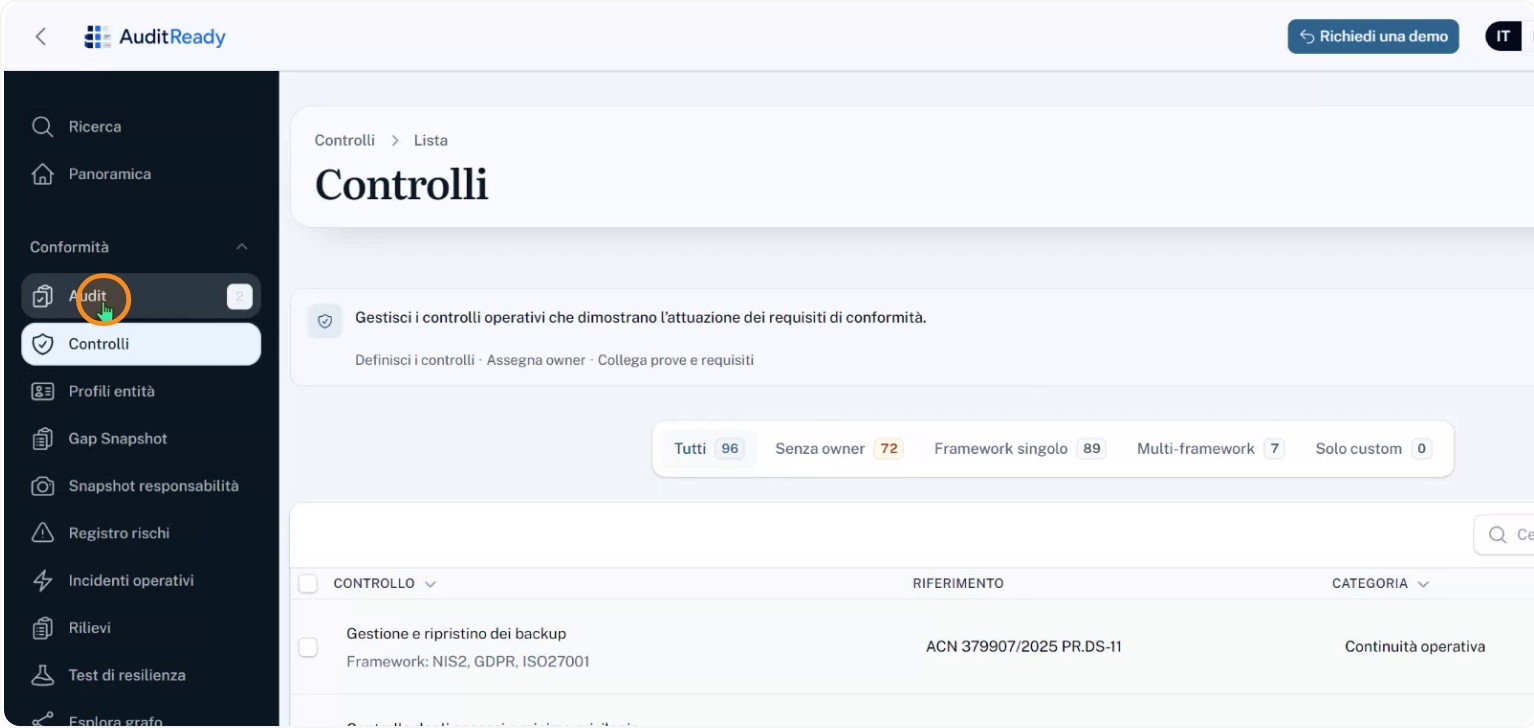
Per creare lo snapshot si parte dalla schermata Audit.
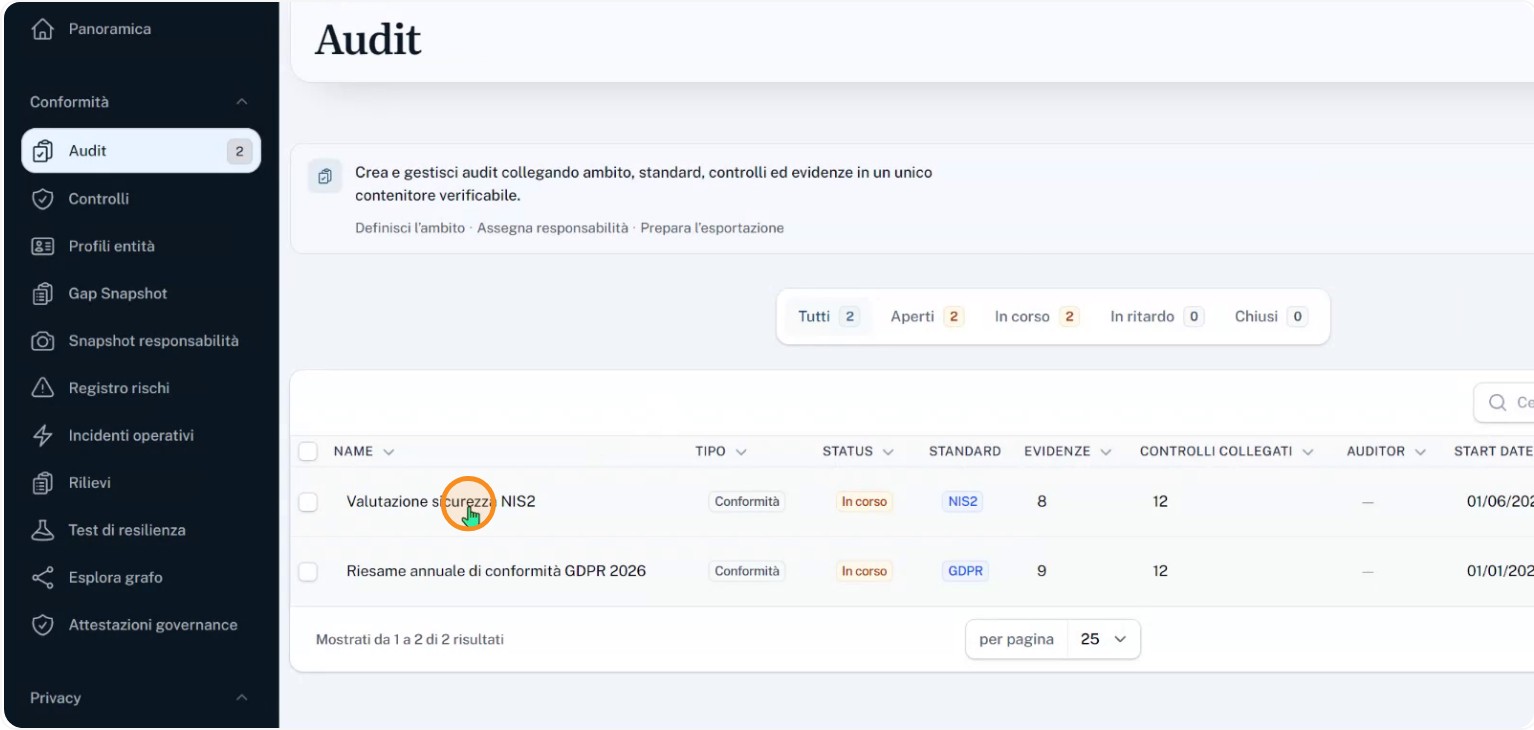
Selezionare ad esempio la valutazione di sicurezza NIS 2 per operare sul relativo audit.
Step 5: Congelare lo snapshot dei responsabili dall’elenco controlli
All’interno dell’audit selezionato, accedere alla sezione in cui sono elencati i controlli collegati.
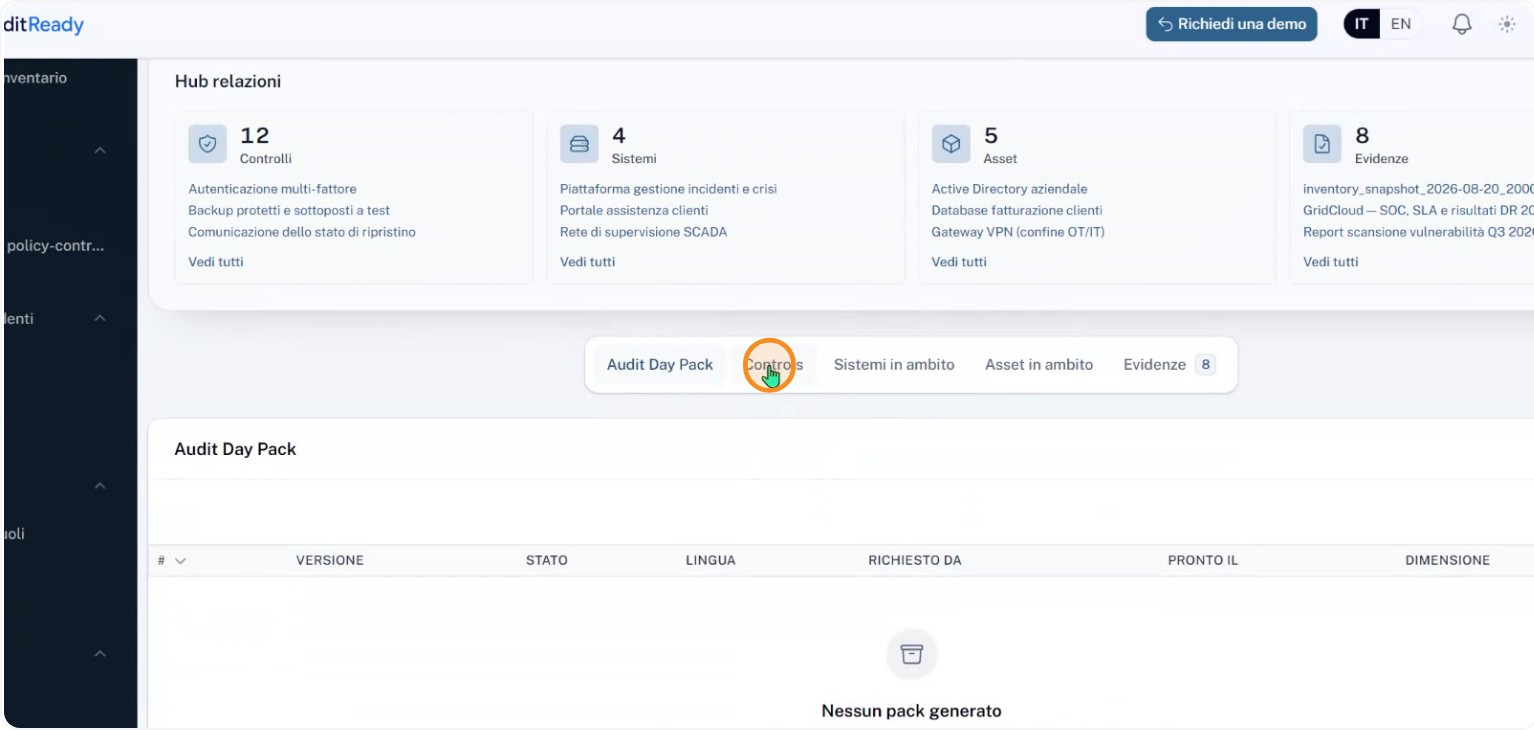
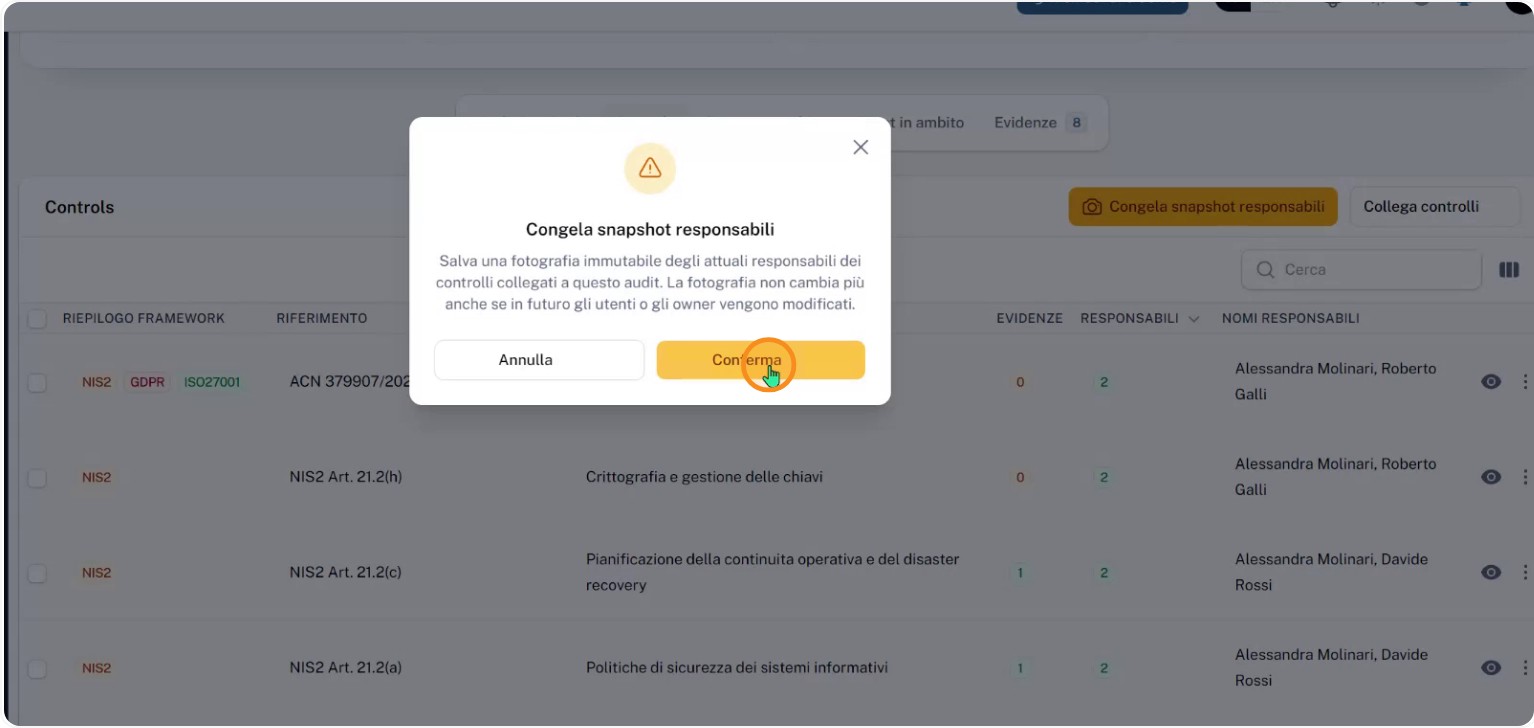
Da questa sezione è possibile avviare il congelamento dello snapshot dei responsabili, salvando la fotografia dello stato attuale di responsabilità e collegamenti tra controlli e audit.
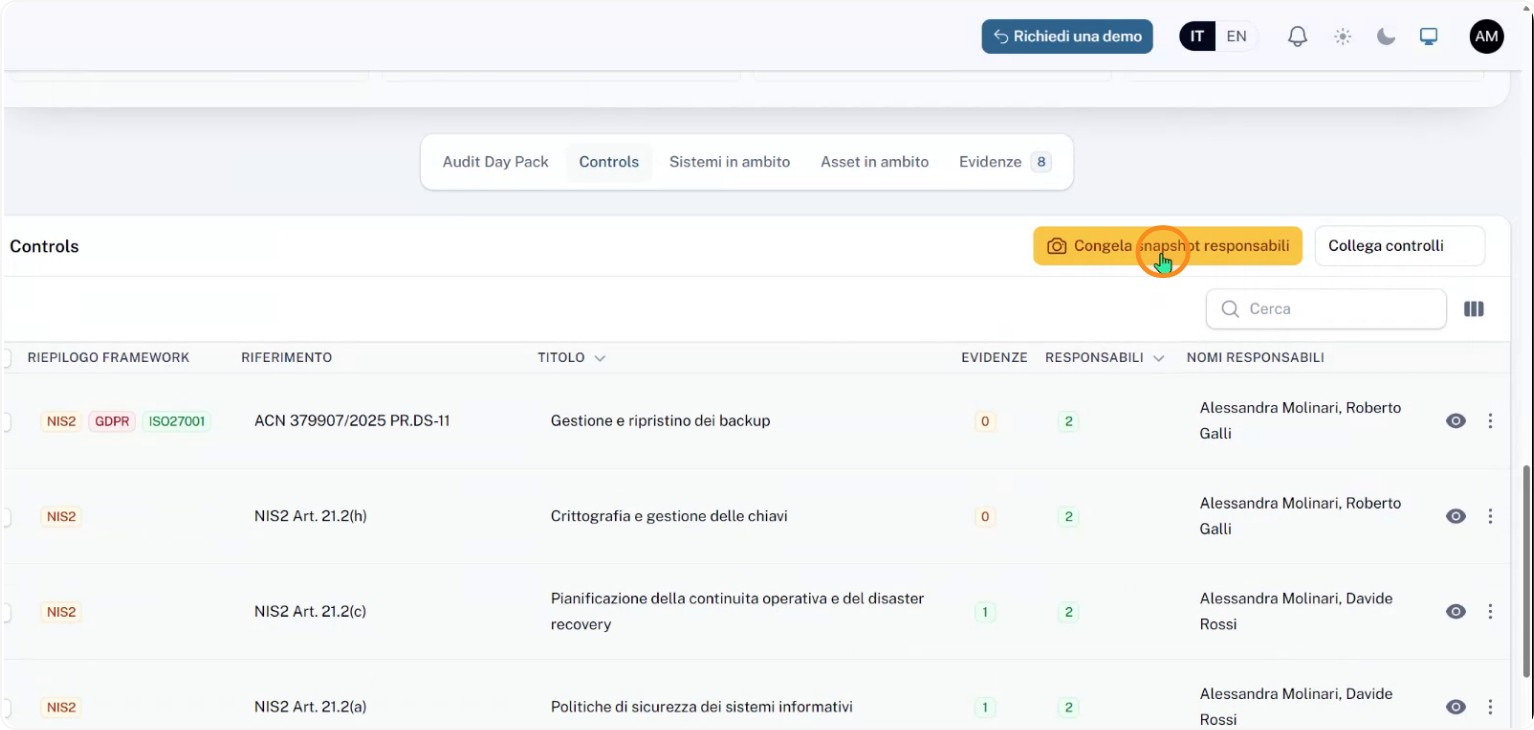
Lo snapshot dei responsabili registra in modo immutabile i responsabili e i controlli associati a quello specifico audit, così che la fotografia non cambi più, anche se in futuro utenti o owner vengono modificati.
Step 6: Consultare lo snapshot dei responsabili e garantirne l’immutabilità
Una volta creato, è possibile accedere allo snapshot dei responsabili per verificare nel dettaglio i dati storici.
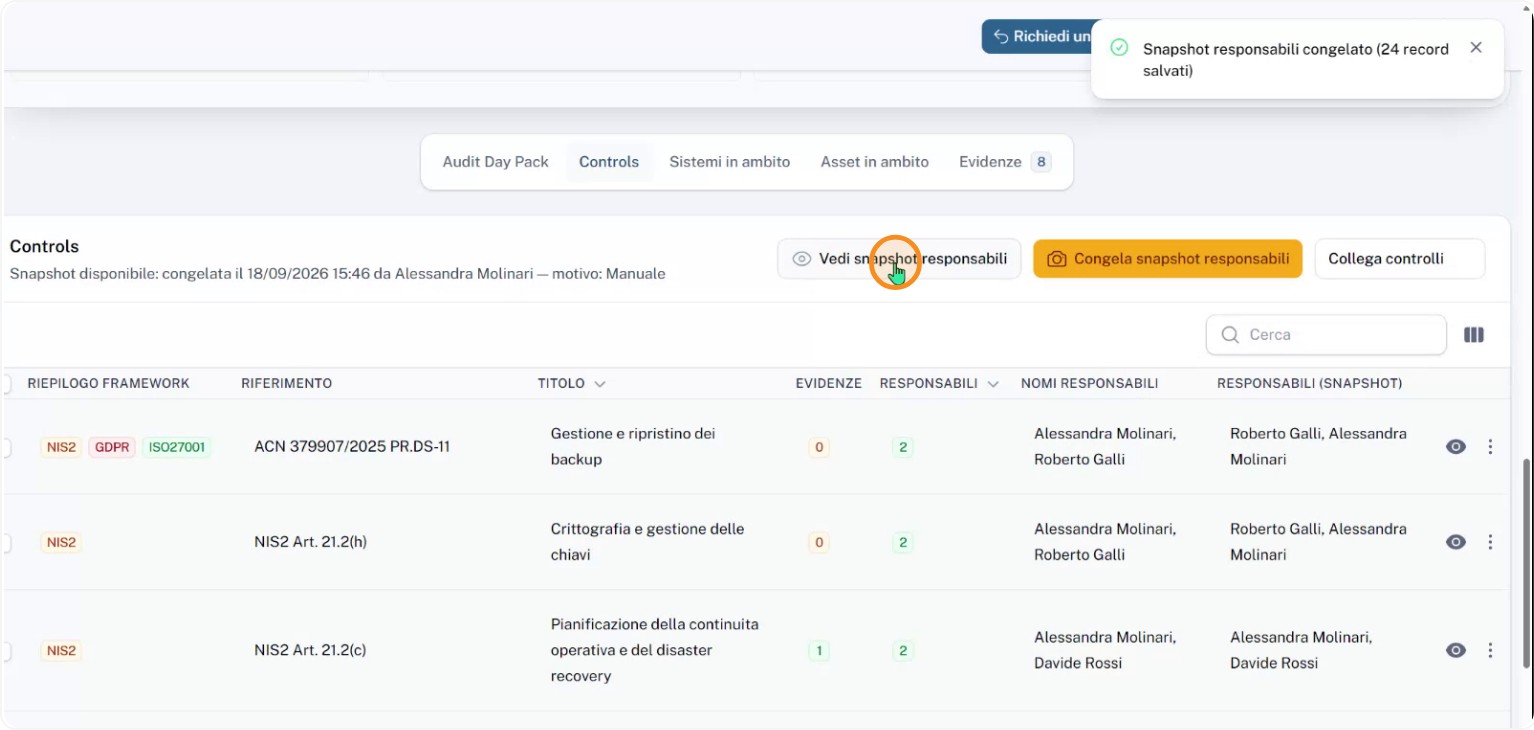
Per ogni articolo del framework si può vedere chi è il responsabile primario, chi è il responsabile secondario, quale ruolo è attribuito e quali controlli risultano coperti da tali responsabili.
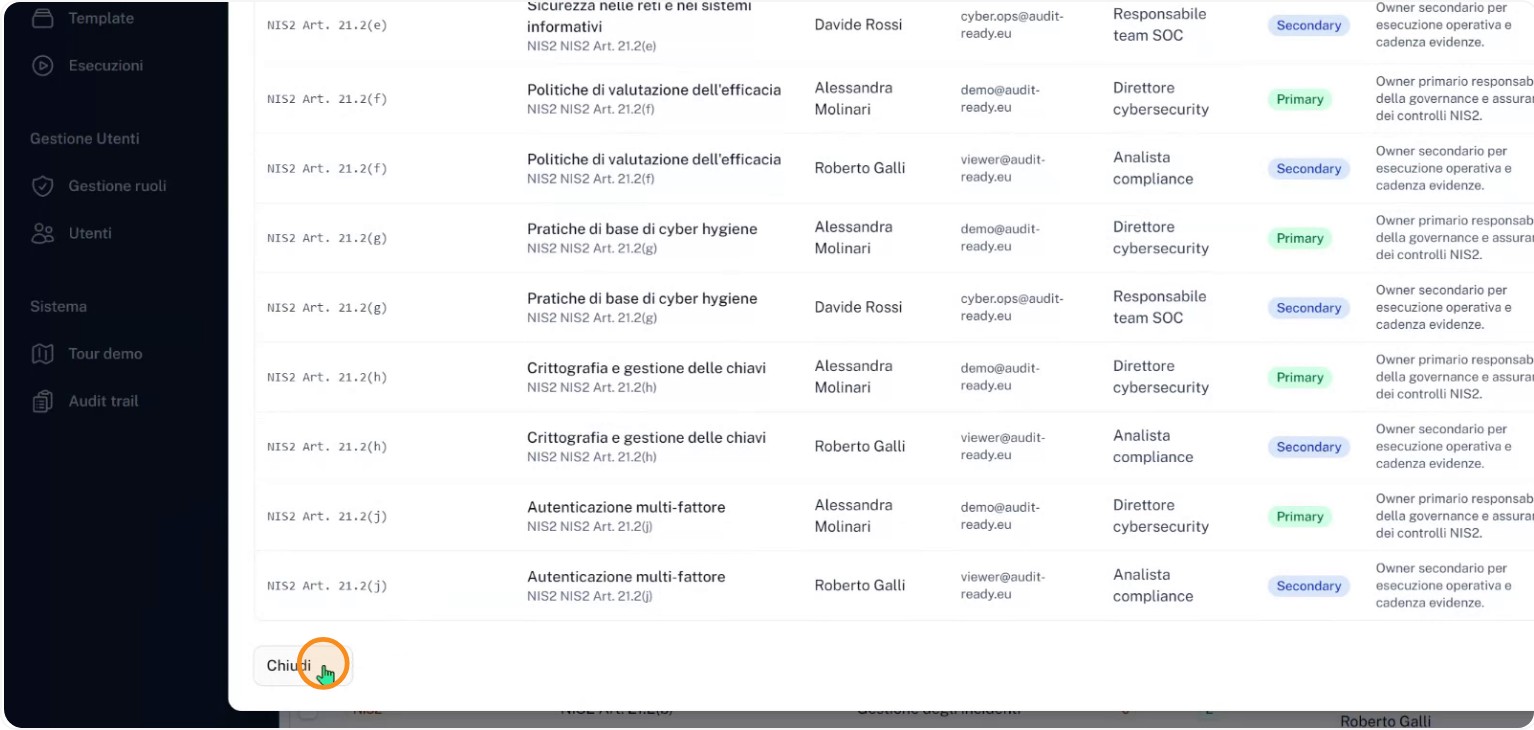
Anche se successivamente cambiano gli utenti o le assegnazioni, la fotografia dell’audit rimane invariata. In questo modo Audit Ready unisce uso multiframework e tracciabilità storica: il lavoro viene svolto una sola volta ma resta verificabile in ogni audit pertinente.