
Panorama dei sistemi critici e delle dipendenze in AuditReady
Questo documento descrive come utilizzare Audit Ready per analizzare i sistemi critici, i relativi asset, le dipendenze dai fornitori e le informazioni di conformità collegate (audit, evidenze e simulazioni di incidente), in modo da collegare l’inventario tecnico alle attività di conformità.
Step 1: Analizzare l’inventario dei sistemi critici
Nell’inventario di Audit Ready sono elencati i sistemi che sostengono l’operatività, non come semplice elenco di documenti, ma come insieme di sistemi, asset e servizi. In questo esempio troviamo sette sistemi critici, tre dei quali classificati come essenziali. Per ciascun sistema
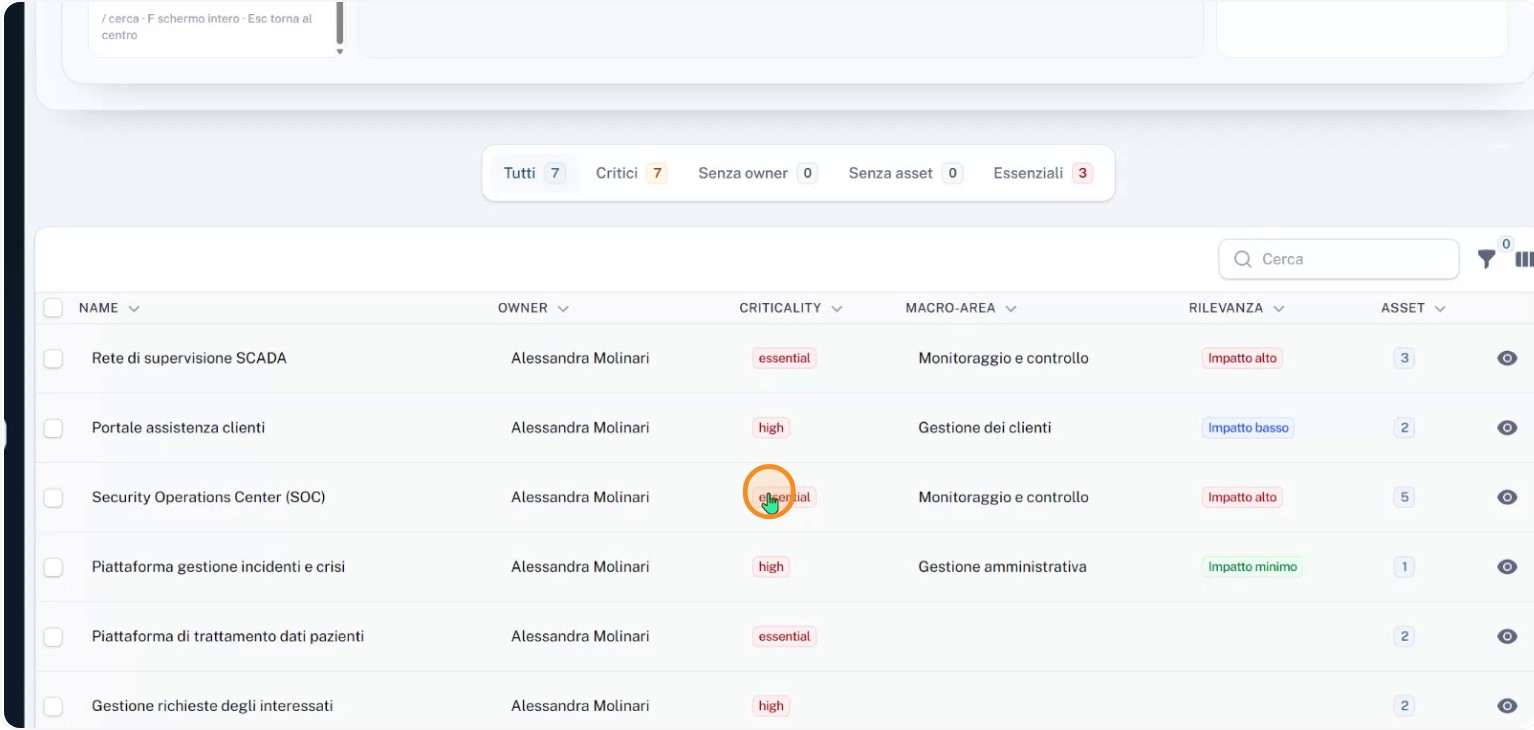
sono indicati il responsabile, il livello di criticità, la funzione aziendale supportata e la rilevanza di impatto. Nella stessa vista è possibile consultare il grafico delle relazioni con il resto del perimetro, per capire rapidamente come ogni sistema si collega agli altri elementi dell’ambiente.
Step 2: Aprire il dettaglio di un sistema essenziale
Selezionare, ad esempio, la rete di supervisione STADA: si tratta di un sistema essenziale, con impatto alto, gestito da Alessandra Molinari e con tre asset collegati. Accedendo al dettaglio del sistema
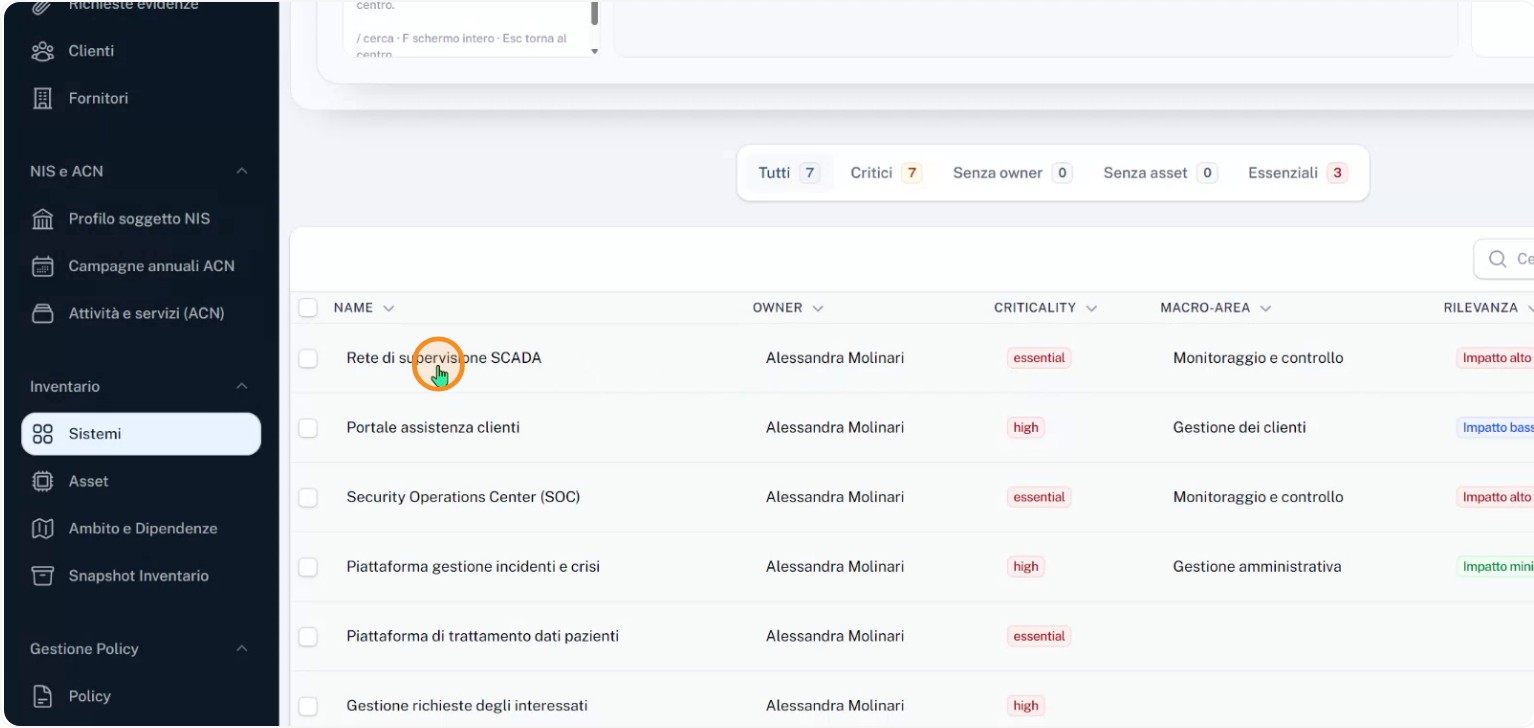
è possibile visualizzare quali asset sono associati e in che modo contribuiscono alla criticità complessiva.
Step 3: Esaminare gli asset collegati e la loro criticità
Nel dettaglio del sistema STADA vengono elencati gli asset collegati: il gateway VPN, l’infrastruttura di backup e le postazioni HMI e SCADA. Per ognuno di questi asset è riportato il relativo livello di criticità, così da comprendere quali componenti possono amplificare l’impatto di un incidente e richiedono maggiore attenzione in termini di controllo e protezione.
Step 4: Verificare fornitori, audit, evidenze e simulazioni di incidente
All’interno della stessa scheda di dettaglio è possibile consultare anche i fornitori da cui
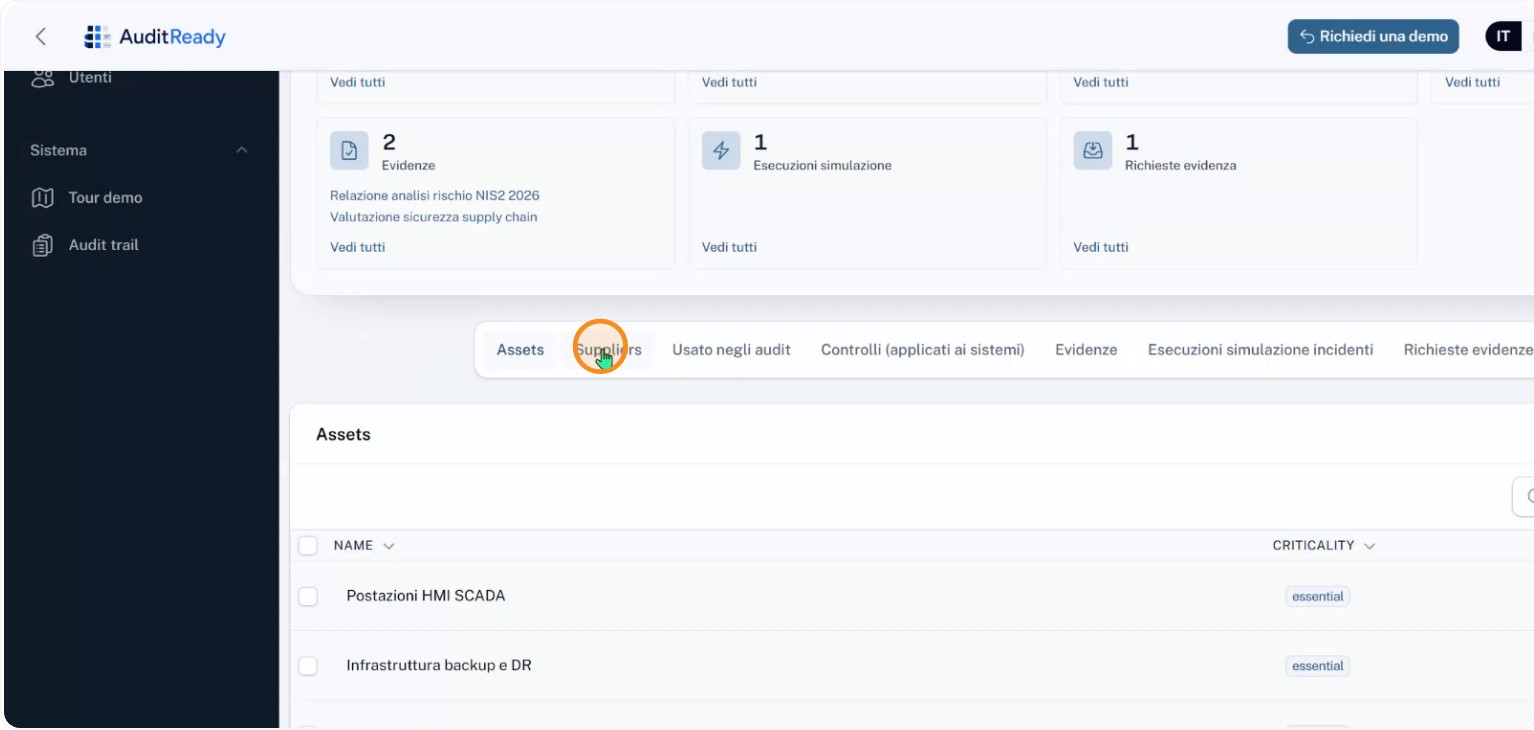
il sistema dipende, così da mappare le dipendenze esterne. Sono inoltre visibili l’audit nel quale il sistema è incluso, le evidenze di conformità disponibili, una
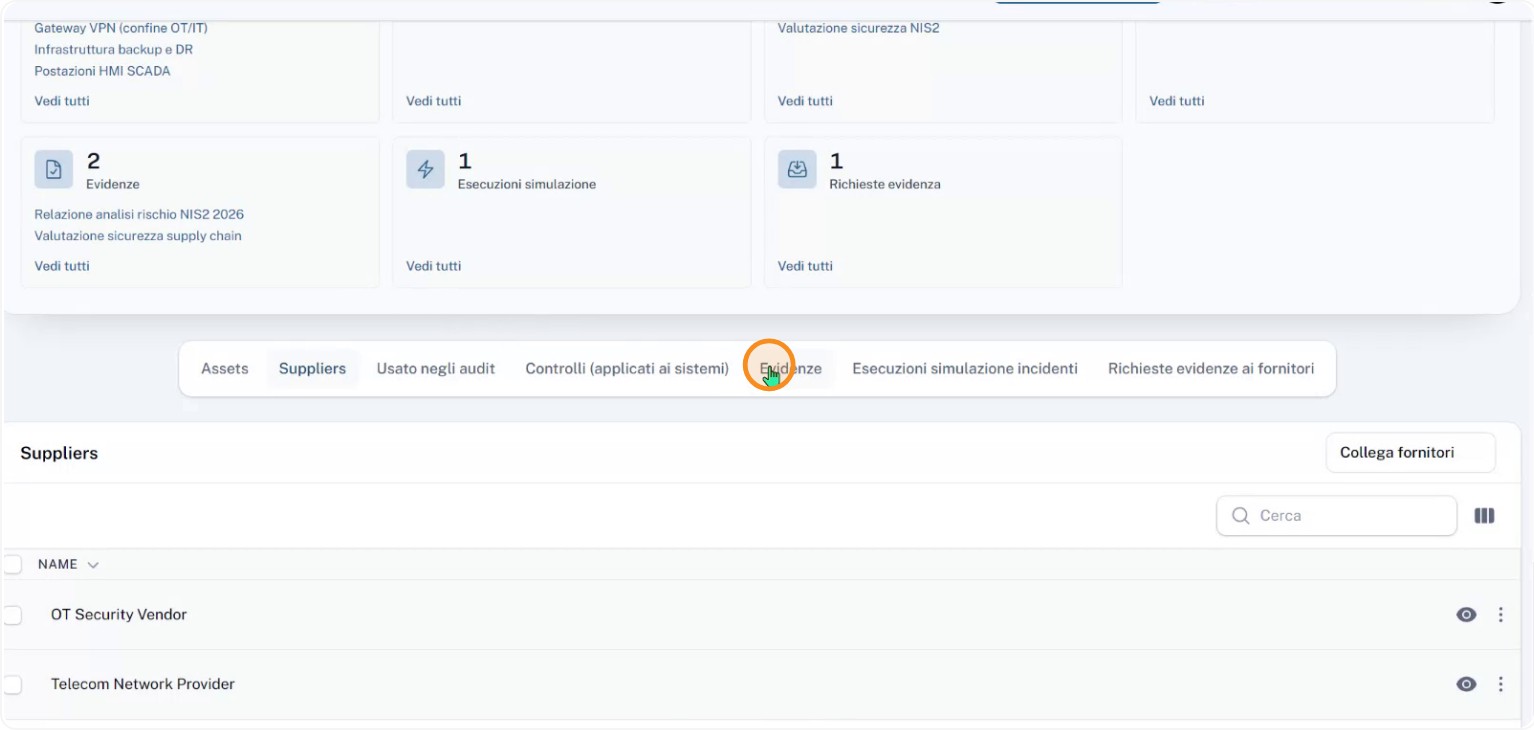
simulazione di incidente
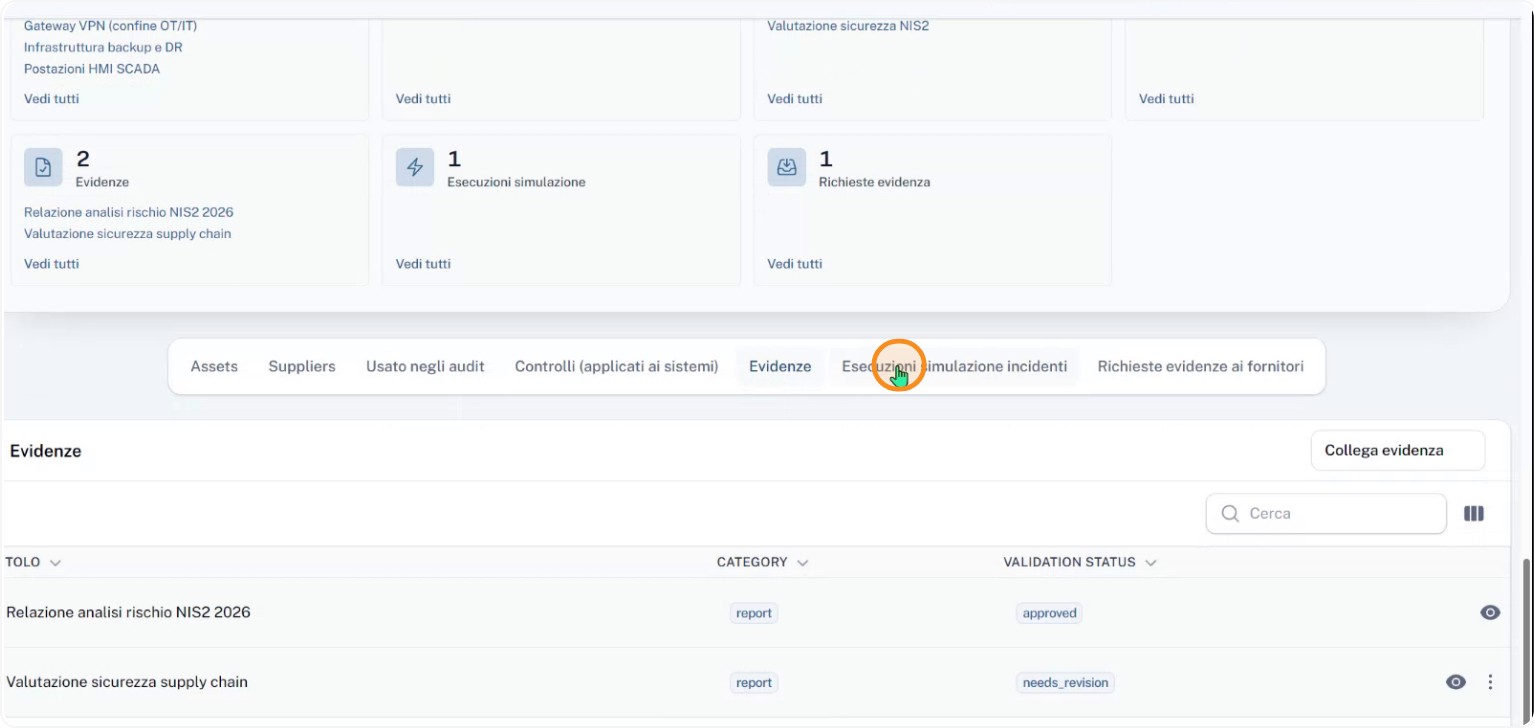
associata al sistema e una richiesta di evidenza già
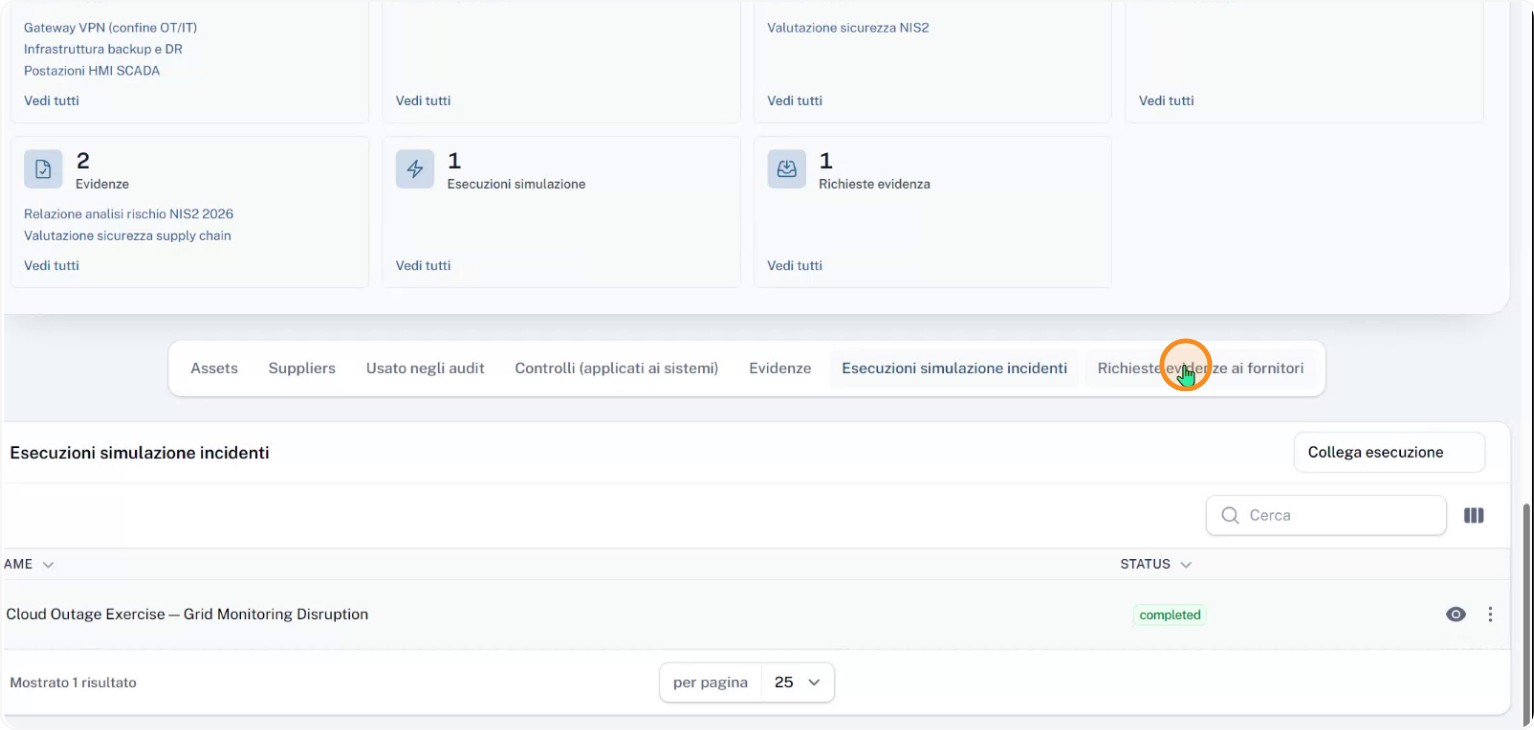
inviata a un fornitore. Queste informazioni consentono di avere, in un’unica vista, lo stato di avanzamento delle attività di verifica e delle interazioni con i fornitori.
Step 5: Utilizzare la vista “ambito dipendenze” per concentrare l’analisi
La
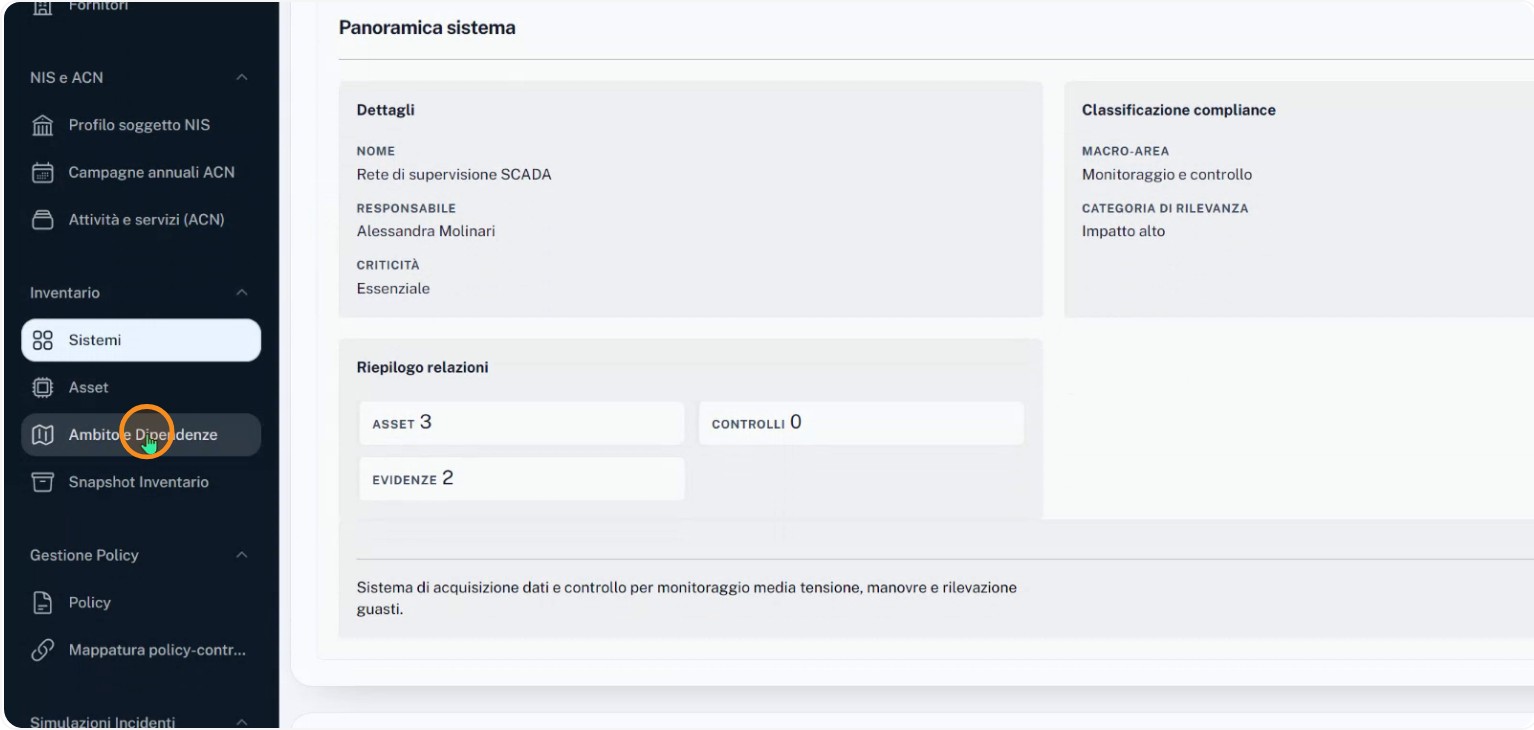
vista “ambito dipendenze” riunisce tutte le informazioni su sistemi, asset, fornitori, audit, evidenze e simulazioni, permettendo di concentrarsi in particolare sui sistemi essenziali. Da qui è possibile individuare rapidamente, ad esempio, la piattaforma di trattamento dati pazienti, la rete SCADA e il Security Operation Center. Applicando filtri per criticità, fornitore o tag, diventa più semplice delimitare il perimetro di analisi e identificare quali dipendenze potrebbero propagare l’impatto di un incidente. In questo modo Audit Ready collega in modo strutturato l’inventario tecnico al lavoro di conformità, rendendo sistemi, asset, fornitori, audit ed evidenze parti di uno stesso contesto verificabile.