
Obblighi di Informativa Privacy e Tracciamento delle Evidenze in AuditReady
Questo documento descrive come, in AuditReady, vengono gestiti gli obblighi relativi alle informative privacy ai sensi degli articoli 13 e 14 del GDPR, illustrando il collegamento tra requisito normativo, responsabilità assegnate, richieste ai fornitori, attestazioni ricevute, documenti caricati e stato di copertura del controllo.
Step 1: Comprendere il contenuto dell’obbligo di informativa privacy
L’obbligo riguarda le informative privacy previste dagli articoli 13 e 14 del GDPR. L’organizzazione deve essere in grado di spiegare:
- quali dati personali vengono utilizzati,
- per quali finalità,
- su quale base giuridica,
- per quanto tempo vengono conservati,
- quali diritti possono esercitare gli interessati.
Queste informazioni devono risultare chiaramente tracciate e verificabili all’interno di AuditReady.
Step 2: Individuare il requisito nel riesame annuale di conformità GDPR
In AuditReady il requisito relativo alle informative privacy è inserito nel riesame annuale di conformità GDPR 2026. Accedendo a questo riesame, è possibile vedere che al requisito sono associate responsabilità precise:
- Alessandra
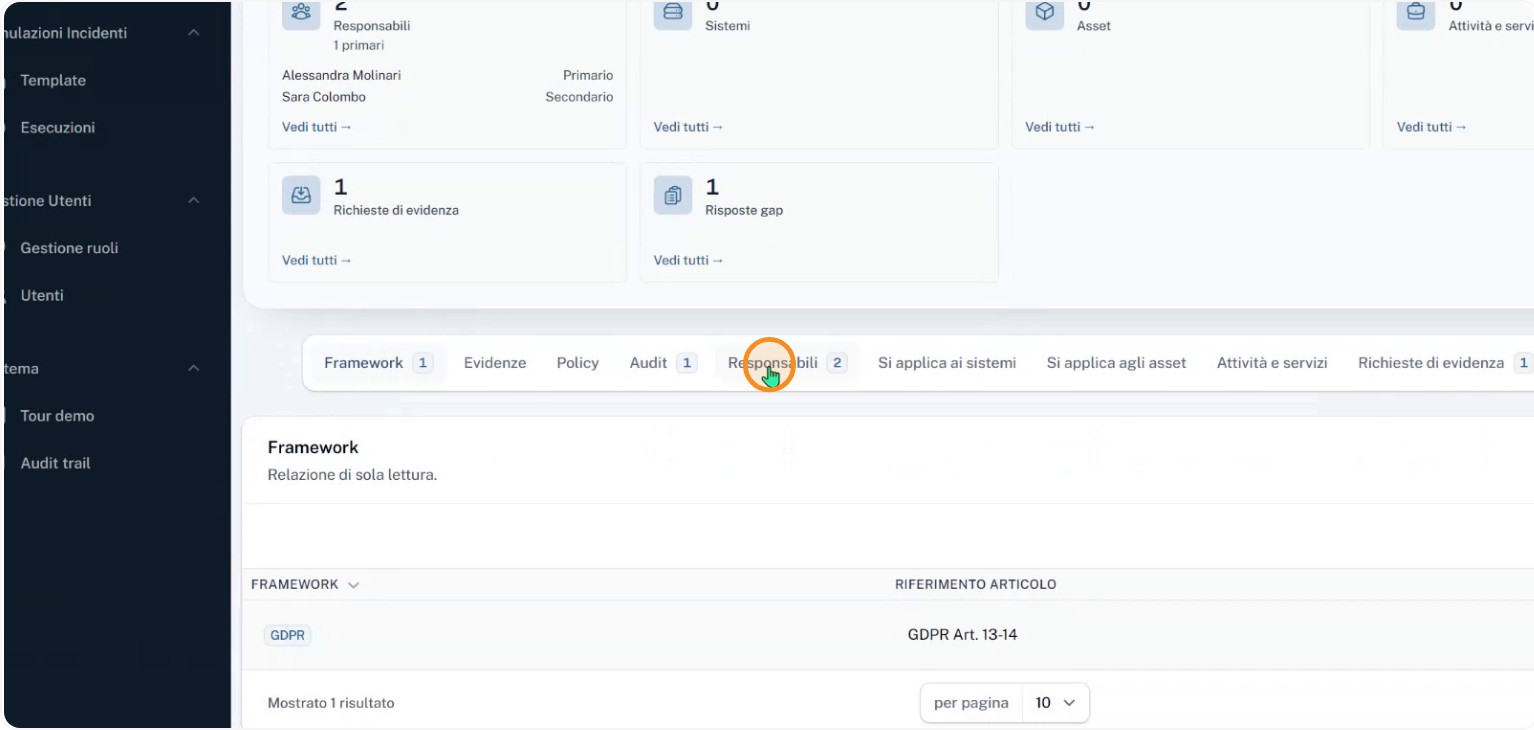
Molinari come referente primario,
- Sara Colombo come responsabile secondario.
Verificare che tali ruoli siano correttamente impostati e aggiornati.
Step 3: Verificare le evidenze collegate alla richiesta al fornitore
All’interno dello stesso controllo è presente anche il risultato della richiesta inviata a Norming Logistica nella demo precedente.
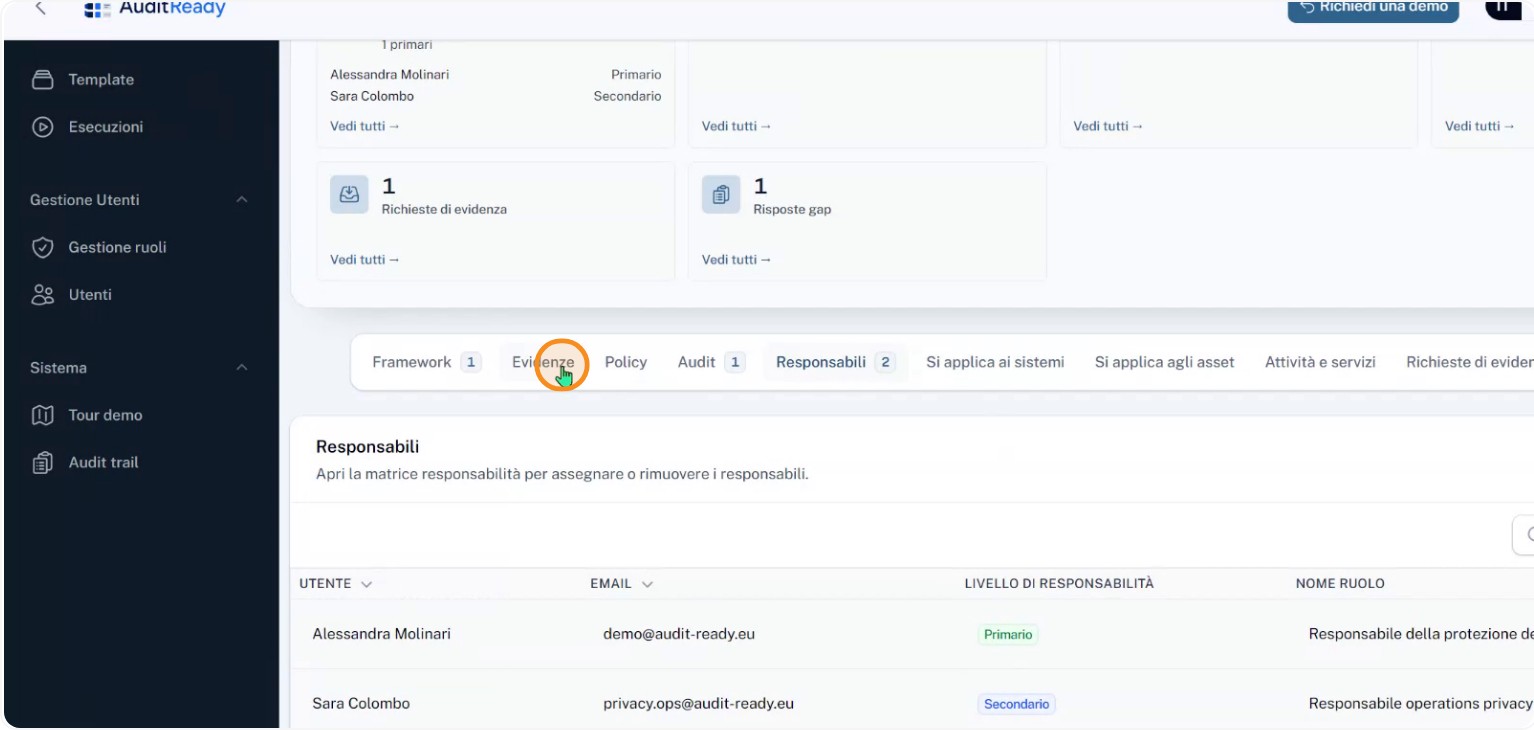
Da questa sezione è possibile vedere che sono state raccolte e collegate:
- l’attestazione di messa a visione,
- l’informativa visionata,
- il documento caricato.
Accertarsi che tutti questi elementi siano effettivamente presenti e correttamente associati alla richiesta inviata.
Step 4: Controllare il collegamento tra documenti, destinatario e audit
Le evidenze non sono tre file isolati, ma conservano il collegamento con:
- il destinatario,
- la richiesta originale,
- la copia del momento della conferma,
- l’audit in cui saranno utilizzate.
Verificare che, aprendo ciascuna evidenza, sia sempre possibile risalire al contesto completo (richiesta, destinatario, conferma e audit di riferimento).
Step 5: Analizzare lo stato del controllo e le coperture mancanti
Lo stato “da rivedere” indica che la copertura del controllo non è ancora completa.
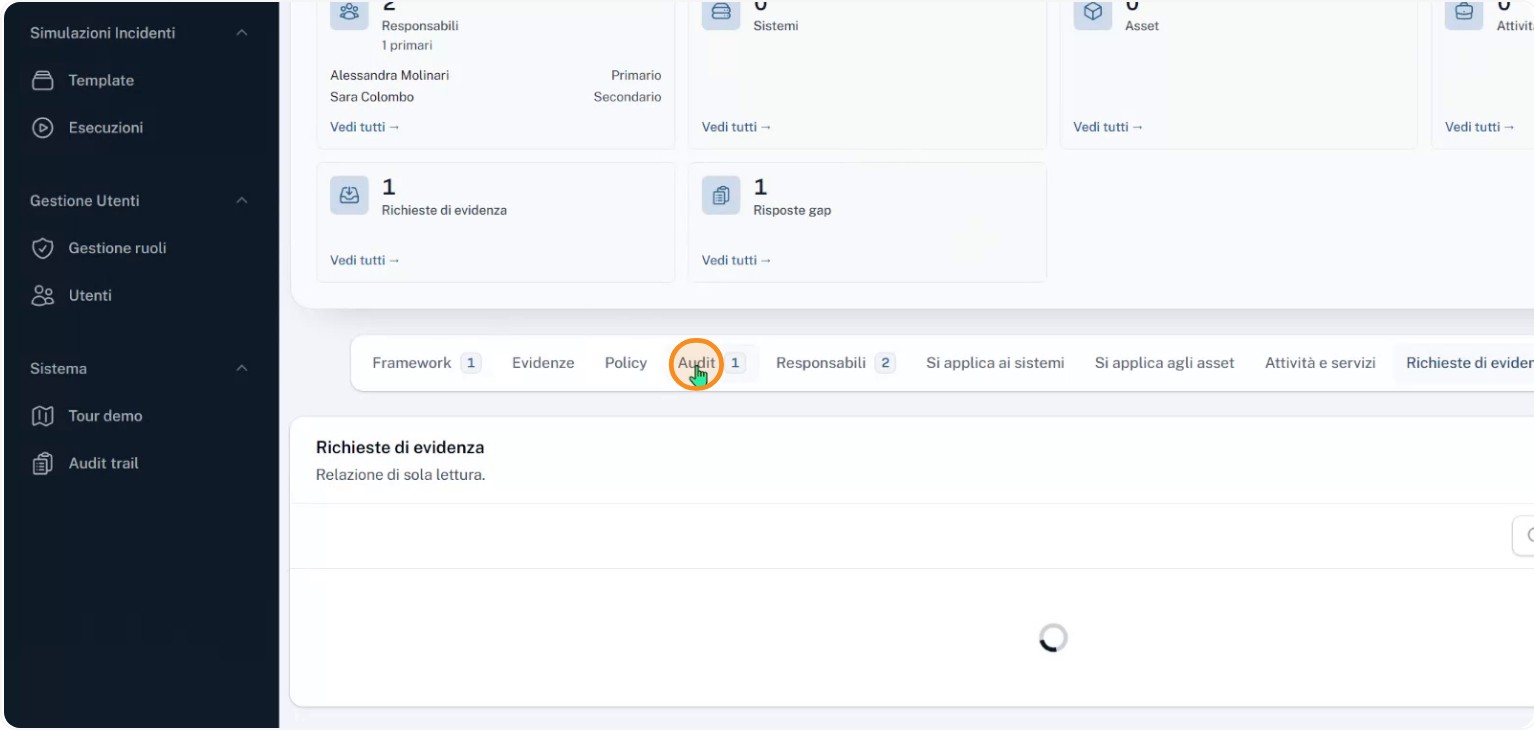
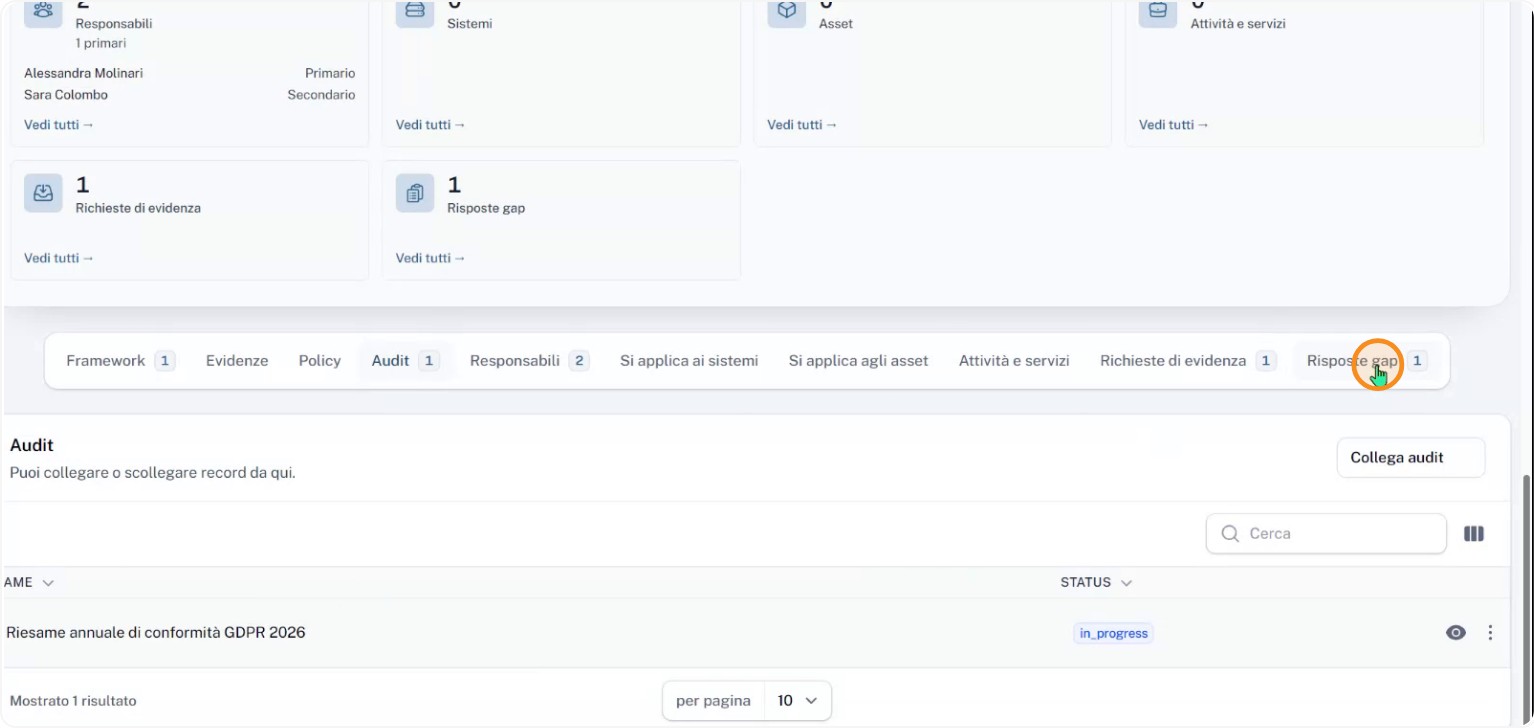
Al controllo, per esempio, non è ancora associata una policy.
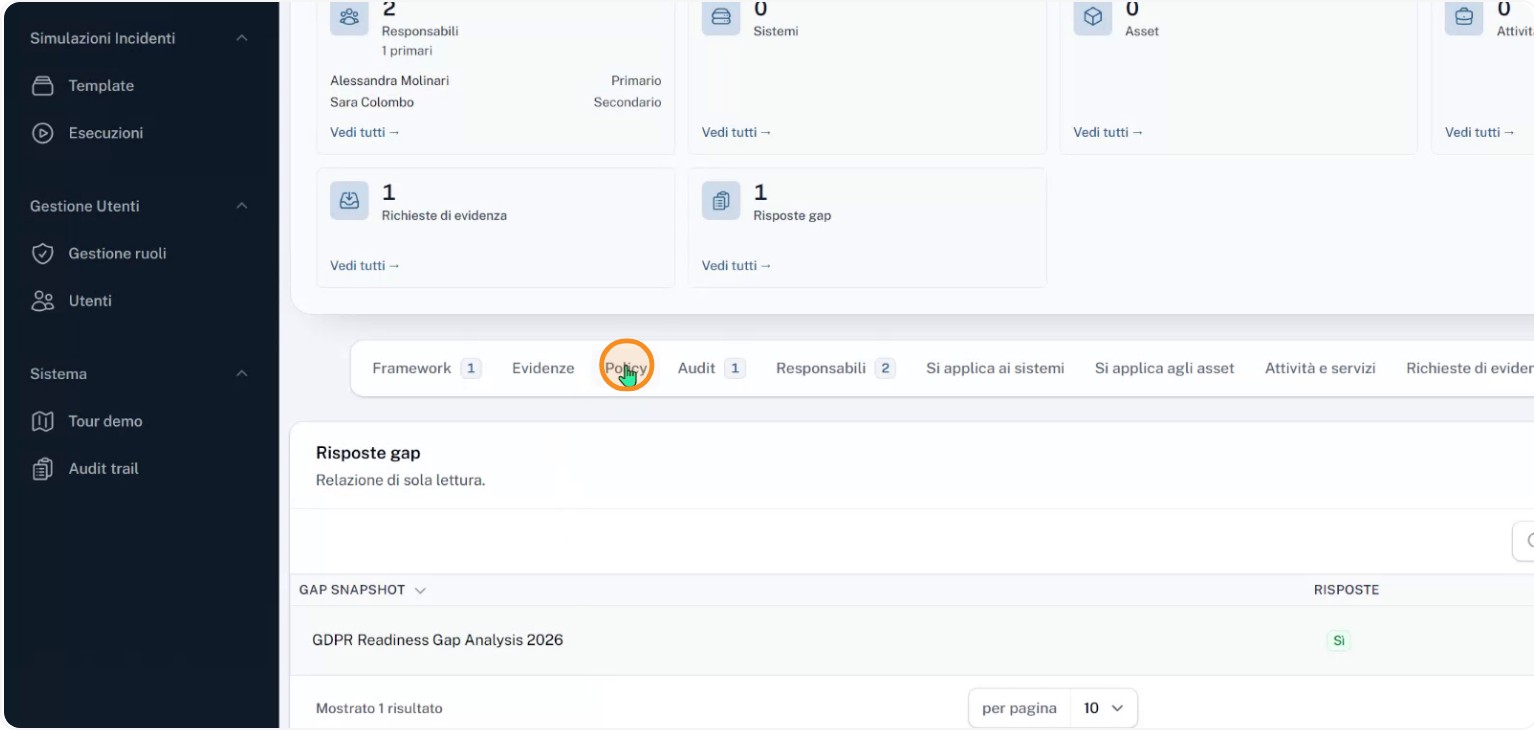
Occorre quindi:
- identificare quali elementi risultano mancanti (es. policy non collegata),
- pianificare e registrare le azioni necessarie per completare la copertura.
In questo modo AuditReady rende visibile l’intero percorso: dall’obbligo normativo alla responsabilità, fino alle prove raccolte e agli elementi ancora da completare.