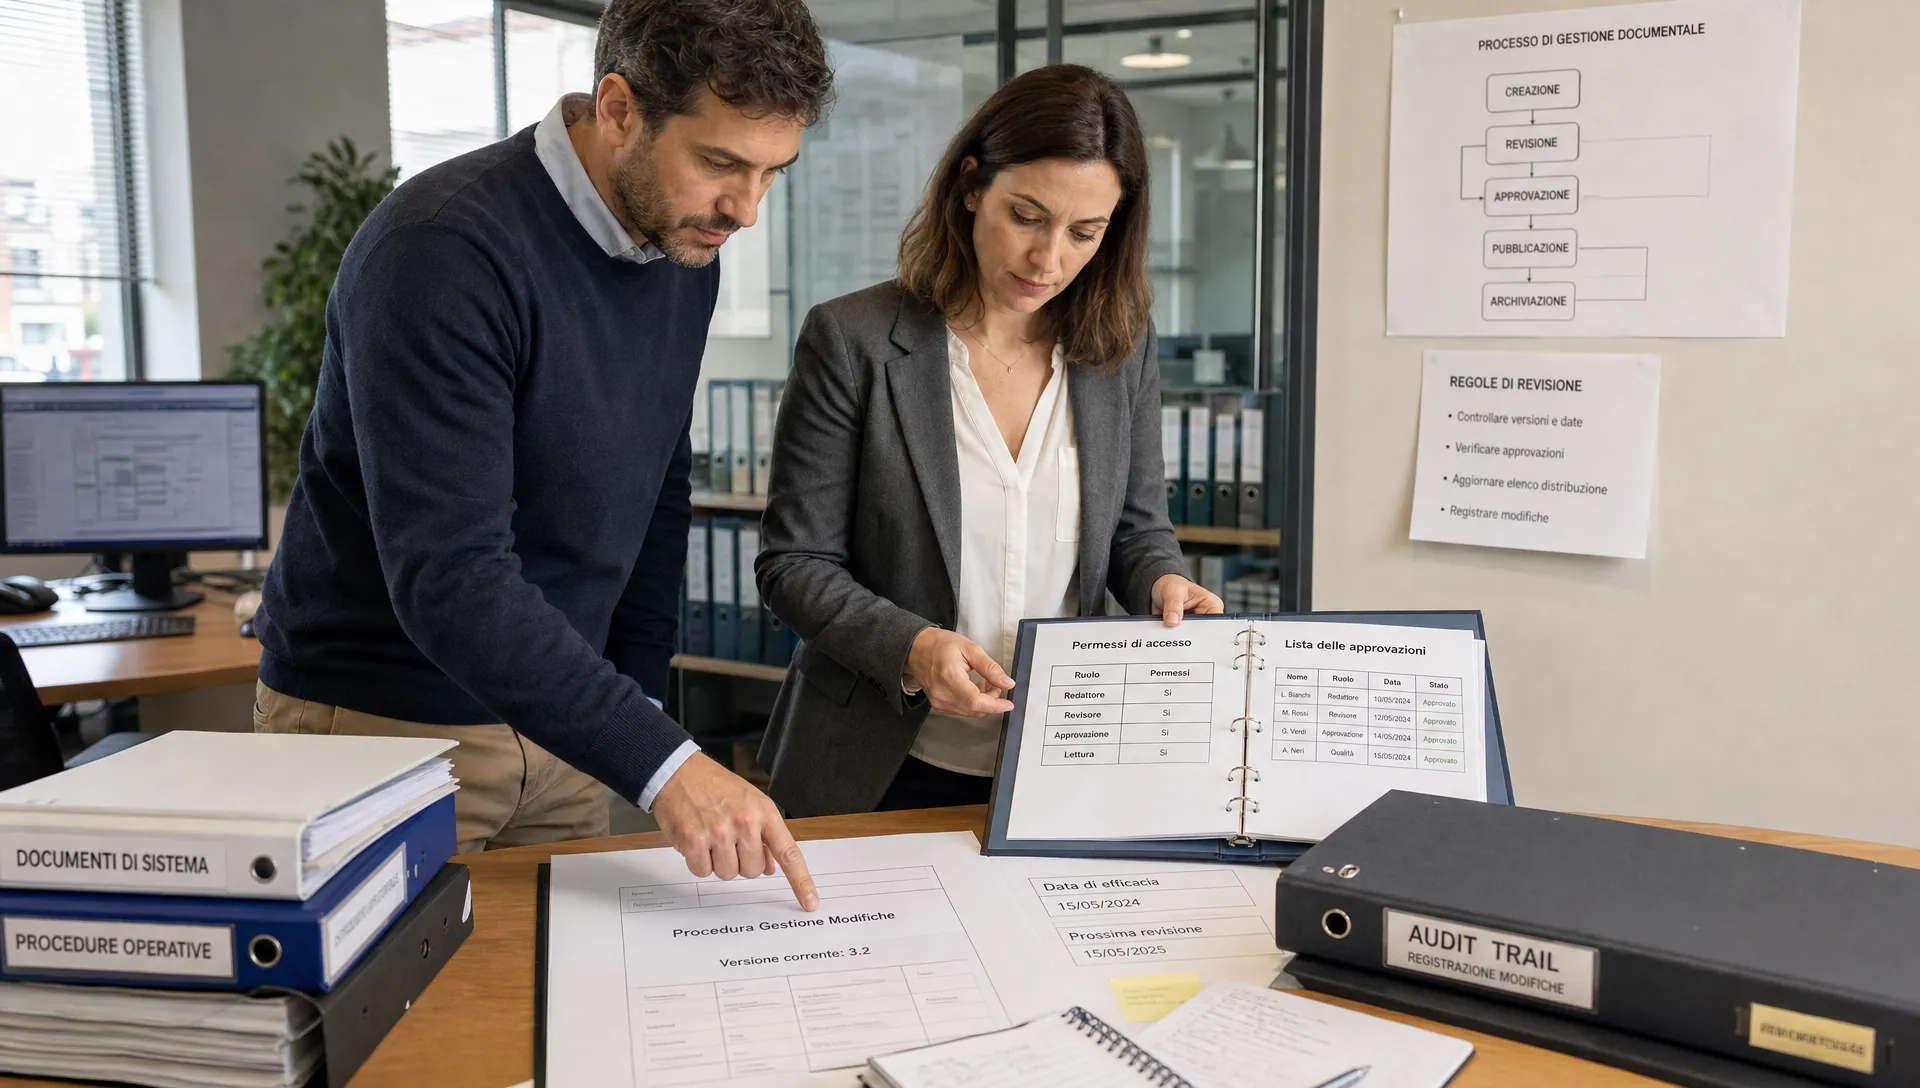
Un software documentale può essere un semplice archivio oppure un sistema che rende difendibili versioni, permessi ed evidenze durante un audit. La differenza non sta nel numero di cartelle, ma nella capacità di dimostrare chi ha caricato un documento, quale versione era valida in una certa data, chi l’ha approvata, chi poteva accedervi e quale controllo di compliance supportava.
Per chi lavora su GDPR, NIS2, DORA, ISO 27001 o Modello 231, il problema operativo è quasi sempre lo stesso: al momento dell’audit esistono documenti, ma non sempre esiste una catena di prova ordinata. Un file chiamato procedura_finale_v3_ok.pdf può essere leggibile, ma difficilmente basta a spiegare responsabilità, modifiche, approvazioni e remediation.
Questa guida non fornisce consulenza legale. Traduce invece esigenze ricorrenti di audit in controlli documentali pratici, utili a DPO, compliance manager, CISO, IT manager, internal auditor e consulenti che devono produrre evidenze verificabili.
Cosa rende un software documentale utile in audit
Un archivio è utile se consente di trovare documenti. In audit serve qualcosa in più: bisogna ricostruire il ciclo di vita dell’evidenza. Questo significa collegare un documento a un requisito, a un controllo, a un owner, a una data di validità e a una traccia di modifica.
Per il GDPR, il principio di responsabilizzazione richiede al titolare di poter dimostrare la conformità, come previsto dal Regolamento (UE) 2016/679. Anche NIS2 e DORA rafforzano l’attenzione su governance, gestione dei rischi, incidenti e continuità operativa, come risulta dalla Direttiva (UE) 2022/2555 e dal Regolamento (UE) 2022/2554.
Per questo, un software documentale usato in contesto regolato deve legare ogni file a una domanda di audit: quale obbligo o controllo sto dimostrando con questa prova?
La domanda corretta non è “dove salvo il file?”
La domanda corretta è: “Se un auditor mi chiede perché questa evidenza è affidabile, cosa mostro?” La risposta dovrebbe includere almeno quattro elementi: contesto, integrità, responsabilità e stato.
Un documento isolato non dimostra molto. Una procedura approvata, collegata a un controllo, con versioni precedenti conservate, owner assegnato, permessi coerenti e audit trail consultabile diventa invece parte di un evidence pack. Per approfondire la logica della prova, è utile partire dal concetto di evidenze di audit verificabili, perché versioni e permessi hanno valore solo se inseriti in una catena coerente.
Versioni: cosa deve risultare verificabile
La gestione delle versioni è il punto in cui un software documentale separa un documento aggiornato da una prova difendibile. In audit non basta sapere che esiste l’ultima versione. Serve capire quale versione era in vigore nel periodo analizzato e perché è stata sostituita.
Un buon controllo di versioning dovrebbe rispondere a queste domande operative:
- Qual è la versione attualmente valida?
- Chi ha creato o modificato la versione?
- Quale modifica è stata introdotta?
- Chi ha approvato la pubblicazione?
- Da quando la versione è efficace?
- Quale versione era valida durante l’incidente, il controllo o il periodo auditato?
Il punto più delicato è la storicizzazione. Se una policy cambia a marzo, ma l’audit riguarda gennaio e febbraio, l’auditor può chiedere la versione valida in quel periodo. Se il team non riesce a recuperarla, il documento aggiornato rischia di indebolire invece che rafforzare la prova.
Campi minimi per una versione auditabile
Per rendere il versioning operativo, conviene definire campi obbligatori e non affidarsi solo al nome del file. Una struttura semplice può essere sufficiente, purché venga applicata in modo consistente.
| Campo | Perché serve in audit | Esempio operativo |
|---|---|---|
| ID documento | Evita ambiguità tra file simili | PRIV-POL-ACCESSI-001 |
| Numero versione | Ricostruisce l’evoluzione | 1.0, 1.1, 2.0 |
| Stato | Distingue bozza, approvato, archiviato | Approvato |
| Owner | Assegna responsabilità | CISO, DPO, HR manager |
| Data efficacia | Indica quando la versione diventa valida | 01/04/2026 |
| Motivo modifica | Collega il cambio a rischio, finding o requisito | Remediation finding A-12 |
| Approvatore | Dimostra validazione interna | Responsabile funzione |
| Collegamento al controllo | Inserisce il documento nel sistema di compliance | GDPR access control, NIS2 incident handling |
Questi campi non sono “burocrazia documentale”. Servono a evitare discussioni durante l’audit e a ridurre il tempo speso per ricostruire decisioni prese mesi prima.
Permessi: meno accessi generici, più responsabilità
Sul lato permessi, il software documentale dovrebbe rendere visibile chi può leggere, modificare, approvare, esportare o eliminare un’evidenza. Il problema non è solo la riservatezza: è la credibilità della prova. Se troppe persone possono modificare un documento senza controllo, diventa più difficile dimostrare integrità e accountability.
Un modello pratico parte dai ruoli, non dai singoli file. Ogni documento dovrebbe avere almeno un owner responsabile, un gruppo di contributori, eventuali approvatori e un perimetro di sola lettura. Gli accessi amministrativi dovrebbero essere limitati, motivati e riesaminati periodicamente.
Matrice permessi per documenti di compliance
Una matrice semplice aiuta a evitare autorizzazioni incoerenti tra cartelle, team e clienti. Non deve essere perfetta al primo giorno, ma deve essere mantenibile.
| Ruolo | Lettura | Modifica | Approvazione | Export | Eliminazione |
|---|---|---|---|---|---|
| Owner del controllo | Sì | Sì | Può proporre | Sì | No, salvo workflow |
| Approvatore | Sì | No | Sì | Sì | No |
| Contributor | Sì | Sì su bozza | No | Limitato | No |
| Auditor interno | Sì | No | No | Sì, se autorizzato | No |
| Fornitore | Solo documenti richiesti | Upload controllato | No | No | No |
| Admin tecnico | Accesso tecnico controllato | Secondo policy | No | Tracciato | Tracciato |
Questa matrice non sostituisce una valutazione giuridica o di sicurezza. Serve come base operativa per rendere spiegabile il perché di ogni accesso. In audit, “ha accesso perché fa parte del team” è una risposta debole. “Ha accesso perché è contributor del controllo X fino alla chiusura della remediation Y” è molto più difendibile.
Come collegare versioni, permessi e audit trail
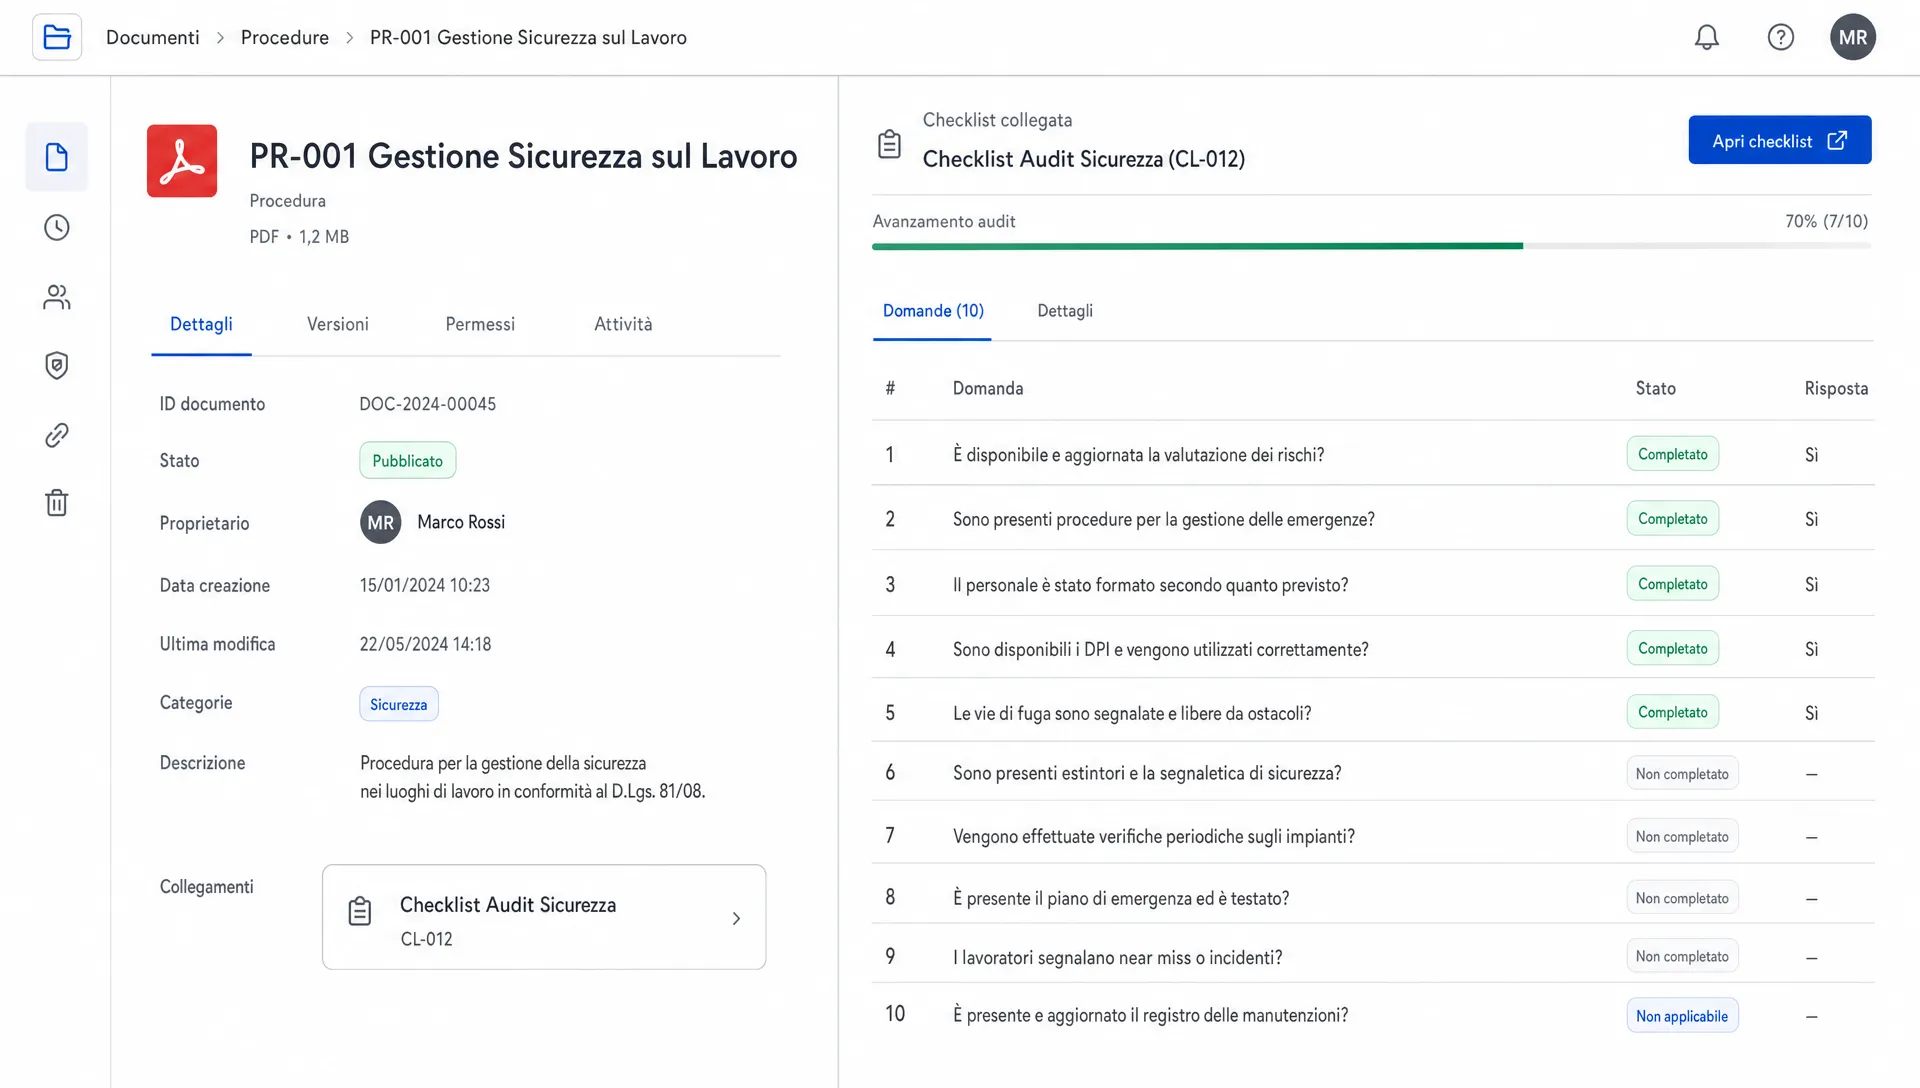
Versioni e permessi producono valore solo se lasciano tracce consultabili. L’audit trail dovrebbe mostrare eventi rilevanti come creazione, modifica, approvazione, download, cambio permessi, archiviazione e cancellazione autorizzata. Non serve esporre ogni dettaglio tecnico all’auditor, ma il team deve poter ricostruire la storia del documento.
Un audit trail utile non è un log incomprensibile. Deve essere filtrabile per documento, owner, controllo, periodo e tipo di evento. Se un’evidenza è stata modificata dopo un finding, la traccia dovrebbe collegare modifica, approvazione e chiusura della remediation.
Per impostare controlli robusti senza trasformare i log in rumore, le best practice sull’audit trail aiutano a distinguere ciò che serve a dimostrare integrità da ciò che è solo registrazione tecnica.
Esempio: policy di accesso aggiornata dopo un finding
Immaginiamo che un audit interno rilevi account ancora attivi dopo l’uscita di alcuni dipendenti. Il finding genera una remediation: aggiornare la procedura di offboarding, rafforzare il controllo periodico sugli accessi e raccogliere evidenze della prima esecuzione.
In questo caso, la catena documentale dovrebbe mostrare:
- Il finding iniziale, con data e responsabile.
- La versione precedente della procedura di offboarding.
- La nuova versione con motivo della modifica.
- L’approvazione del responsabile competente.
- Le evidenze del controllo eseguito sugli account.
- La chiusura della remediation con owner e data.
Un software documentale aiuta solo se obbliga il team a chiudere questi passaggi in modo tracciabile, invece di disperdere prove tra email, chat, cartelle locali e allegati duplicati.
Workflow operativo per preparare un evidence pack
Un evidence pack non dovrebbe essere creato la settimana prima dell’audit. Dovrebbe emergere dal lavoro ordinario, grazie a regole semplici applicate ogni volta che nasce o cambia un documento di compliance.
Il flusso operativo può essere impostato così:
- Creare o aggiornare il documento partendo da un controllo o da un requisito, non da una cartella generica.
- Assegnare owner, contributor e approvatore prima della raccolta delle evidenze.
- Bloccare la versione approvata e conservare le versioni precedenti secondo le regole interne.
- Limitare i permessi di modifica a chi ha un ruolo nel workflow.
- Collegare eventuali finding e remediation alla stessa scheda documentale.
- Preparare export leggibili per auditor, includendo metadati essenziali e riferimenti ai controlli.
Questa impostazione è particolarmente utile per chi gestisce audit interni ricorrenti, perché riduce la dipendenza dalla memoria delle persone. In un software per audit interno, il documento non è un allegato finale, ma una prova collegata al ciclo controllo, finding e remediation.
Cosa includere nell’export per auditor
L’export non deve essere un dump disordinato di file. Dovrebbe contenere solo ciò che serve a rispondere allo scope dell’audit. Per ogni documento incluso, conviene rendere visibili almeno ID, titolo, versione, stato, owner, data efficacia, controllo collegato e ultima approvazione.
Se l’auditor deve verificare una misura tecnica o organizzativa, l’export dovrebbe includere anche le evidenze di esecuzione: report, screenshot, log sintetici, ticket chiusi o attestazioni interne, sempre con owner e data. Quando sono coinvolti fornitori, è utile separare le prove ricevute esternamente da quelle prodotte internamente, mantenendo traccia del canale di raccolta e dell’approvazione.
Errori comuni su versioni e permessi
Il rischio più frequente è trattare il software documentale come un deposito neutro, lasciando che ogni funzione organizzi file, nomi e permessi a modo proprio. Questa libertà sembra comoda, ma in audit produce eccezioni difficili da spiegare.
Un altro errore è confondere “ultima versione” con “versione valida”. Una policy può essere stata aggiornata dopo un incidente o dopo un audit. Se manca la versione precedente, diventa difficile dimostrare cosa fosse in vigore al momento del fatto.
Anche i permessi ereditati da cartelle generiche creano problemi. Un gruppo troppo ampio può avere accesso a registri, report o evidenze non pertinenti. Al contrario, permessi troppo restrittivi possono bloccare owner e approvatori, spingendo le persone a usare canali paralleli non tracciati.
Controlli periodici da mettere a calendario
Per evitare che il sistema perda affidabilità, è utile programmare controlli ricorrenti. Non devono essere lunghi, ma devono produrre una traccia.
| Controllo periodico | Frequenza indicativa | Evidenza da conservare |
|---|---|---|
| Revisione owner documenti critici | Trimestrale o semestrale | Report owner confermati o modificati |
| Revisione accessi a cartelle sensibili | Trimestrale | Lista accessi, eccezioni, approvazioni |
| Verifica versioni approvate | Prima di audit o riesame | Elenco documenti validi e archiviati |
| Campionamento audit trail | Trimestrale | Log eventi rilevanti e anomalie gestite |
| Chiusura remediation documentali | Mensile se ci sono finding aperti | Ticket, evidenze, approvazione chiusura |
La frequenza dipende dal rischio, dallo scope e dal framework applicabile. La scelta va motivata internamente e mantenuta coerente nel tempo.
Come AuditReady si inserisce nel processo
AuditReady è pensato per centralizzare evidenze, controlli, rischi, incidenti, registri privacy e governance in un unico spazio di lavoro. In un contesto documentale, il valore operativo è collegare le prove ai controlli e alle responsabilità, mantenendo versioni, owner, audit trail e export pronti per auditor e stakeholder.
Questo non elimina la necessità di definire ruoli, policy interne e criteri di accesso. Riduce però la frammentazione tipica di cartelle condivise, fogli di calcolo e richieste via email, dove le prove esistono ma non sempre sono tracciabili o collegate a un controllo.
FAQ
Un software documentale basta per dimostrare la conformità? No. Serve un processo che colleghi documenti, controlli, owner, versioni, permessi ed evidenze di esecuzione. Il software supporta la prova, ma non sostituisce governance, responsabilità interne e valutazioni legali quando necessarie.
Qual è la differenza tra versioning e audit trail? Il versioning mostra l’evoluzione del documento e consente di recuperare la versione valida in un certo periodo. L’audit trail registra gli eventi rilevanti, come modifica, approvazione, cambio permessi o export.
Chi dovrebbe essere owner di un documento di compliance? Di norma l’owner dovrebbe essere la funzione che governa il controllo o il processo collegato. Per esempio IT per procedure tecniche, HR per processi del personale, DPO o privacy owner per documentazione privacy, secondo l’organizzazione interna.
Come gestire i documenti forniti da un fornitore? Conviene raccoglierli tramite canali controllati, registrarne provenienza e data, collegarli al requisito o controllo applicabile e limitare i permessi. Le prove del fornitore dovrebbero essere distinguibili da quelle prodotte internamente.
Un software documentale deve conservare tutte le versioni per sempre? Non necessariamente. La retention dipende da obblighi applicabili, rischio, policy interne e finalità del documento. Operativamente, però, è rischioso eliminare versioni utili a ricostruire periodi già oggetto di audit, incidenti o remediation.
Se stai preparando evidenze GDPR e vuoi passare da cartelle sparse a controlli, owner e prove tracciabili, puoi valutare AuditReady per il percorso GDPR come base operativa per costruire evidence pack più ordinati.
audit-ready evidence pack demo / not legal advice