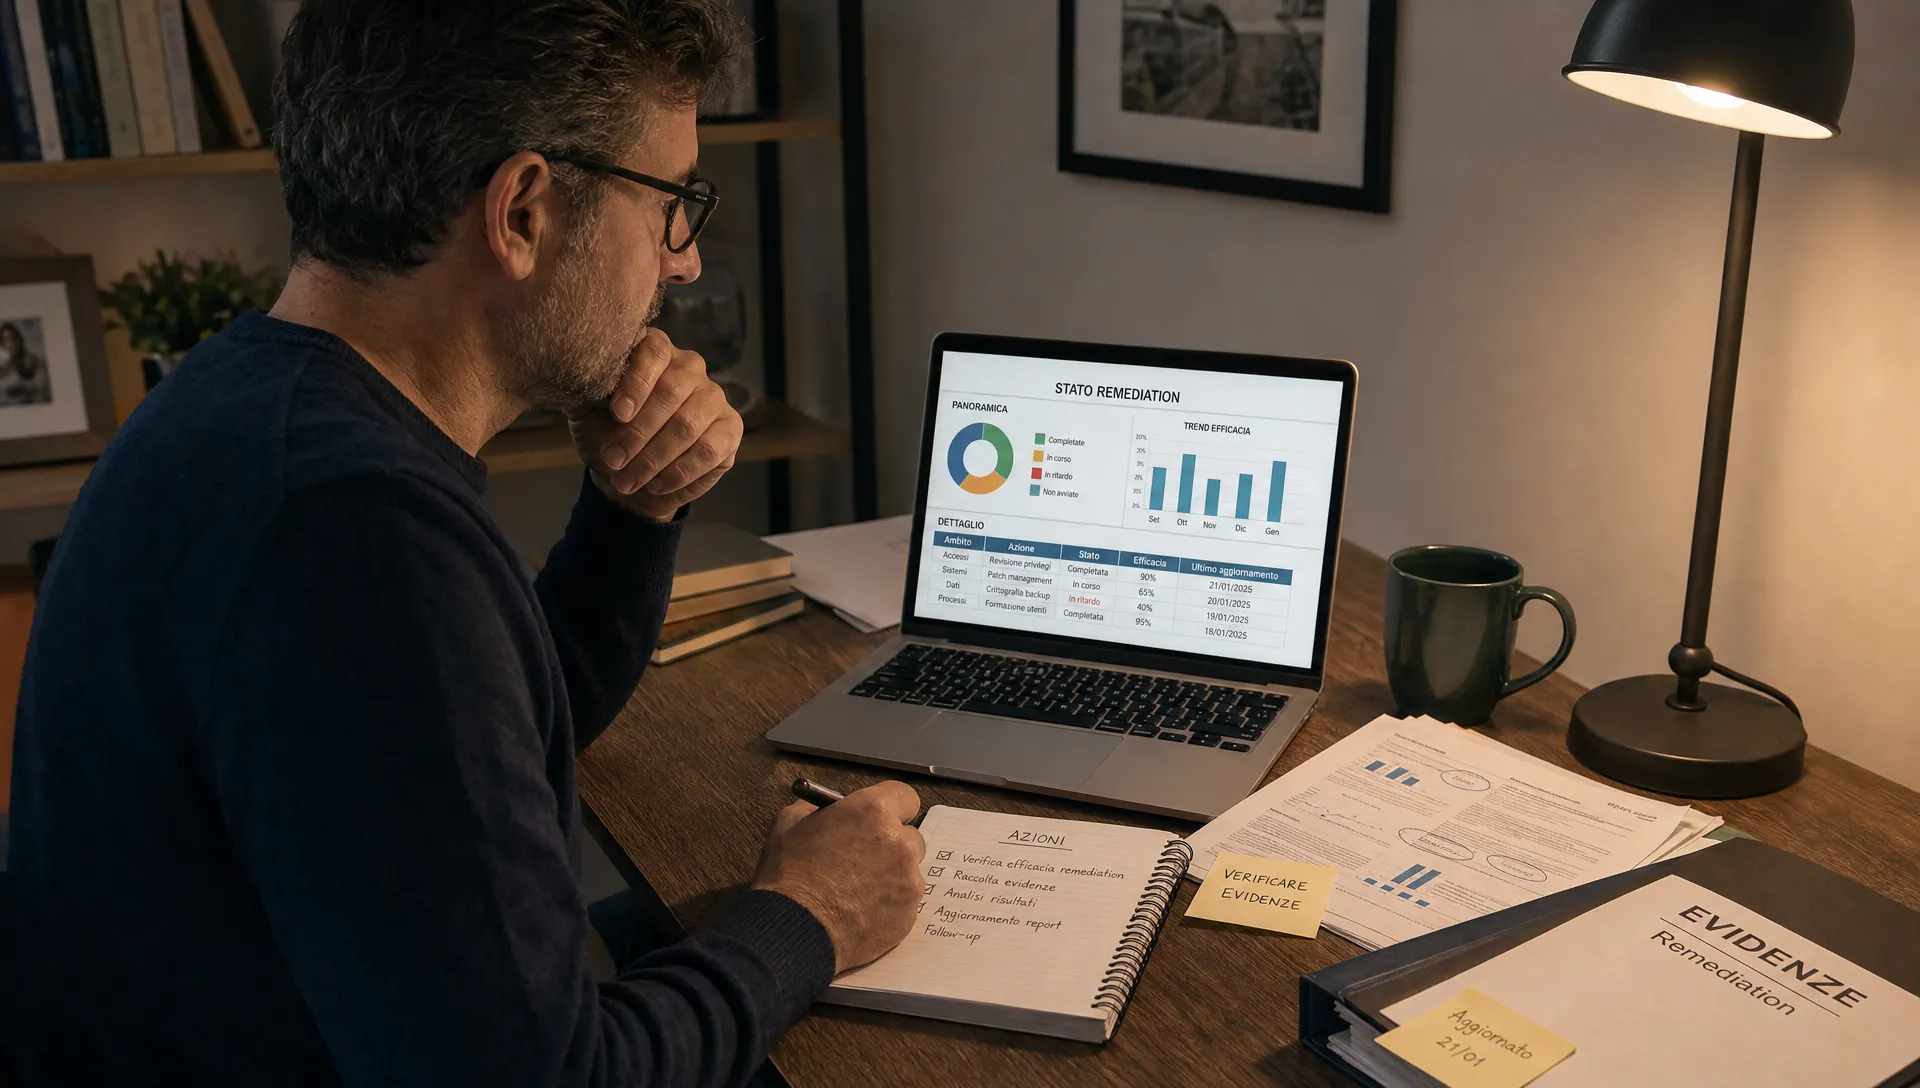
Chiudere un finding non significa aver risolto il problema. Per verificare l’efficacia delle attività di remediation serve dimostrare, con prove tracciabili, che la causa della non conformità è stata trattata, che il controllo corretto funziona e che il rischio residuo è stato rivalutato. Questa è informazione operativa per team compliance, risk, IT e audit, non consulenza legale.
La differenza è pratica: una remediation può essere completata sul piano esecutivo, per esempio aggiornando una procedura o configurando un controllo, ma non ancora efficace. L’efficacia si verifica con un test successivo, criteri di accettazione definiti prima della chiusura e un set di evidenze che un auditor possa rieseguire o comprendere senza affidarsi a dichiarazioni generiche.
Perché non basta chiudere il piano di azione
Molti registri di non conformità riportano stati come “chiuso”, “implementato” o “completato”. Sono utili per governare il lavoro, ma non bastano a dimostrare che il problema non si ripresenterà. Le attività di remediation devono produrre un cambiamento verificabile nel controllo, nel processo o nel comportamento operativo.
Nel GDPR, il principio di responsabilizzazione richiede al titolare di essere in grado di dimostrare la conformità, come previsto dal Regolamento (UE) 2016/679. NIS2 richiede misure di gestione dei rischi di cybersicurezza nel perimetro definito dalla Direttiva (UE) 2022/2555. DORA, per il settore finanziario, collega resilienza operativa digitale, gestione del rischio ICT e test secondo il Regolamento (UE) 2022/2554.
Il punto comune non è “avere un documento”, ma poter dimostrare che un controllo esiste, è assegnato, opera con una frequenza definita e lascia evidenze. Per questo la verifica di efficacia va separata dalla semplice verifica di completamento.
Come verificare l’efficacia delle attività di remediation
La verifica funziona se viene progettata prima della chiusura del finding. In pratica, ogni piano deve indicare quale condizione renderà accettabile la chiusura, chi la validerà e quali evidenze saranno conservate. Senza questi elementi, le attività di remediation rischiano di diventare una lista di task completati ma non dimostrabili.
Un metodo semplice è usare tre livelli di controllo: esecuzione, risultato e tenuta nel tempo. L’esecuzione dimostra che l’azione è stata fatta. Il risultato dimostra che il controllo corretto intercetta il problema. La tenuta nel tempo dimostra che non si tratta di un intervento isolato.
| Livello di verifica | Domanda operativa | Evidenza tipica | Errore da evitare |
|---|---|---|---|
| Esecuzione | L’azione prevista è stata implementata? | Ticket chiuso, nuova configurazione, procedura approvata | Confondere il ticket con la soluzione |
| Risultato | Il controllo ora funziona sul caso che aveva generato il rilievo? | Test di controllo, campione verificato, log applicativo | Testare uno scenario diverso dal finding |
| Tenuta nel tempo | Il controllo continua a operare secondo frequenza e responsabilità? | Evidenze periodiche, audit trail, riesame owner | Chiudere dopo una sola prova debole |
Questo approccio si collega al follow-up dell’audit, ma ha un focus più specifico: non solo governare il rilievo, bensì provare che la correzione regge. Se ti serve il processo completo dal rilievo alla chiusura, puoi approfondire il processo di follow-up dell’audit.
Definire criteri di successo prima del test
Ogni remediation dovrebbe avere criteri di successo misurabili o almeno osservabili. “Aggiornare la policy” è un’azione, non un criterio di successo. Un criterio più solido potrebbe essere: “le richieste di accesso privilegiato sono approvate da un owner autorizzato prima dell’attivazione e la prova è presente nel 100% del campione testato”.
Le attività di remediation diventano verificabili quando il criterio descrive cosa deve essere vero dopo l’intervento. Questo vale per controlli tecnici, procedure privacy, presidi 231, misure organizzative NIS2 o test DORA.
Esempi di criteri utili:
- presenza di owner, frequenza e soglia di escalation per il controllo corretto
- campione di transazioni o pratiche senza eccezioni non giustificate
- log o registri coerenti con data, utente, azione e approvazione
- aggiornamento del rischio residuo con motivazione tracciata
- riesame indipendente da parte di compliance, risk, security o internal audit
Testare la causa, non solo l’azione correttiva
Una remediation efficace deve colpire la causa del rilievo. Se il finding nasce da approvazioni mancanti, non basta aggiungere un campo in una procedura. Serve verificare che il workflow impedisca o segnali l’assenza di approvazione, che gli owner sappiano usarlo e che le eccezioni vengano gestite.
La domanda operativa è: “se ripetessimo oggi lo scenario che ha generato il finding, il controllo lo intercetterebbe?”. Questa domanda aiuta a evitare test cosmetici, cioè prove che mostrano un documento aggiornato ma non dimostrano il funzionamento del controllo.
Per rendere la verifica difendibile, conserva il collegamento tra finding, causa, azione, test e risultato. Una catena di evidenze chiara riduce discussioni in audit e rende più semplice spiegare perché il rilievo è stato chiuso.
Costruire un evidence pack di efficacia
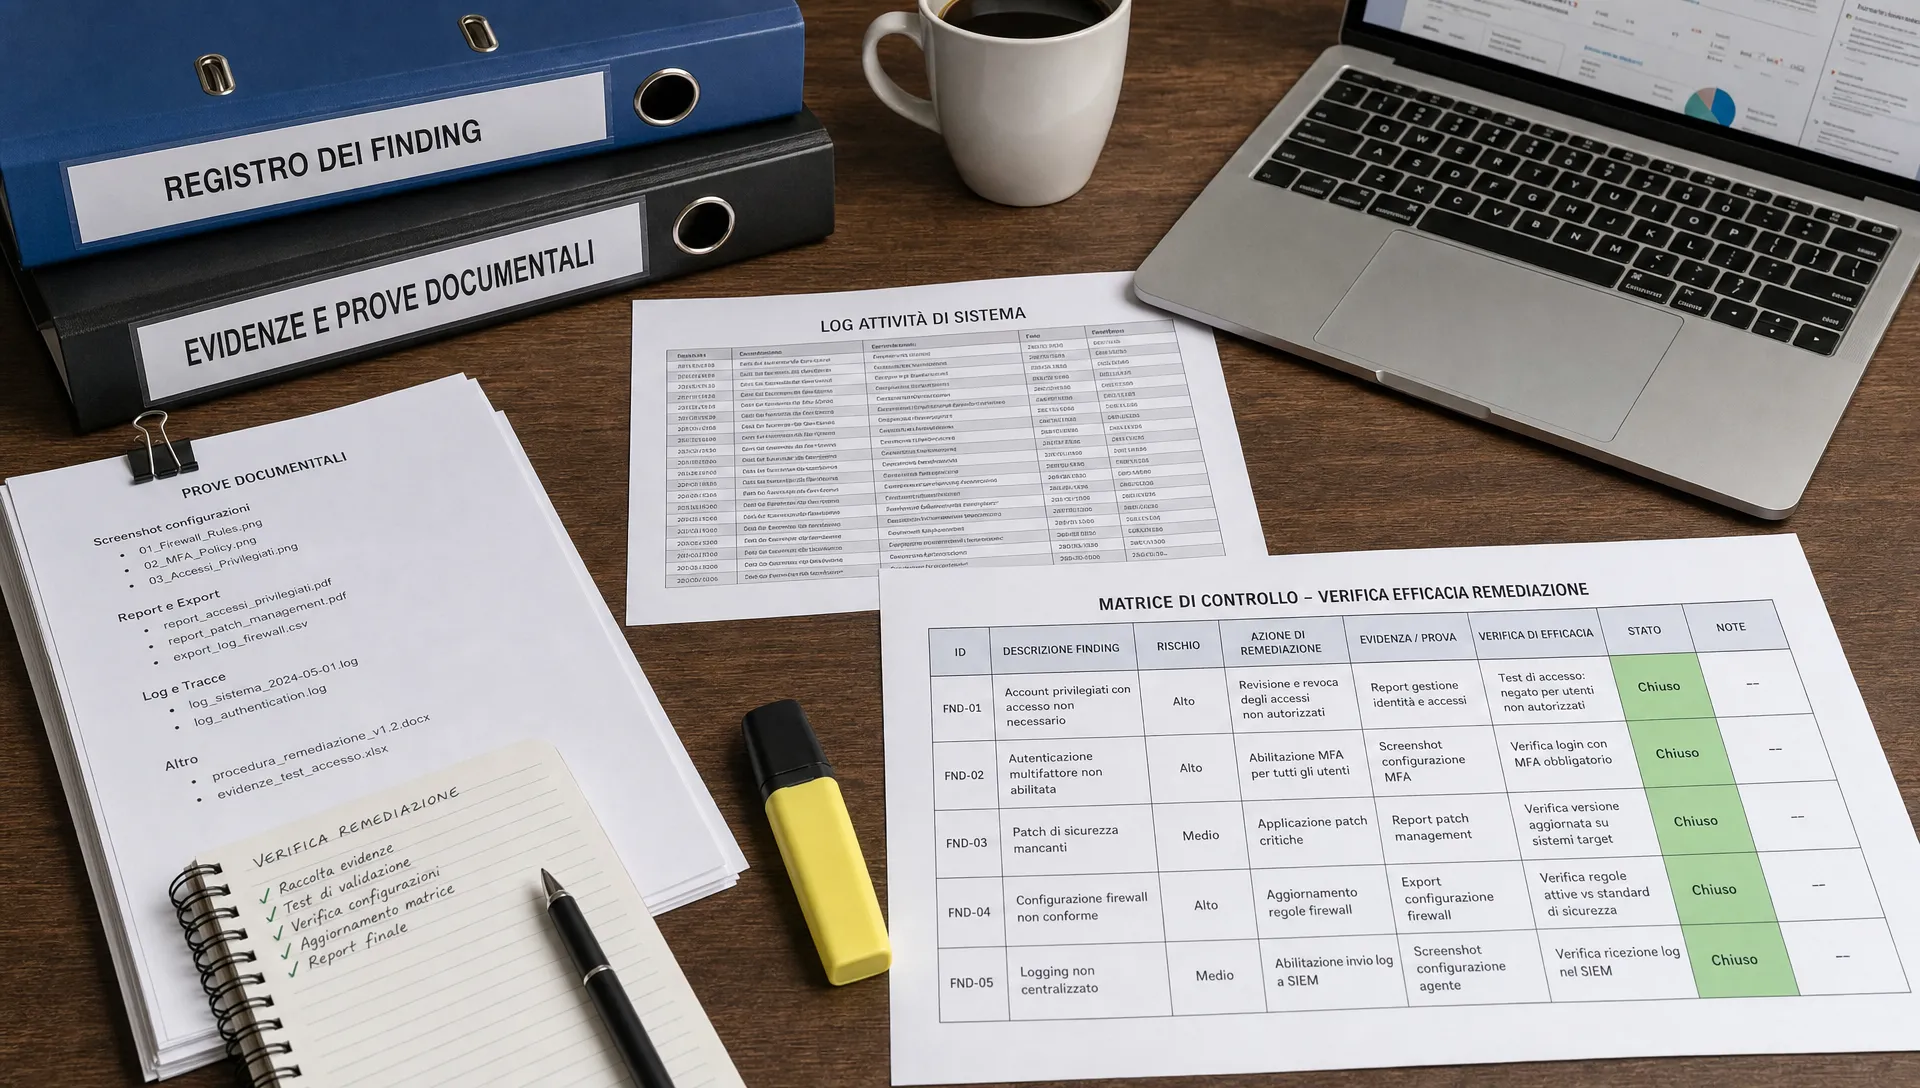
Un evidence pack non è un archivio disordinato di screenshot. È un insieme minimo di prove collegate a un controllo, con owner, data, versione, fonte e motivazione della chiusura. Per le attività di remediation, l’evidence pack dovrebbe mostrare sia il “prima” sia il “dopo”, altrimenti l’auditor vede solo l’ultima fotografia.
La qualità dell’evidenza dipende da verificabilità e tracciabilità. Una dichiarazione via email può supportare il contesto, ma raramente basta da sola. Sono più solide le evidenze prodotte dal sistema, i log, i report firmati o approvati, i verbali con decisioni e i campioni rieseguibili. Per impostare criteri coerenti, è utile partire dalle buone pratiche sulle evidenze di audit e dall’uso corretto dell’audit trail.
| Elemento dell’evidence pack | Cosa deve dimostrare | Controllo di qualità |
|---|---|---|
| Finding originario | Quale gap è stato rilevato | Riferimento a audit, data e owner |
| Root cause | Perché il gap si è verificato | Motivazione non generica |
| Azione correttiva | Cosa è stato cambiato | Versione, ticket o approvazione |
| Test di efficacia | Se il controllo ora funziona | Criterio, campione e risultato |
| Decisione di chiusura | Perché il rischio è accettabile | Validazione tracciata |
| Monitoraggio successivo | Se il controllo regge nel tempo | Frequenza e responsabile definiti |
Gestire versioni e responsabilità
La tracciabilità non riguarda solo i file. Deve chiarire chi ha approvato la remediation, chi ha eseguito il test, chi ha validato la chiusura e quali versioni dei documenti o delle configurazioni erano in vigore. Se queste informazioni non sono ricostruibili, la verifica perde forza anche quando l’intervento era corretto.
Nelle organizzazioni con più framework, lo stesso controllo può servire GDPR, NIS2, DORA, ISO 27001 o Modello 231. In questi casi conviene evitare duplicazioni: un’unica evidenza ben collegata può supportare più requisiti, purché il mapping sia chiaro e non forzato.
Metriche utili per capire se la remediation regge
Le metriche non sostituiscono il giudizio professionale, ma aiutano a distinguere un miglioramento reale da una chiusura amministrativa. Le attività di remediation dovrebbero essere lette insieme al rischio residuo e alla storia del controllo.
Un errore frequente è misurare solo il numero di azioni chiuse. Questo dato serve per la gestione del backlog, ma dice poco sull’efficacia. Un team può chiudere molte azioni e continuare ad avere lo stesso problema ricorrente.
Metriche più utili includono:
- tasso di riapertura dei finding dopo la chiusura
- numero di eccezioni rilevate nei test successivi
- tempo tra implementazione e verifica indipendente
- controlli con evidenza mancante o non rieseguibile
- finding ricorrenti sulla stessa causa radice
- remediation chiuse senza aggiornamento del rischio residuo
Per esempio, se un controllo di access review viene corretto ma nei due cicli successivi mancano ancora approvazioni o evidenze, la remediation non dovrebbe essere considerata pienamente efficace. La chiusura può essere respinta, oppure trasformata in chiusura condizionata con monitoraggio rafforzato.
Collegare remediation e rischio residuo
Dopo la verifica, il rischio residuo deve essere rivalutato. Non serve complicare il modello: è sufficiente spiegare se probabilità, impatto o esposizione sono cambiati e perché. La motivazione deve essere coerente con il test svolto.
Se il rischio resta alto, la remediation può essere solo parziale. In questo caso è meglio documentare la decisione, assegnare nuove azioni e mantenere aperto il collegamento con il finding originario. La trasparenza è più difendibile di una chiusura debole.
Errori comuni nella verifica di efficacia
Il primo errore è accettare prove non collegate al rilievo. Uno screenshot di una configurazione può essere utile, ma se non mostra data, contesto, ambiente e relazione con il controllo, può non bastare. Le attività di remediation richiedono evidenze che rispondano al problema specifico emerso in audit.
Il secondo errore è far validare la chiusura solo all’owner che ha eseguito l’azione. L’owner è essenziale, ma la verifica di efficacia dovrebbe avere un livello di indipendenza proporzionato alla criticità. Per rilievi ad alto impatto, può servire una validazione da compliance, risk, security, internal audit o da un responsabile diverso.
Il terzo errore è ignorare la frequenza del controllo. Un controllo mensile non può essere sempre validato con un’unica esecuzione spot, soprattutto se il finding riguardava la mancata continuità. In questi casi, la chiusura può richiedere uno o più cicli di evidenza.
Il quarto errore è non aggiornare registri, mappe dei controlli e responsabilità. Una remediation che modifica un processo deve riflettersi nella documentazione operativa, altrimenti il controllo rischia di dipendere da memoria individuale e non da un sistema governato.
Esempio operativo: finding su accessi privilegiati
Supponiamo che un audit rilevi account privilegiati senza riesame periodico documentato. La remediation proposta è introdurre una access review trimestrale con owner applicativo, lista utenti esportata dal sistema e approvazione formale delle eccezioni.
La verifica di efficacia non dovrebbe limitarsi a controllare che la nuova procedura esista. Un test più solido prevede di selezionare il primo ciclo trimestrale completato, verificare che la lista utenti derivi da una fonte attendibile, controllare che l’owner abbia approvato o revocato gli accessi e accertare che le eccezioni siano motivate.
A quel punto la chiusura può essere motivata con evidenze: finding originario, procedura aggiornata, estrazione utenti, approvazioni, revoche eseguite, log o ticket di modifica, validazione indipendente e aggiornamento del rischio residuo. Se manca una di queste componenti, il rilievo può restare aperto o essere chiuso con condizione esplicita.
Checklist rapida per la chiusura difendibile
Prima di chiudere un finding, usa una checklist breve. Non deve sostituire il giudizio dell’auditor, ma aiuta a mantenere coerenza tra team e framework.
- Il finding originario è collegato a un requisito, controllo o rischio?
- La causa radice è stata documentata in modo specifico?
- L’azione correttiva è assegnata a un owner identificabile?
- Il criterio di successo è stato definito prima della chiusura?
- Il test replica lo scenario che aveva generato il rilievo?
- Le evidenze sono datate, versionate e rieseguibili?
- La validazione è proporzionata alla criticità del rilievo?
- Il rischio residuo è stato rivalutato e motivato?
- È prevista una verifica nel ciclo successivo, se necessaria?
Se la risposta è negativa su punti chiave come test, evidenze o rischio residuo, la remediation non è ancora pronta per una chiusura robusta.
FAQ
Chi deve verificare l’efficacia della remediation? Dipende dalla criticità e dal modello organizzativo. L’owner dimostra l’esecuzione, ma la verifica dovrebbe coinvolgere una funzione con sufficiente indipendenza, come compliance, risk, security o internal audit, soprattutto per rilievi rilevanti.
Una procedura aggiornata è sufficiente come evidenza? Di solito no. Una procedura aggiornata dimostra che il disegno del controllo è cambiato, non che il controllo opera davvero. Serve almeno una prova di esecuzione coerente con il criterio di successo.
Quando si può chiudere un finding con monitoraggio successivo? Si può valutare quando l’azione principale è implementata ma l’efficacia richiede più cicli di osservazione. La condizione deve essere esplicita, con owner, frequenza, scadenza e prova attesa.
Come gestire remediation valide per più framework? Conviene mantenere una sola evidenza operativa, collegandola ai diversi requisiti tramite una mappa controlli. Il mapping deve spiegare perché la prova supporta ciascun framework, senza duplicare file o creare collegamenti artificiali.
Da chiusura amministrativa a prova verificabile
Verificare l’efficacia significa trasformare la remediation in una prova difendibile: causa compresa, controllo corretto, test eseguito, rischio rivalutato e audit trail conservato. Questo approccio riduce le chiusure deboli e rende più lineare il dialogo con auditor interni, auditor esterni e stakeholder.
Se il tuo perimetro include controlli NIS2 e devi organizzare finding, owner, evidenze e verifiche di efficacia in modo tracciabile, puoi valutare una demo operativa per NIS2.
La verifica deve restare proporzionata: non ogni rilievo richiede lo stesso livello di prova. Ma ogni chiusura dovrebbe poter rispondere a una domanda semplice: se qualcuno riesaminasse il caso tra sei mesi, troverebbe una catena di evidenze chiara e comprensibile?
Le attività di remediation sono efficaci solo quando il controllo corretto continua a funzionare dopo la chiusura del piano. Tutto il resto è avanzamento amministrativo, utile per gestire il lavoro ma insufficiente per dimostrare conformità.
audit-ready evidence pack demo / not legal advice