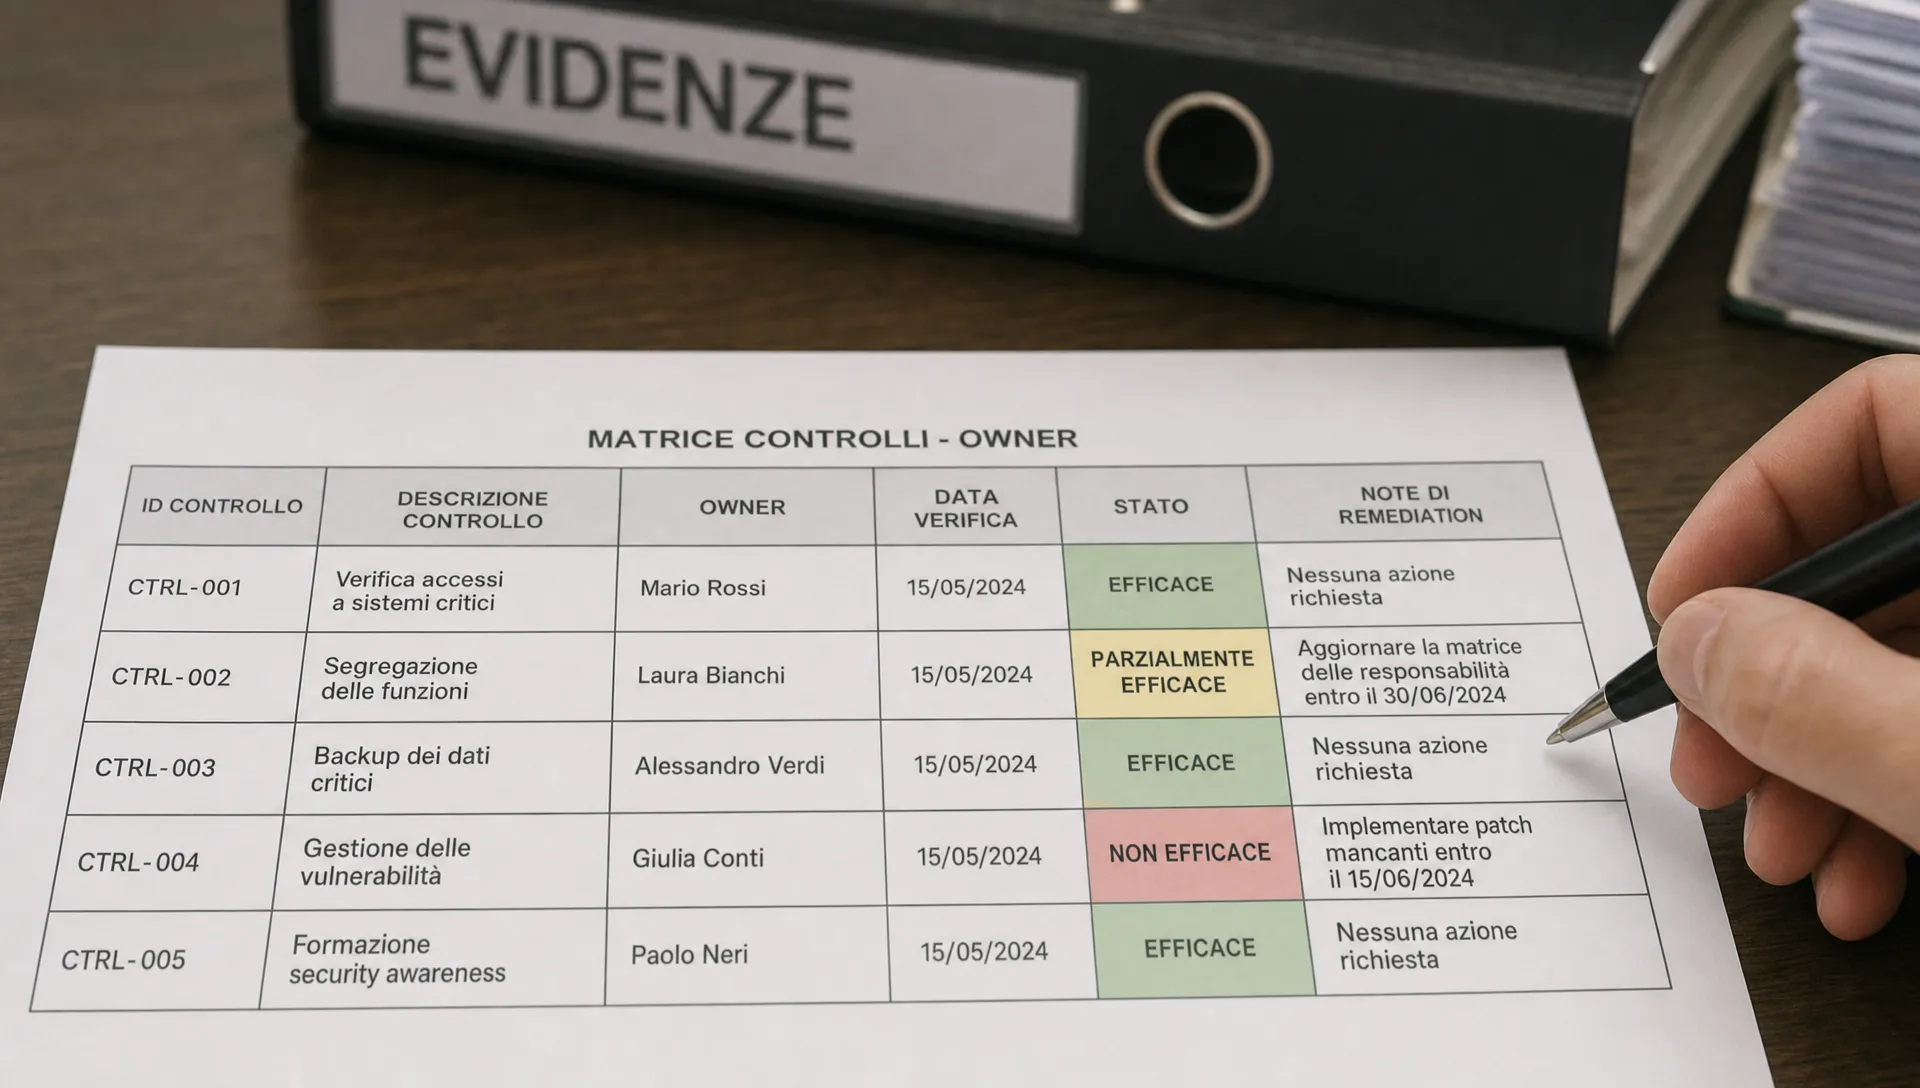
Quando la gestione della conformità resta dentro fogli di calcolo generici, cartelle condivise e messaggi sparsi, il problema non è solo l'ordine dei documenti. Il vero punto debole è la difficoltà di dimostrare chi era responsabile di un controllo, quale evidenza lo prova, quando è stata raccolta e cosa è successo se il controllo non ha funzionato.
Una matrice controlli-owner serve a trasformare requisiti, policy e attività ricorrenti in responsabilità verificabili. Non sostituisce l'analisi normativa né il parere del legale, ma aiuta compliance manager, DPO, CISO, IT manager e internal auditor a costruire una base operativa difendibile durante audit interni, audit clienti, verifiche di gruppo o assessment su GDPR, NIS2, DORA, ISO 27001 e Modello 231.
Le indicazioni seguenti sono operative: spiegano come strutturare controlli, owner, evidenze, scadenze, audit trail e remediation. Per l'interpretazione degli obblighi applicabili al tuo caso specifico, serve una valutazione legale o specialistica.
Perché la matrice controlli-owner evita la conformità solo dichiarata
Molte organizzazioni riescono a dire “abbiamo una policy”, ma faticano a provare che quella policy sia stata applicata, controllata e mantenuta nel tempo. In audit, una dichiarazione non basta: l'auditor cerca evidenze coerenti, datate, riconducibili a un owner e collegate al requisito o al rischio trattato.
Questo approccio è coerente con il principio di responsabilizzazione del GDPR su EUR-Lex, con l'enfasi della Direttiva NIS2 sulle misure di gestione dei rischi di cybersicurezza e con il focus del Regolamento DORA sulla gestione del rischio ICT e della resilienza operativa digitale. Qui non interessa ripetere il testo normativo, ma costruire un sistema che renda verificabile l'esecuzione dei controlli.
La gestione della conformità migliora quando ogni controllo ha almeno quattro elementi minimi: un responsabile operativo, una prova attesa, una frequenza di verifica e una procedura di escalation se il controllo fallisce. Senza questi elementi, la conformità dipende dalla memoria delle persone e diventa fragile appena cambiano team, fornitori o priorità.
La matrice controlli-owner nella gestione della conformità
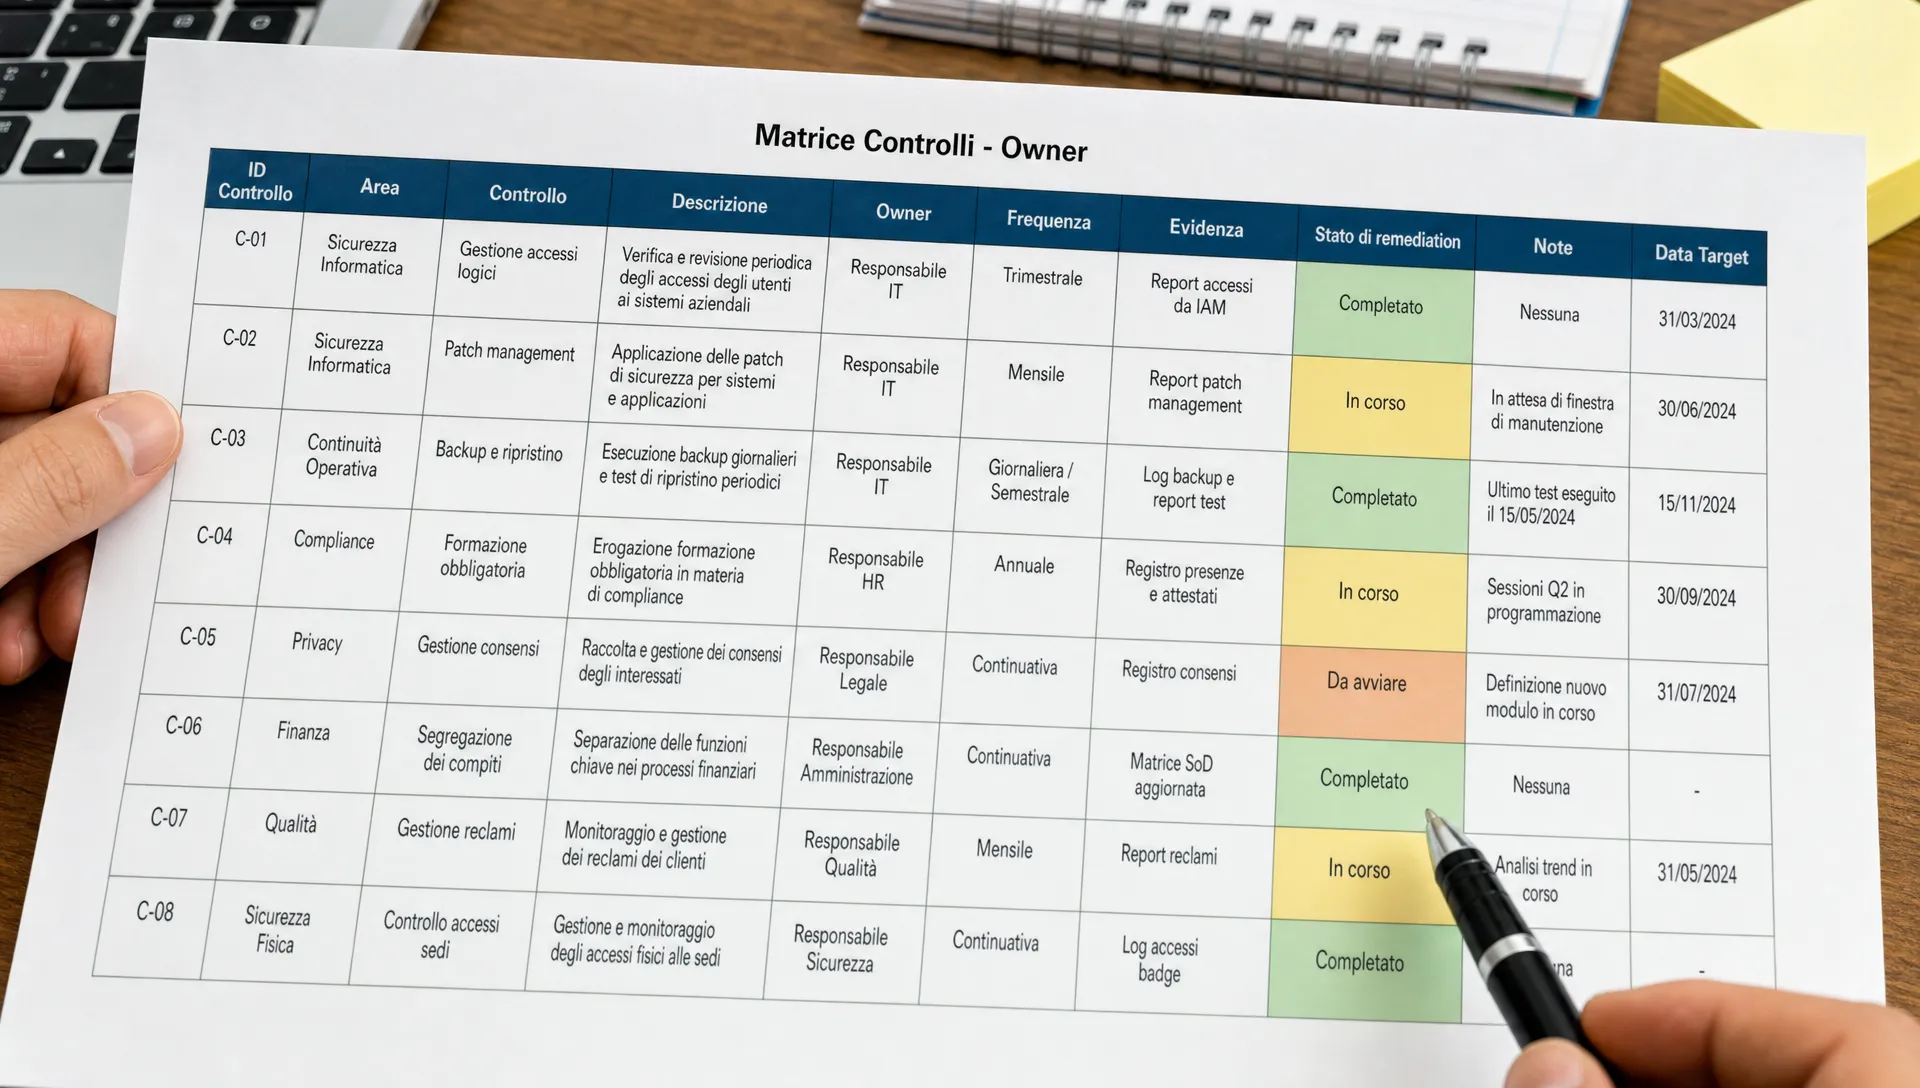
Una matrice controlli-owner è una tabella operativa che collega requisiti, rischi, controlli, owner, evidenze e stato di esecuzione. Non è solo una RACI e non è solo un registro dei controlli. La sua funzione è rendere dimostrabile il passaggio da “dobbiamo fare questa cosa” a “questa cosa è stata fatta, da questa persona o funzione, con queste prove”.
La matrice funziona bene quando distingue tre responsabilità che spesso vengono confuse. L'owner del requisito presidia l'obbligo o lo standard di riferimento. L'owner del controllo assicura che il controllo venga eseguito. L'owner dell'evidenza produce, carica o valida la prova richiesta. In una PMI questi ruoli possono coincidere, ma devono comunque essere esplicitati.
Se ti serve un modello più ampio per chiarire responsabilità consultate, informate e responsabili, puoi integrare questo approccio con una matrice di assegnazione delle responsabilità. La matrice controlli-owner, però, resta più vicina all'audit perché parte dal controllo e termina nell'evidenza.
Le colonne minime da includere
Una matrice efficace non deve diventare ingestibile. Troppi campi rallentano gli owner e producono manutenzione inutile. Troppi pochi campi, invece, non reggono una verifica. Per iniziare, conviene usare colonne che rispondano alle domande tipiche di un auditor: quale requisito copre il controllo, chi lo esegue, quale prova esiste, quando è stata aggiornata e cosa succede se non è conforme.
| Campo | A cosa serve | Esempio operativo |
|---|---|---|
| Area o framework | Collega il controllo a GDPR, NIS2, DORA, ISO 27001 o Modello 231 | Privacy, sicurezza ICT, fornitori, incidenti |
| Requisito operativo | Traduce l'obbligo in un'esigenza verificabile | Riesaminare gli accessi privilegiati |
| Controllo | Descrive l'attività concreta da eseguire | Revisione trimestrale degli account admin |
| Owner del controllo | Indica chi deve far accadere il controllo | IT manager, CISO, responsabile applicativo |
| Evidenza attesa | Definisce la prova da conservare | Export IAM, ticket approvato, verbale di review |
| Frequenza | Stabilisce quando il controllo deve essere eseguito | Mensile, trimestrale, a evento |
| Stato e remediation | Mostra esito, scostamenti e azioni correttive | Conforme, parziale, non conforme, in remediation |
Questa struttura consente di usare la matrice sia in fase preventiva, per pianificare i controlli, sia in fase consuntiva, per preparare un audit pack. Se un controllo non ha evidenza associata, non è ancora dimostrabile. Se ha evidenza ma non ha owner, non è governabile nel tempo.
Come costruire la matrice senza creare burocrazia inutile
Il primo passo è scegliere uno scope limitato e verificabile. Per esempio: accessi privilegiati, gestione incidenti, fornitori critici, registri privacy o continuità operativa. Partire da tutto il perimetro aziendale porta spesso a una matrice troppo grande e poco aggiornata.
Poi bisogna mappare i requisiti in controlli osservabili. “Gestire il rischio fornitori” è troppo ampio. “Verificare annualmente la presenza di evidenze di sicurezza per i fornitori critici” è un controllo operativo. Ogni riga deve descrivere un'attività che qualcuno può eseguire e che lascia una traccia.
Nella gestione della conformità, l'assegnazione dell'owner non deve essere solo nominale. L'owner deve sapere quale evidenza produrre, entro quando, dove conservarla e chi la valida. Una buona pratica è distinguere il responsabile del controllo da chi approva l'esito, soprattutto per controlli ad alto impatto o collegati a rischi critici.
Infine, definisci una cadenza di riesame della matrice. Non basta compilarla una volta prima dell'audit. Cambi organizzativi, nuovi fornitori, sistemi dismessi, incidenti e findings possono rendere obsoleta una riga. La matrice va trattata come un oggetto vivo, non come un allegato statico.
Esempio operativo di matrice controlli-owner
Il seguente esempio è volutamente generico. Serve a mostrare la logica di collegamento tra controllo, owner ed evidenza, non a fornire un parere sulla copertura normativa completa.
| Area | Controllo | Owner del controllo | Evidenza attesa | Frequenza | Esito possibile |
|---|---|---|---|---|---|
| Accessi | Riesame degli utenti con privilegi amministrativi | IT manager | Export utenti, ticket di approvazione, elenco revoche | Trimestrale | Conforme, eccezioni aperte |
| Privacy | Aggiornamento del registro trattamenti in caso di nuovo processo | DPO o privacy owner | Scheda trattamento aggiornata, data approvazione, owner business | A evento | Aggiornato, da integrare |
| Incidenti | Classificazione e registrazione degli incidenti rilevanti | CISO o incident manager | Registro incidenti, timeline, decisioni prese, azioni chiuse | A evento | Chiuso, in analisi, in remediation |
| Fornitori | Raccolta evidenze dai fornitori critici | Procurement o vendor manager | Questionario, attestazioni, report, valutazione interna | Annuale o a rinnovo | Accettato, mitigazione richiesta |
| Continuità operativa | Test del piano di continuità o ripristino | Business continuity owner | Report test, esiti, problemi rilevati, piano azioni | Annuale | Superato, parziale, fallito |
Questa tabella diventa utile quando ogni evidenza è archiviata con versione, data, owner e collegamento al controllo. In caso contrario, resta un indice descrittivo. La differenza tra indice e prova sta nella tracciabilità.
Come rendere le evidenze verificabili
Un'evidenza è forte quando permette a una persona esterna al processo di capire cosa è stato fatto senza ricostruzioni verbali. Un file chiamato “review accessi finale” non è sufficiente se non mostra perimetro, data, fonte, criteri di verifica, approvazione ed eventuali eccezioni.
Per rendere l'evidenza utilizzabile in audit, collega ogni file o record alla riga della matrice. Inserisci il periodo coperto, l'owner, la fonte del dato, la versione e l'esito del controllo. Se il controllo ha generato anomalie, l'evidenza deve rimandare anche al finding o alla remediation aperta.
Per approfondire la qualità delle prove, puoi usare una guida dedicata alle evidenze di audit. Se invece il problema è dimostrare chi ha modificato cosa e quando, le best practice sull'audit trail aiutano a rendere più robusta la catena di custodia operativa.
La gestione della conformità non richiede solo di conservare documenti, ma di mantenere il legame tra documento, controllo e decisione. Questo legame riduce discussioni in audit, evita duplicazioni e rende più semplice capire quali aree sono davvero scoperte.
Collegare findings, remediation e owner
Una matrice controlli-owner è incompleta se registra solo i controlli “verdi”. Gli audit più utili sono quelli che fanno emergere eccezioni, ritardi e controlli parziali. Il punto non è nascondere lo scostamento, ma dimostrare che è stato preso in carico con un owner, una scadenza e una verifica di chiusura.
Quando un controllo fallisce, la riga della matrice dovrebbe collegarsi a un finding. Il finding deve descrivere lo scostamento, il rischio associato, l'impatto sul perimetro e l'azione correttiva prevista. La remediation deve avere un responsabile diverso da un generico “IT” o “Compliance”, perché un owner ambiguo produce ritardi e responsabilità non dimostrabili.
Per strutturare meglio questa parte, puoi collegare la matrice al processo di gestione delle non conformità con owner e scadenze. In questo modo la matrice non fotografa solo lo stato dei controlli, ma alimenta un ciclo di miglioramento verificabile.
Errori comuni nella matrice controlli-owner
Il primo errore è assegnare tutti i controlli alla funzione compliance. La compliance può coordinare, verificare e chiedere evidenze, ma non può essere owner operativo di attività che appartengono a IT, HR, procurement, business owner o fornitori. Se tutto è in capo alla compliance, la matrice perde valore gestionale.
Il secondo errore è usare evidenze generiche. Policy, procedure e presentazioni dimostrano l'esistenza di un impianto documentale, non necessariamente l'esecuzione del controllo. Per provare un controllo servono tracce dell'attività svolta: approvazioni, log, report, ticket, verbali, export, campioni controllati e azioni correttive.
Il terzo errore è non storicizzare i cambiamenti. Se cambia l'owner, la frequenza o il perimetro del controllo, la modifica deve essere tracciata. In un audit, sapere che una riga è stata aggiornata è meno utile di sapere quando, da chi e perché è stata aggiornata.
La gestione della conformità diventa più solida quando questi errori vengono trattati come difetti di processo, non come problemi di compilazione. Una matrice ben mantenuta rende visibili le dipendenze tra funzioni e permette di intervenire prima che il gap emerga in audit.
Come usare la matrice prima, durante e dopo l'audit
Prima dell'audit, la matrice serve per fare readiness assessment. Filtra i controlli senza evidenza, quelli con owner mancante, quelli scaduti e quelli con remediation aperte. Questo consente di preparare un audit pack realistico, senza cercare documenti all'ultimo momento.
Durante l'audit, la matrice diventa una mappa di navigazione. L'auditor può partire da un requisito, vedere il controllo associato, verificare l'owner e aprire l'evidenza. Se le informazioni sono coerenti, il team risponde con prove invece che con spiegazioni ripetute in riunione.
Dopo l'audit, la matrice aiuta a non perdere i findings. Ogni rilievo dovrebbe aggiornare una riga esistente o crearne una nuova, con remediation, scadenza e criterio di chiusura. Così l'audit non resta un evento isolato, ma alimenta il ciclo di controllo successivo.
FAQ
La matrice controlli-owner è obbligatoria per legge? Non in quanto formato specifico. È uno strumento operativo per dimostrare responsabilità, controlli ed evidenze. Gli obblighi dipendono dal framework applicabile e vanno valutati con supporto legale o specialistico.
Che differenza c'è tra matrice controlli-owner e registro delle non conformità? La matrice pianifica e monitora controlli, owner ed evidenze. Il registro delle non conformità gestisce scostamenti, findings, azioni correttive e chiusure. I due strumenti dovrebbero essere collegati.
Chi deve mantenere aggiornata la matrice? Di solito la funzione compliance, risk, security o internal audit coordina il processo, ma gli owner operativi devono aggiornare lo stato dei controlli e fornire evidenze. La responsabilità non dovrebbe restare concentrata in un solo team.
Ogni controllo deve avere una prova documentale? Sì, se deve essere dimostrato in audit. La prova può avere forme diverse, come report, ticket, log, verbali, export o attestazioni, ma deve essere riconducibile al controllo, al periodo e all'owner.
Come si integra la matrice nella gestione della conformità multi-framework? Lo stesso controllo può coprire più framework se l'evidenza è pertinente. La chiave è mappare il controllo a requisiti diversi senza duplicare attività e mantenere chiaro il perimetro coperto da ciascuna evidenza.
Preparare una matrice pronta per l'audit
Una matrice controlli-owner ben costruita riduce l'improvvisazione. Chiarisce chi deve fare cosa, quali prove servono, quali controlli sono scoperti e quali remediation sono ancora aperte. Per team soggetti a verifiche frequenti, questo è spesso il passaggio che trasforma la conformità da esercizio documentale a processo operativo.
Se il tuo perimetro prioritario è NIS2 e devi organizzare controlli, evidenze, owner e remediation in modo verificabile, puoi valutare una demo AuditReady per preparare evidenze NIS2.
audit-ready evidence pack demo / not legal advice