Un software scadenze migliora il controllo delle verifiche quando permette di ricostruire non soltanto cosa era previsto, ma anche cosa è stato eseguito, con quale esito e sulla base di quali prove. Per un DPO, un CISO o un internal auditor, ricevere un promemoria è solo l’inizio: il problema è distinguere una verifica davvero conclusa da un’attività spuntata senza documentazione sufficiente.
La scelta va quindi fatta sul processo di chiusura, non sul numero di notifiche. Una data rispettata non dimostra, da sola, che il controllo abbia funzionato.
Quando il calendario non basta più
Un calendario condiviso può essere sufficiente se le verifiche sono poche, il responsabile è unico e le prove sono facilmente reperibili. Diventa fragile quando la stessa attività coinvolge chi esegue il controllo, chi produce i documenti e chi deve accettarne l’esito.
Il segnale più evidente emerge durante l’audit: per spiegare una scadenza occorre ricostruire email, allegati e decisioni prese fuori dal calendario. Un altro segnale è la presenza di attività segnate come concluse anche se manca ancora il verbale o resta aperta un’anomalia.
Conta anche la continuità. Se il referente cambia ruolo, il nuovo owner deve poter capire quali verifiche sono arretrate, quali sono state rinviate e quali coprono soltanto una parte del periodo previsto. Quando queste risposte dipendono dalla memoria di una persona, lo scadenzario non è più uno strumento di controllo affidabile.
Quando un software scadenze aggiunge controllo
Il salto di qualità consiste nel collegare scadenza, esecuzione e accettazione dell’evidenza. Sono momenti diversi e devono restare distinguibili, anche quando avvengono nello stesso giorno.
Una verifica può essere stata eseguita puntualmente ma documentata male. Oppure può aver prodotto un esito negativo che richiede una remediation. In entrambi i casi, segnare semplicemente “completata” nasconde informazioni utili a chi valuta il rischio.
Il sistema da valutare dovrebbe consentire di distinguere almeno queste date:
| Data | Che cosa indica | Perché serve in audit |
|---|---|---|
| Scadenza di riferimento | Il termine previsto per la verifica | Permette di valutare la puntualità rispetto al piano originale |
| Data obiettivo interna | Il termine operativo anticipato per preparare documenti e attività | Lascia spazio alla revisione prima della scadenza |
| Data di esecuzione | Quando il controllo è stato effettivamente svolto | Distingue l’attività reale dalla pianificazione |
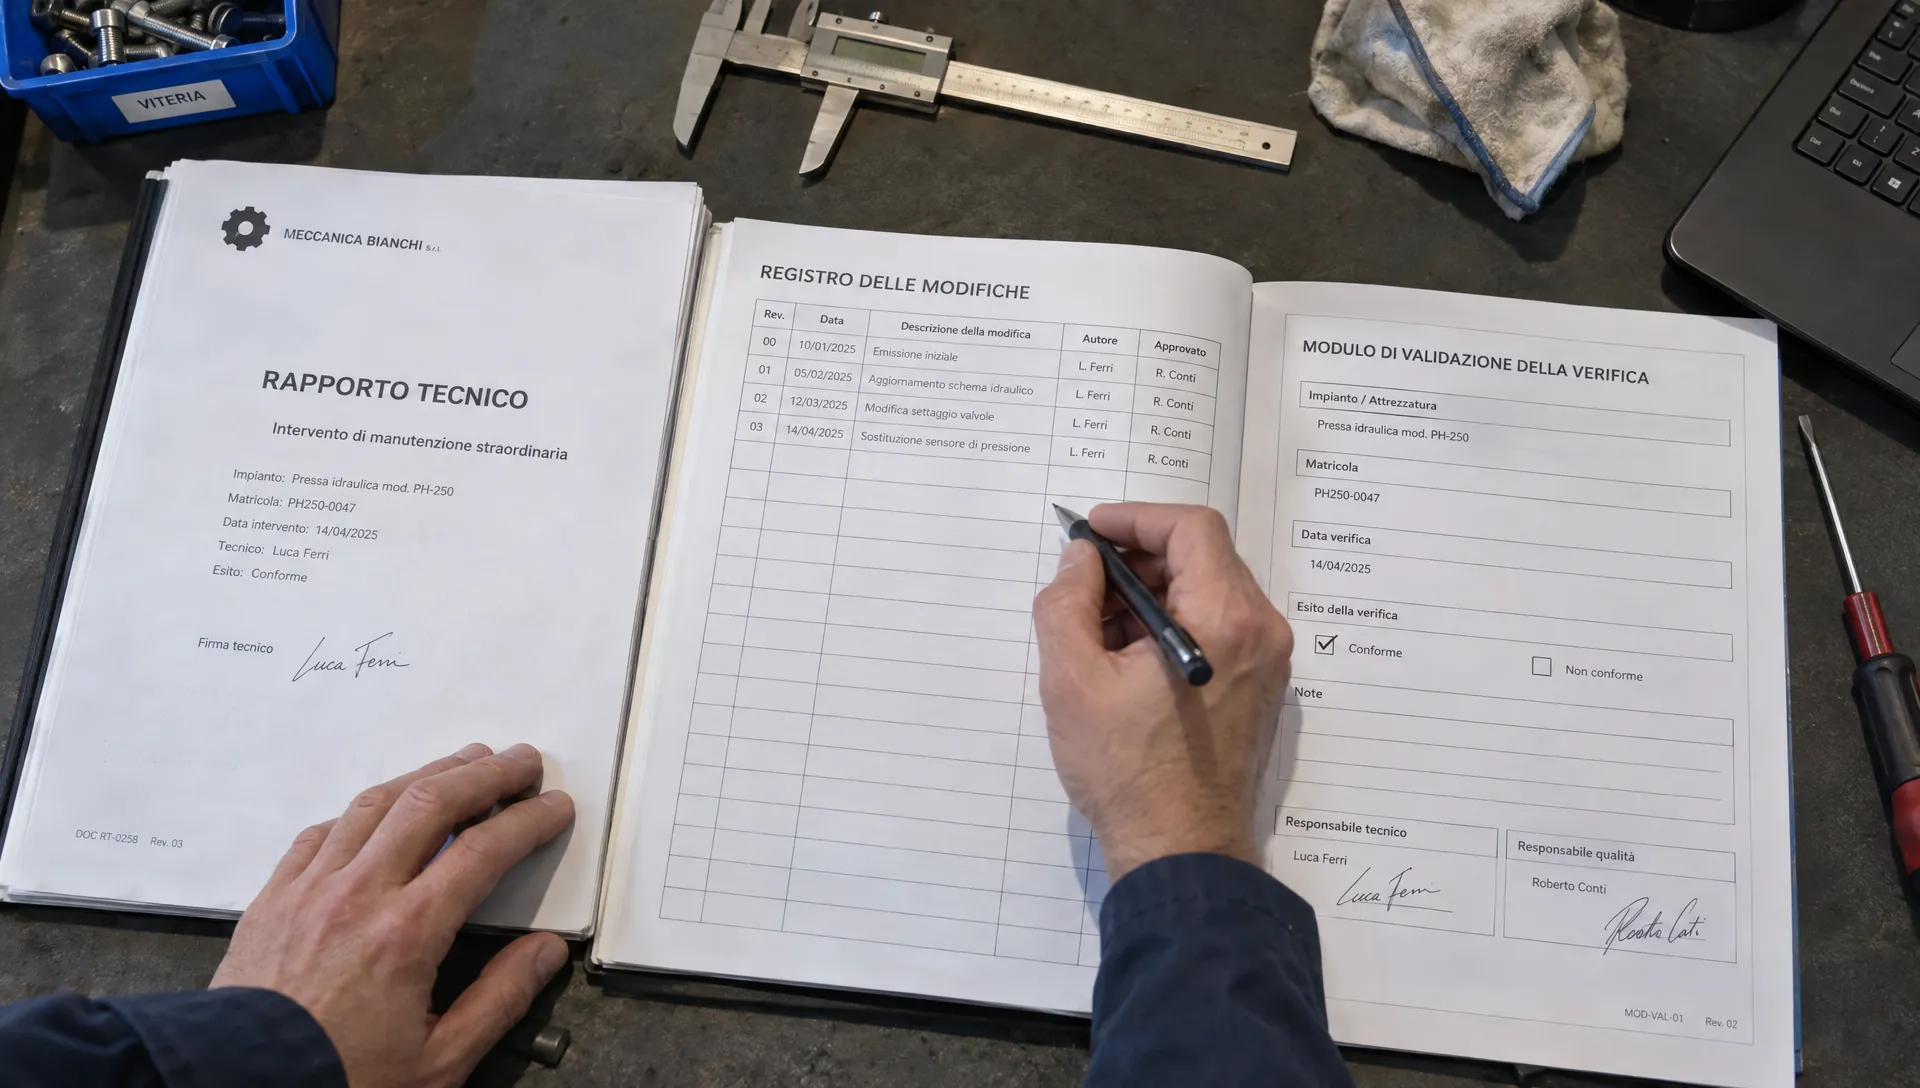
| Data di validazione | Quando l’evidenza è stata accettata dal revisore previsto | Dimostra che la chiusura non dipende soltanto dall’esecutore |
Va inoltre registrato il periodo coperto dalla verifica. Un documento caricato a ottobre potrebbe riguardare il trimestre precedente: la data di caricamento non dimostra che il periodo corrente sia stato controllato.
Gestire i rinvii senza cancellare i ritardi
Un software scadenze perde valore se basta spostare una data per far sparire un arretrato. La ripianificazione deve lasciare leggibili il termine originale, la nuova data, la motivazione e chi ha autorizzato il cambiamento.
Una regola operativa utile è separare il rinvio dall’accettazione del rischio. Spostare l’attività non significa che il rischio derivante dalla mancata verifica sia stato valutato. Se il controllo riguarda un processo critico, occorre documentare anche eventuali misure temporanee e il responsabile della decisione.
La modifica interna del piano non va confusa con una proroga degli obblighi applicabili. Le scadenze normative o contrattuali devono essere identificate separatamente e valutate dalle funzioni competenti. Questa è una distinzione di gestione, non un parere sull’ammissibilità di un rinvio.
Un caso operativo: riesame degli accessi ai dati personali
Consideriamo un esempio ipotetico: l’organizzazione ha previsto un riesame trimestrale degli accessi a un’applicazione che tratta dati personali. La periodicità è una scelta del piano interno, non una frequenza universale imposta dal GDPR.
L’owner IT prepara l’elenco degli utenti e dei privilegi. Il responsabile del processo verifica se gli accessi sono ancora necessari. Il referente privacy controlla che l’evidenza consenta di ricostruire l’attività e il relativo perimetro.
In questo caso, un software scadenze è utile se rende visibile la differenza tra “elenco ricevuto”, “accessi verificati” e “esito accettato”. Per chiudere il riesame servono almeno il perimetro applicativo, la data dell’estrazione, il criterio usato e l’esito della verifica. Se emerge un accesso da revocare, la richiesta e la conferma della revoca devono restare collegate al controllo.
Il principio di responsabilizzazione previsto dall’articolo 5 del GDPR richiede al titolare di rispettare i principi del trattamento e di essere in grado di dimostrarlo. Lo scadenzario supporta questa dimostrazione, ma non la sostituisce. Il collegamento tra requisiti, controlli e prove è approfondito nel modello di audit GDPR basato sulla conformità dimostrabile.
Quando l’esecuzione dipende da competenze tecniche esterne
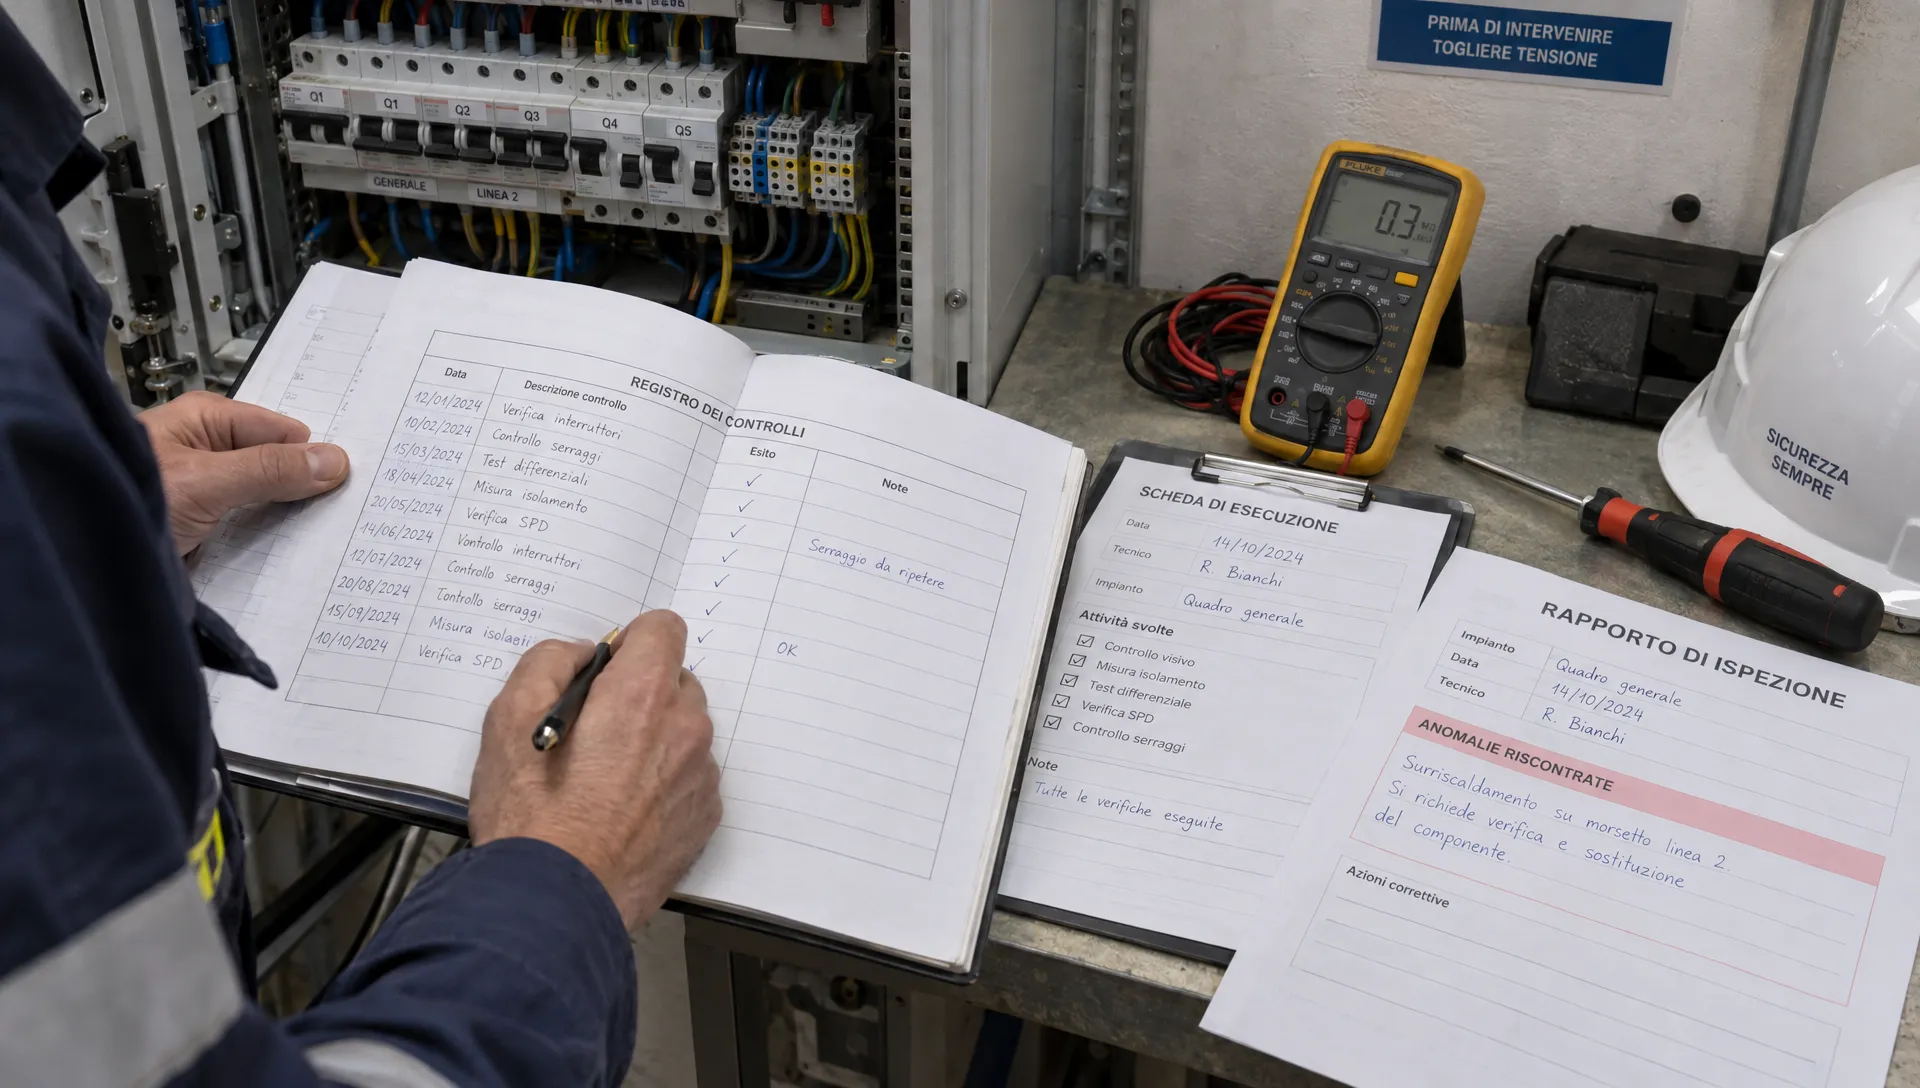
La stessa distinzione vale per verifiche su impianti, macchine o attrezzature: prenotare l’intervento non equivale a disporre dell’esito. Se sono necessarie competenze specialistiche, il piano deve considerare disponibilità del tecnico, accesso all’attrezzatura e tempo necessario per ricevere il rapporto.
Le attività di ingegneria, sicurezza e ispezione descritte da BKL offrono un esempio concreto di questo contesto tecnico. Nello scadenzario dell’organizzazione devono comunque restare identificati l’oggetto della verifica, il referente interno e il documento atteso. La conferma dell’appuntamento è una prova di pianificazione, non una prova dell’esito dell’ispezione.
Come valutare il flusso prima di scegliere
Per valutare un software scadenze, è più utile una prova con casi problematici che una dimostrazione composta soltanto da attività puntuali. Prepara un piccolo campione di verifiche reali, rimuovendo i dati riservati non necessari, e chiedi di ricostruirne il ciclo completo.
Il test dovrebbe includere queste situazioni:
- Verifica in ritardo: il termine è passato, l’owner è noto e manca ancora una prova accettabile; il ritardo deve restare visibile.
- Evidenza respinta: l’attività è stata eseguita, ma il documento non copre il perimetro richiesto; deve risultare perché non può essere chiusa.
- Cambio di responsabile: l’owner lascia il ruolo durante il ciclo; deve essere possibile distinguere le responsabilità precedenti da quelle nuove.
- Rinvio autorizzato: esiste una nuova data, ma devono restare consultabili la scadenza originale, la motivazione e la decisione registrata.
Poi verifica cosa riceverebbe un auditor: deve poter seguire la sequenza senza chiedere spiegazioni su ogni passaggio. Non basta esportare l’elenco delle attività; servono riferimenti alle prove e una cronologia comprensibile delle decisioni.
Questi sono criteri di valutazione, non funzionalità da presumere presenti in qualunque prodotto. La selezione di un software per audit interno con criteri evidence-first parte proprio dalla possibilità di verificare il processo attraverso le evidenze.
Misurare il risultato, non il numero di promemoria
Per capire se un software scadenze migliora davvero il processo, confronta indicatori definiti nello stesso modo prima e dopo l’adozione. Il numero di notifiche inviate misura l’attività del sistema, non l’efficacia delle verifiche.
Un primo indicatore è la quota di verifiche con evidenza accettata entro la scadenza di riferimento, sul totale di quelle dovute nel periodo. Le attività rinviate non devono sparire dal denominatore: altrimenti il miglioramento potrebbe essere soltanto apparente.
Un secondo indicatore è il tempo tra esecuzione e validazione. Se aumenta, il collo di bottiglia potrebbe essere nella qualità dei documenti o nella disponibilità del revisore, non nell’esecuzione del controllo.
Infine, osserva l’anzianità degli arretrati e il numero di verifiche riaperte per prove incomplete. Leggi questi dati insieme alla criticità: un singolo controllo arretrato su un processo essenziale può richiedere più attenzione di numerose attività amministrative a basso rischio.
Non servono soglie universali inventate. È più utile fissare obiettivi interni coerenti con il rischio e documentare come sono stati scelti.
Gli errori che rendono inaffidabile lo scadenzario
L’errore più comune è generare la prossima ricorrenza prima di aver chiarito lo stato della precedente. Se il ciclo di settembre è ancora aperto, quello di dicembre deve restare distinto: creare una nuova attività non risolve il controllo mancato.
Un software scadenze non dovrebbe inoltre confondere la chiusura della verifica con la chiusura della remediation. Il controllo può essere concluso con esito negativo e con un intervento correttivo ancora aperto. Entrambi gli stati devono essere leggibili, con le rispettive responsabilità e prove.
Un altro errore è allegare un documento senza identificarne versione e perimetro. Un rapporto riferito a un altro sistema o periodo può sembrare sufficiente a chi guarda soltanto il nome del file, ma non dimostra l’esecuzione richiesta.
Infine, evitare una scadenza interna non significa ignorare un evento rilevante. Un cambio di fornitore, un incidente o una modifica significativa del servizio possono richiedere un riesame fuori calendario. Il processo deve prevedere come aprire questa verifica e collegarla all’evento che l’ha resa necessaria.
Domande frequenti
Un calendario condiviso può bastare? Sì, per un numero limitato di verifiche semplici, purché responsabilità, prove e decisioni restino reperibili. Il limite emerge quando il calendario indica la data ma non consente di ricostruire l’esito e la sua validazione.
Un software scadenze dimostra automaticamente la conformità? No. Può rendere verificabile la gestione delle attività, ma la dimostrazione richiede controlli adeguati, evidenze pertinenti e decisioni documentate. Un promemoria o uno stato “completato” non sostituiscono queste prove.
Quando una verifica può essere considerata chiusa? Quando sono soddisfatti i criteri di chiusura definiti per quel controllo: esecuzione documentata, perimetro corretto, esito registrato e validazione prevista. Le eventuali remediation possono avere un ciclo separato, purché restino collegate.
Tutte le verifiche devono essere ricorrenti? No. Alcune seguono una periodicità, altre dipendono da eventi. È necessario distinguere le due logiche e motivare frequenze e trigger sulla base del processo, del rischio e degli obblighi applicabili.
Collegare le verifiche al dossier di audit
AuditReady centralizza evidenze con ownership, versioni e audit trail, insieme a controlli, rischi e remediation. Il punto operativo è conservare le prove del lavoro svolto, non soltanto ricordare quando svolgerlo.
Per applicare questo approccio alle verifiche privacy, valuta AuditReady per preparare un audit pack GDPR.
audit-ready evidence pack demo / not legal advice