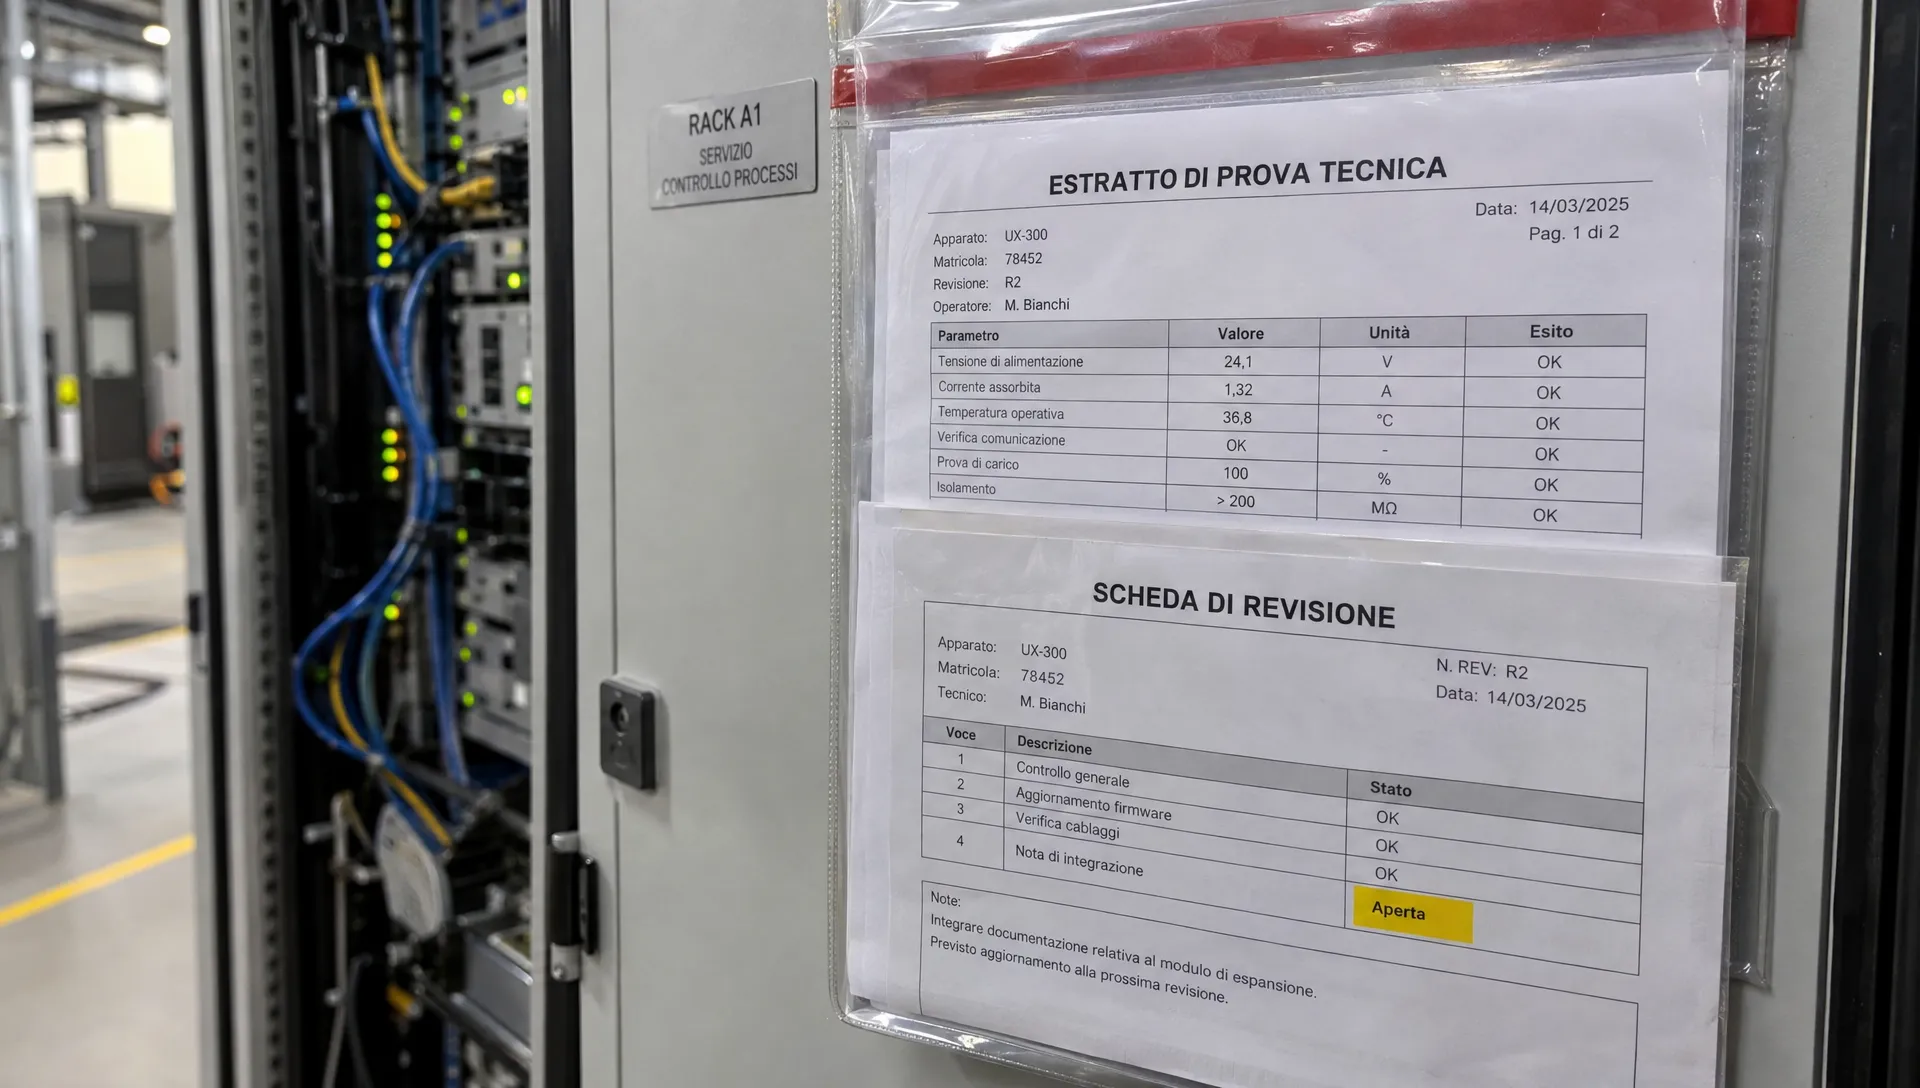
Scegliere un software gestione fornitori per la compliance significa verificare un percorso preciso: richiesta, risposta, validazione della prova e chiusura del controllo. Un allegato ricevuto non dimostra automaticamente che il requisito sia soddisfatto. Potrebbe riguardare un altro servizio, essere superato o contenere soltanto una dichiarazione generica.
Per chi prepara un audit, la domanda concreta è questa: possiamo ricostruire che cosa abbiamo chiesto, chi ha risposto, chi ha verificato e come abbiamo gestito le lacune? Questo articolo si concentra sulla raccolta delle prove e sui solleciti, non sulla gestione degli acquisti o sulla costruzione di uno scadenzario.
Anagrafiche e prove rispondono a domande diverse
L’anagrafica identifica il fornitore, i referenti e i servizi acquistati. La gestione delle evidenze deve invece collegare ogni documento a una richiesta specifica e a un controllo, conservando anche la decisione del revisore.
Sono esigenze complementari. Piattaforme di gestione aziendale come Dr. CRM, che integra CRM e gestione delle attività, possono organizzare relazioni e lavoro operativo. Per valutare l’idoneità alla raccolta delle prove di compliance, però, occorre verificare separatamente versioni, responsabilità, criteri di accettazione e ricostruibilità delle decisioni.
Il punto non è moltiplicare gli strumenti. È stabilire quale sistema conserva il fascicolo verificabile del fornitore e quali informazioni devono arrivarvi dagli altri sistemi.
Una richiesta chiusa nell’elenco delle attività non equivale necessariamente a un controllo superato. Questa distinzione deve restare visibile anche quando acquisti, IT e compliance lavorano sullo stesso fornitore.
Software gestione fornitori: progettare richieste che producono prove
Prima di inviare un sollecito, serve una richiesta verificabile. «Mandateci la documentazione sulla sicurezza» lascia al destinatario la scelta di cosa inviare e al revisore il problema di interpretarlo.
Una richiesta efficace identifica il servizio interessato, la prova attesa e il criterio con cui sarà valutata. Il dettaglio va proporzionato al rischio e alle informazioni che il fornitore può legittimamente condividere.
| Campo della richiesta | Contenuto operativo |
|---|---|
| Identificativo | Un codice stabile, per esempio EV-042, da riportare nelle comunicazioni |
| Perimetro | Fornitore, servizio e ambiente interessato |
| Controllo | Il requisito operativo da verificare |
| Evidenza attesa | Documento, estratto o attestazione con contenuto definito |
| Criterio di accettazione | Condizioni che rendono la prova pertinente e sufficiente |
| Responsabili | Referente esterno, owner interno e revisore |
| Termine | Data concordata per la risposta e percorso di escalation |
L’owner interno risponde dell’avanzamento della richiesta. Il revisore valuta la prova: può essere la stessa persona nei contesti semplici, ma il ruolo deve essere esplicito.
Per esempio, chiedere «un estratto del test di ripristino riferito al servizio acquistato, con data, ambito, risultato e anomalie aperte» è più verificabile di chiedere «il piano di continuità». La prima richiesta riguarda l’esecuzione di un’attività; la seconda potrebbe dimostrare soltanto che esiste un documento.
Validare la risposta senza confondere presenza e sufficienza
Nel software gestione fornitori, lo stato «ricevuto» deve restare distinto dall’esito della verifica. Anche un documento autentico può essere insufficiente rispetto al controllo.
La revisione dovrebbe considerare pertinenza al servizio, periodo coperto, provenienza e contenuto. Per ogni esito, conserva una motivazione comprensibile anche a chi non ha partecipato allo scambio.
| Risposta ricevuta | Verifica necessaria | Possibile esito operativo |
|---|---|---|
| Certificato di un sistema di gestione | Ambito, validità e collegamento al servizio | Accettazione per il controllo pertinente oppure richiesta di integrazione |
| Questionario compilato | Risposte complete, referente e riscontri necessari | Accettazione della dichiarazione oppure approfondimento |
| Estratto di un test di ripristino | Data, servizio, risultato e anomalie | Accettazione oppure apertura di una remediation |
Una certificazione non sostituisce automaticamente ogni prova richiesta. Allo stesso modo, una dichiarazione non va presentata come dimostrazione dell’effettiva esecuzione di un controllo.
Se il documento contiene dati personali, segreti commerciali o dettagli di sicurezza non necessari, valuta un estratto o una versione oscurata. Registra quali parti sono state omesse e se l’omissione limita la valutazione.
Per impostare questo passaggio, la guida alle evidenze di audit approfondisce il collegamento tra prova e controllo. Nel fascicolo del fornitore, tale collegamento deve accompagnare la risposta fino alla decisione finale.
Solleciti utili: chiedere ciò che manca, non tutto da capo
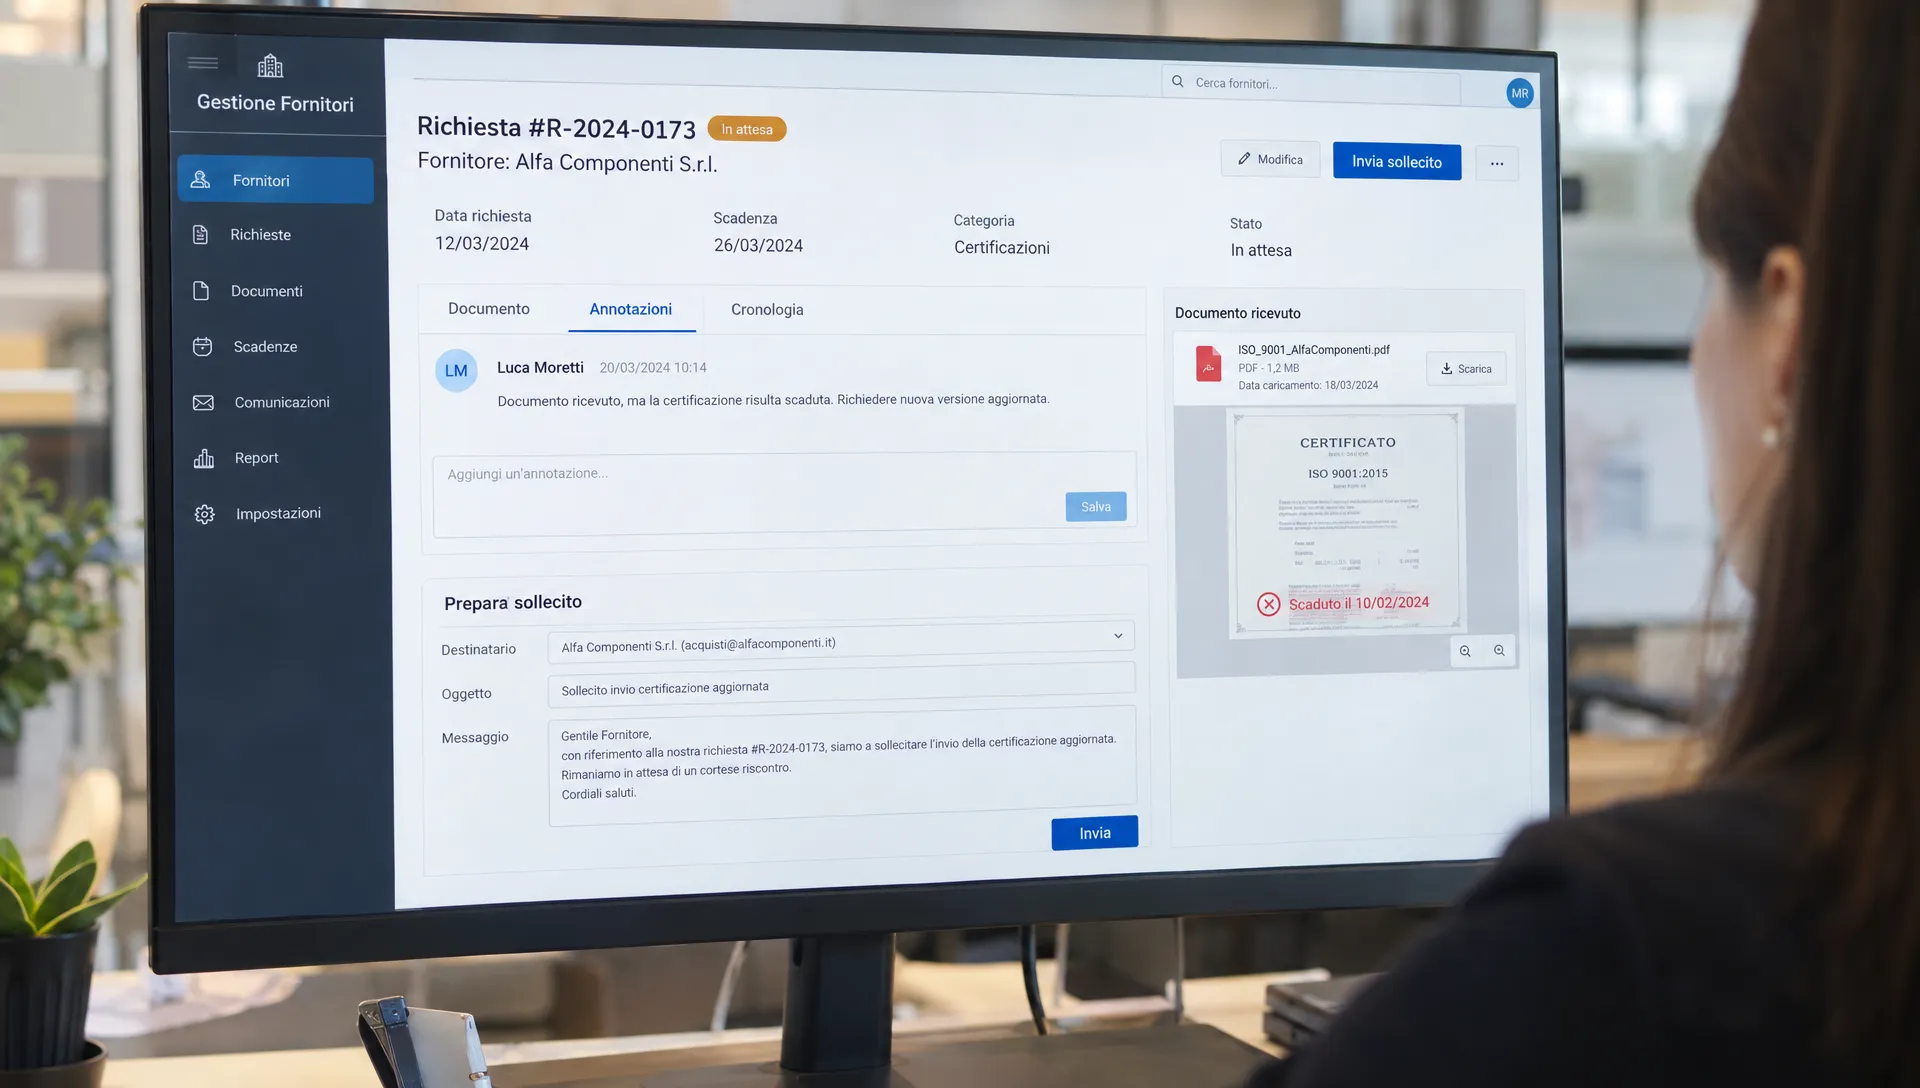
Un sollecito generico aumenta gli scambi senza risolvere l’incertezza. Se il fornitore ha già risposto, il messaggio successivo dovrebbe indicare esattamente quale elemento manca e perché impedisce la chiusura.
Un software gestione fornitori è utile quando permette di mantenere questo contesto: richiesta originaria, ultima risposta, lacuna rilevata e prossimo responsabile. L’eventuale automazione dei messaggi va valutata separatamente dalla loro tracciabilità.
Un esempio di sollecito per una prova incompleta
Il seguente testo è un esempio operativo da adattare al rapporto contrattuale e al canale concordato:
Oggetto: richiesta EV-042, integrazione dell’evidenza sul test di ripristino.
Abbiamo ricevuto il documento relativo al servizio indicato. Per completare la verifica mancano la data del test e il risultato del ripristino. È sufficiente un estratto che riporti questi elementi, senza dati dei clienti. Chiediamo l’integrazione entro la data concordata oppure l’indicazione di un termine alternativo motivato.
Il messaggio riconosce la risposta ricevuta, limita la nuova richiesta e rende chiaro l’ostacolo alla chiusura.
Escalation con un destinatario e una decisione
Come regola di processo, puoi prevedere un primo richiamo al referente, un passaggio al responsabile del rapporto e infine una valutazione interna del rischio. Non è una sequenza imposta universalmente dalla normativa: va definita in base a criticità, contratto e procedure aziendali.
Se la prova non arriva, documenta chi deve decidere se mantenere aperta la richiesta, adottare misure compensative o avviare una remediation. Il numero di email inviate non sostituisce questa decisione.
Conservare la sequenza senza perdere le versioni
La tracciabilità deve rispondere a domande semplici: quale documento è stato valutato, da chi, quando e con quale risultato? Se una nuova versione sostituisce la precedente, il fascicolo deve permettere di ricostruire il percorso di verifica.
Nel software gestione fornitori, il collegamento tra versioni e decisioni evita di presentare all’auditor un allegato diverso da quello effettivamente approvato. Registra anche le integrazioni richieste e le motivazioni di rifiuto, non soltanto l’esito positivo.
Per i solleciti, distingui l’invio dalla ricezione della risposta. Non registrare «consegnato» o «letto» se il canale non fornisce una conferma attendibile. Conserva invece quanto puoi dimostrare: destinatario, momento dell’invio, contenuto e risposta associata.
Le buone pratiche per l’audit trail aiutano a definire quali eventi rendere ricostruibili. Nel rapporto con il fornitore, la priorità è conservare la sequenza dalla richiesta alla decisione, senza dover ricostruire tutto da caselle email personali.
Collegare le richieste al framework applicabile
I riferimenti seguenti servono a orientare il processo di raccolta, non a stabilire l’applicabilità delle norme a una singola organizzazione. Il perimetro e le scelte contrattuali richiedono una valutazione specifica.
GDPR: garanzie del responsabile e verifica documentata
L’articolo 28 del GDPR disciplina il ricorso a responsabili del trattamento che presentino garanzie sufficienti. Il paragrafo 3, lettera h), riguarda anche le informazioni necessarie a dimostrare il rispetto degli obblighi dell’articolo e il contributo alle attività di audit.
Operativamente, collega la richiesta al trattamento e al servizio affidato al responsabile. Conserva l’accordo pertinente, le informazioni ricevute sulle misure rilevanti e la valutazione effettuata. Evita richieste indistinte a tutti i fornitori: non ogni fornitore è un responsabile del trattamento.
NIS2: sicurezza nei rapporti con fornitori diretti
L’articolo 21 della direttiva NIS2 include la sicurezza della catena di approvvigionamento tra le misure di gestione del rischio, considerando i rapporti con fornitori diretti e fornitori di servizi.
Per i soggetti nel relativo perimetro, il software gestione fornitori può supportare la raccolta delle informazioni sui controlli rilevanti per quei rapporti. Definisci però prima quali prove servono: per esempio, riscontri sulla gestione degli accessi o sulle procedure di segnalazione degli incidenti, quando pertinenti al servizio. Documenta anche le lacune e la relativa gestione.
DORA: servizi ICT e monitoraggio del rapporto
Per le entità finanziarie soggette al regolamento, l’articolo 28 di DORA disciplina principi generali per la gestione del rischio derivante da fornitori terzi di servizi ICT.
Associa le prove al servizio e alla funzione supportata, non soltanto alla ragione sociale. Uno stesso fornitore può erogare servizi con rilevanza diversa. La raccolta documentale contribuisce al monitoraggio del rapporto, ma non sostituisce la valutazione del rischio, gli accordi contrattuali o gli altri obblighi applicabili.
Provare il processo completo durante una demo
Per valutare un software gestione fornitori, usa uno scenario dimostrativo con documenti non sensibili. Il caso più utile non è quello in cui tutto arriva corretto al primo tentativo, ma quello in cui la prima risposta è incompleta.
Chiedi di eseguire questi passaggi:
- Creare una richiesta collegata a un servizio, con owner e criterio di accettazione.
- Raccogliere una prova dal referente esterno senza esporre documenti di altri fornitori.
- Registrare una lacuna e formulare un sollecito mirato.
- Acquisire una nuova versione mantenendo ricostruibile quella precedente.
- Collegare l’esito a una remediation oppure chiudere la verifica con una motivazione.
- Esportare il fascicolo con prove, responsabilità e decisioni.
Osserva quanto lavoro richiede ricostruire il caso. Se occorre cercare manualmente nelle email o spiegare a voce quale file sia stato approvato, resta una lacuna nel processo anche se l’interfaccia è ordinata.
AuditReady centralizza evidenze con ownership, versioni e audit trail e consente la raccolta di prove dai fornitori tramite link controllati. Nel percorso descritto, queste capacità servono a conservare il materiale ricevuto e collegarlo a controlli, findings e remediation, fino all’export per l’audit.
Verifica separatamente le capacità necessarie per i tuoi solleciti, soprattutto se cerchi invii automatici, regole di escalation o conferme di consegna. Non dedurle dalla sola presenza della gestione delle evidenze.
Domande frequenti
Un software gestione fornitori deve inviare solleciti automatici? Non necessariamente. L’automazione può ridurre attività ripetitive, ma il requisito operativo è ricostruire richiesta, messaggio, risposta e decisione. Se gli invii automatici sono necessari, verifica in demo destinatari, condizioni di arresto e gestione delle risposte incomplete.
Basta conservare il questionario compilato dal fornitore? Dipende dal controllo e dal rischio. Il questionario documenta le dichiarazioni ricevute; per alcune verifiche possono servire riscontri ulteriori. Registra quali risposte hai accettato, quali hai approfondito e con quale motivazione.
Come si gestisce un fornitore che non condivide documenti riservati? Definisci alternative proporzionate, come estratti oscurati o consultazione controllata. Documenta i limiti della verifica e sottoponi il rischio residuo al responsabile autorizzato. La mancata condivisione non va trasformata automaticamente in un esito positivo.
Quando si può chiudere una richiesta? Quando il revisore ha valutato la prova e registrato l’esito. Se rimangono lacune, distingui la chiusura amministrativa della richiesta dalla risoluzione del problema o dall’accettazione documentata del rischio.
Verificare il fascicolo prima dell’audit
Porta alla demo un caso anonimizzato: una richiesta incompleta, un sollecito e una nuova versione della prova. Per un percorso legato alla sicurezza della filiera, richiedi una demo di AuditReady per NIS2 e verifica se riesci a ricostruire il caso dall’apertura all’export, senza spiegazioni esterne al fascicolo.
audit-ready evidence pack demo / not legal advice