Uno scadenzario software diventa utile per un audit quando permette di ricostruire non soltanto che cosa scade, ma anche chi deve intervenire, quali attività devono precederne altre e con quali prove si può dichiarare concluso il lavoro. Il problema operativo, infatti, raramente è ricordare la data dell’audit: è arrivarci con controlli eseguiti, evidenze validate e anomalie ancora aperte chiaramente rappresentate.
Per coordinare compliance, IT e responsabili di processo serve distinguere tre momenti: esecuzione del controllo, verifica delle evidenze e riesame dei risultati. Questo articolo propone un metodo per collegarli, gestire ritardi e cambiamenti senza perdere la storia delle decisioni e preparare un pacchetto verificabile alla data concordata.
Separare obblighi, frequenze interne e appuntamenti di audit
Prima di inserire una scadenza, occorre identificarne l’origine. Una data imposta da un obbligo applicabile non si gestisce come un termine concordato con l’auditor o una frequenza scelta internamente sulla base del rischio.
Il GDPR, negli articoli 5 e 24, collega la responsabilizzazione del titolare alla capacità di dimostrare il rispetto del regolamento e prevede il riesame e l’aggiornamento delle misure quando necessario. Questi riferimenti non costituiscono un calendario universale di controlli mensili o trimestrali.
| Origine della scadenza | Informazione da registrare | Decisione operativa |
|---|---|---|
| Obbligo applicabile | Fonte, presupposti e criterio di decorrenza | Far verificare applicabilità e calcolo al referente competente |
| Programma di audit | Perimetro, periodo esaminato e data di consegna | Pianificare raccolta e validazione a ritroso |
| Frequenza interna | Rischio considerato e motivazione della frequenza | Riesaminare l’intervallo quando cambia il contesto |
| Azione correttiva | Finding, priorità e risultato atteso | Assegnare responsabile e criterio di verifica |
Nello scadenzario software, la motivazione della data deve restare consultabile insieme al controllo: un generico campo “scadenza” non basta a spiegare perché il lavoro fosse dovuto proprio allora.
Questa classificazione è un’indicazione organizzativa, non un parere sull’applicabilità di una norma. Quando la scadenza dipende da una valutazione giuridica, registra il riferimento alla valutazione svolta dal soggetto competente, senza sostituirla con una regola automatica non verificata.
Configurare lo scadenzario software con tre date e dipendenze
Per ogni ciclo di controllo conviene distinguere termine di esecuzione, termine di validazione e data di riesame. Possono coincidere nelle attività semplici, ma separarle rende visibili i passaggi che normalmente rimangono nascosti nelle email.
Il responsabile dell’esecuzione produce la prova. Il validatore verifica che sia pertinente e sufficiente. Chi conduce il riesame valuta risultati, anomalie e decisioni conseguenti. Nelle strutture piccole una persona può ricoprire più ruoli, purché l’assegnazione sia esplicita e coerente con il processo adottato.
Per ogni attività registra almeno il controllo collegato, il periodo coperto, il perimetro, il responsabile, il validatore, le dipendenze e il criterio di accettazione. “Verificare gli accessi” è ambiguo; “riesaminare gli account amministrativi dei sistemi inclusi nel perimetro, documentando gli esiti e le revoche richieste” permette di capire quale lavoro aspettarsi.
Una dipendenza deve descrivere una condizione concreta. Il riesame degli accessi, per esempio, può richiedere prima un elenco aggiornato degli utenti e la conferma dei responsabili dei sistemi. Se manca uno di questi elementi, l’attività è bloccata, non semplicemente in ritardo.
Lo scadenzario software dovrebbe conservare separatamente la data prevista e quella effettiva di ciascun passaggio, così da distinguere un problema di esecuzione da un collo di bottiglia nella validazione.
La registrazione di assegnazioni, modifiche e approvazioni segue gli stessi principi di un audit trail ricostruibile: autore, momento dell’azione e contenuto della modifica devono permettere di spiegare il percorso seguito.
Costruire il piano a ritroso dalla consegna all’auditor
La data dell’audit non dovrebbe diventare anche la scadenza di tutti i controlli. Se le prove arrivano quel giorno, non resta spazio per verificarle o correggere lacune.
Consideriamo un esempio organizzativo, non una periodicità prevista dalla legge: un audit interno fissato per il 30 novembre, con un pacchetto di evidenze da preparare in anticipo.
| Passaggio | Termine esemplificativo | Risultato atteso |
|---|---|---|
| Raccolta delle prove | 10 novembre | Evidenze riferite al periodo richiesto |
| Validazione | 17 novembre | Prove accettate o respinte con motivazione |
| Riesame delle anomalie | 20 novembre | Decisioni e azioni correttive assegnate |
| Consolidamento del pacchetto | 25 novembre | Versioni selezionate e anomalie aperte dichiarate |
Il margine tra i passaggi va dimensionato sulla complessità del controllo e sulla disponibilità delle persone coinvolte. Un’esportazione già disponibile può richiedere poco tempo; una verifica che coinvolge più sedi o fornitori ha dipendenze diverse.
Lo scadenzario software deve rendere visibile questa sequenza, evitando che cinque attività formalmente puntuali producano comunque un pacchetto consegnato tardi.
Il consolidamento non significa interrompere i controlli operativi. Significa identificare le versioni incluse nel pacchetto, con periodo di riferimento e stato alla data di preparazione. Se arriva una prova successiva, gestiscila come integrazione identificabile: non sostituire silenziosamente il documento già esaminato.
Anche una prova corretta può essere insufficiente se copre il periodo sbagliato. Prima di pianificare la raccolta, concorda quindi con chi conduce l’audit quale intervallo e quale perimetro devono essere dimostrati.
Gestire ritardi e ripianificazioni senza cancellare la storia
Spostare una data può essere necessario. Sovrascriverla senza spiegazioni rende invece impossibile distinguere una ripianificazione autorizzata da un’attività rimasta indietro.
Conserva il termine originario, quello aggiornato, la motivazione, il soggetto che ha approvato la modifica e l’effetto sulle attività dipendenti. Se il ritardo espone a un rischio, collega anche la decisione sul suo trattamento e l’eventuale misura temporanea adottata.
Per esempio, una verifica degli accessi può slittare perché l’inventario dei sistemi è incompleto. La soluzione non è spostare soltanto il riesame: occorre assegnare anche il completamento dell’inventario e valutare come coprire nel frattempo il perimetro non verificato.
Uno scadenzario software ben governato distingue almeno attività aperte, bloccate, in validazione e concluse; il semplice colore rosso non spiega quale intervento serva.
Anche l’escalation deve avere un destinatario e una decisione attesa. Al responsabile di processo si può chiedere di riassegnare risorse; a chi governa il rischio, di valutare le conseguenze del ritardo. Inviare lo stesso sollecito a tutti non chiarisce chi debba decidere.
Infine, un finding non si chiude soltanto perché esiste un piano di remediation. Il piano documenta l’impegno; la chiusura richiede la prova dell’intervento e la verifica prevista dal criterio di accettazione. Fino a quel momento, l’anomalia deve rimanere riconoscibile nel pacchetto di audit.
Attivare riesami anche quando cambia il contesto
Le ricorrenze non intercettano ogni cambiamento. Un nuovo fornitore, una migrazione o una modifica del processo possono rendere superata una verifica ancora formalmente valida secondo il calendario.
Definisci quindi eventi che richiedono una valutazione anticipata: modifica del perimetro, incidente rilevante per il controllo, esito negativo di una verifica o introduzione di un sistema. Non tutti gli eventi devono generare automaticamente un audit completo. Serve un referente che valuti quali controlli siano interessati e quale prova vada aggiornata.
Un caso trasversale è il lancio di un’iniziativa commerciale. I progetti di growth marketing e innovazione presentati da User Story offrono un esempio del contesto in cui marketing, IT e compliance possono dover coordinare le proprie attività. Se un progetto introduce un nuovo strumento, un fornitore o un trattamento di dati, la valutazione dei controlli interessati va inserita nel piano prima del rilascio, senza aspettare il successivo riesame periodico.
Nello scadenzario software, l’attività straordinaria deve essere collegata all’evento che l’ha generata e al ciclo ordinario interessato, senza eliminare quest’ultimo per comodità.
Il riesame straordinario potrebbe coprire soltanto il nuovo componente. Quello periodico, invece, potrebbe dover verificare l’intero perimetro. Documentare questa differenza evita di utilizzare una prova parziale come sostituto di una verifica più ampia.
Definire quando un’attività può dirsi conclusa
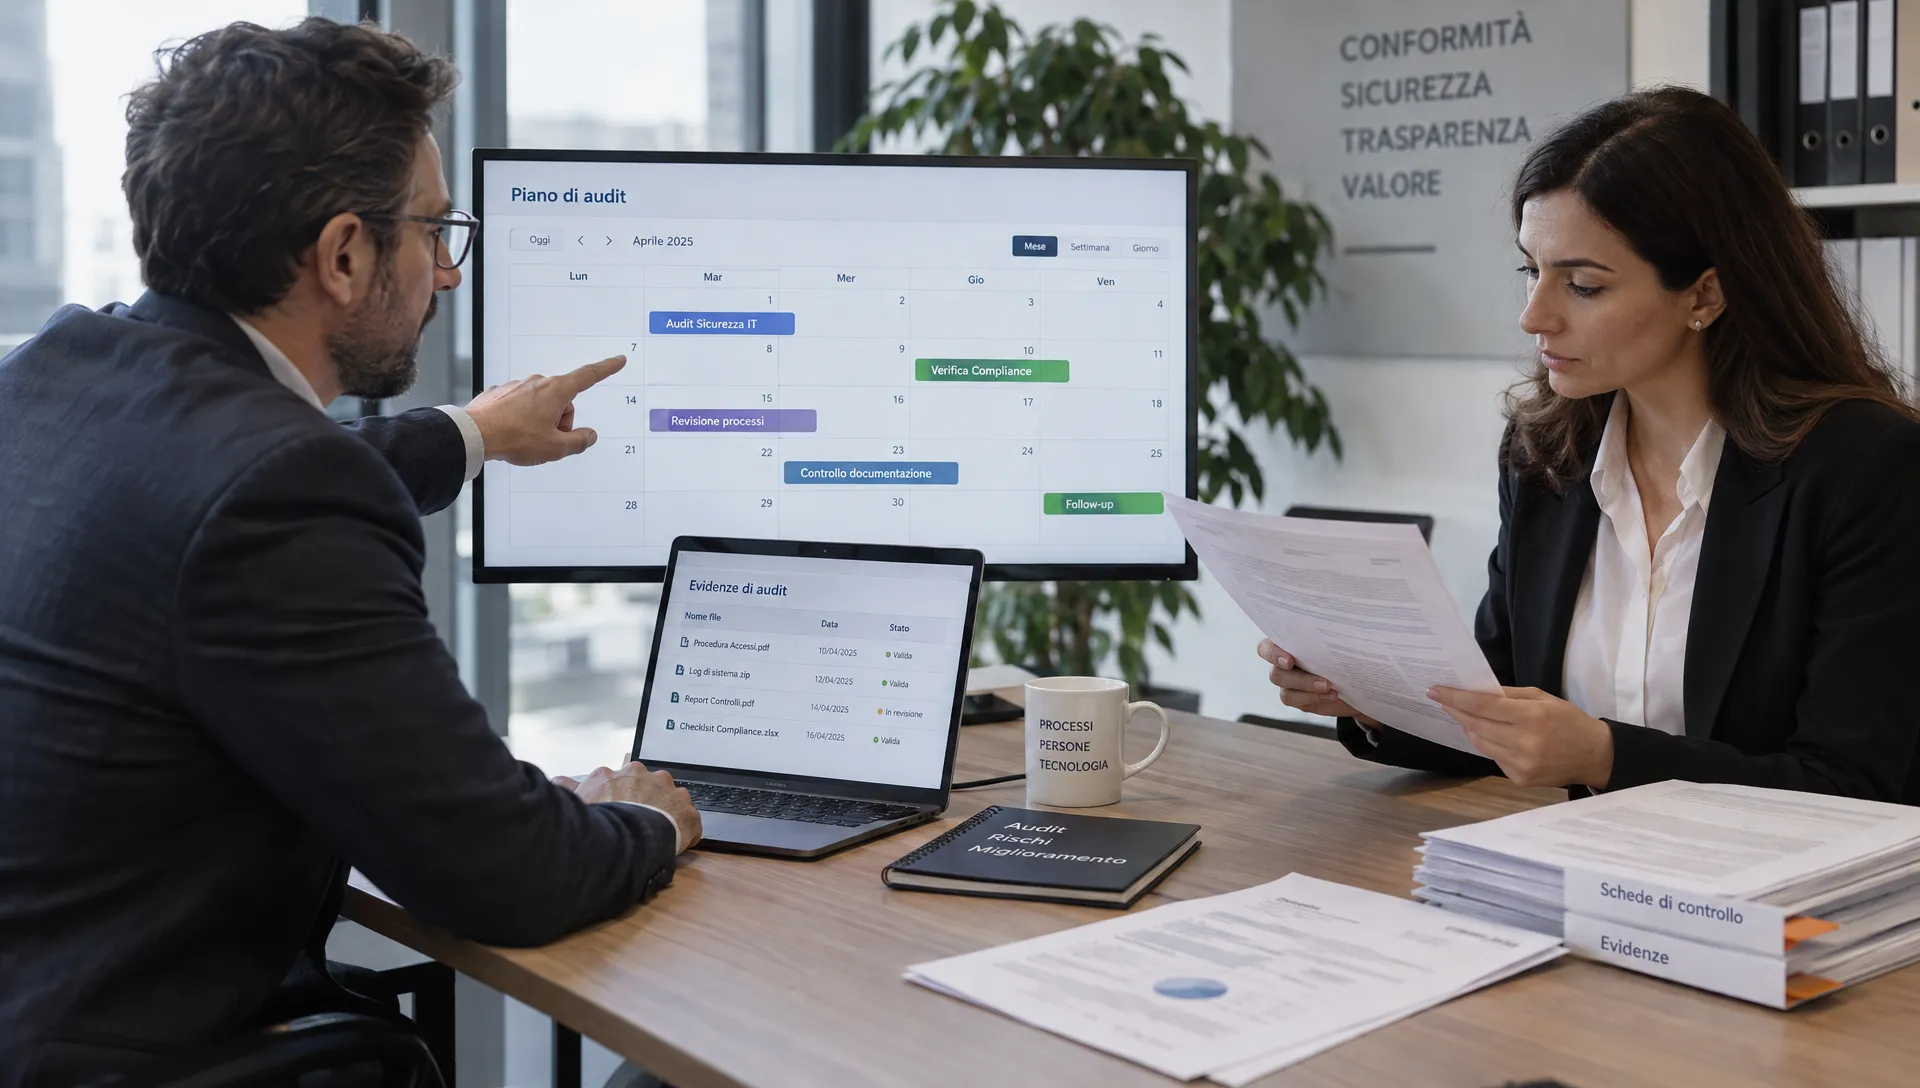
“Completato” dovrebbe indicare un risultato verificato, non soltanto l’avvenuto caricamento di un file. Prima di avviare il ciclo, stabilisci che cosa renda accettabile la prova e chi abbia il compito di valutarla.
Per un riesame degli accessi, per esempio, il criterio potrebbe richiedere l’elenco riferito alla data concordata, il perimetro dei sistemi, l’esito delle verifiche e il collegamento alle azioni necessarie. È un criterio operativo da adattare al controllo, non un modello valido automaticamente per ogni organizzazione.
Lo scadenzario software deve collegare il completamento a queste condizioni, mantenendo distinta l’esecuzione del controllo dalla risoluzione delle anomalie emerse.
Un controllo può essere stato eseguito correttamente e avere rilevato un problema ancora aperto. In quel caso registra l’esito, collega il finding e avvia la remediation. Non classificare tutto come “conforme” per il solo fatto che il lavoro pianificato sia terminato.
Per selezionare le evidenze di audit pertinenti e verificabili, controlla soprattutto periodo, perimetro, provenienza e versione. Un documento ben presentato, ma non riconducibile all’attività esaminata, non dimostra che quel controllo abbia funzionato.
Nel riesame finale rappresenta separatamente attività concluse con prove accettate, attività eseguite con anomalie aperte e attività non eseguite o non dimostrabili. Questa distinzione aiuta l’auditor a comprendere lo stato reale senza doverlo ricostruire dalle email.
Valutare il software con una prova operativa
Prima di scegliere uno strumento, prepara un piccolo scenario di collaudo: un audit, alcuni controlli, un’evidenza respinta e una scadenza da ripianificare. Usa dati di prova e verifica il percorso completo, non soltanto la schermata del calendario.
Una valutazione dello scadenzario software dovrebbe dimostrare che sia possibile individuare le attività bloccate, ricostruire le modifiche alle date e risalire dalla consegna all’auditor alle prove effettivamente accettate.
Durante il test, cambia il responsabile di un controllo già avviato. Verifica che l’assegnazione precedente resti ricostruibile e che il nuovo referente trovi periodo, criterio di accettazione e lavoro ancora necessario. Poi respingi un documento: deve essere chiaro chi deve integrarlo e quale termine resta valido.
Prova anche a estrarre il materiale destinato all’auditor. Il pacchetto dovrebbe permettere di identificare controllo, periodo, esito, versioni delle prove e anomalie aperte, senza dipendere da spiegazioni verbali del responsabile.
AuditReady centralizza evidenze con ownership, versioni e audit trail e gestisce controlli, rischi, findings e remediation. Queste funzioni riguardano la gestione delle prove e degli esiti. Ricorrenze, dipendenze, notifiche e integrazioni con calendari sono invece requisiti da verificare esplicitamente durante la valutazione, senza presumere che siano presenti perché una piattaforma gestisce la compliance.
Domande frequenti
Un calendario condiviso può bastare? Può bastare per appuntamenti semplici. Quando occorre collegare periodi, responsabili, validazioni e versioni delle prove, verifica se il calendario consente davvero di ricostruire il percorso o se queste informazioni rimangono disperse altrove.
Con quale frequenza vanno pianificati i controlli? Non esiste un intervallo unico. Distingui gli eventuali obblighi applicabili dalle frequenze interne e documenta per queste ultime la motivazione, considerando rischio, cambiamenti e risultati precedenti.
Come si evita di perdere le attività dopo ogni audit? Mantieni collegati finding, azione correttiva e successiva verifica. Lo scadenzario software deve aiutare a riportare nel ciclo seguente le attività ancora aperte, senza azzerarne la storia alla chiusura dell’audit.
Si può chiudere un controllo con una remediation aperta? Sì, se il controllo è stato eseguito e validato secondo i criteri stabiliti. Il finding e la relativa remediation restano però aperti e devono essere rappresentati separatamente, senza confondere esecuzione e risoluzione.
Portare il calendario dentro il processo delle evidenze
Per valutare questo metodo su un perimetro concreto, approfondisci AuditReady per la gestione delle evidenze GDPR. Parti da un controllo reale e verifica come collegare responsabile, periodo, prova, validazione e remediation: è questo percorso, più del numero di promemoria, a rendere il lavoro dimostrabile.
audit-ready evidence pack demo / not legal advice