Una riorganizzazione può lasciare autorizzazioni incoerenti, trattamenti senza responsabile e documenti che descrivono un’azienda ormai diversa. Un sistema privacy utile deve intercettare questi scostamenti prima che diventino problemi operativi o rilievi in audit. Il punto non è aggiornare soltanto l’organigramma: serve collegare ogni cambiamento ai dati coinvolti, ai controlli da modificare e alle prove della loro effettiva esecuzione.
Questo articolo propone un metodo operativo per gestire accorpamenti, passaggi di responsabilità e nuovi fornitori. Le indicazioni riguardano organizzazione ed evidenze, non costituiscono consulenza legale.
Quali cambiamenti devono attivare una verifica
Non tutte le modifiche organizzative hanno lo stesso impatto sui dati personali. Cambiare il nome di una funzione è diverso dal trasferire un’attività a un’altra società del gruppo, anche quando le persone e gli strumenti restano gli stessi.
La verifica dovrebbe partire quando il cambiamento riguarda almeno uno di questi elementi:
- Responsabilità: un processo cambia referente oppure il precedente owner lascia l’azienda.
- Accessi: persone, reparti o consulenti ottengono nuove autorizzazioni.
- Flussi di dati: un’attività passa a un fornitore o a un’altra società.
- Finalità e utilizzi: informazioni già raccolte vengono impiegate in un processo diverso.
- Sistemi e archivi: applicazioni, cartelle condivise o database vengono accorpati, migrati o dismessi.
Il fondamento è la responsabilizzazione: gli articoli 5, paragrafo 2, e 24 del GDPR richiedono al titolare di poter dimostrare la conformità e di riesaminare e aggiornare le misure quando necessario.
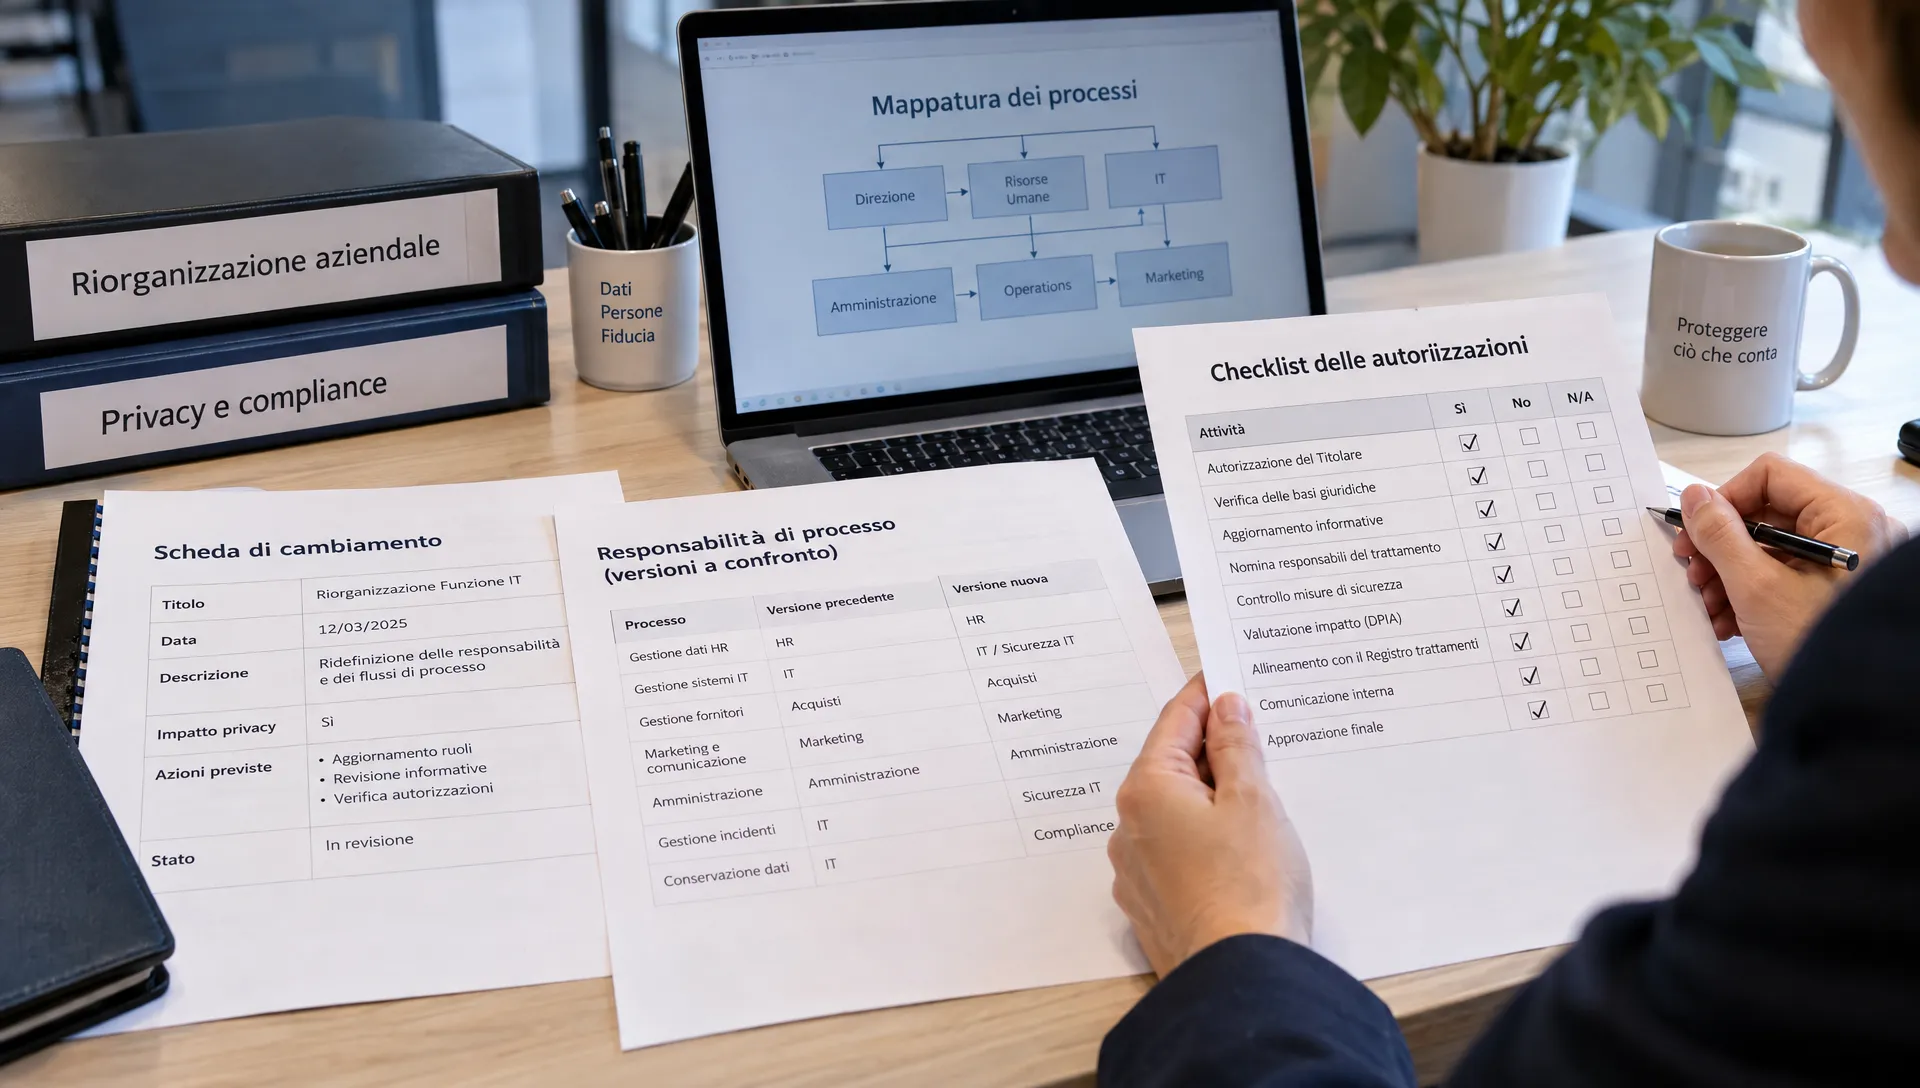
La scheda di cambiamento proposta qui è un modello organizzativo, non un modulo imposto dal regolamento. Serve a rendere ricostruibile ciò che è stato valutato, deciso ed eseguito, senza confondere una modifica amministrativa con una trasformazione sostanziale del trattamento.
Aprire una scheda prima di trasferire attività e dati
Nel sistema privacy, il cambiamento dovrebbe avere un identificativo che colleghi richiesta, valutazione, controlli ed evidenze. Una mail con oggetto “nuova organizzazione” non basta se, mesi dopo, nessuno riesce a ricostruire quali attività fossero incluse.
La scheda iniziale deve delimitare il perimetro, non descrivere ogni dettaglio della riorganizzazione aziendale.
| Campo | Informazione da registrare | Utilità nella verifica |
|---|---|---|
| Identificativo e data prevista | Codice della modifica e momento del passaggio | Collegare prove e attività allo stesso evento |
| Processi coinvolti | Attività interessate e riferimenti ai trattamenti | Evitare che un processo resti fuori dalla valutazione |
| Soggetti coinvolti | Funzioni, società e fornitori interessati | Distinguere cambiamenti interni e passaggi esterni |
| Dati e strumenti | Categorie di dati, applicazioni e archivi | Individuare accessi e flussi da controllare |
| Responsabile del cambiamento | Persona incaricata di coordinare l’esecuzione | Avere un referente fino alla chiusura |
| Condizioni di avvio | Verifiche necessarie prima del passaggio | Impedire una chiusura soltanto documentale |
Se alcune informazioni mancano, vanno indicate come questioni aperte, con referente e data di risposta. “Da verificare” senza assegnazione non è un’azione gestibile.
Per esempio, se non è chiaro chi riceverà i fascicoli dei dipendenti, la scheda deve rendere visibile questa incertezza prima della condivisione, non dopo.
Fotografare la situazione precedente e quella attesa
La fotografia iniziale permette di distinguere ciò che è cambiato da ciò che era già problematico. Senza una versione precedente, un elenco aggiornato degli accessi dimostra soltanto la situazione corrente, non l’avvenuta revoca delle autorizzazioni obsolete.
Un sistema privacy deve quindi conservare un confronto verificabile tra stato precedente e stato atteso, limitato agli elementi pertinenti alla modifica.
| Elemento | Prima del cambiamento | Stato atteso dopo il passaggio |
|---|---|---|
| Responsabilità operativa | Referente attuale del processo | Nuovo referente e presa in carico documentata |
| Autorizzazioni | Utenti e gruppi abilitati | Accessi mantenuti, revocati o concessi |
| Registro dei trattamenti | Versione applicabile al processo | Informazioni aggiornate, quando cambiano |
| Documenti operativi | Istruzioni e procedure in uso | Versioni approvate per la nuova organizzazione |
| Controlli | Attività in corso e verifiche pendenti | Nuova assegnazione e continuità dell’esecuzione |
I contenuti del registro previsti dall’articolo 30 del GDPR restano il riferimento per verificare quali informazioni siano effettivamente cambiate. Il nome del referente interno può invece essere un campo gestionale aggiuntivo.
Per scegliere prove pertinenti, applica i criteri delle evidenze di audit: identificabilità, collegamento al controllo e possibilità di verifica. Nei report di confronto, evita di includere dati personali non necessari alla dimostrazione.
Valutare l’impatto prima di approvare il passaggio
La valutazione deve rispondere a domande concrete: chi potrà vedere i dati, per quale attività, con quali strumenti e con quali limiti? Un accorpamento può ampliare la visibilità delle informazioni anche senza introdurre nuove applicazioni.
Per esempio, riunire amministrazione del personale e gestione operativa non implica che tutti gli addetti debbano accedere a tutti i documenti dei dipendenti. Il controllo riguarda le autorizzazioni effettive, non soltanto la collocazione delle funzioni nell’organigramma.
Il sistema privacy dovrebbe registrare l’esito della valutazione e le condizioni richieste per procedere. Se emergono dubbi su finalità, ruoli delle società o basi giuridiche, occorre coinvolgere le competenze appropriate prima dell’esecuzione.
Una riorganizzazione non impone automaticamente una nuova DPIA. L’articolo 35 del GDPR collega la valutazione d’impatto ai trattamenti che possono presentare un rischio elevato e prevede il riesame quando cambia il rischio rappresentato dal trattamento. La pagina del Garante sulla DPIA offre il riferimento ufficiale per questo passaggio.
Operativamente, conserva la motivazione dello screening, la documentazione consultata e le eventuali azioni richieste. La semplice annotazione “DPIA non necessaria”, priva del perimetro esaminato, non permette di capire come sia stata raggiunta la conclusione.
Gestire il passaggio di responsabilità senza lasciare vuoti
Il momento più delicato è spesso l’intervallo tra l’uscita del precedente referente e la piena operatività del successore. In quella finestra possono restare senza presidio richieste degli interessati, verifiche sui fornitori o azioni correttive già avviate.
La consegna deve includere le attività aperte, non soltanto i documenti. Il nuovo referente dovrebbe poter riconoscere scadenze, dipendenze e questioni ancora da decidere, mentre un responsabile temporaneo copre l’eventuale periodo di transizione.
Nel sistema privacy, la presa in carico deve essere una prova distinta dal cambio del nominativo. Può essere una conferma registrata che identifica il perimetro ricevuto, le attività pendenti e le risorse necessarie per proseguire.
Occorre anche verificare che il nuovo owner disponga delle autorizzazioni per eseguire il controllo. Assegnare una verifica a chi non può consultare i report necessari crea una responsabilità solo formale.
Un esempio: il responsabile HR lascia l’azienda mentre è aperta una remediation sugli accessi ai fascicoli. Il successore riceve il piano, ma la modifica non può dirsi conclusa finché non sono stati identificati gli accessi eccedenti, eseguite le revoche e controllato il risultato. La firma sul verbale di consegna documenta il passaggio, non sostituisce il test.
Controllare i documenti condivisi con soggetti esterni
Una riorganizzazione può richiedere il coinvolgimento di consulenti per questioni contrattuali o controversie. Se interessa una sede nei Paesi Bassi, per esempio, un contenzioso civile potrebbe comportare un incarico a Janssen Van den Biezenbos, studio legale a Eindhoven. Il mandato legale e la gestione operativa dei dati condivisi restano due aspetti distinti.
Prima di inviare fascicoli, identifica lo scopo della condivisione, i destinatari autorizzati e i documenti effettivamente necessari. Verifica anche come verranno gestiti accesso, restituzione o conservazione alla fine dell’incarico, secondo le condizioni applicabili.
Il sistema privacy deve documentare il ruolo del soggetto esterno senza attribuire automaticamente a ogni consulente la qualifica di responsabile del trattamento. Quando ricorrono i presupposti dell’articolo 28, il rapporto richiede le garanzie e l’atto previsti dal GDPR per i responsabili del trattamento; l’inquadramento concreto va sottoposto alla valutazione competente.
Come prova operativa, conserva il perimetro autorizzato della condivisione, il riferimento all’incarico e le verifiche sulle autorizzazioni. Una cartella creata per la transizione non dovrebbe restare accessibile indefinitamente per semplice dimenticanza: assegna fin dall’inizio chi dovrà riesaminarla e quando.
Verificare la chiusura nel sistema privacy
L’approvazione del cambiamento autorizza l’esecuzione. La chiusura, invece, deve dimostrare che lo stato atteso è stato raggiunto. Sono due momenti diversi e devono produrre evidenze diverse.
Per gli accessi, verifica le autorizzazioni effettive dopo il passaggio, comprese quelle derivanti da gruppi ereditati. Per i documenti, controlla che la versione aggiornata sia disponibile nel punto utilizzato dalle persone, non soltanto allegata alla scheda. Per le responsabilità, accerta che le attività pendenti abbiano un referente operativo.
La chiusura nel sistema privacy dovrebbe collegare ciascuna condizione iniziale al relativo esito. Se una condizione non è soddisfatta, il record deve mostrarlo chiaramente invece di riportare un generico stato “completato”.
Una remediation separata è gestibile se ha un owner, una scadenza e un criterio di verifica. L’eventuale accettazione di un rischio residuo non sostituisce obblighi applicabili né rende conforme un’attività che non lo è.
La registrazione deve rendere ricostruibili autore, momento e oggetto della modifica. Le pratiche descritte per un audit trail verificabile aiutano a distinguere l’evidenza originaria dalle modifiche successive, evitando che una correzione cancelli la storia del controllo.
Esempio: accorpamento di due funzioni aziendali
Consideriamo un’azienda che riunisce assistenza clienti e amministrazione commerciale. Entrambe utilizzano informazioni sui clienti, ma l’accesso a reclami, documenti contabili e note operative non è necessariamente identico.
La scheda di cambiamento individua i processi interessati e confronta le autorizzazioni precedenti. La valutazione stabilisce quali informazioni servano alla nuova funzione e quali debbano restare limitate a determinati incarichi. L’owner incaricato coordina gli aggiornamenti, mentre chi esegue i test conserva gli esiti.
Il sistema privacy consente di ricostruire questo passaggio attraverso una sequenza di prove: perimetro valutato, decisione sulle autorizzazioni, configurazione applicata e verifica successiva.
Se il test rileva che un gruppo storico continua a dare accesso a documenti non necessari, si apre un finding collegato alla modifica. La remediation identifica il gruppo da correggere, il responsabile dell’intervento e il test da ripetere.
La chiusura arriva dopo la verifica della correzione, non dopo l’invio della richiesta all’IT. Il pacchetto di evidenze conserva il riferimento alla configurazione precedente, l’esito del primo test e quello della verifica finale. Un auditor può così distinguere il disegno del controllo dalla sua effettiva esecuzione, senza dover ricostruire il percorso attraverso conversazioni separate.
Domande frequenti
Ogni modifica all’organigramma richiede una revisione completa della privacy? No. Conviene effettuare uno screening proporzionato per verificare se cambiano trattamenti, responsabilità operative, destinatari, autorizzazioni o rischi. Se la modifica è soltanto nominale, conserva la motivazione e aggiorna i riferimenti gestionali pertinenti.
Chi deve chiudere la scheda di cambiamento? Il modello organizzativo dovrebbe identificare chi coordina la chiusura e chi verifica gli esiti. Un sistema privacy non dovrebbe trattare la conferma del richiedente come prova sufficiente quando restano controlli da eseguire. Il DPO svolge le funzioni previste dal proprio ruolo, senza sostituire automaticamente i responsabili operativi.
Quali evidenze conservare per un cambio di owner? Il perimetro trasferito, le attività aperte, la presa in carico e la verifica delle autorizzazioni necessarie. Se il precedente referente lascia l’azienda, conserva anche le prove pertinenti della revoca degli accessi, evitando copie indiscriminate dei suoi dati.
Una modifica può essere chiusa con azioni ancora aperte? Occorre distinguere ciò che è stato completato dalle remediation residue. Le condizioni necessarie all’avvio non vanno confuse con miglioramenti successivi. Qualsiasi azione aperta deve restare visibile, assegnata e verificabile secondo il processo di gestione del rischio adottato.
Collegare il cambiamento alle prove
AuditReady centralizza evidenze con ownership, versioni e audit trail, insieme a controlli, rischi e registri privacy. Per valutare come organizzare le prove di una modifica nel flusso GDPR, consulta la demo AuditReady per la gestione privacy.
audit-ready evidence pack demo / not legal advice