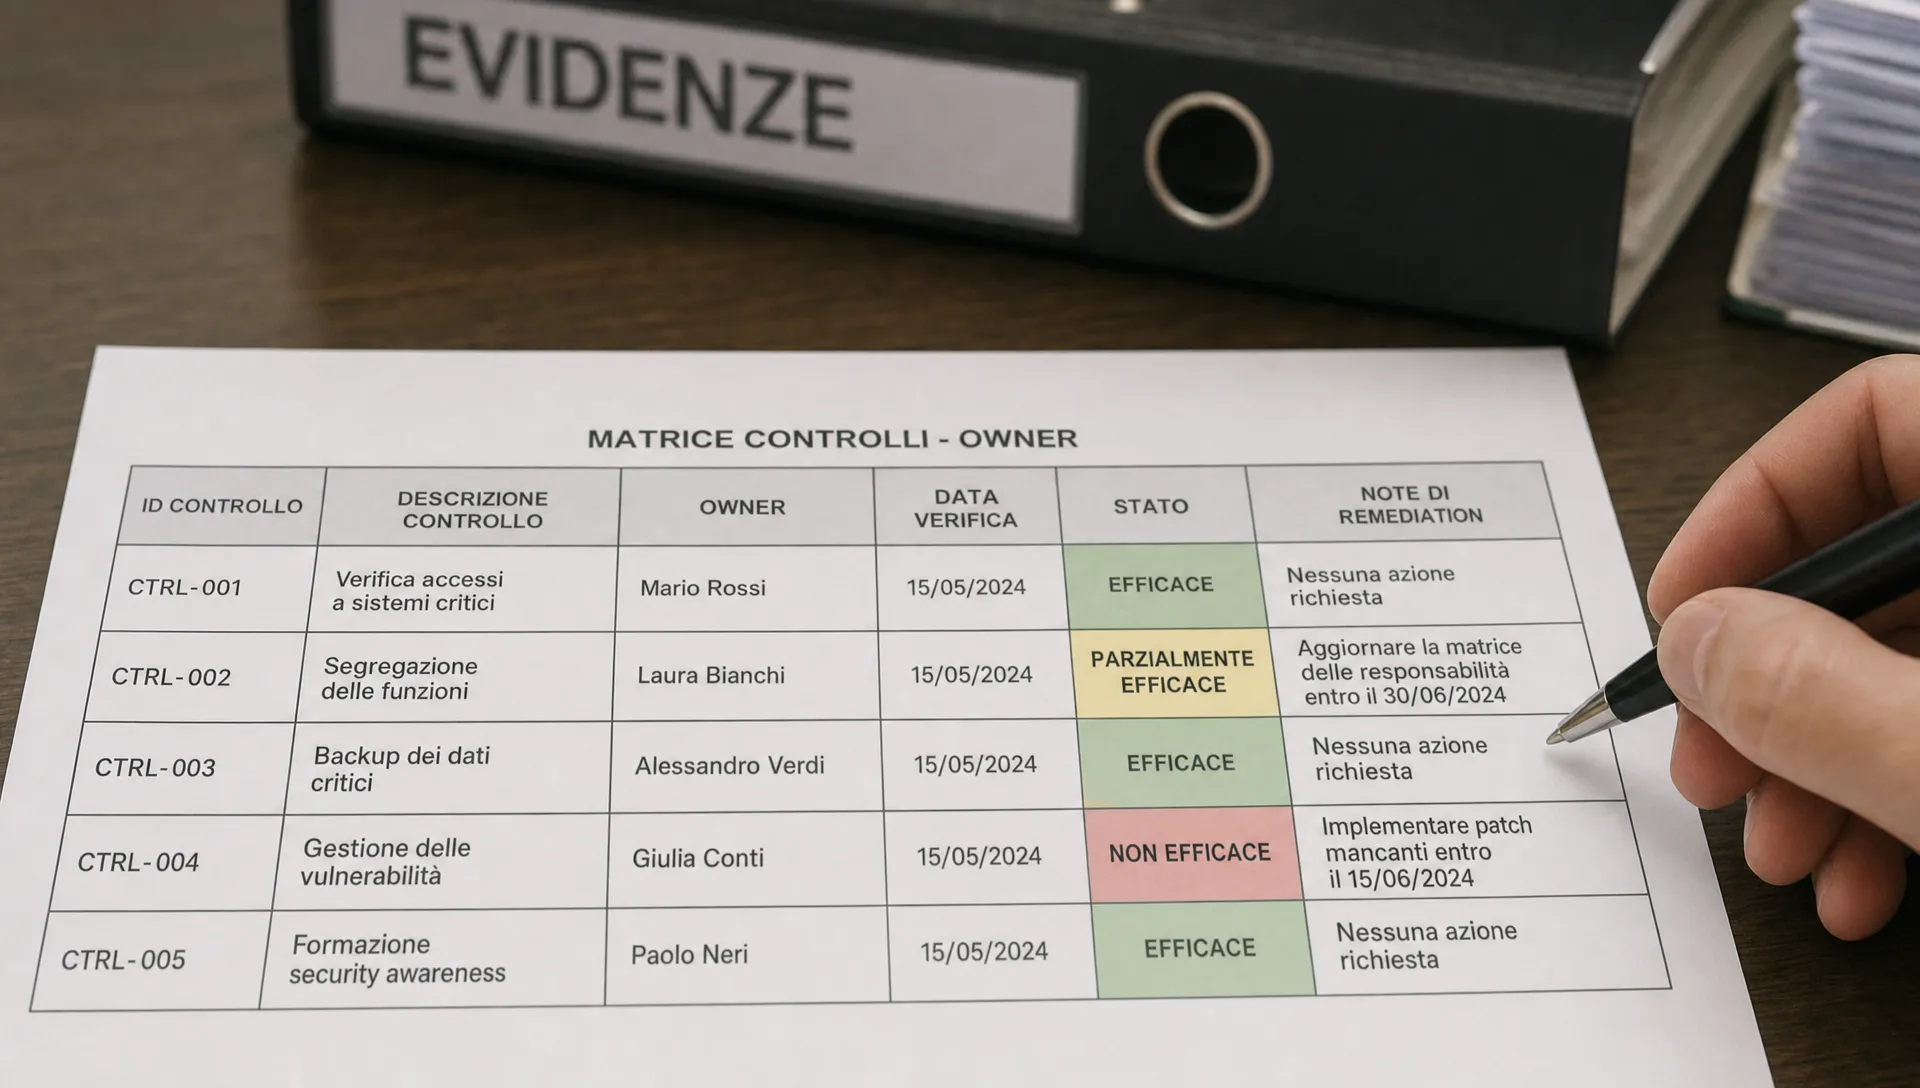
Turn requirements into demonstrable responsibilities: build a controls–owner matrix with evidence, deadlines, audit trails and remediation tracking ready for auditors.
gestione della conformità
Aggiornamenti su AuditReady, evidence operations e audit readiness.
Turn requirements into demonstrable responsibilities: build a controls–owner matrix with evidence, deadlines, audit trails and remediation tracking ready for auditors.
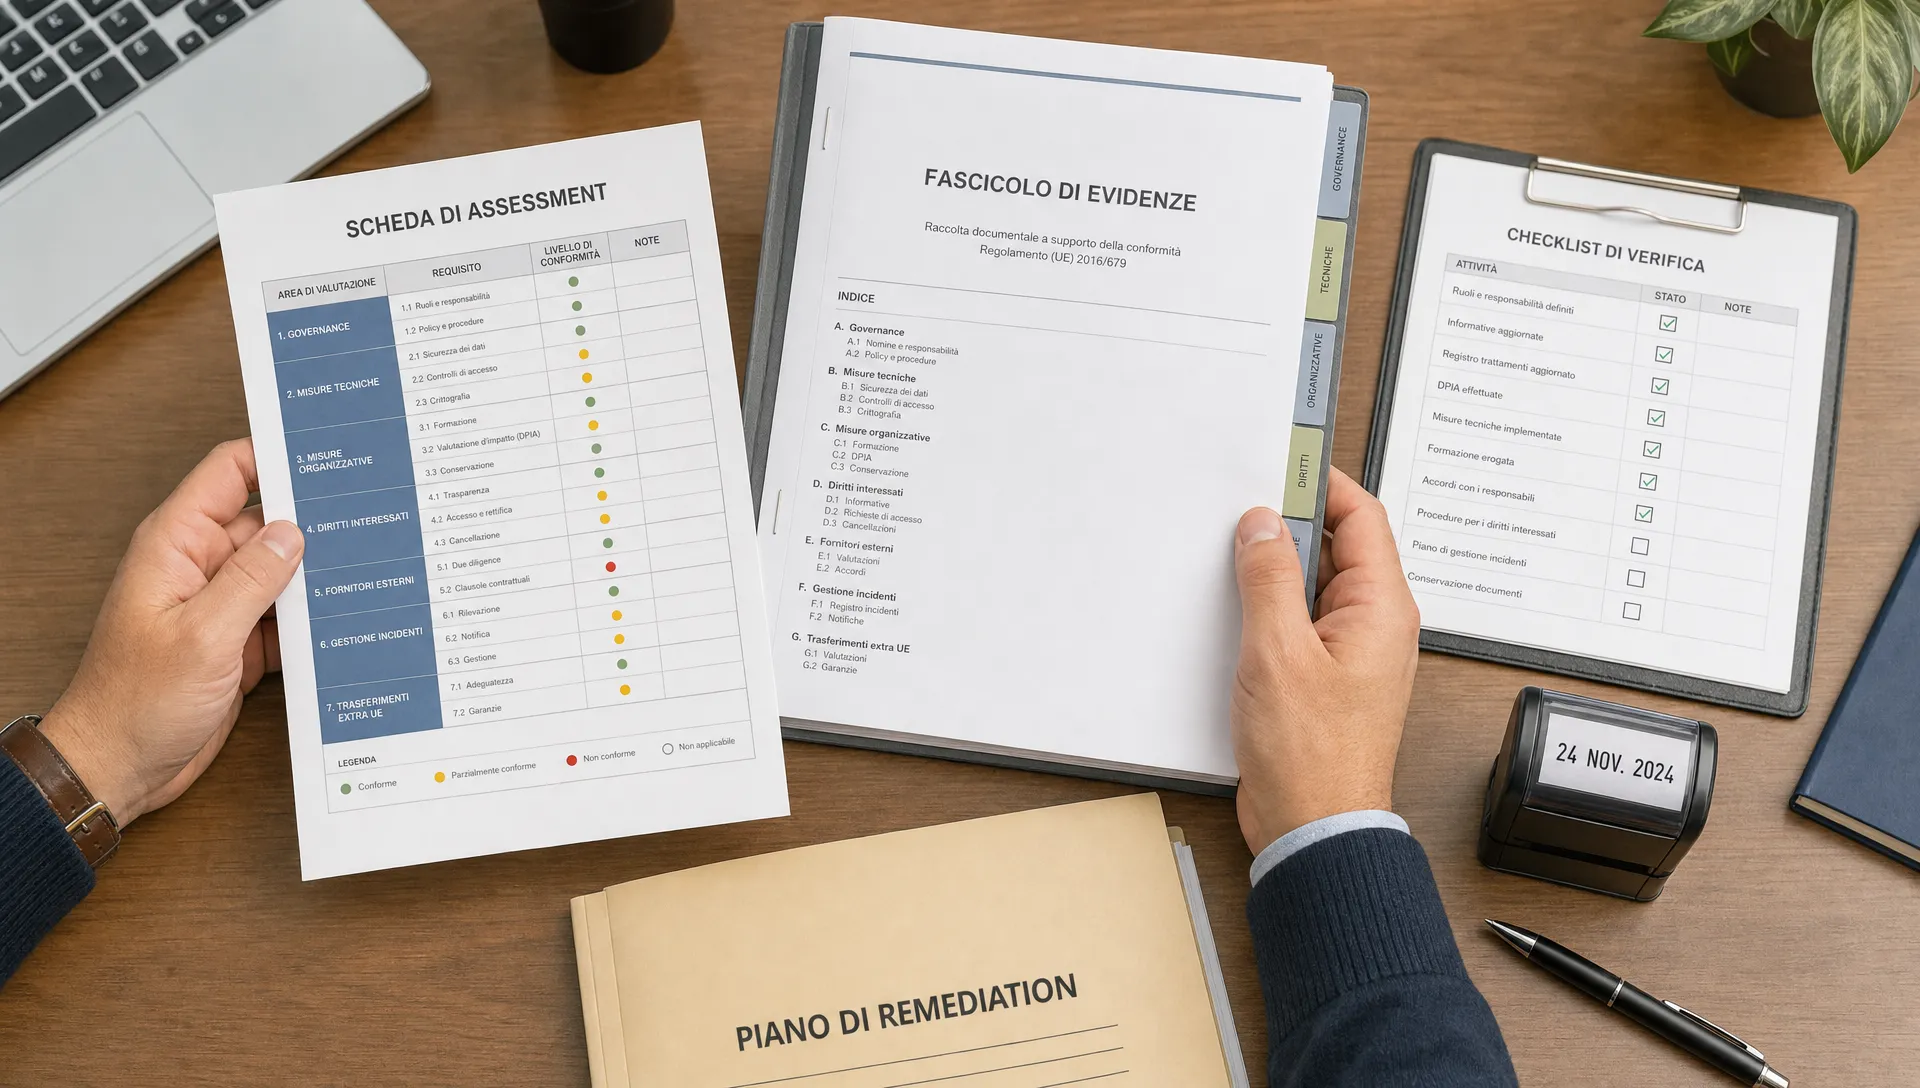
Privacy assessment: learn which evidence to collect to demonstrate GDPR controls, owners, risks, remediation and an audit trail.
Practical workflow for tracking remediation with a clear owner, realistic deadlines and verifiable evidence — to strengthen internal audits and regulatory readiness (GDPR, NIS2, DORA, ISO).
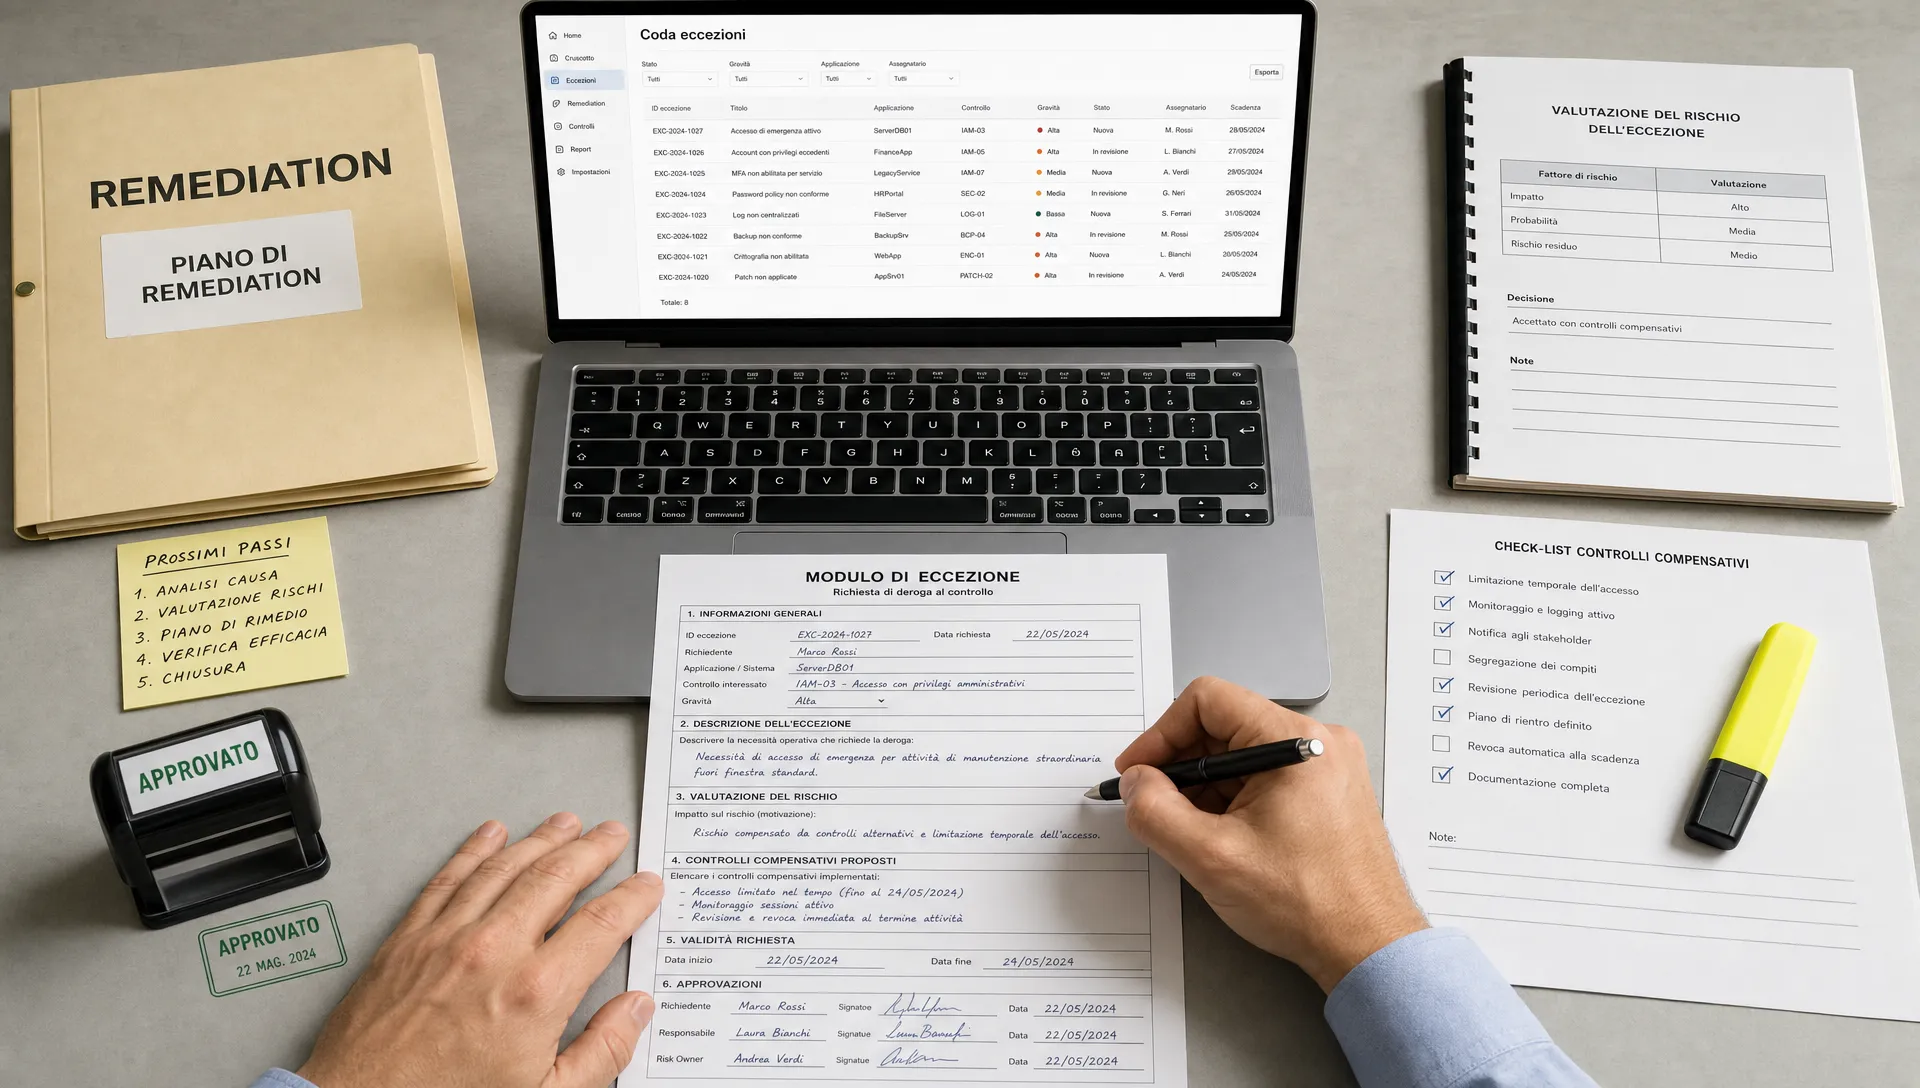
Practical, audit-ready workflow to manage exceptions to IT controls: opening, classification, approval, compensating controls, evidence and verifiable closure.
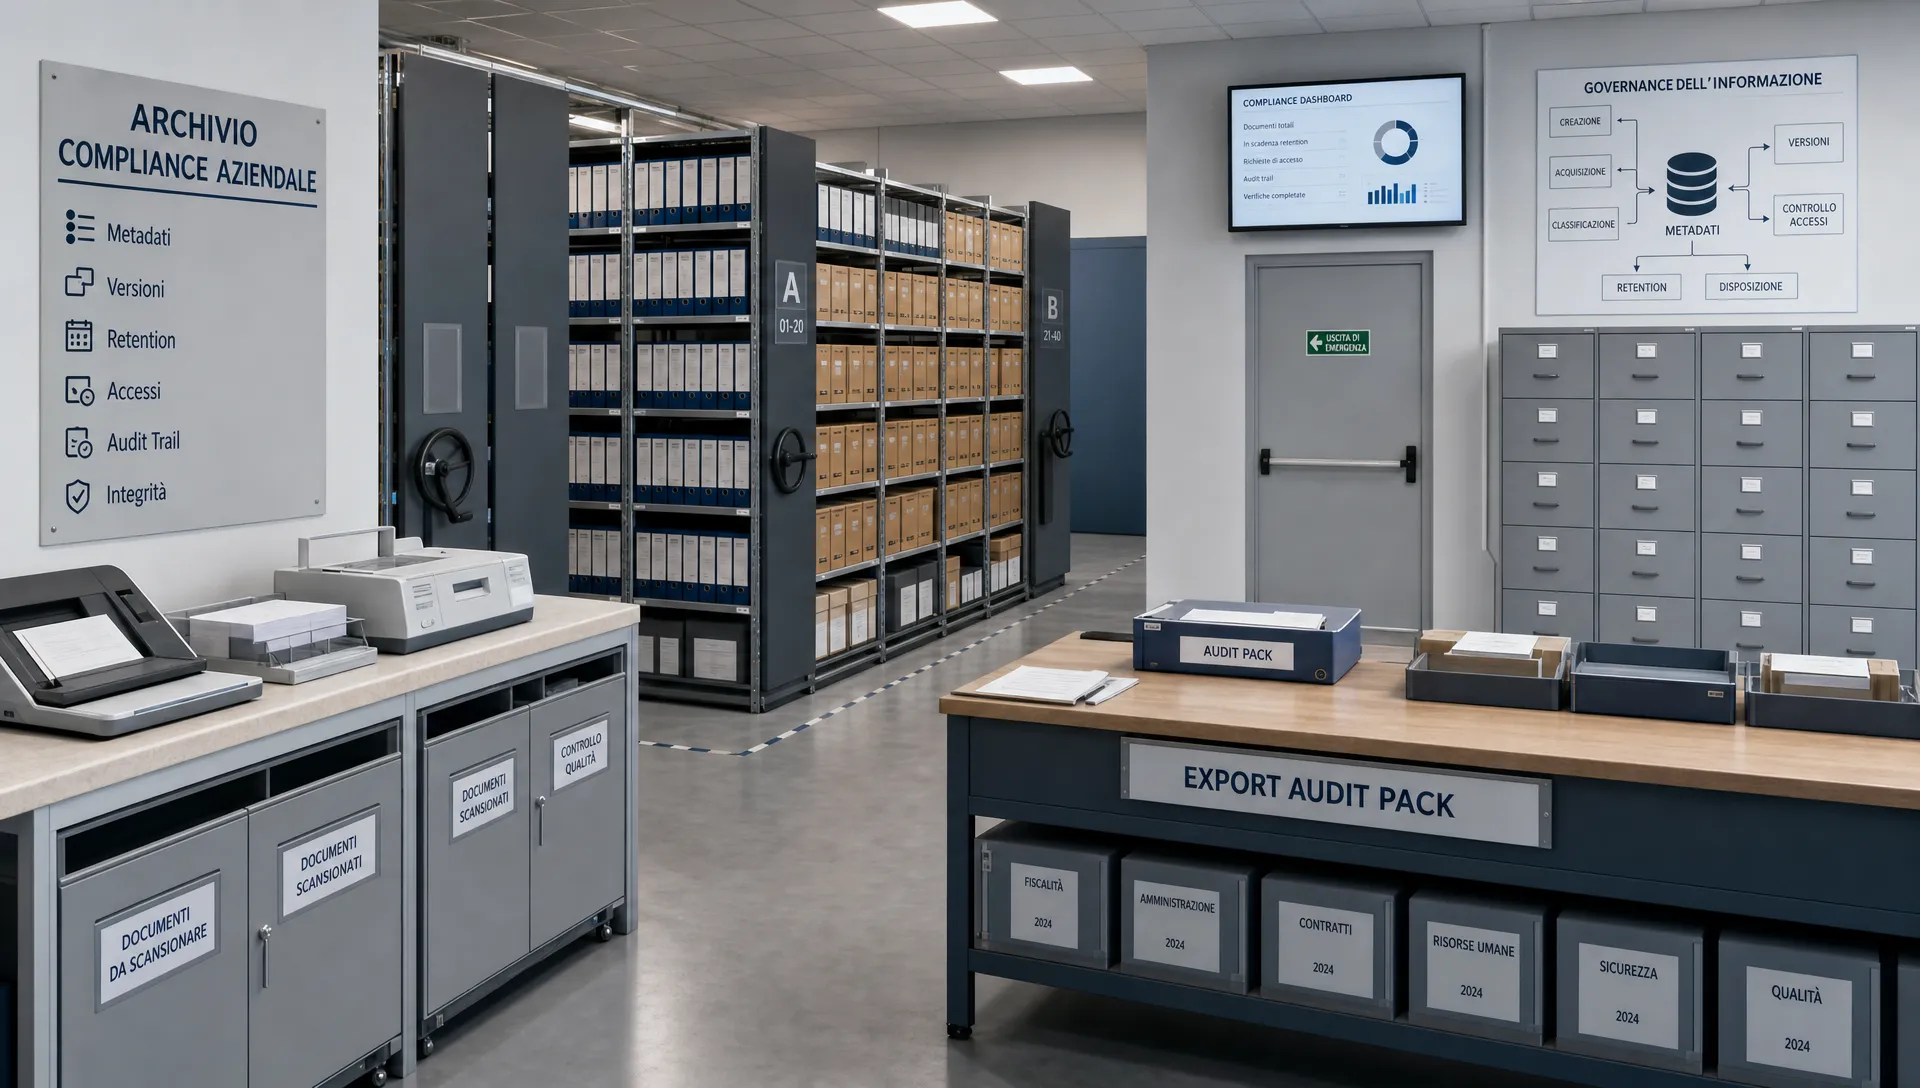
How to configure metadata, version control, retention and audit trails so documents become defensible evidence for GDPR, NIS2, DORA, ISO 27001 and similar audits.
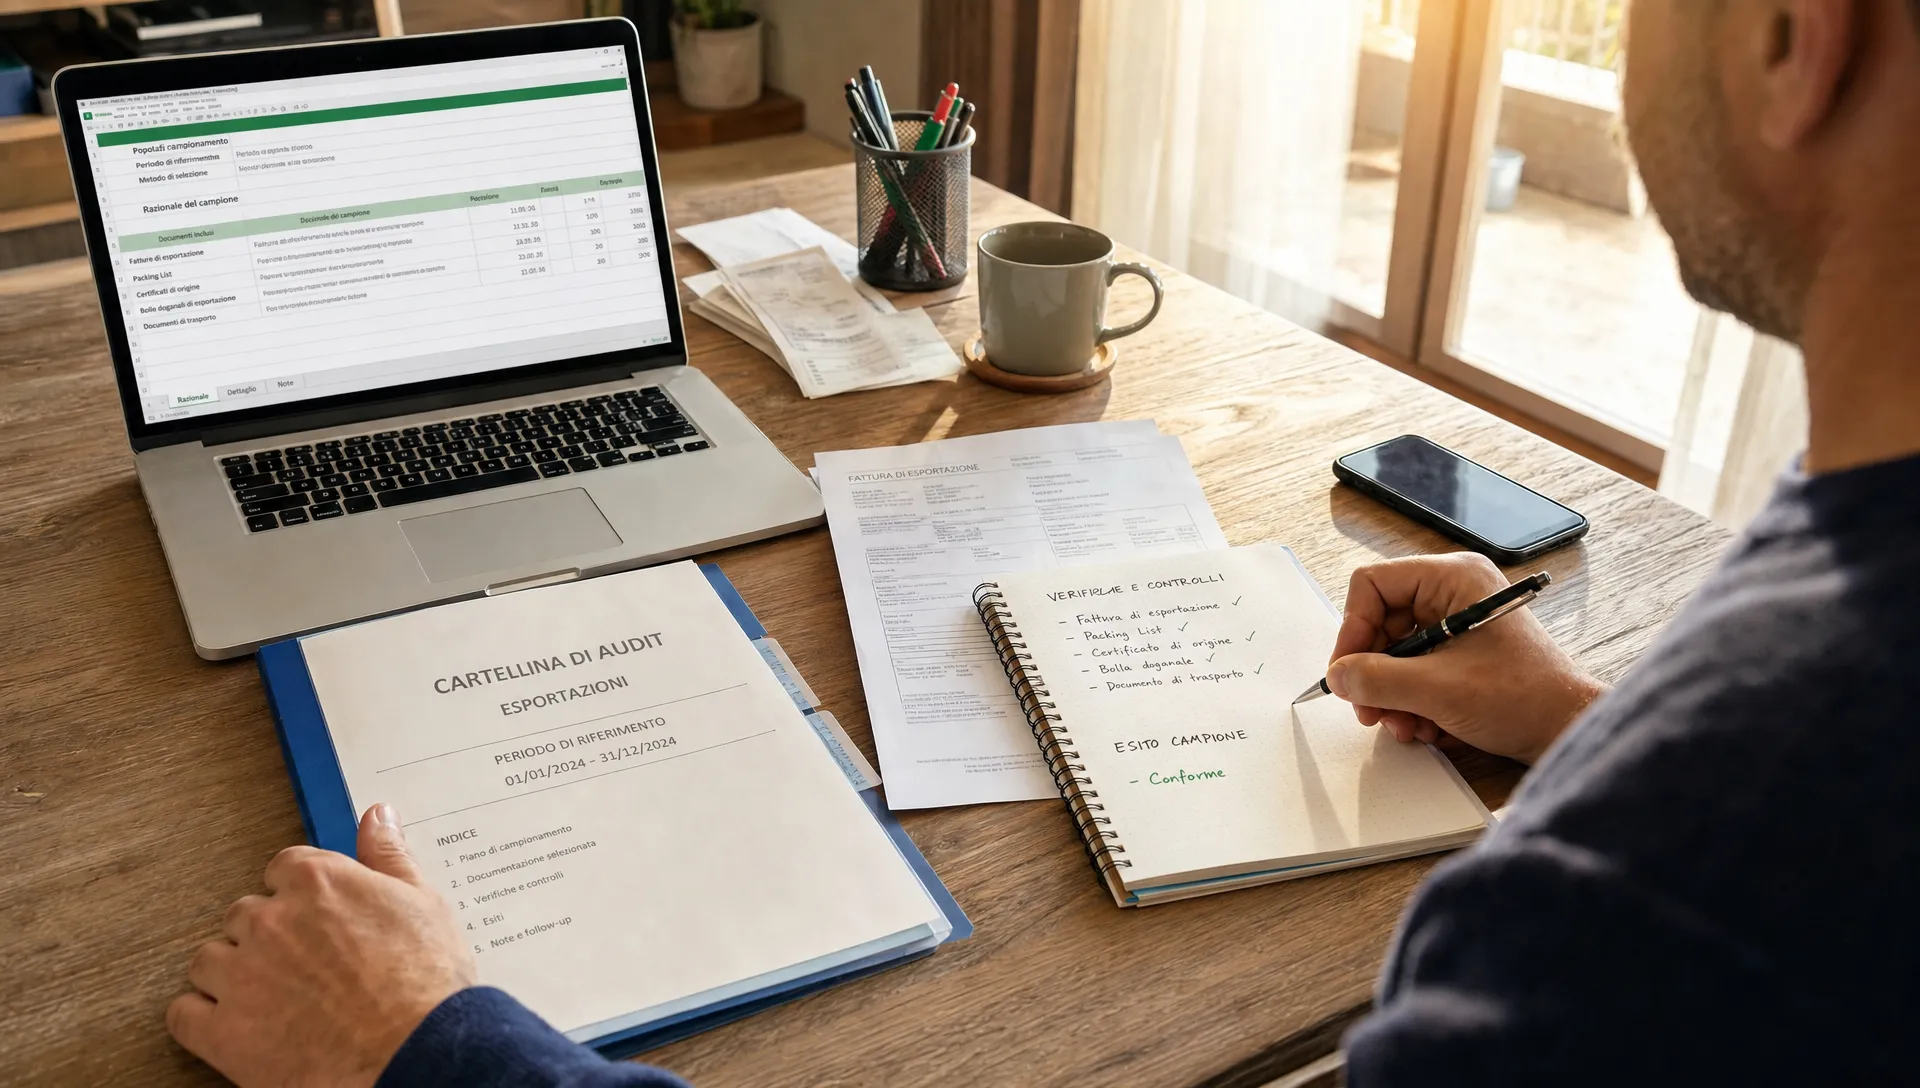
Practical, defendable sampling techniques for ICT audits: defining population, sampling logic, documentation, handling anomalies, and building an evidence pack tied to controls and remediation.
Could not load more posts. Try again or open the next page from the address bar.