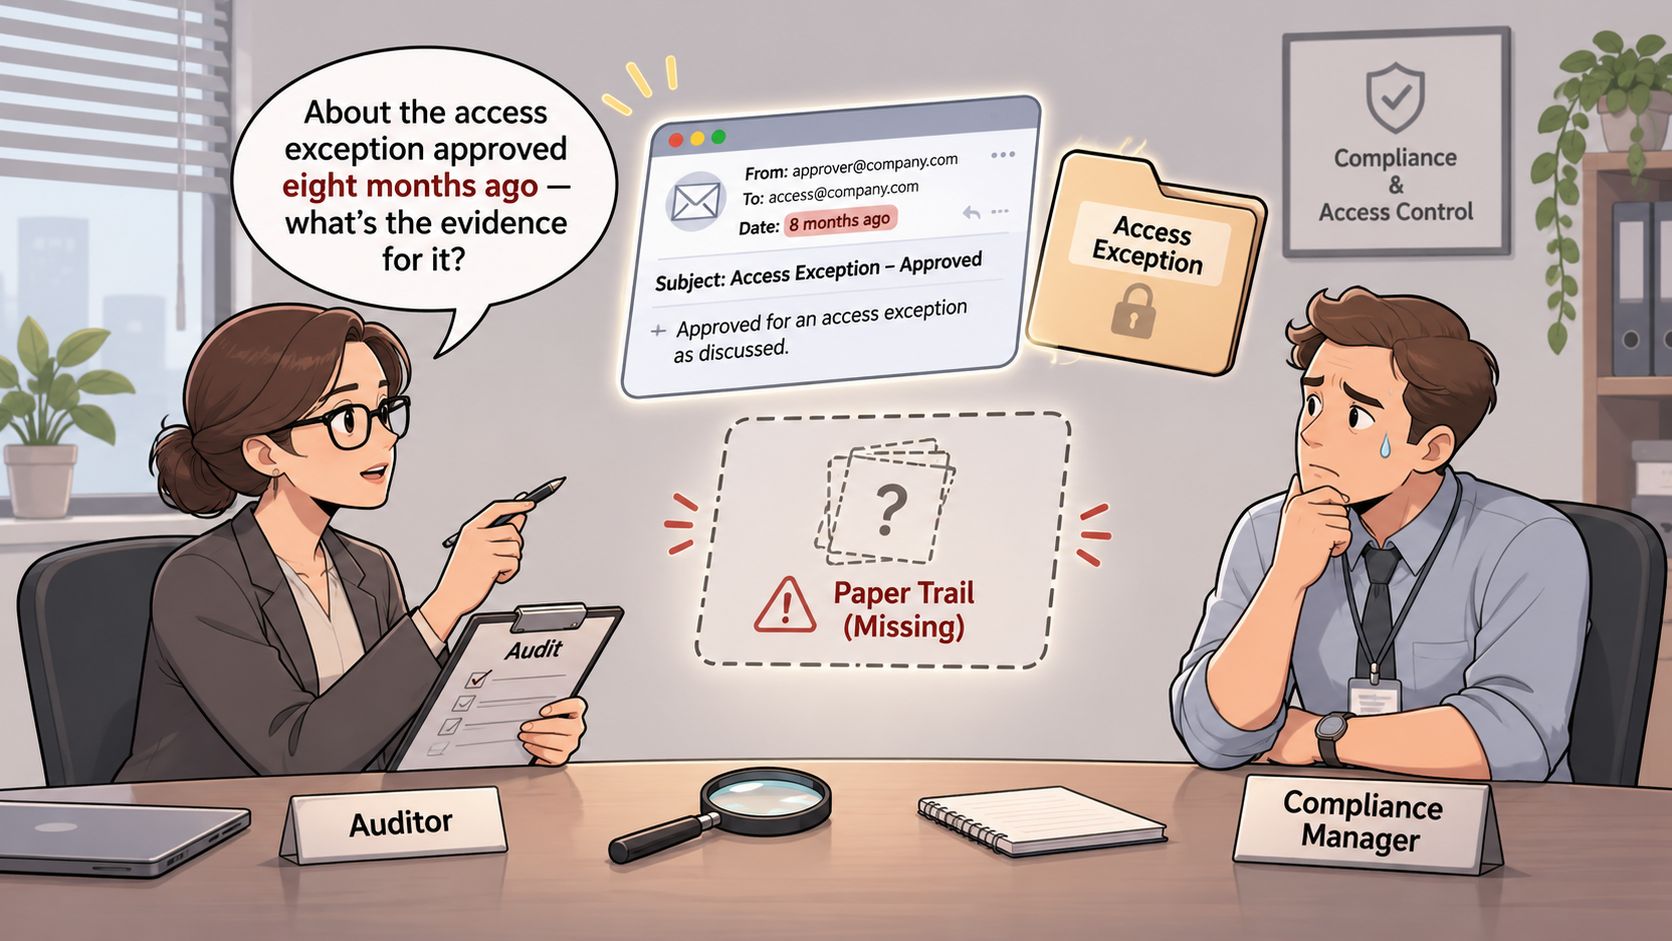
L'auditor chiede chi ha autorizzato l'accesso eccezionale al repository dei dati finanziari aperto otto mesi prima. L'accesso era legittimo, legato a una migrazione, approvato a voce in una riunione e poi confermato via email. L'email esiste, ma vive nella casella di un responsabile IT che nel frattempo ha cambiato ruolo, e nessuno l'ha archiviata accanto al controllo che quella deroga riguardava. Il controllo non è fallito nel merito. È fallito nella prova.
È così che si perde un audit. Non per una violazione evidente, ma per l'impossibilità di dimostrare, con documenti datati e verificabili, che una decisione è stata presa da chi aveva l'autorità per prenderla e che è stata riesaminata entro la scadenza prevista.
Il punto di vista di questo articolo è operativo, non legale. Non è un parere legale, non sostituisce il giudizio di un consulente né la decisione del management, e non entra nel merito dell'interpretazione delle norme. Riguarda il modo in cui un'organizzazione costruisce e mantiene la catena di prove che un auditor, un Organismo di Vigilanza o un'autorità possono chiedere in qualsiasi momento.
Indice
- Perché la compliance si misura dalle prove, non dalle policy
- La compliance come catena di evidenze, dal requisito alla chiusura
- Privacy, sicurezza e governance nei framework italiani ed europei
- Campi minimi di controlli, rischi e registri
- Eccezioni, non conformità e incidenti da non confondere
- Errori comuni che indeboliscono l'audit
- Domande frequenti sui casi operativi
- Verificare la catena di prove prima dell'audit
Perché la compliance si misura dalle prove, non dalle policy
Il punto di partenza è una definizione operativa: la compliance è la capacità di dimostrare, con prove datate e verificabili, che i requisiti applicabili sono presidiati da controlli con un responsabile identificato. Non è la raccolta di documenti che descrivono ciò che l'organizzazione intende fare. È la traccia di ciò che ha effettivamente fatto, quando e chi lo ha deciso.
Il volume dell'attività di vigilanza rende la distinzione concreta. Secondo il GDPR Enforcement Tracker Report 2025 di CMS, il Garante per la protezione dei dati personali ha adottato 263 decisioni e svolto 144 ispezioni nel 2023, contro 49 ispezioni nel 2021 e 140 nel 2022: l'attività ispettiva è quasi triplicata in tre anni. Le cifre segnalate nello stesso rapporto, 79,1 milioni di euro a Enel Energia nel febbraio 2024 per misure tecniche e organizzative insufficienti contro gli abusi nel telemarketing e 15 milioni a OpenAI OpCo LLC nel novembre 2024 per ChatGPT, mostrano che le carenze organizzative hanno conseguenze economiche misurabili.
Il dato che conta per un responsabile compliance non è l'importo. È che la verifica si sposta dalla presenza della policy all'efficacia del processo. Un auditor non chiede se esiste una procedura di revisione degli accessi. Chiede le revisioni di marzo, giugno e settembre, con il nome di chi le ha fatte e l'esito.
Regola di lavoro: una policy dice cosa dovrebbe accadere. Un controllo dice cosa è accaduto, quando e con quale approvazione. L'auditor valuta la seconda cosa.
C'è una conseguenza pratica che molte organizzazioni scoprono tardi. Avere la policy e avere la prova sono due progetti diversi: il primo si chiude con un documento approvato, il secondo richiede un presidio che continua a funzionare quando cambiano le persone. Ed è il secondo a essere verificato.
Il resto del ragionamento segue un filo unico: come si costruisce e si conserva la catena di prove, quali campi rendono un registro verificabile, come si distinguono eccezione, non conformità e incidente, e quale test fare sul controllo più esposto prima che l'auditor entri in sala.
La compliance come catena di evidenze, dal requisito alla chiusura
Un controllo esiste davvero quando qualcuno può dimostrare di averlo eseguito nel periodo richiesto, con un artefatto che un terzo legge senza bisogno di spiegazioni. La catena che produce quella prova ha sette passaggi, e ognuno lascia un segno verificabile.
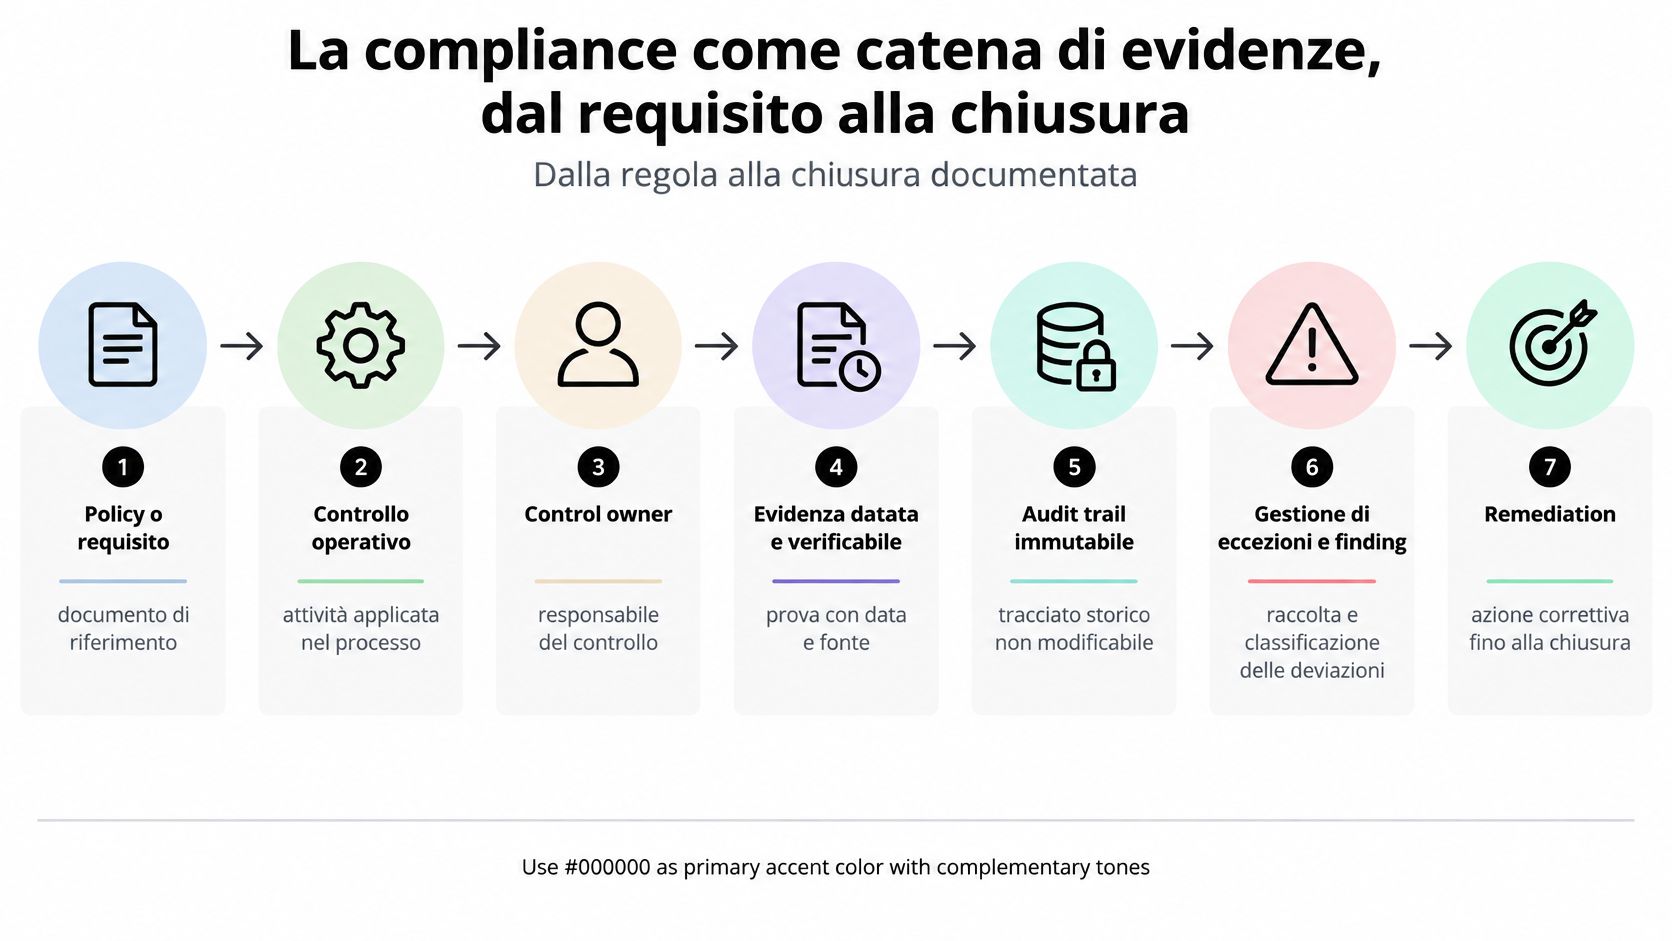
Il requisito va versionato. Se il perimetro cambia a marzo, la versione di gennaio non descrive più i sistemi che l'auditor sta esaminando, e ogni prova successiva eredita un contesto sbagliato. Il controllo operativo è l'attività che qualcuno svolge alla frequenza dichiarata, non quella che il manuale descrive. Il control owner è una persona con un nome, non una funzione generica. L'evidenza è il log, il ticket o il report che colloca l'esecuzione in una data precisa. L'audit trail è ciò che impedisce di riscrivere la storia dopo il fatto. Eccezioni e finding registrano gli scostamenti senza confonderli tra loro. La remediation chiude il ciclo solo quando qualcuno che non ha eseguito il rimedio lo ha verificato.
Quattro ruoli che non possono coincidere
Chi propone il requisito conosce il processo e sa dove il controllo si rompe. Chi approva il perimetro e accetta il rischio residuo ha l'autorità per farlo, e di norma è il DPO, il CISO o il management. Chi esegue è il control owner. Chi verifica appartiene a una funzione che non esegue quel controllo, compliance o internal audit.
La separazione non è una formalità. Se chi esegue approva anche la propria chiusura, l'auditor non sta guardando un controllo a quattro occhi, sta guardando un'autocertificazione con un timbro.
| Fase o Controllo | Decisione o Responsabilità | Evidenza minima verificabile |
|---|---|---|
| Requisito e perimetro | La funzione di processo propone il requisito; DPO o CISO validano il perimetro | Requisito versionato con data e perimetro di sistemi e processi approvato |
| Controllo operativo | Il control owner esegue il controllo con la frequenza definita | Log, ticket o report datato che riporta il sistema o il processo coinvolto |
| Verifica indipendente | Una funzione che non esegue il controllo lo verifica su un campione | Verbale di verifica con esito, periodo e criterio di campionamento |
| Eccezione autorizzata | Il responsabile del controllo approva una deroga limitata nel tempo | Provvedimento con motivazione, scadenza, misura compensativa e firma |
| Non conformità | Il finding viene registrato e assegnato a un owner | Scheda finding con identificativo, gravità, scadenza e responsabile |
| Remediation e chiusura | Il responsabile approva la chiusura dopo verifica da parte di chi non l'ha eseguita | Evidenza di risoluzione, data di chiusura e riesame datato |
Quando una prova è sufficiente
Quattro condizioni, tutte necessarie. Il controllo esiste ed è descritto in modo comprensibile; è stato eseguito nel periodo che l'auditor sta esaminando; ha un owner identificabile, con un sostituto dichiarato; produce una traccia che un terzo può collocare nel tempo.
La distinzione più utile in fase di raccolta è quella tra evidenza primaria e dichiarazione. Un log di autenticazione, un ticket di change con timestamp o un'approvazione registrata nel sistema sono evidenza primaria: esistono indipendentemente da chi li commenta. Una email che dice "confermo che il controllo è stato eseguito" è una dichiarazione: utile come contesto, insufficiente come prova se manca la traccia sottostante.
Una piattaforma può centralizzare le evidenze, versionarle e conservarle in un audit trail immutabile. Non approva nulla al posto di una persona, e non trasforma una dichiarazione in un log.
Privacy, sicurezza e governance nei framework italiani ed europei
Un ente finanziario soggetto a DORA resta comunque titolare di trattamenti GDPR, e un soggetto essenziale NIS2 continua a rispondere degli obblighi del Modello 231 se lo ha adottato. La prima domanda da farsi è quale regime prevale per settore e tipologia di soggetto. La seconda è quali obblighi restano in capo all'organizzazione anche quando un framework settoriale assorbe il perimetro principale.
L'attuazione italiana della direttiva NIS2 ha allargato molto la platea degli obbligati. ACN ha costruito un elenco nazionale di entità essenziali e importanti partendo dalle informazioni trasmesse dalle organizzazioni stesse, e l'analisi dell'attuazione NIS2 per le imprese mostra come il perimetro raggiunga ormai anche realtà che non si consideravano operatori di servizi essenziali. Sempre ACN ha fissato misure di sicurezza di base differenziate tra soggetti essenziali e importanti, strutturate su funzioni di governance e gestione del rischio.
Il numero di misure conta meno della struttura. Ogni misura va mappata a un sistema o a un processo realmente in perimetro, con un owner e una prova datata: senza quel collegamento la matrice resta un elenco di buone intenzioni, e un requisito senza evidenza collegata si legge in audit come un requisito non presidiato.
| Framework | Ambito tipico | Evidenze ricorrenti | Punto di attenzione |
|---|---|---|---|
| GDPR | Trattamenti di dati personali e diritti degli interessati | RoPA, DPIA, informative degli articoli 13 e 14, registro delle violazioni | Lo stesso fornitore può comparire in più trattamenti |
| NIS2 (D.Lgs. 138/2024) | Soggetti essenziali e importanti in settori critici | Analisi dei rischi, gestione degli incidenti, dati di registrazione all'ACN | Le misure di base vanno mappate ai sistemi realmente in perimetro |
| Modello 231 e OdV | Reati presupposto e flussi verso l'Organismo di Vigilanza | Flussi informativi periodici, verbali OdV, eccezioni deliberate | Il flusso deve documentare chi doveva rispondere e entro quando |
| Whistleblowing (D.Lgs. 24/2023) | Canali interni per le segnalazioni di violazioni | Procedura, ruoli autorizzati, log di accesso, riscontri al segnalante | Il registro di governance non deve copiare il testo della segnalazione |
| AI Act | Sistemi di IA usati dall'organizzazione | Inventario dei sistemi, classificazione del rischio, supervisione umana | L'inventario non sostituisce la valutazione di conformità |
Sul fronte finanziario, DORA si applica dal 17 gennaio 2025 e impone la segnalazione obbligatoria degli incidenti ICT maggiori, come ricostruito nella nota comparativa su NIS2, GDPR e DORA. Per molte entità finanziarie DORA opera come normativa settoriale prevalente, mentre gli obblighi di registrazione e coordinamento con gli altri regimi restano dovuti. È il caso tipico in cui un'unica evidenza, ben contestualizzata, può sostenere due obblighi diversi, a condizione che il collegamento a entrambi sia registrato in modo esplicito.
Il criterio pratico è sequenziale. Prima si identifica il regime prevalente per settore e tipologia di soggetto, poi si mappano i controlli riutilizzabili, poi si verifica quali registri restano comunque dovuti. Una mappatura tra framework e controlli serve a questo: mostra dove la stessa prova è valida per più requisiti e dove serve invece un artefatto diverso, evitando di raccogliere due volte lo stesso lavoro.
Campi minimi di controlli, rischi e registri
Un registro è audit-ready quando ogni riga risponde a quattro domande dell'auditor: chi è responsabile, su quale processo o asset, con quale rischio residuo, e come si verifica ciò che è stato fatto. Se una riga non risponde, il registro è un elenco.
I campi minimi, per controlli, rischi, finding e fornitori:
- Identificativo univoco, stabile nel tempo e citabile in un verbale.
- Titolo e descrizione, con il requisito di riferimento e la sua versione.
- Owner e sostituto, entrambi nominativi, con data di nomina.
- Processo o asset coinvolto, collegato al perimetro dichiarato.
- Rischio inerente e rischio residuo, con la data della valutazione.
- Controlli compensativi collegati, quando il rischio residuo è accettato.
- Scadenza e storico delle proroghe, con la motivazione di ogni rinnovo.
- Stato e motivo della variazione, non solo lo stato finale.
- Riferimento alla prova di chiusura, con eventuale impronta SHA-256 del documento.
- Approvazione di chi non ha eseguito l'azione, con data e autore.
Lo storico delle proroghe conta più dello stato finale. Un finding chiuso dopo quattro rinnovi racconta una storia diversa da un finding chiuso in trenta giorni, e l'auditor la legge. Se il registro mostra solo "chiuso", quella storia è invisibile e il rinnovo infinito diventa una non conformità non dichiarata.
Riservatezza e minimizzazione dentro il registro
Il D.Lgs. 24/2023, in vigore dal 15 luglio 2023, richiede canali interni idonei, riservatezza dell'identità del segnalante e protezione dalle ritorsioni, come ricorda la pagina dell'ACN dedicata alle segnalazioni di illecito e al whistleblowing. Il registro degli eventi di governance non deve diventare una copia della segnalazione: deve contenere solo le informazioni necessarie alla gestione autorizzata, con accessi, esportazioni e conservazione limitati.
Questa separazione aiuta anche il coordinamento con il Modello 231. All'Organismo di Vigilanza si trasferiscono l'esistenza e la classificazione dell'evento, non il testo integrale, così l'OdV può deliberare senza esporre contenuti che non gli competono. Una matrice controlli e owner rende esplicito chi può vedere cosa.
Se un campo non può essere valorizzato, il record va marcato come non verificabile. Compilarlo per approssimazione è peggio che lasciarlo vuoto: sposta il problema dall'audit alla ricostruzione tardiva.
Eccezioni, non conformità e incidenti da non confondere
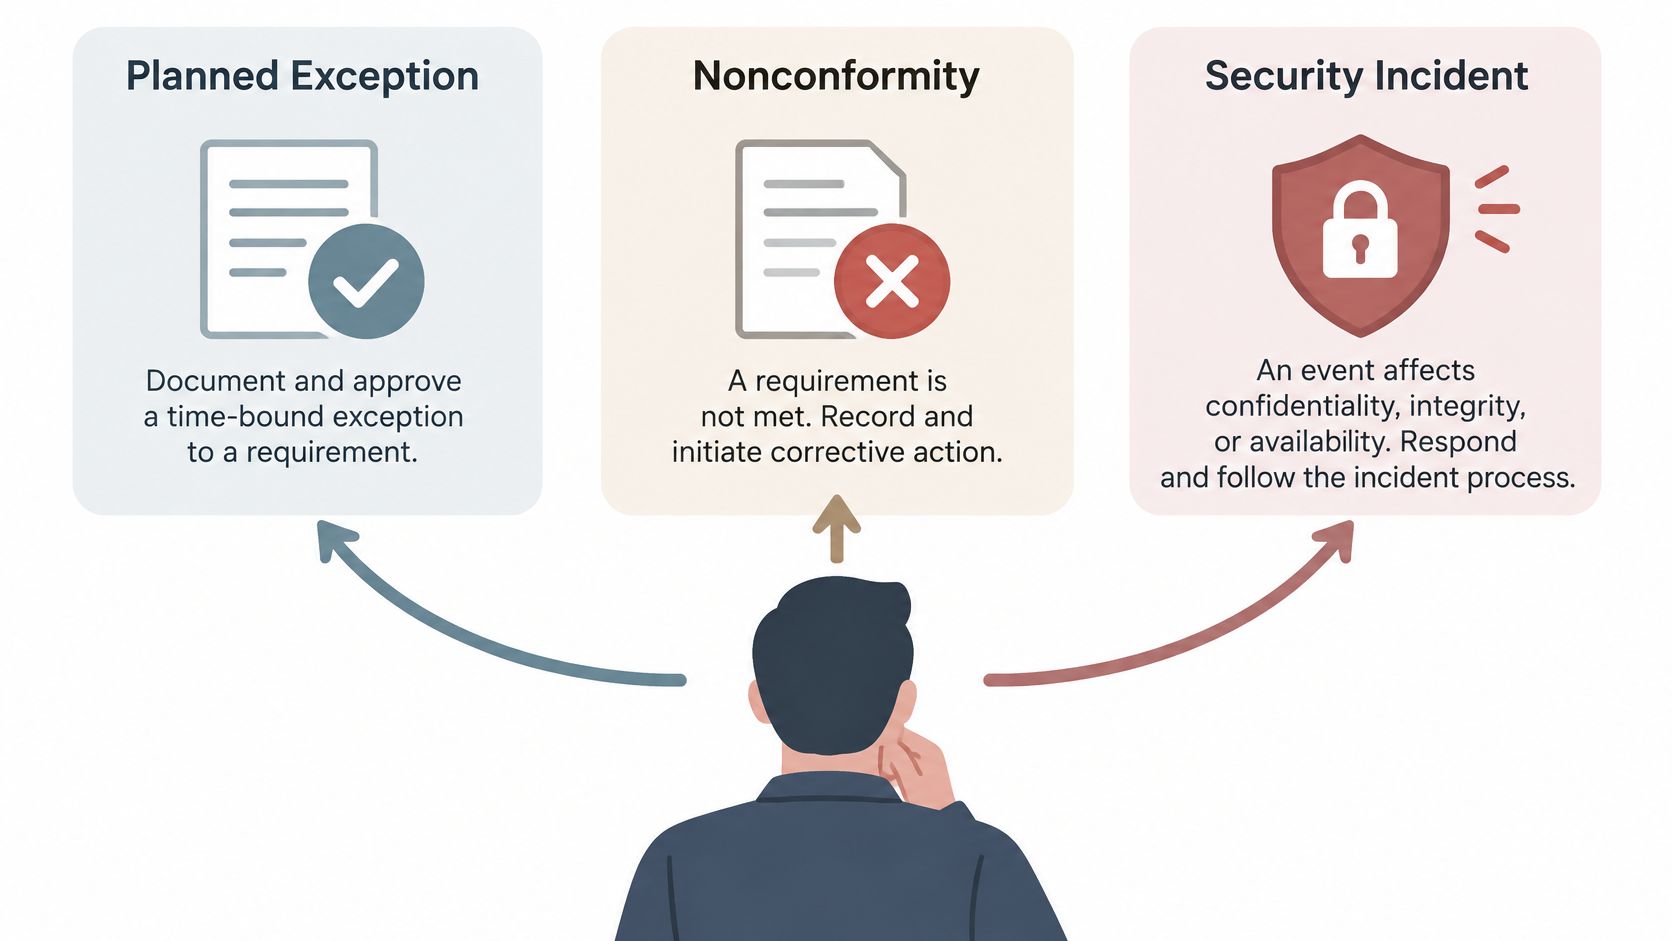
La prima domanda da fare davanti a uno scostamento è di classificazione. Si tratta di una deroga pianificata e autorizzata, di uno scostamento rilevato rispetto a un requisito, o di un evento che ha compromesso riservatezza, integrità o disponibilità? La risposta determina chi decide, quale prova serve e quali termini decorrono.
| Situazione | Natura | Chi autorizza o gestisce | Evidenza da conservare |
|---|---|---|---|
| Eccezione a un controllo | Deroga autorizzata e limitata nel tempo | Responsabile del controllo con approvazione del management | Motivazione, scadenza, misura compensativa, firma |
| Non conformità in audit | Scostamento rilevato rispetto a un requisito | Auditor o funzione di controllo, poi owner del piano | Finding, evidenza del gap, piano di rimedio e scadenza |
| Incidente di sicurezza | Evento che compromette riservatezza, integrità o disponibilità | Team di risposta agli incidenti, con eventuale notifica ad ACN | Timestamp, classificazione, decisioni, comunicazioni, post-mortem |
| Violazione di dati personali | Violazione di sicurezza che coinvolge dati personali | Titolare del trattamento con supporto del DPO | Registro delle violazioni, valutazione del rischio, eventuali comunicazioni al Garante |
I casi misti sono la norma, non l'eccezione. Un incidente rivela spesso un controllo che non ha funzionato: produce un evento con la sua cronologia e, separatamente, un finding con un piano di rimedio e un owner. Se le due cose finiscono nello stesso record, la chiusura dell'incidente sembra chiudere anche la causa, e non è così.
Termini che cambiano il lavoro del giorno dopo
Il D.Lgs. 138/2024, pubblicato in Gazzetta Ufficiale il 1° ottobre 2024 e applicabile dal 16 ottobre 2024, recepisce la direttiva NIS2. L'articolo 24 richiede misure organizzative e tecniche su almeno dieci ambiti, tra cui analisi dei rischi, gestione degli incidenti, continuità operativa, sicurezza della catena di approvvigionamento, gestione delle vulnerabilità e crittografia. Per gli incidenti con impatto significativo sulla fornitura dei servizi, l'articolo 25 impone una pre-notifica al CSIRT Italia senza ingiustificato ritardo e comunque entro 24 ore dalla conoscenza dell'incidente, come chiarisce la pagina FAQ NIS dell'ACN.
Ventiquattro ore significano che la cronologia dell'incidente va costruita mentre l'incidente è in corso. Classificazione, orario di rilevazione, decisione sulla notifica, comunicazioni inviate e stato del remediation plan devono essere registrati in quel momento, non ricostruiti il giorno dopo.
Sul fronte privacy, il Regolamento UE 2016/679 (articolo 33) richiede la notifica al Garante senza ingiustificato ritardo e, ove possibile, entro 72 ore dalla conoscenza della violazione. Anche qui il vincolo è di ricostruibilità immediata: chi ha saputo cosa, a che ora, e chi ha deciso di notificare.
Il confine da tenere fermo è uno: un'eccezione non può essere usata per nascondere una non conformità. Se la deroga è rinnovata perché il rimedio non arriva, non è più un'eccezione, è un finding non dichiarato. La verifica dell'efficacia delle attività di remediation serve proprio a distinguere i due casi prima che lo faccia un auditor.
Errori comuni che indeboliscono l'audit
Gli errori che affondano una verifica raramente riguardano la sostanza tecnica. Riguardano la tenuta della prova. Ognuno di quelli che seguono ha una correzione concreta, e la correzione va assegnata a un owner, non annotata in una slide.
Approvazioni retroattive. Una firma datata dopo la richiesta dell'auditor non dimostra la decisione originaria. Conserva la data reale e, quando la decisione è stata informale, dichiaralo nel record invece di retrodatare il documento.
Eccezioni rinnovate all'infinito. Ogni rinnovo richiede motivazione nuova e riesame. Senza, la deroga smette di essere un'eccezione e diventa una non conformità non dichiarata, con l'aggravante di essere documentata come se fosse gestita.
Evidenze sparse tra email, chat e cartelle condivise. La prova esiste ma non è reperibile nei tempi dell'audit. Va collegata al controllo di riferimento nel momento in cui viene prodotta, non a richiesta avvenuta.
Chiusure non verificate. Un finding chiuso dal solo owner non è chiuso per l'auditor. Serve il riesame di una funzione diversa da chi ha eseguito il rimedio, con data.
Screenshot senza timestamp o senza identificativo del sistema. Dimostrano che qualcosa è apparso su uno schermo, non in quale periodo e su quale ambiente. Allegali a un log o a un ticket che porti quelle informazioni.
Un'eccezione documentata è un atto di governo. Un'eccezione non documentata è un rischio che qualcun altro scoprirà al posto tuo.
Policy non aggiornate dopo un cambio di processo. Il controllo cambia, il documento no, e la prova finisce per dimostrare l'esecuzione di un'attività che non esiste più.
Log cancellati alla rotazione prima della scadenza di conservazione. La conservazione va decisa insieme a chi gestisce i sistemi, tenendo conto del periodo che l'auditor può chiedere e delle finestre di notifica previste.
C'è un filo comune: in ogni caso la prova esisteva, ma non era collocata dove serviva. La correzione non è raccogliere più documenti, è ridurre il tempo necessario a ricostruire la catena.
Domande frequenti sui casi operativi
Un fornitore non risponde alla richiesta di evidenze. Cosa faccio? Sollecito formale con scadenza esplicita, poi escalation al responsabile del contratto. Nel frattempo registro un'eccezione temporanea con owner, motivazione e data di revisione, così il gap è dichiarato invece di essere invisibile il giorno dell'audit.
Quanti campioni devo verificare? Il criterio dipende dalla frequenza del controllo e dal rischio associato. Ciò che conta è documentare il razionale della selezione: perché quei tre casi e non altri. Un numero fisso senza motivazione è più debole di un campione piccolo ma argomentato.
Il Modello 231 richiede un software specifico? La norma non prescrive piattaforme. Richiede che i flussi verso l'OdV siano tracciabili, datati e attribuiti a un responsabile. Un foglio di calcolo ben strutturato può bastare per il flusso; smette di bastare quando servono cronologia, accessi differenziati e collegamento alle prove.
Come governo un sistema di IA interno? Come componente governata, non come soggetto che decide. Inventario con scopo, dati trattati, owner, supervisione umana e periodo di revisione. Le decisioni che producono effetti restano firmate da una persona, e l'inventario non sostituisce la valutazione di conformità.
Chi chiude un finding se il control owner è anche il responsabile del processo? Serve il riesame di una funzione diversa da chi ha eseguito il rimedio. Se nell'organizzazione la separazione non è possibile, la deroga va motivata, approvata dal management e dotata di scadenza, così resta un'eccezione consapevole e non una prassi.
Verificare la catena di prove prima dell'audit
La verifica si applica a un controllo reale, non all'intero sistema. Scegli quello più esposto, quello di cui un auditor chiederebbe la prova per primo, e poni sette domande. Se una risposta richiede una ricerca, una telefonata o una ricostruzione a memoria, hai già trovato il punto debole.
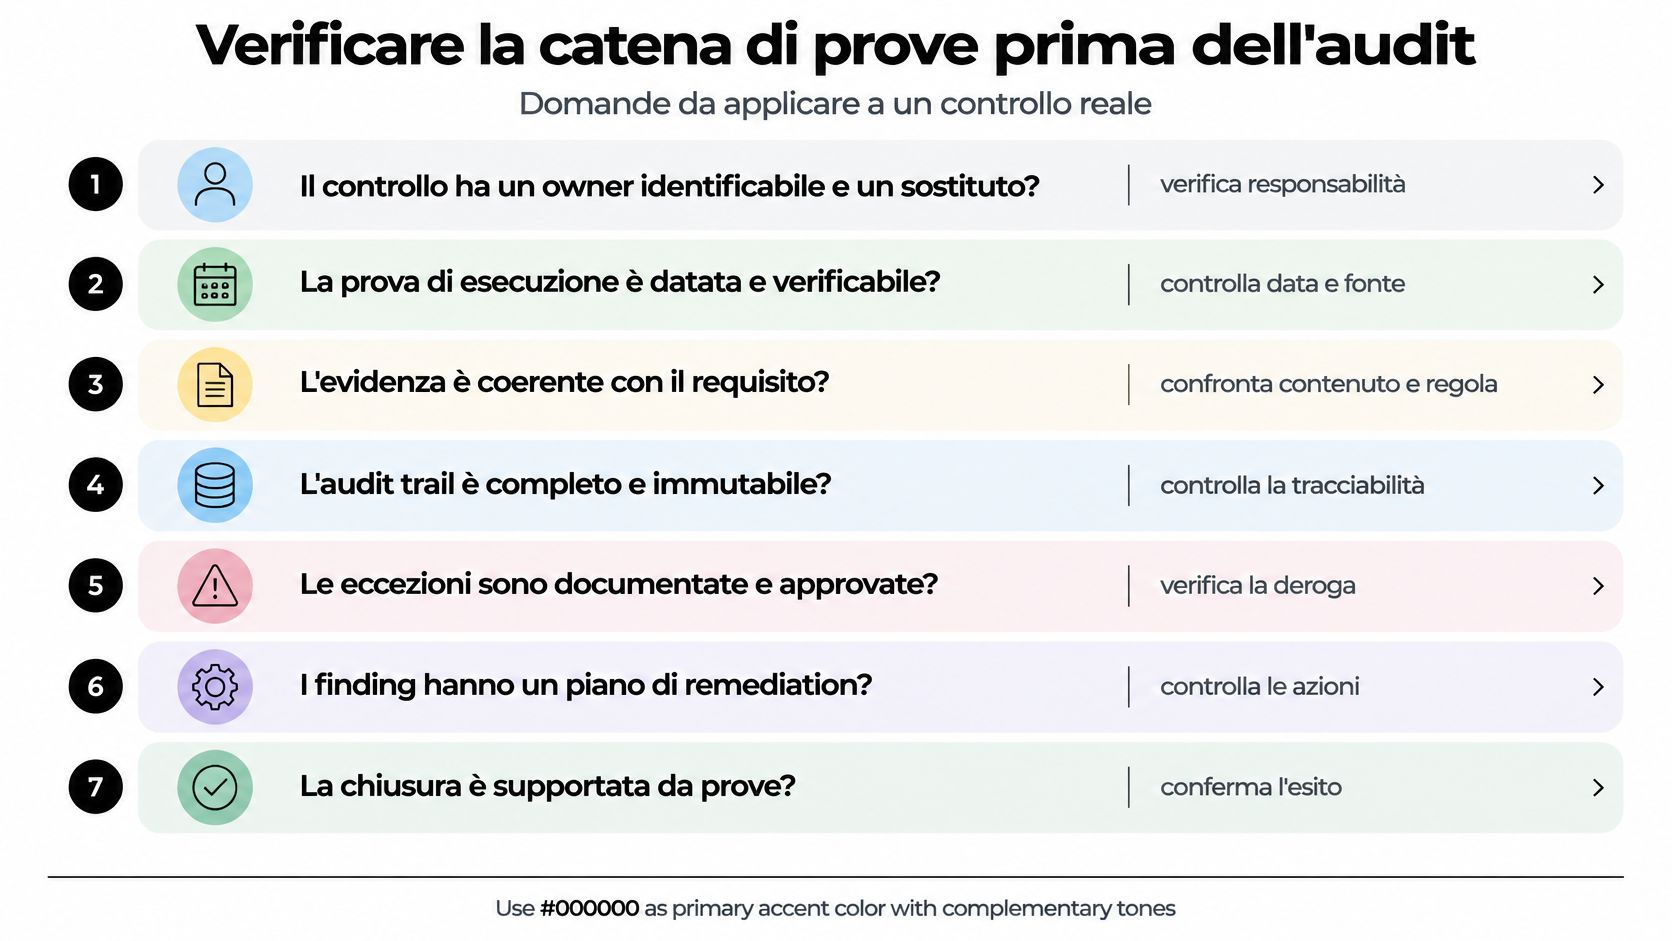
- Il controllo ha un owner identificabile e un sostituto? Se il nome è una funzione o una casella condivisa, la responsabilità non è attribuita.
- La prova di esecuzione è datata e riferita al periodo richiesto? Una prova senza data non copre nessun intervallo.
- È possibile collegare il controllo al requisito e al perimetro dichiarato? Se il collegamento richiede una spiegazione orale, non esiste.
- Ogni eccezione attiva ha scadenza, motivazione e misura compensativa? Le deroghe senza data sono non conformità in attesa di essere nominate.
- Ogni finding aperto ha owner, scadenza e stato verificabile? Un finding senza scadenza è una registrazione che nessuno sta gestendo.
- La chiusura è stata riesaminata da chi non l'ha eseguita? In caso contrario è un'autocertificazione.
- La prova si reperisce in pochi minuti senza ricostruzione manuale? Il tempo di ricerca è un indicatore di qualità del sistema, non un dettaglio logistico.
Il primo passo, uno solo
Scegli il controllo critico più esposto e ripeti il test su due periodi diversi, per esempio il trimestre corrente e quello di sei mesi fa. La seconda verifica è quella che rivela il problema: il controllo di oggi spesso regge, quello di sei mesi fa rivela se il presidio esisteva prima che qualcuno sapesse dell'audit.
Su questo terreno gli strumenti aiutano in un modo preciso e limitato. AuditReady centralizza audit, controlli ed evidenze, collega perimetro, responsabilità e requisiti in modo che la stessa prova possa rispondere a obblighi diversi, richiede documenti ai fornitori tramite collegamenti sicuri a scadenza, gestisce finding e piani di rimedio e prepara gli Audit Day Pack per le revisioni, con tracciabilità delle operazioni critiche. Non promette governance automatica, compliance magica o responsabilità delegate al software: non sostituisce il team del cliente, non certifica la conformità e non formula le valutazioni che restano in capo all'organizzazione.
La responsabilità che nessuno strumento assorbe è quella di scegliere cosa dimostrare, chi risponde di cosa e quando una prova è abbastanza. Il resto è ingegneria della traccia.
Se il punto debole della tua organizzazione non è la policy ma il tempo necessario a ricostruire chi ha approvato cosa, vale la pena vedere come si presenta una catena di prove già ordinata. AuditReady riunisce controlli, evidenze, responsabilità e piani di remediation in un unico ambiente condiviso, con la possibilità di esportare un Audit Day Pack strutturato per la revisione. Puoi partire dal controllo più esposto e verificare se le prove dei due periodi reggono il confronto.