Il fornitore ha risposto “sì” a tutte le domande di sicurezza, ma nel fascicolo non c'è un documento datato che dimostri quando i controlli sono stati eseguiti. In audit, quella risposta resta una dichiarazione: non prova né l'effettiva applicazione della misura né la sua tenuta nel tempo.
Un questionario qualifica fornitori difendibile collega ogni risposta a un controllo, un responsabile, un'evidenza verificabile e una data di riesame. Il metodo qui descritto è operativo e riguarda la governance delle evidenze, non è un parere legale sulla posizione del fornitore.
Titolo SEO: Questionario qualifica fornitori: domande ed evidenze
Meta description: Costruisci un questionario qualifica fornitori basato su evidenze datate, criticità, responsabilità e riesami verificabili.
URL slug: questionario-qualifica-fornitori-evidenze
Indice
- Perché un questionario di qualifica deve produrre prove
- Come segmentare il questionario per criticità del fornitore
- Domande di esempio per il questionario qualifica fornitori e prove richieste per area
- Valutare le risposte, separare i ruoli e decidere l'esito
- Come gestire le evidenze e il registro fornitore
- Errori comuni che indeboliscono la qualifica
- Verificare il fascicolo prima del riesame annuale
- Domande frequenti sulla qualifica dei fornitori
Perché un questionario di qualifica deve produrre prove
Il fascicolo deve rendere ricostruibile la catena Requisito → Controllo → Owner → Evidenza datata → Audit trail → Non conformità → Rimedio. Se il fornitore dichiara di avere una procedura di risposta agli incidenti, ma non consegna la procedura approvata o un registro che ne dimostri l'applicazione, il controllo non è verificato. Il questionario raccoglie informazioni; la verifica stabilisce se le prove sono pertinenti al servizio e al periodo esaminato.
La distinzione pratica è fra avere una policy scritta e dimostrare che il controllo previsto è stato eseguito. Una policy di backup, per esempio, non prova che il ripristino sia stato testato: serve un verbale datato, riferito al servizio e con esito e azioni correttive. Anche l'eccezione autorizzata, con motivazione e scadenza, è diversa da una non conformità aperta o da un incidente operativo o di sicurezza. Registrarle come se fossero lo stesso stato rende il fascicolo ambiguo.
Il coinvolgimento dei provider ICT non è un dettaglio amministrativo: nell'analisi della Banca d'Italia, circa il 57% degli eventi ICT gravi notificati nel 2025 ha coinvolto fornitori di servizi ICT (analisi della Banca d'Italia sugli incidenti ICT). Perciò la valutazione deve considerare il servizio erogato e le sue dipendenze, non soltanto il contratto diretto.
Il D.Lgs. 4 settembre 2024, n. 138, che recepisce la direttiva NIS2, riguarda 18 settori, di cui 11 altamente critici e 7 critici, e oltre 80 tipologie di soggetti pubblici e privati, secondo l’Agenzia per la Cybersicurezza Nazionale. La sicurezza della catena di approvvigionamento rientra negli ambiti da considerare. Il questionario deve quindi raccogliere informazioni su ruolo del fornitore, servizi ICT, dipendenze operative, continuità, protezione dei dati, incidenti e subfornitori.
Regola operativa: una risposta senza prova pertinente resta aperta. Non si chiude perché il fornitore ha compilato il campo o perché nessuno ha sollevato un'obiezione.
Come segmentare il questionario per criticità del fornitore
Un questionario identico per tutti tende a essere troppo oneroso per chi fornisce un servizio semplice e troppo superficiale per chi sostiene una funzione essenziale. La profondità va commisurata a servizio, dati, accessi e dipendenze, non alle dimensioni del fornitore. Per le PMI, un percorso proporzionato è particolarmente utile: il Cyber Index PMI 2025 si attesta a 55/100 su 1.500 imprese italiane e una PMI su tre non dispone di competenze interne adeguate, secondo l’Osservatorio Cybersecurity & Data Protection.
| Livello | Set di domande | Riesame proposto | Evidenze obbligatorie |
|---|---|---|---|
| Non critico, nessun dato personale | Set essenziale, 3-5 domande | Alla qualifica e poi ogni 24 mesi | Dichiarazione firmata e contratto |
| Trattamento di dati personali | Set essenziale più privacy e incidenti | Annuale | Attestazioni in corso di validità, procedura di violazione dati, localizzazione dei dati |
| Accesso privilegiato o dati sensibili | Set completo con sicurezza e subfornitura | Annuale e dopo ogni incidente grave | Report di test, verbale di disaster recovery, elenco subfornitori |
| Funzione critica o importante (DORA, NIS2) | Set completo più diritti di audit e uscita | Semestrale o secondo criticità, con riesame a ogni evento rilevante | Evidenze datate, verbali di ripristino, piano di uscita, diritti di audit |
Le frequenze della tabella sono soglie organizzative proposte, da approvare e adattare al rischio residuo. Un servizio che tratta dati personali richiede domande sulla localizzazione e sulle violazioni; un accesso privilegiato aggiunge verifiche sui controlli tecnici e sulla subfornitura. Per una funzione critica o importante, il questionario deve affrontare anche diritti di audit, piano di uscita e dipendenze che potrebbero compromettere la continuità.
Per servizi e dati critici o strategici, l'ACN richiama la necessità di considerare qualificazione e adempimenti pertinenti, localizzazione di dati e backup, giurisdizioni, qualificazione cloud e subfornitori. La comunicazione dell'ACN sulla qualificazione dei servizi cloud chiarisce perché una certificazione, da sola, non basta: occorre controllare l'ambito, i servizi inclusi, la validità e le eccezioni. Non approvare automaticamente un fornitore che non dichiara i subfornitori critici o non documenta la segregazione dei tenant.
Classificate il servizio considerando la funzione aziendale supportata e le conseguenze della sua indisponibilità. Un fornitore ICT può essere collegato alle funzioni critiche o importanti che supporta. AuditReady consente di tracciare se eroga servizi ICT, se supporta una funzione critica, i diritti di audit, il piano di uscita e la localizzazione dei dati. Per un approfondimento sul metodo, consultate la guida alla valutazione del rischio fornitori.
Un incidente grave, un cambio di subfornitore, una nuova localizzazione dei dati o una modifica sostanziale del servizio devono attivare un riesame straordinario, senza aspettare la scadenza periodica.
Domande di esempio per il questionario qualifica fornitori e prove richieste per area
| Area | Domanda di esempio | Evidenza minima attesa |
|---|---|---|
| Sicurezza | Quali controlli di accesso privilegiato sono attivi sui sistemi che trattano i nostri dati, e quando è stata fatta l'ultima revisione? | Estratto della policy approvata e report dell'ultima revisione degli accessi privilegiati |
| Sicurezza | Con quale frequenza eseguite penetration test, da chi e con quale perimetro? | Report dell'ultimo test con data, perimetro e stato dei rimedi |
| Privacy | Dove sono localizzati dati e backup, e quali subfornitori vi accedono? | Elenco aggiornato di sedi, data center e subfornitori con paese di trattamento |
| Privacy | Come gestite una violazione di dati personali e in quanto tempo ci informate? | Procedura di gestione delle violazioni con tempi di notifica contrattuali e registro incidenti |
| Continuità | Quali RTO e RPO garantite per il servizio fornito e quando è stato testato il disaster recovery? | Verbale del test di ripristino con data, risultati e azioni correttive |
| Continuità | Quale piano di uscita esiste se il servizio va sostituito o cessato? | Piano di uscita documentato con data dell'ultimo riesame |
| Incidenti | Come classificate gli incidenti e quali comunicazioni fornite al cliente, e con quali tempi? | Procedura di incident response con soglie di notifica e modello di comunicazione |
| Conformità | Quali attestazioni coprono il servizio fornito, con quale ambito e fino a quando sono valide? | Attestazione con ambito, servizi inclusi e data di validità |
| Conformità | Accettate audit del cliente o fornitura di report indipendenti, e con quali limiti? | Clausola contrattuale sui diritti di audit e ultimo report indipendente disponibile |
| Conformità | Il servizio usa sistemi di intelligenza artificiale e, se sì, quali funzioni automatizzate sono soggette a supervisione umana? | Inventario dei sistemi di IA con finalità, limiti e riferimenti agli obblighi dell'AI Act |
| Conformità | Il fornitore ha un modello 231 o un codice etico con canale di segnalazione conforme al D.Lgs. 24/2023? | Estratto del modello 231 o clausola contrattuale e procedura del canale di segnalazione |
Una domanda utile chiede un fatto, una data o un documento, non un'opinione generale sulla sicurezza. “I dati sono protetti?” invita a una risposta affermativa difficile da verificare. Chiedere quali controlli di accesso privilegiato siano attivi e quando siano stati riesaminati consente invece di confrontare la risposta con una policy e un report datato.
Le indicazioni dell'ACN includono organizzazione, gestione del rischio, incidenti, protezione dei dati, integrità dei sistemi, continuità, monitoraggio, test, formazione e gestione delle forniture ICT. La FAQ ACN sugli ambiti di sicurezza ICT è un riferimento per trasformare questi ambiti in domande associate a evidenze: policy approvate, risultati dei penetration test, RTO e RPO, prove di disaster recovery, registri degli incidenti e contratti con i subfornitori.
Se manca un allegato, registrate la risposta come non verificata e assegnate un responsabile e una scadenza per l'integrazione. Il silenzio del fornitore non equivale a una risposta positiva. Adattate il set al servizio e ai dati trattati, evitando di inviare ogni domanda a ogni fornitore senza valutarne la pertinenza.
Valutare le risposte, separare i ruoli e decidere l'esito
La raccolta non deve coincidere con la verifica e l'approvazione. Il richiedente, di norma l'owner interno della funzione che utilizza il servizio, descrive l'esigenza e avvia la qualifica. Un verificatore di compliance, risk management o sicurezza IT controlla pertinenza, data e completezza delle evidenze. L'approvatore, responsabile della funzione o del rischio, decide e firma con data e motivazione.
Chi raccoglie un documento non dovrebbe approvare da solo la conclusione che quel documento dimostri il controllo. La segregazione dei compiti riduce il rischio che una risposta venga accettata solo perché il processo è già stato avviato. Il giudizio finale resta umano: software e automazioni possono assegnare attività e promemoria, ma non assumono la titolarità del rischio.
Esiti e regole di blocco
La decisione dovrebbe avere uno dei seguenti esiti:
- Approvato: le evidenze richieste sono pertinenti e non restano lacune incompatibili con la criticità del servizio.
- Approvato con condizioni: l'approvatore accetta un rischio documentato, assegna un owner e fissa scadenza e rimedio.
- Sospeso o non qualificato: mancano elementi essenziali o non è stata accettata una condizione necessaria.
Valutate separatamente l'impatto del servizio, la criticità dei dati, l'accesso privilegiato, le dipendenze da subfornitori e la capacità di ripristino. Un punteggio medio non deve nascondere una carenza grave in un'area critica. Un subfornitore critico non dichiarato, un'attestazione scaduta o l'assenza di un report indipendente per un servizio critico richiedono una decisione esplicita, non un'approvazione automatica.
Per una funzione critica, le evidenze mancanti possono essere gestite solo con condizioni motivate e una scadenza definita. Registrate decisione, responsabile, data, motivazione, rischio residuo, eventuali controlli compensativi e data del riesame. L'accettazione del rischio deve essere attribuibile a una persona, non a una regola automatica o a un campo compilato dal fornitore.
Come gestire le evidenze e il registro fornitore
Ogni prova deve seguire un ciclo leggibile: richiesta, caricamento, verifica, approvazione e archiviazione. Per ogni richiesta selezionate i controlli collegati, il destinatario (fornitore, cliente o interno) e la modalità, caricamento, presa visione o entrambe. La richiesta deve avere stato e scadenza, così che un auditor possa distinguere un documento non ricevuto da uno ricevuto ma non ancora verificato. Senza questa distinzione, il fascicolo mostra solo una pila di file e non un processo.
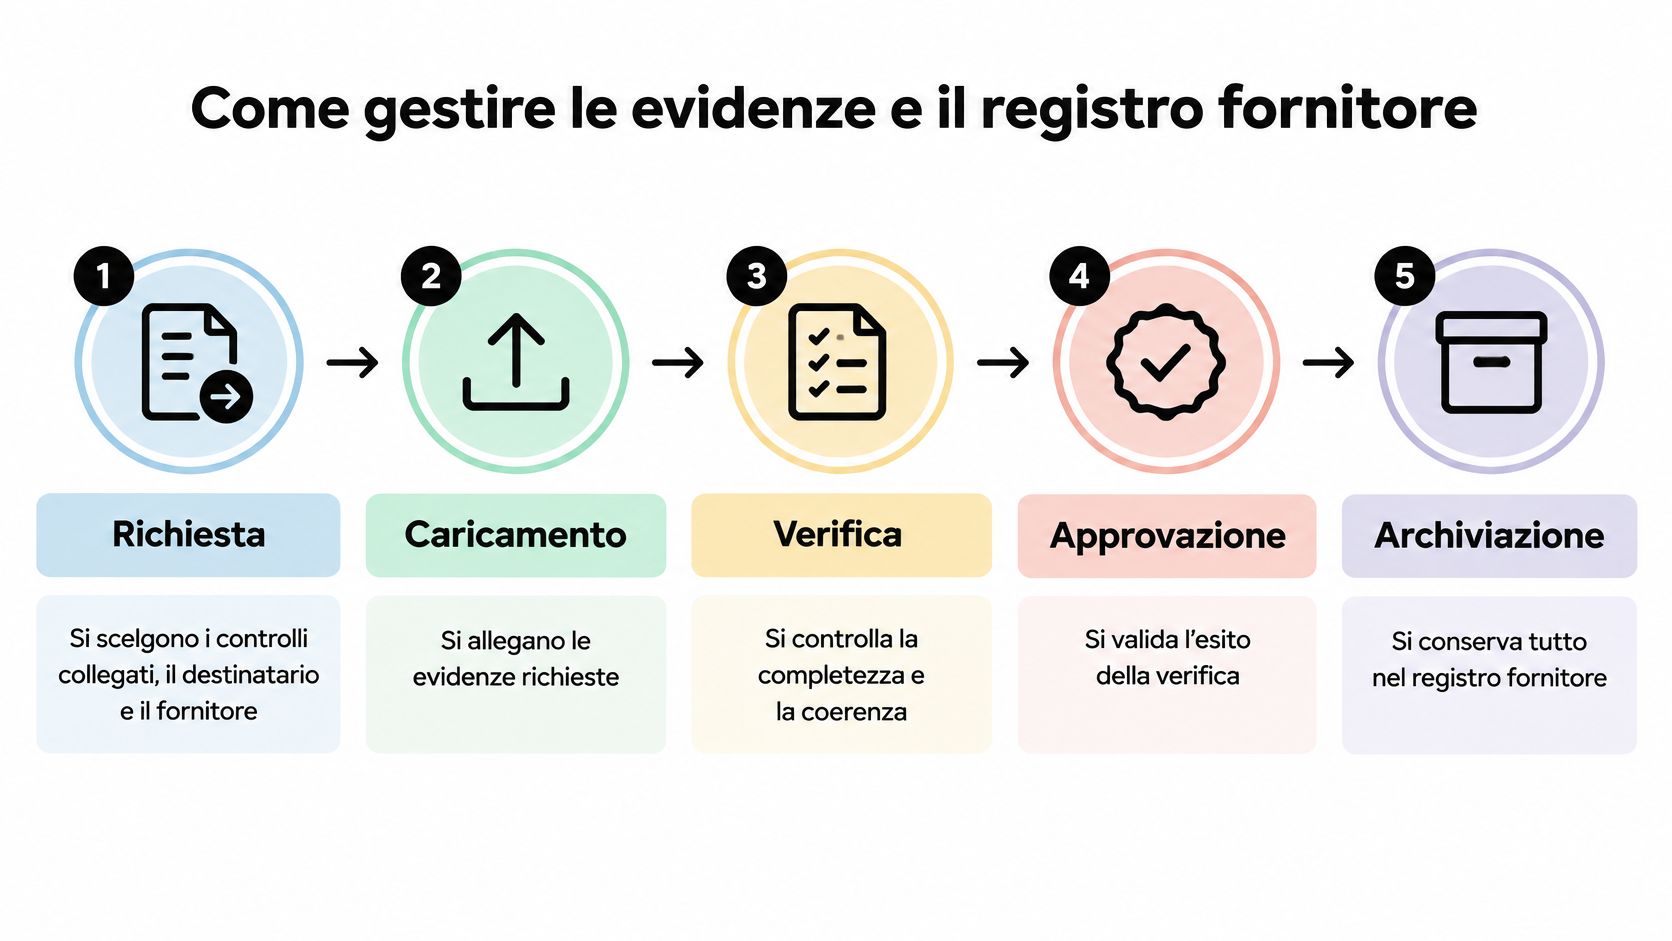
Nel flusso di presa visione, il destinatario attesta di aver preso visione e carica il modulo firmato; il responsabile del controllo verifica e approva. Conservate l'esito insieme al documento e alla traccia delle operazioni, senza sostituire l'originale con una versione modificata: se il fornitore invia un aggiornamento, la versione precedente resta nel fascicolo con la sua data. Per la raccolta dal fornitore, un collegamento sicuro con scadenza consente l'invio senza creare un account. La gestione delle evidenze è disponibile in AuditReady con i moduli Evidenze e Fornitori e terze parti; i file sono versionati e le operazioni sono tracciate.
Il registro fornitore è il punto in cui le risposte del questionario diventano rischio gestito. Non limitatevi a nome del fornitore e data di rinnovo: associate ogni record al servizio, al controllo e alle decisioni che ne determinano il rischio residuo. Per gli intermediari italiani, i registri DORA censiscono quasi 4.000 fornitori ICT e richiedono anche l'identificazione dei fornitori critici e dei subfornitori, secondo l’analisi orizzontale della Banca d'Italia sul reporting degli incidenti ICT. Un registro dinamico collega le risposte a eventi, scadenze e dipendenze, invece di trattare la qualifica come un modulo archiviato una sola volta. Per impostare la raccolta e i solleciti, consultate la guida al software per raccogliere prove e solleciti dai fornitori.
Campi minimi del registro
- Identificazione: ID del record e nome del fornitore.
- Perimetro: servizio, sistema collegato e controllo di riferimento.
- Responsabilità: owner interno e responsabile della verifica.
- Valutazione: criticità, rischio residuo e controlli compensativi.
- Scadenze: data di riesame, termine di eventuali condizioni e stato.
- Chiusura: evidenza di chiusura, data, verificatore ed esito approvato.
Il contrasto fra una prova utilizzabile e una che non lo è si vede nei dettagli. Un verbale di ripristino firmato, con data, ambito, risultati e azioni correttive, consente di ricostruire cosa è stato testato e quando. Uno screenshot senza data né perimetro non permette di stabilire quale servizio mostri o quando il controllo sia stato svolto, e in audit vale quanto una dichiarazione non firmata.
Errori comuni che indeboliscono la qualifica
In audit, la debolezza spesso non è l'assenza di documenti, ma l'impossibilità di collegarli al controllo giusto. Verificate il fascicolo per ciascuno di questi casi:
- Sola risposta sì/no: non dimostra l'esecuzione del controllo. Riformulate la domanda e richiedete un'evidenza datata; altrimenti il controllo resta non verificato.
- Qualifica retroattiva: il servizio è partito prima che qualcuno approvasse il rischio. Registrate la data effettiva, l'eventuale eccezione e la decisione sul prosieguo, senza retrodatare l'approvazione.
- Attestazione fuori ambito o scaduta: il documento non copre il servizio acquistato o non è più valido. Verificate perimetro, servizi inclusi e validità prima di usarlo come prova.
- Documenti dispersi fra email e chat: manca il collegamento al requisito e alla versione valutata. Archiviate la prova nel fascicolo associato al controllo.
- Chiusura senza documento: una nota “completato” non dimostra il rimedio. Richiedete l'evidenza di chiusura e la verifica del responsabile.
- Screenshot senza data o perimetro: non permette di ricostruire cosa sia stato verificato. Sostituitelo con un report identificabile e contestualizzato.
- Eccezione rinnovata senza riesame: la deroga diventa permanente senza una nuova decisione. Registrate motivazione, owner, scadenza e controlli compensativi.
Un'eccezione autorizzata e a tempo non è automaticamente una non conformità né un incidente. Se il fornitore è in ritardo rispetto a una scadenza concordata e approvata, il record va riesaminato secondo la decisione presa. Un incidente, invece, richiede la gestione prevista per l'evento e le relative comunicazioni; non va nascosto sotto lo stato “eccezione”. L'audit trail deve rendere visibile quale percorso è stato seguito e chi lo ha approvato.
Verificare il fascicolo prima del riesame annuale
Usate le domande seguenti come prova pratica. Cercate i documenti indicati nel fascicolo, non una conferma verbale del responsabile.
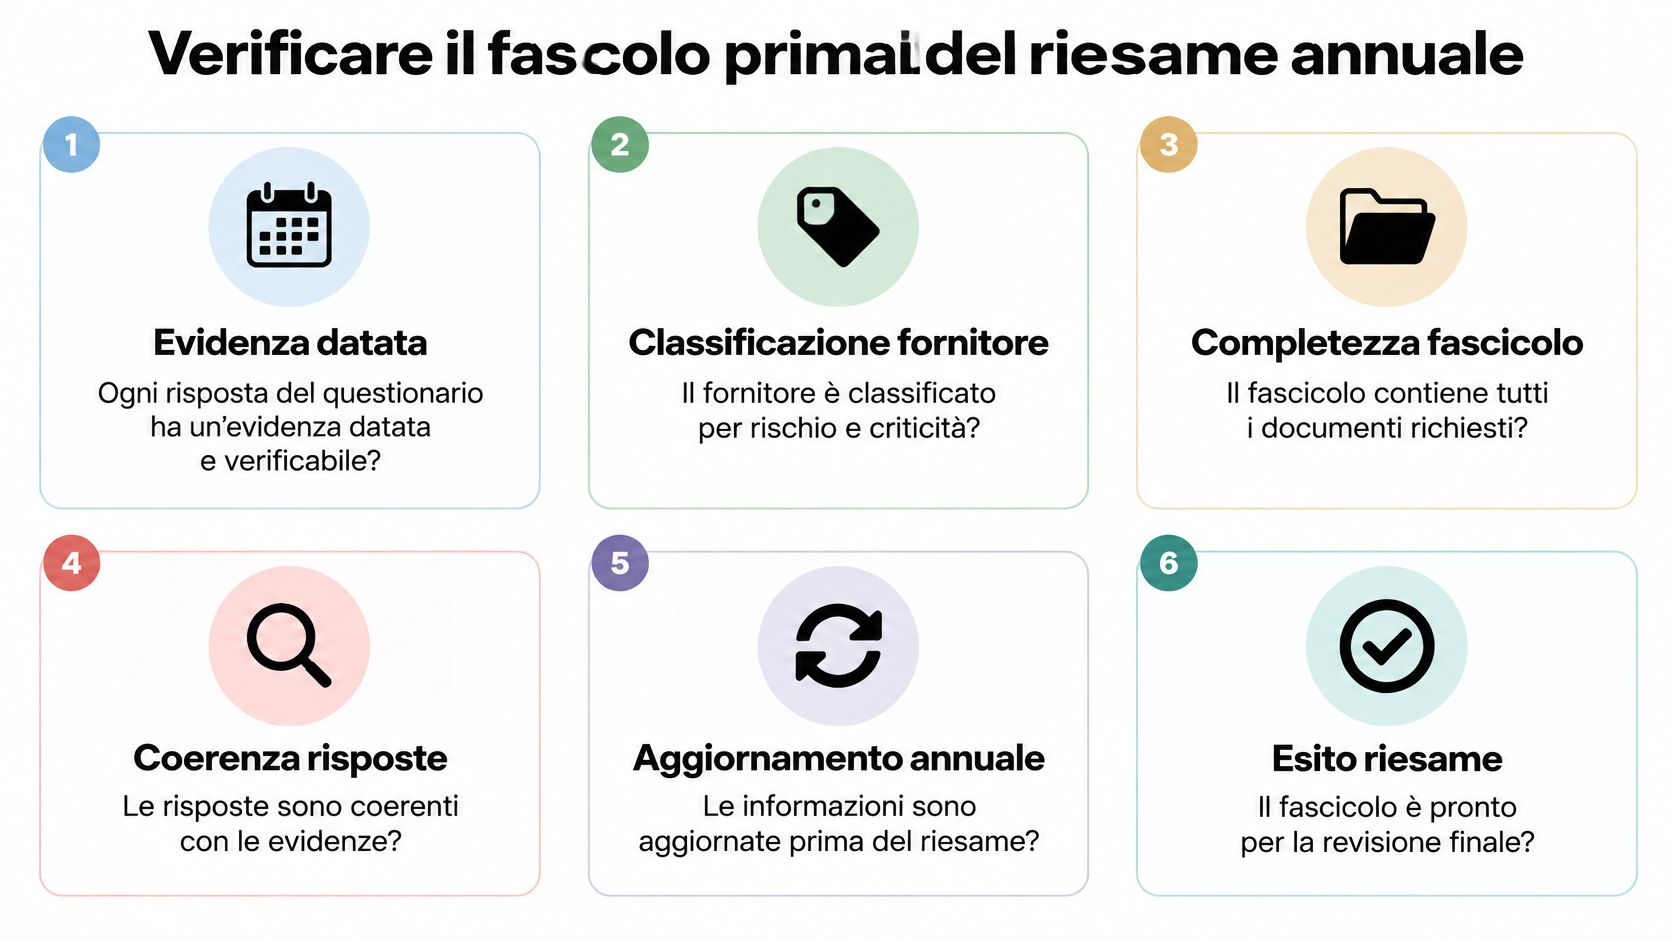
- Ogni risposta ha un'evidenza datata e verificabile? Cercate l'allegato, la data, il perimetro e l'associazione al controllo. Un fascicolo debole contiene risposte compilate, ma nessuna prova o solo file senza contesto.
- La criticità del fornitore ha una motivazione scritta? Verificate che la classificazione consideri servizio, dati, accessi e dipendenze. Un'etichetta senza motivazione non consente di ricostruire la decisione.
- È identificato un owner interno con nome e ruolo? Cercate la responsabilità per il rapporto e per il riesame. Un generico “team IT” non assegna la titolarità a una persona.
- Le attestazioni sono valide e coprono il servizio effettivo? Controllate ambito, servizi inclusi, data di validità ed eventuali eccezioni. Un certificato riferito a un servizio diverso non verifica il controllo richiesto.
- Le eccezioni hanno scadenza e riesame registrato? Cercate approvazione, motivazione, controlli compensativi e data di rivalutazione. Una deroga rinnovata senza nuova decisione è una lacuna di governance.
- Si ricostruisce chi ha proposto, verificato e approvato senza interviste? Cercate firme o registrazioni con nominativo, ruolo e data. Se per comprendere l'esito occorre affidarsi alla memoria dei partecipanti, il fascicolo è incompleto.
Per un controllo critico, un solo dato essenziale mancante rende la risposta non verificata, anche se il resto del fascicolo è completo. Inserite la prossima data di riesame nel calendario dei controlli, assegnando in anticipo un owner e le evidenze da aggiornare. Per organizzare le verifiche ricorrenti, potete usare questa guida allo scadenzario fornitori per verifiche periodiche.
Domande frequenti sulla qualifica dei fornitori
Il fornitore rifiuta di compilare il questionario, cosa fare?
Registrate il rifiuto nel registro, con data e motivazione, e valutate il rischio sulla base delle informazioni disponibili: certificazioni pubbliche, storico degli incidenti, condizioni contrattuali esistenti. Escalate la decisione al responsabile del rapporto. Se il servizio deve proseguire, formalizzate un'eccezione a tempo con owner, motivazione, controlli compensativi e data di riesame. Il silenzio va trattato come un'evidenza mancante, non come un'adesione implicita.
Ogni quanto riesaminare un fornitore non critico?
Un riesame ogni 24 mesi è un punto di partenza operativo per un fornitore non critico che non tratta dati personali. La data non è però una scadenza rigida: anticipatela se cambia il servizio, emerge un incidente, entra un subfornitore o varia una dipendenza rilevante. Il riesame scatta quando cambia il rischio, non solo quando scade il calendario.
Una certificazione sostituisce il questionario?
No. Verificate che l'attestazione sia valida e copra il servizio effettivamente fornito: ambito, sedi, processi inclusi, data di scadenza. La certificazione resta un'evidenza, non una risposta completa. Va affiancata da prove operative su incidenti, continuità e subfornitura, che un certificato non descrive.
Come qualificare un piccolo fornitore con poche competenze interne?
Applicate il set essenziale di 3-5 domande e chiedete le evidenze in modo progressivo: prima ciò che attesta l'esistenza del controllo, poi ciò che ne dimostra l'esecuzione. Non serve imporre a tutti la stessa profondità documentale. Serve ottenere prove proporzionate al servizio e al rischio, registrando comunque ogni risposta con owner e data di riesame.
Cosa fare se emerge un subfornitore non dichiarato?
Avviate un riesame straordinario e applicate la regola di blocco al servizio interessato finché la dipendenza non è valutata. Aggiornate il registro indicando subfornitore, data di emersione, responsabile, decisione e prove richieste. Il subfornitore scoperto tardi è il sintomo: il problema di governance è la dichiarazione incompleta, e va corretta a monte.
AuditReady centralizza audit e controlli, raccoglie e versiona le evidenze, mantiene un audit trail delle operazioni e consente di seguire finding e piani di remediation, inclusi i flussi Modello 231 e OdV. Per vedere come queste funzioni possono supportare la qualifica e la raccolta delle prove, visita AuditReady.